
 #1

 apkc/cve-2024-26229-bof
Cobalt Strike および BruteRatel 向けの CVE-2024-26229 の BOF 実装
 geekben/towelroot
CVE-2014-3153とその有名なエクスプロイトtowelrootのx86上での研究
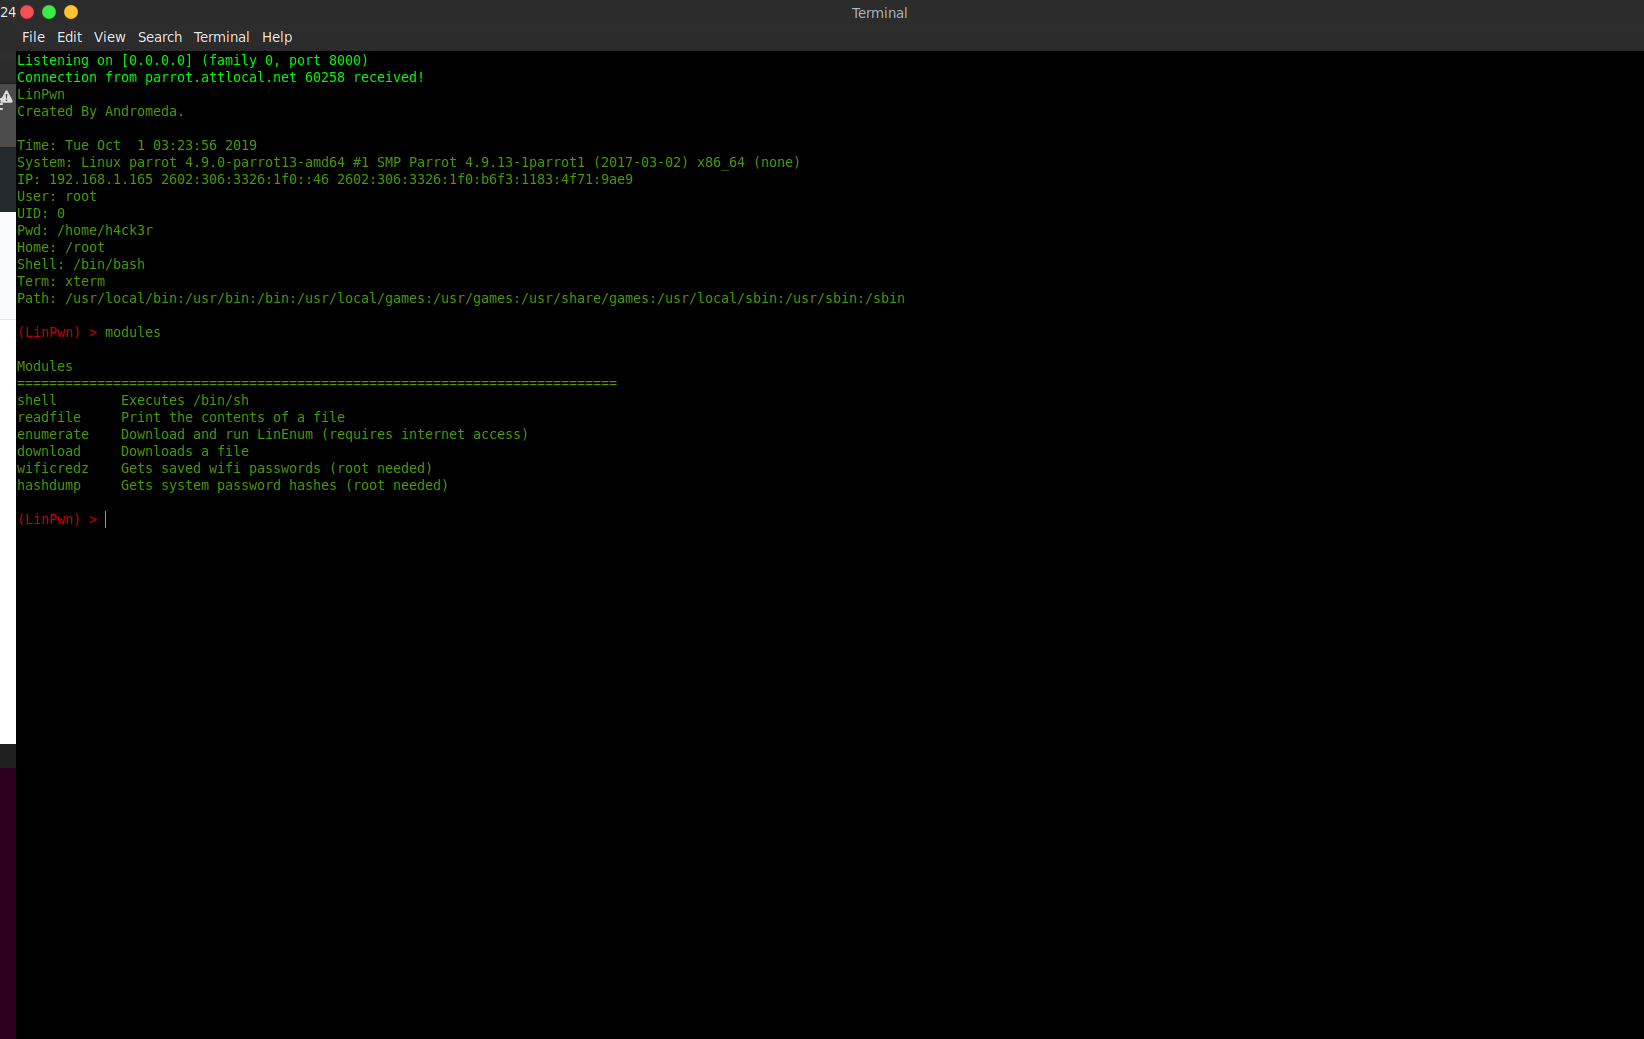 andromeda1957/linpwn
リバースシェル経由でLinuxの権限昇格、列挙、ファイルの不正持ち出し、認証情報の収集を行う対話型のポストエクスプロイテーションツール。
 mr-r3b00t/cve-2021-3156
CVE-2021-3156 の概念実証エクスプロイト。sudo におけるヒープベースのバッファオーバーフローであり、ローカルでの root への権限昇格を可能にします。
 synacktiv/windows_kernel_shadow_stack
Windows カーネルのシャドウ スタック緩和の一部の側面を実証する概念実証(PoC)です。
 kristal-g/cve-2021-40449_poc
CVE-2021-40449 のエクスプロイト
 iss4cf0ng/cve-2026-31431-linux-copy-fail
# CVE-2026-31431 向け Rust ベースのローカル権限昇格エクスプロイト。Linux システム上で Meterpreter などのカスタムシェルコードを実行可能にします。
 canyie/cve-2024-23700
CVE-2024-23700のPoC、Androidのサイレント権限昇格により、連絡先、SMS、カレンダー、通話履歴、ボイスメールの読み取り/書き込み、発信または着信応答、通話設定の操作、他のアプリからの通知へのアクセスと制御、近くのデバイスの制御、音声の録音、デバイス識別子へのアクセス、バックグラ…
 tr3ee/cve-2021-4204
CVE-2021-4204: LinuxカーネルeBPFのローカル権限昇格
 kc57/awesome-pentest
優れたペネトレーションテストツールとリソースのリスト。
 abstractclass/cloudprivs
クラウド認証情報からブルートフォーステストによって権限を特定する。
 alexlinov/miniplasma-runner
CVE-2020-17103 を C2 向けに適応、分割バイナリ SYSTEM コールバック付き
 alfarom256/logmeinpochandledup
LogMeIn/GoTo Windowsカーネルドライバのレースコンディションを悪用するエクスプロイトで、SYSTEMハンドルを複製し、スレッドトークンの偽装とローカル権限の昇格を可能にします。
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 最高のCertiGhost AD CS Multi-Exploit Framework | 不正なDC/LDAPサーバー、証明書の悪用、PKINITハッシュ抽出を備えた高度なツールキット。特徴:…
 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop ローカル権限昇格のPoC
 silverplate3/my-cves
私が見つけたCVE。技術的なwriteups、エクスプロイトの例、ファジングセッションのウォークスルー
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF ローカルルート PoC(Qualcomm Android 4.19 カーネル向けに適合、Redmi K40 / Snapdragon 870 クラス)、LD_PRELOAD ベース









