
 #1
 exploitblizzard/windows-privilege-escalation-cve-2021-1732
CVE-2021-1732を対象としたC++エクスプロイトで、Win10 1803-20H2およびServer 2019/2004におけるWindows権限昇格を狙います。ペネトレーションテスト用にカーネルレベルの権限昇格を提供します。
 ynwarcs/cve-2023-24871
CVE-2023-24871 用の PoC とエクスプロイト(RCE + LPE)
 saisathvik1/windows-privilege-escalation-notes
Windowsの権限昇格の概念に関する私のハンドブック。私のプレイリストもチェックしてください。リンク: https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
 hoangkien1020/cve-2020-11890
CVE-2020-11890: usergroup table class における不適切な入力検証は、破損したACL設定を引き起こし、RCEにつながる可能性があります。
 phackt/wptsextensions.dll
タスクスケジューラのDLLハイジャックを悪用するためのWptsExtensions.dll。
 estamelgg/cve-2021-4034-nogcc
CVE-2021-4034(polkit pkexec)用のスタンドアロンエクスプロイトで、gccやcmakeを必要とせずに動作し、Linuxシステム上でインタラクティブシェルまたはワンライナーコマンド実行を提供します。
 joelgmsec/thunderstorm
UPSデバイスを悪用するモジュラーフレームワーク
 yakidango-official/ghostlock-h80gt
Honor 80 GT 権限昇格 PoC: GhostLock (CVE-2026-43499) + カスタム KernelSU モジュール読み込み
 r41n3rzuf477/ps-ppl-bypass
Process Explorer 脆弱なドライバによる PPL バイパス
 duck-sec/cve-2023-28252-compiled-exe
fortraのCVE-2023-28252エクスプロイトの修正版、exeにコンパイル済み
 kungfulon/nf-tables-lpe
Linuxカーネルの権限昇格エクスプロイトで、Netfilterのnf_tableモジュールを標的とし、Team Orcaによって複数のCVE向けに開発されたものです。
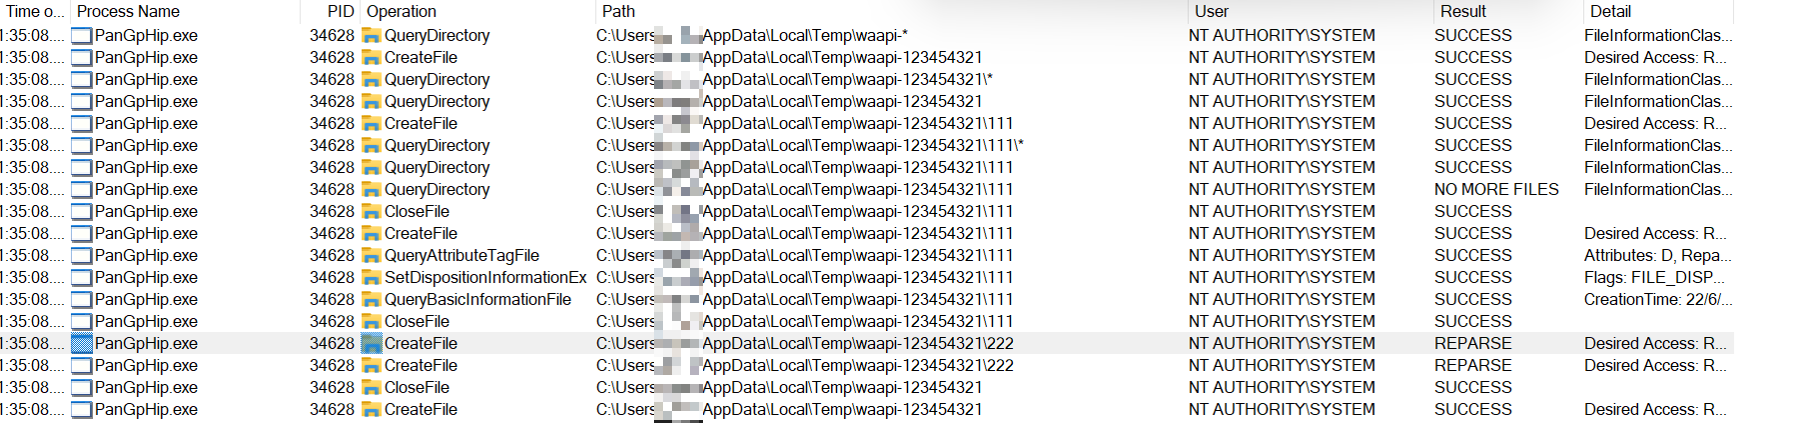 hagrid29/cve-2024-2432-paloalto-globalprotect-eop
CVE-2024-2432の概念実証エクスプロイト。Palo Alto GlobalProtect VPNクライアントのシンボリックリンク攻撃による任意ファイル削除を介して、Windows上でローカル権限昇格を実証します。
 sourceincite/dashoverride
これは、VMware vRealize Operations Manager 向けの事前認証RCEエクスプロイトです。
 malwation/cve-2026-43786
CVE-2026-43786の概念実証エクスプロイト。macOS CoreServicesのローカル権限昇格であり、アプリケーションがroot権限を取得できる。
 sharif-dev/androidkernelvulnerability
Android カーネルの脆弱性 CVE-2019-2215 のトリガーと分析
 csenox/cve-2021-22911
Rocket Chat 3.12.1 における認証前ブラインドNoSQLインジェクションによるリモートコード実行
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
CVE-2022-41040に関するMetasploitスクリプト(POC)です。Microsoft Exchangeは、サーバーサイドリクエストフォージェリ(SSRF)攻撃に対して脆弱です。認証された攻撃者は、この脆弱性を利用して特権を昇格させることができます。









