
 #1
ネットワークデバイス上の開いているポート、サービス、および潜在的なエントリポイントを発見するためのツール。
Kitploit おすすめ
 theopaid/cve-2023-27163-request-baskets-local-ports-bruteforcer
CVE-2023-27163 の PoC と内部ポートブルートフォーサー
 r4tw1z/cve-2024-6387
R4Tw1zによって作成されたこのスクリプトは、IPアドレスをスキャンして、潜在的に脆弱なバージョンのOpenSSHが実行されているかどうかを確認するように設計されています。このツールはマルチスレッドを活用してスキャン性能を最適化し、複数のIPアドレスを同時に処理します。
 anilkashyap01/binary-exploitation-and-kernel-escalation
設定ミスや古いソフトウェアを特定して悪用することで、ルートレベルのアクセスを獲得しました。古いバージョンのmod_sslにおけるバッファオーバーフローの脆弱性(CVE-2002-0082)。その後、Linuxカーネルの"ptrace"ユーティリティにおける競合状態を悪用して権限昇格を達成しました(C…
 purehate/cve-2025-64459-hunter
CVE-2025-64459-hunter
 nonosticisiguzo-command/nmap-scan-results
scanme.nmap.org 上で、CVE-2023-38408(9.8、緊急)を含む 200 件以上の脆弱性を発見
 mafiosohack/offensive-lab-2
脆弱なUbuntu VM上でのペネトレーションテストのウォークスルー。ProFTPD 1.3.3cバックドア(CVE-2010-4221)を悪用してrootアクセスを取得し、フラグを獲得。Nmapによる列挙、Metasploitによるペイロード設定、ユーザーハッシュクラッキング(John the…
 abrahamsurf/sdwan-scanner-cve-2026-20127
# Cisco SD-WAN 露出・潜在脆弱性スキャナ(パッシブフィンガープリンティング)2026
 rinaliyeva/metasploitable2-vsftpd-exploitation
プロジェクト: Metasploitable 2 における vsFTPd 2.3.4 バックドアの悪用 (CVE-2011-2523)
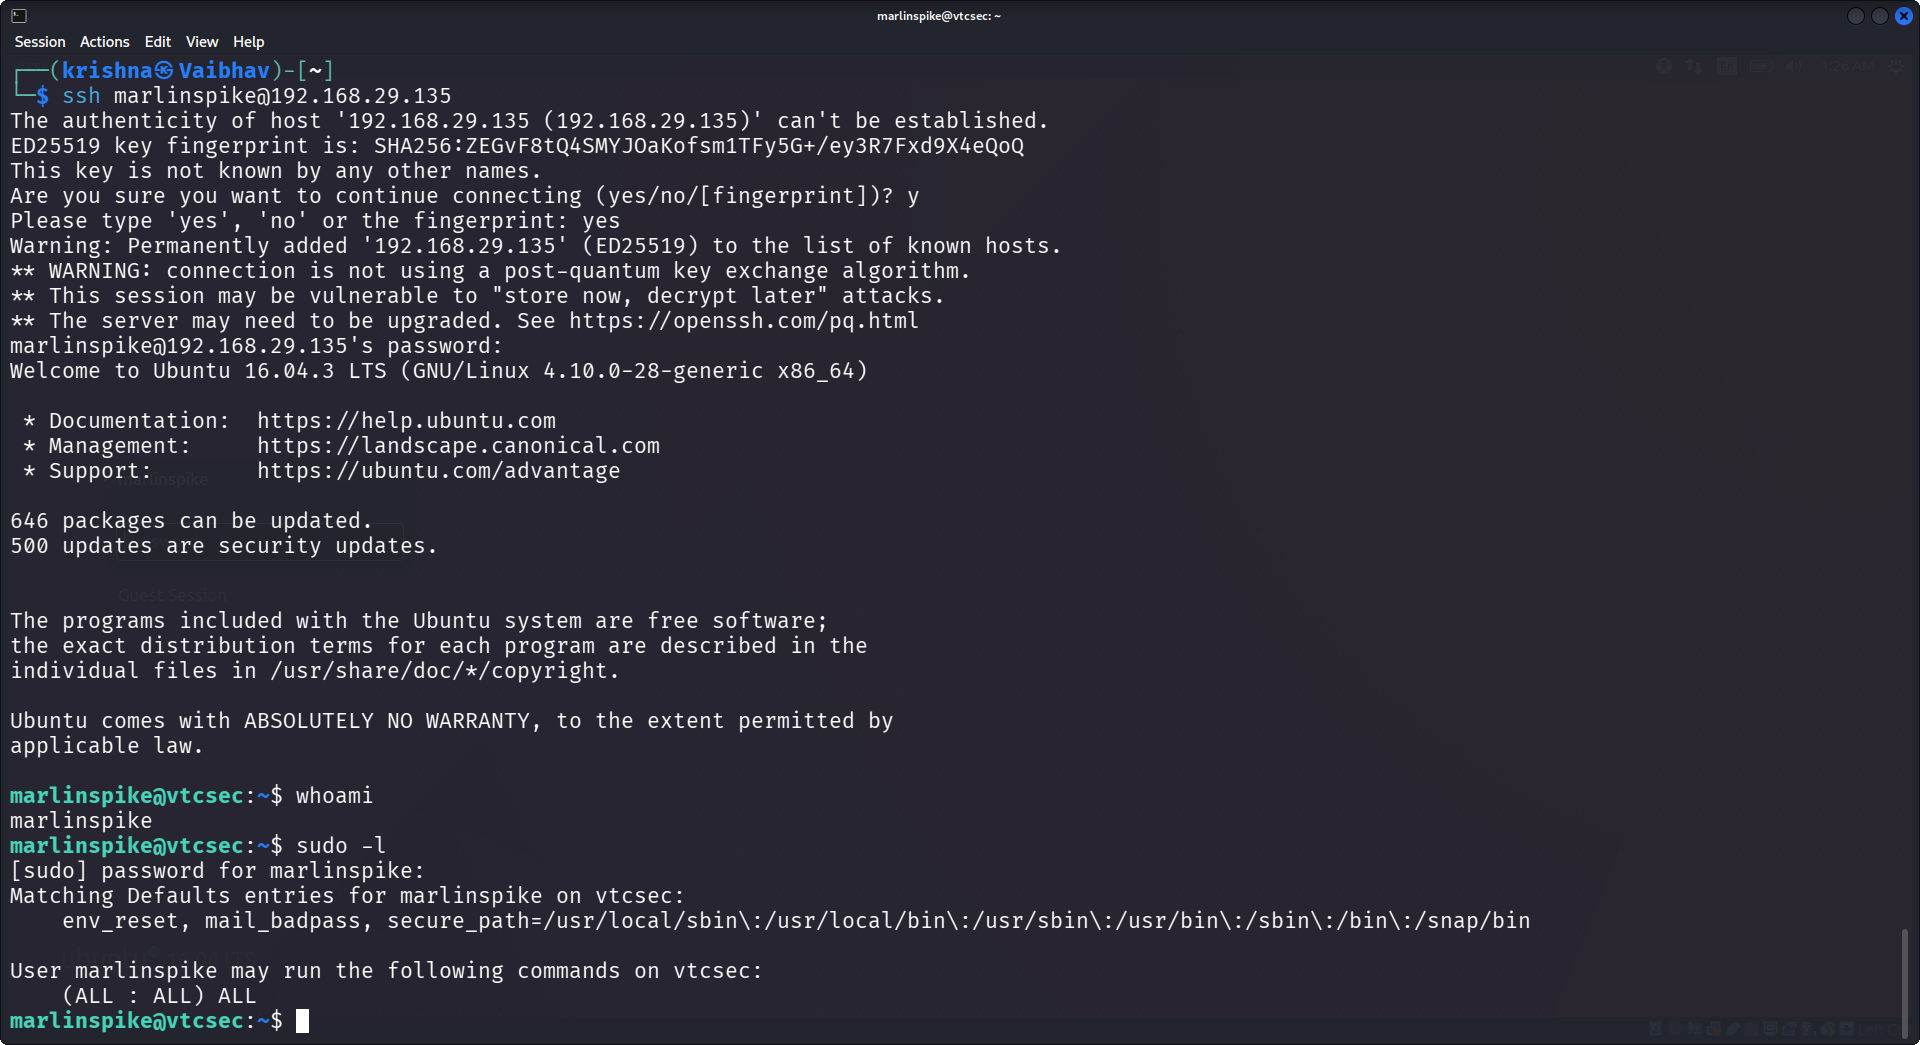 vaibhavkrishna12004/ubuntu-privesc-lab
完全なペネトレーションテストのワークフロー: 認証情報のブルートフォース、SSHアクセス、特権昇格 (CVE-2021-4034)
 natsuki-engr/live-server-evil-crawler
Live Server VSCode 脆弱性 (CVE-2025-65717) デモ
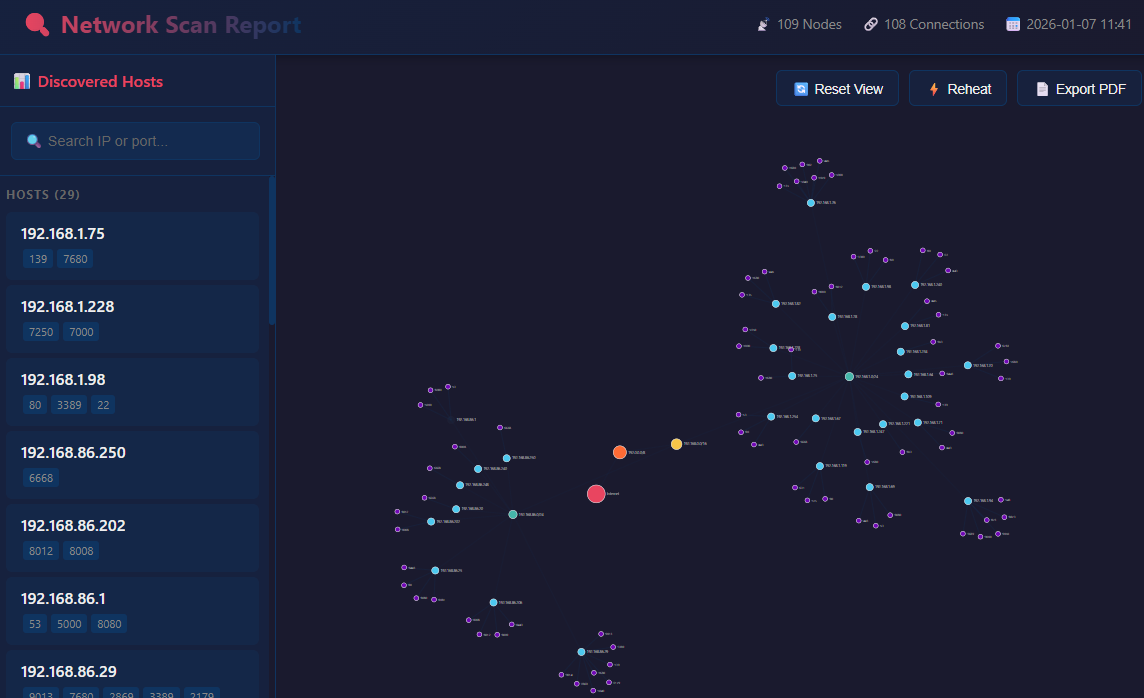 artofscripting/masscan-report
masscanのJSON出力から対話的なReactベースのHTML可視化を生成するPythonツール。D3.jsのフォース指向ネットワークグラフを備えています。
 injectionmethod/windows-zte-loader
Windows ZTE Loader CVE-2014-2321 は、Windows用ZMAPまたはBigEarを必要とします
 reanimat0r/bpnd-libssh
CVE-2018-10933 用のマルチスレッドで信頼性の高いスキャナー。
 wanlichangchengwanlichang/cve-2024-23692-rce
CVE-2024-23692 のエクスプロイト。Rejetto HTTP File Server (HFS) 2.3 以前におけるリモートコード実行の脆弱性です。zmap によるマススキャンと Go ベースのエクスプロイトを含みます。
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 linkmjb/log4shell_scanner
簡易的なスキャナーで、一般的なポートをスキャンし、Log4Shell (CVE-2021-44228) 脆弱性を探します。
 rv4l3r3/log4v-vuln-check
このスクリプトは、サーバーがCVE-2021-44228(log4jの脆弱性)の影響を受けている可能性があるかどうかを素早く確認するために使用されます。
 h3x0v3rl0rd/zenmap
Nmapネットワークスキャナーのグラフィカルフロントエンドであり、ネットワーク探索、ポートスキャン、サービス検出のための直感的なインターフェースを提供します。








