#1
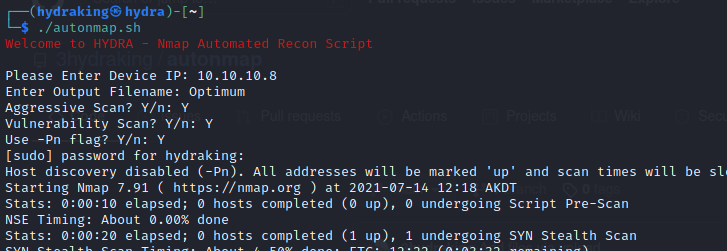
 h3x0v3rl0rd/autonmap
Hack The Box向けの自動Nmapスキャンスクリプト。ペネトレーションテスト中のポート列挙と偵察を効率化します。
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
これは、requests-baskets v 1.2.1 の SSRF による内部ポートスキャンを自動化するシンプルなスクリプトです。このスクリプトは、HackTheBox の 'SAU' マシンの解決にも役立ちます。
 gmh5225/mcp-god-mode
何でもやってほしいと思ったことはありませんか? 単一のMCPサーバー上に148の強力なInfosec/Adminツール。
 ankhcorp/nuke.sh
Bashベースのパッシブ偵察+攻撃対象マッピングスクリプト。公開APIと標準のLinuxツール(curl、dig、openssl、nmap、python3)のみを使用。
 wattocyber/cantina
OSCPで許可されたネットワークリコンオーケストレーター。ポート発見、サービス分類、およびHTTP、SMB、FTP、SNMP、SSHなどを対象とした列挙専用プラグインのディスパッチを実行します。
 evilsocket/xray
XRayは、公開ネットワークからの偵察、マッピング、OSINT情報収集のためのツールです。
 mttaggart/offensivenotion
攻撃的運用のプラットフォームとしてのNotion
 abacus-group-rto/legion
Legionは、オープンソースで使いやすく、非常に拡張性が高く、半自動化されたネットワーク侵入テストツールです。情報システムの発見、偵察、悪用を支援します。
 ullaakut/gorsair
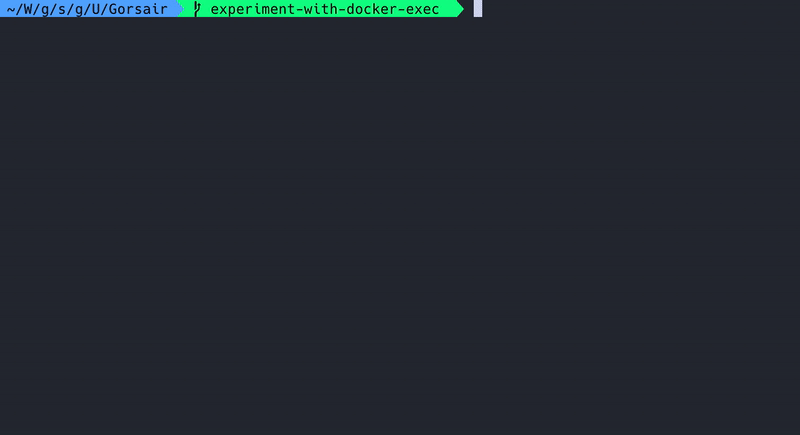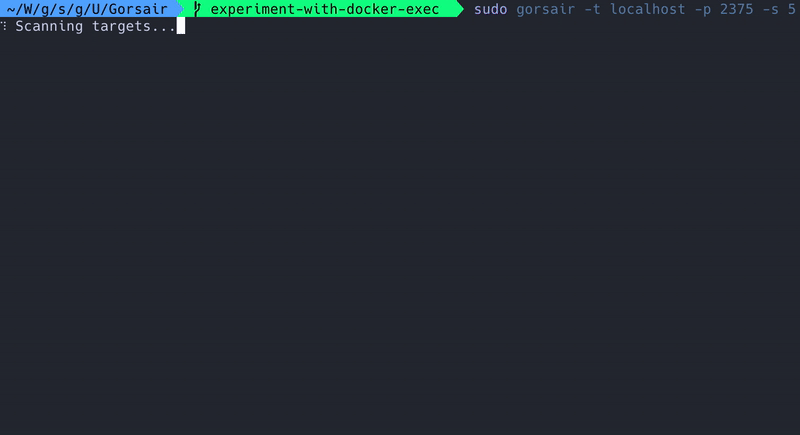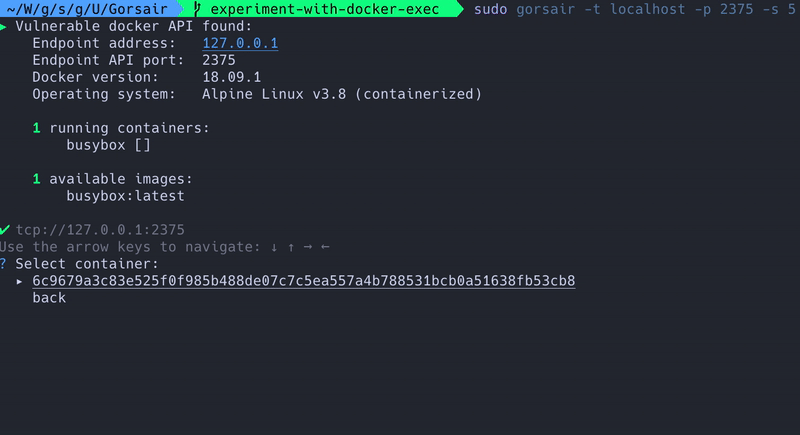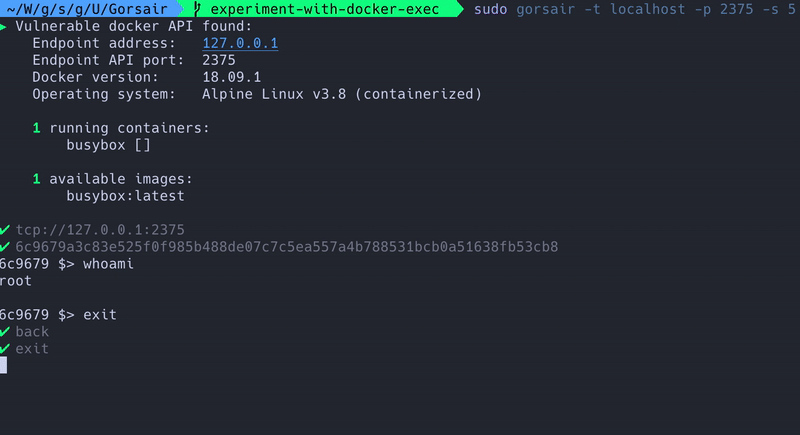
Gorsairは、APIを公開するリモートのDockerコンテナに対してルートアクセスを提供します。
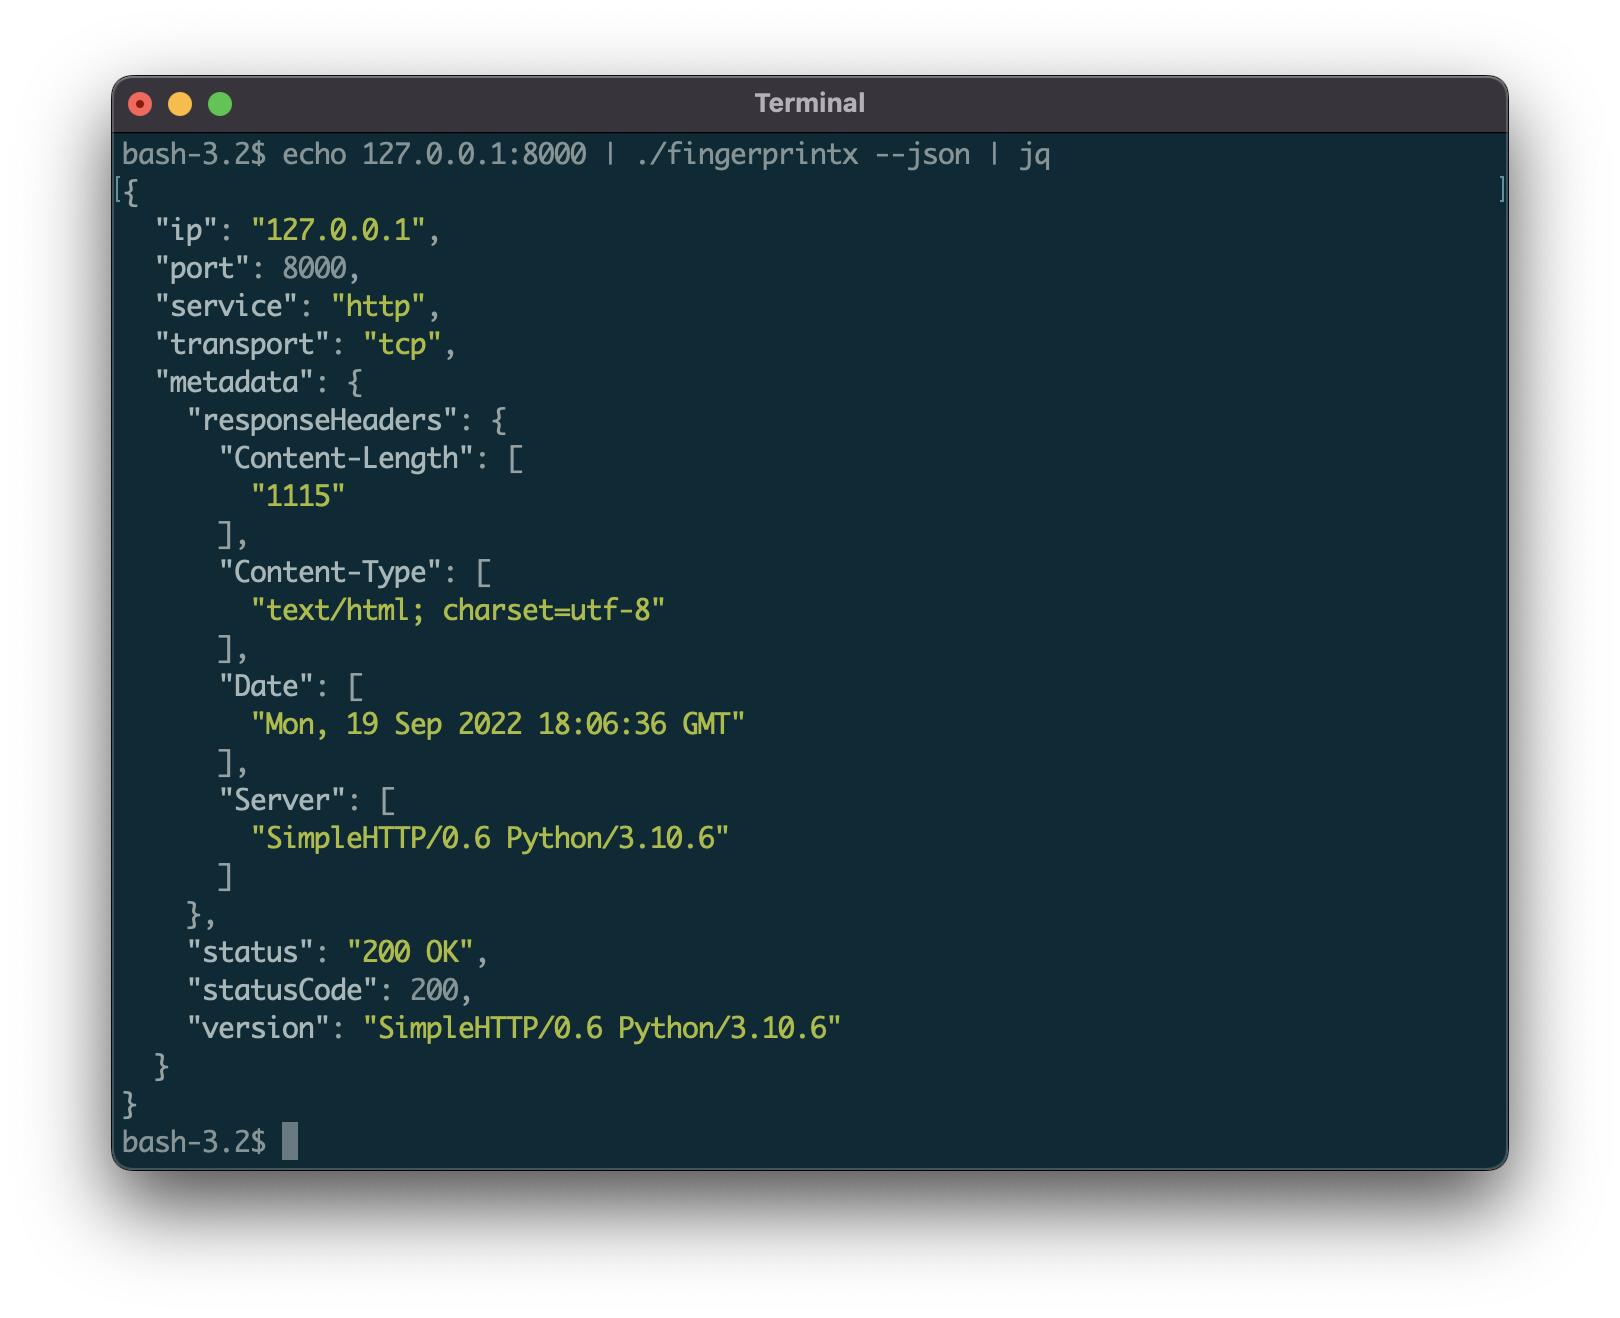 praetorian-inc/fingerprintx
オープンポートのサービス検出のためのスタンドアロンユーティリティ!
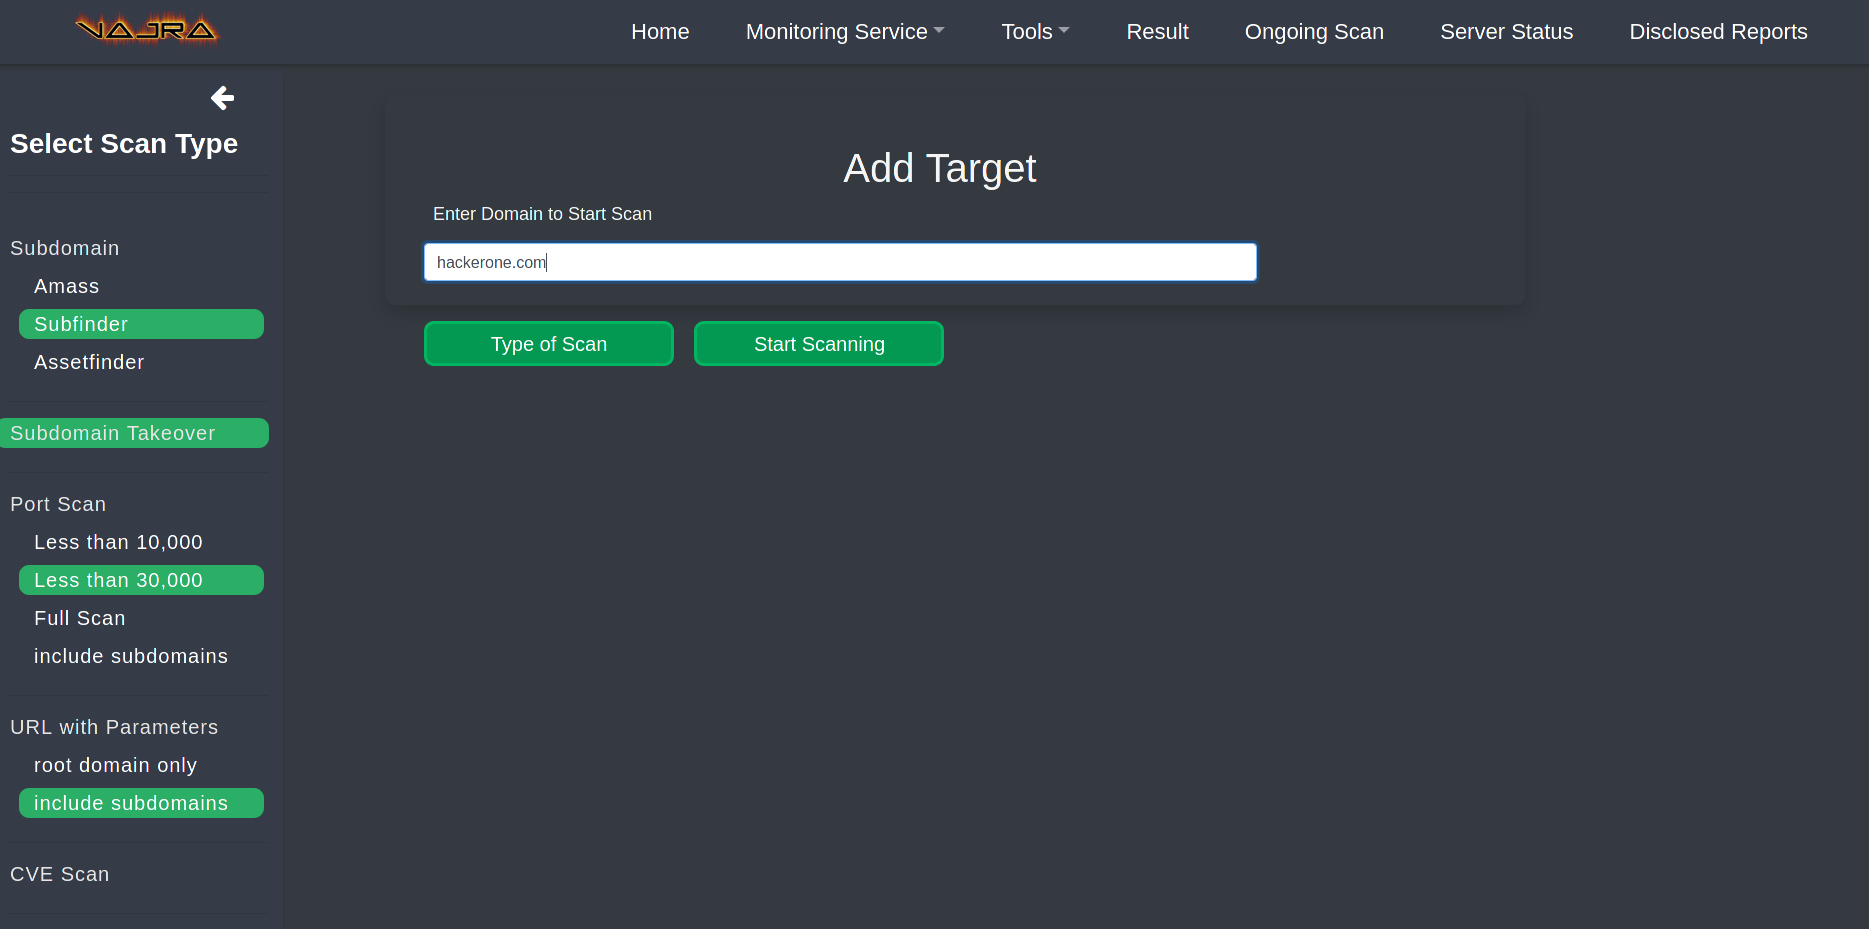 r3curs1v3-pr0xy/vajra
Vajraは、高度にカスタマイズ可能なターゲットおよびスコープベースの自動化Webハッキングフレームワークであり、Webアプリケーションペネトレーションテスト中に、退屈な偵察タスクや複数ターゲットに対する同一スキャンを自動化します。
 eslam3kl/3klcon
大規模および中規模のスコープで動作する自動偵察ツール。多数のタスクを実行し、すべての結果を個別のファイルに出力します。