#1
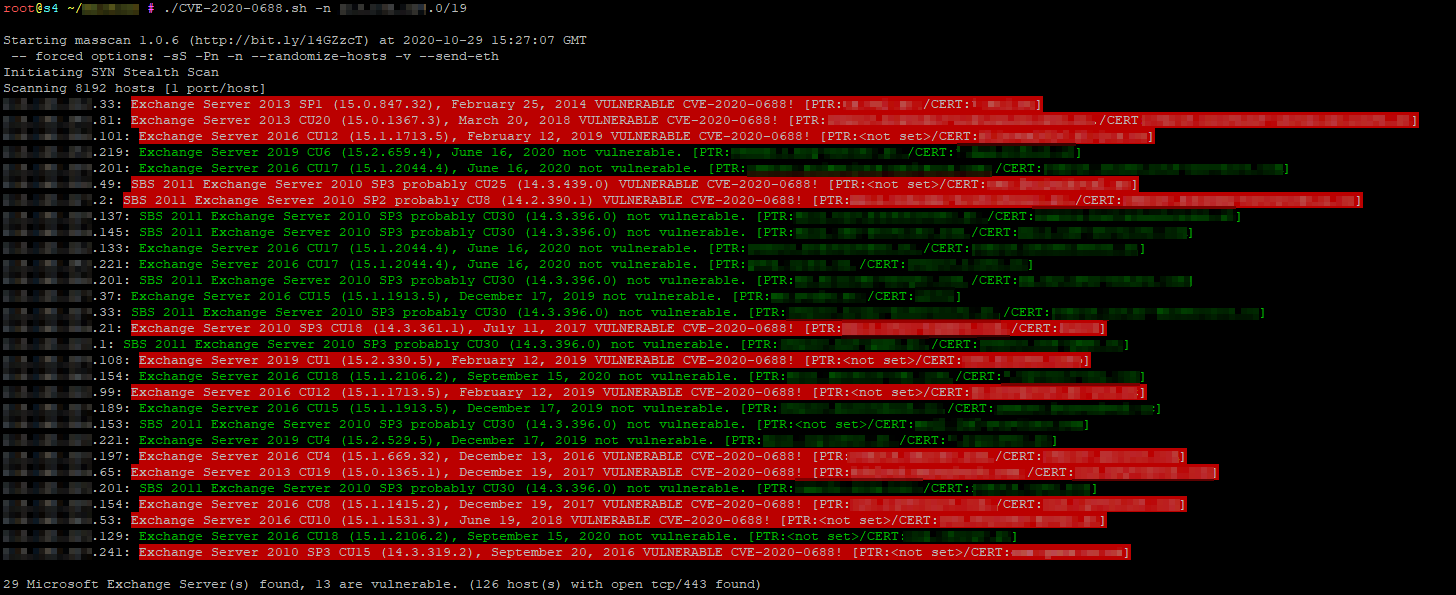
 slsteff/cve-2020-0688-scanner
masscanを使用してMicrosoft Exchangeのバージョンをスキャンします
 haishanzheng/cve-2019-0708-generate-hosts
CIDRベースのホスト発見ツール。nmapを使用して、ポート3389(RDP)が開放されているWindowsマシンを特定し、CVE-2019-0708脆弱性スキャンの対象IPを削減します。
 neutralwarrior/c-port-scanner
ターゲットIPのオープンポートをスキャンし、結果を表示するポートスキャナー。C言語で構築。
 jeanback1/cve-2023-27163-exploit
CVE-2023-27163におけるrequest-basketsのSSRFエクスプロイト。悪意のあるバスケット転送を介して、内部ポートスキャン、クラウドメタデータ調査、サービス検出を可能にします。
 ivoalbacete/kali-metasploitable
脆弱性スキャン、Wiresharkによるトラフィック解析、安全なネットワーク環境におけるCVE-2011-2523(vsftpd 2.3.4)の管理されたエクスプロイト実行。
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — CVE-2018-7600(Drupalgeddon2)を悪用してRCEを実現し、settings.phpからDB認証情報を抽出して管理者パスワードハッシュを偽造し、SUID findを介してrootへ権限昇格する。
 masjohncook/netsec-project
ネットワークセキュリティプロジェクトのスクリプト - CVE-2021-22555 への攻撃
 jmonge12/home-network-vulnerability-assessment
セキュリティ監査と脆弱性分析 (CVE-2014-3566 および CVE-2010-2333) ローカルネットワークインフラストラクチャおよび住宅用ルーターにおける。
 parbatzone/reconvault
🔍 バグバウンティハンターとCTFプレイヤーのためのリコンノート整理ツール — サブドメイン、ポート、エンドポイント、脆弱性を一箇所に。
 rek2/goenumerator
ターゲットに対する通常の初期列挙手順のための、私の個人的なGOツール
 cumakurt/tscan
Pythonベースのスキャナで、CVE-2026-24061のtelnetd認証バイパスを検出・悪用し、脆弱なGNU Inetutilsサービス上でrootシェルアクセスを可能にします。
 anilkashyap01/binary-exploitation-and-kernel-escalation
設定ミスや古いソフトウェアを特定して悪用することで、ルートレベルのアクセスを獲得しました。古いバージョンのmod_sslにおけるバッファオーバーフローの脆弱性(CVE-2002-0082)。その後、Linuxカーネルの"ptrace"ユーティリティにおける競合状態を悪用して権限昇格を達成しました(C…
 lglznl/klaios
KLAIOSは、Kali Linuxのオフェンシブツールキットと、強化されたVPNバンカースタイルの分離を融合させ、最新のAIによりスマートなワークフローを実現するハイブリッドセキュリティ環境です。
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
CYBERDUDEBIVASH ECOSYSTEM 製の認可済み高影響ツールで、CVE-2025-64155 (FortiSIEM phMonitor コマンドインジェクション) を検出します。オープンポートや脆弱な挙動を倫理的にスキャンします。
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 j0ey17/exploit_cve-2023-27163
Server Side Request Forgery 脆弱性に対する概念実証エクスプロイト — Requests Basket v1.2.1 以前。