#1

 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
NmapとMetasploitを使用したMetasploitable2上の既知のバックドア(CVE-2010-2075)のエンドツーエンドの偵察と悪用。
 yeee3642/edu-recon
教育セクター向けの許可された偵察・トリアージオーケストレーター(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577、シークレット/APIキー漏洩、XSS、wp2shell)とWebコントロールパネル
 zales2004/sunset-noontide-pentesting
説明 Sunset: Noontide VulnHubマシンのプロフェッショナルなペネトレーションテスト評価。偵察、サービス列挙、CVE-2010-2075の悪用、ポストエクスプロイテーション、権限昇格、およびシステム全体の侵害を網羅しています。
 fa1dz/internet-scanner
ローカルIPv4ネットワークをスキャンするTkinter GUI(ARP + nmapプロービング)、デバイスを表示、フルポートスキャンの実行、結果のエクスポートが可能。
 gbonacini/opensshenum
CVE-2018-15473ベースのOpenSSHユーザー列挙ツール。ポートスキャン、フィンガープリンティング、並列実行を備え、リモートSSHサーバー上のユーザーの存在を確認します。

 sakispat/simple-pentesting
認可されたペネトレーションテスト向けの教育用Pythonツールキット:スレッド化ポートスキャナー、サブドメインおよびディレクトリ列挙、バナーグラバー、ホストディスカバリを備え、リッチなCLIを提供します。
 mngunibanda1-prog/jozini-network-scanner
Pythonベースのネットワークスキャナで、ポートスキャン、バナー取得、RouterOS CVEマッピングによる脆弱性の特定とレポート作成に対応しています。
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
System Vulnerability Checklist & Network Security Hardening プロジェクト。偵察、vsFTPdバックドア分析(CVE-2011-2523)、およびIPTablesを用いたトランスポート層での能動的な緩和策を特徴とします。
 gmh5225/mcp-god-mode
何でもやってほしいと思ったことはありませんか? 単一のMCPサーバー上に148の強力なInfosec/Adminツール。
 c00ln3t/log4shellauditor
CVE-2021-44228(Log4Shell)向けの、フルサイクルセキュリティ監査、WAF回避、OOB LDAP検証、自己修復(自動パッチ適用)、コンプライアンスレポート作成を実行する自律型リフレクティブGoエージェント。
 achux21/checker-cve-2024-6387
ホストがOpenSSH regreSSHion脆弱性(CVE-2024-6387)に影響を受けているかチェックするPythonスキャナー
 amirrezamarzban/portscan-cve-2026-41940
IP CIDR(おそらく入力として、コマンドラインまたはファイル)を受け取り、ポート2083と2087が開放されているかチェックします。
 azmisyahrul/prismsec
AI駆動のペネトレーションテスト向けに、nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmapを統合した安全でモジュール式のMCPサーバー。
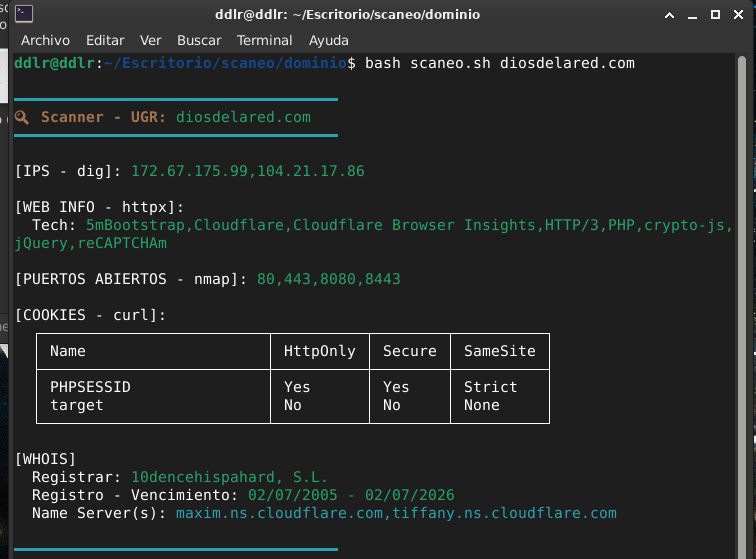 alan-baigorria/dscanner
DScanner es una herramienta en bash que automatiza la fase de reconocimiento en auditorías de seguridad web, integrando múltiples utilidades (dig,…
 aqeisi/cve-2022-36663-poc
Gluu IAMのブラインドSSRFを介した内部ネットワークスキャナー
 udpsycho/moodle-cve-2018-1042
Script to exploit CVE-2018-1042 in order to do internal port scans.