
 #1
フィッシングシミュレーション、検出、分析、セキュリティ意識向上トレーニングツール。
Kitploit おすすめ
 v35hr4j/cve-2021-24563
このプラグインは、フォーム経由でのHTMLファイルのアップロードを防止しないため、認証されていないユーザーがJavaScriptを含む悪意のあるHTMLファイルをアップロードでき、誰かがそのファイルに直接アクセスするとトリガーされます。
 ronixxcybsec0101/cve-2025-25460
Flatpress CMSにおけるクロスサイトスクリプティングの脆弱性
 fdzdev/cve-2024-50962
文書化されたクロスサイトスクリプティング(XSS)脆弱性がFerozo Webmail v1.1に存在し、IdentitiesおよびAutomatic Responsesコンポーネントにおける不十分な入力検証を介して、セッションハイジャックとフィッシングを可能にします。
 fdzdev/cve-2024-50964
CVE-2024-50964のドキュメント: DonWeb MXサーバーにおける重大なDMARCポリシーバイパス。メールスプーフィングを可能にし、攻撃の複雑さは低く、必要な特権はありません。
 polarisxsec/cve-2024-21413
OutlookでCVE-2024-21413を悪用して、悪意のあるUNCリンクを介してNTLMハッシュを漏洩させる教育用ラボ。カスタムSMTP/POP3インフラストラクチャとSMBキャプチャ設定を含みます。
 gregory-chatelier/huntglyph
視覚的に類似した文字(ホモグリフ)やテキスト内の隠しデータを検出し、欺瞞的な攻撃から保護します。
 mannansainicyber/url_checker
ハイブリッドMLとヒューリスティックベースのURLフィッシング検出器。リアルタイム分析、説明可能な信頼度スコア、プログラムによるセキュリティテストのためのREST APIを備えています。
 elenichristopoulou/poc-cve-2026-20841
CVE-2026-20841の概念実証エクスプロイト。Windowsメモ帳のリモートコード実行の脆弱性を利用し、細工された.mdファイルとソーシャルエンジニアリングを用いてペイロードを配信・実行します。
 filipegaudard/cve-2026-33149-poc
CVE-2026-33149の概念実証エクスプロイト。Tandoor RecipesにおけるHostヘッダーインジェクションで、招待リンクのポイズニングとキャッシュポイズニングを可能にします。ホスト受入、ページネーション、スキーマ、招待ポイズニング用のモジュールを含みます。
 dionissh/cve-2024-21413
Microsoft Outlook RCE(CVE-2024-21413)の概念実証エクスプロイト。SMTPベースのフィッシングメール配信、悪意のあるRTF添付ファイル生成、およびNTLMハッシュキャプチャのためのImpacket SMBサーバー統合を備えています。
 mrk336/cve-2021-3456
無害なPDFファイルから始まり、AWS EC2インスタンス上でのリバースシェルに至る実用的なチェーン
 shndnth/cve-2022-30190
教育目的のCVE-2022-30190(Follina)脆弱性の概念実証。
 themursalin/htb-mailing-a-complete-walkthrough
HackTheBoxのマシンに取り組んできたなら、Mailingは本当に何かを教えてくれるボックスのひとつです。難易度はEasyで、Windows上で動作し、ディレクトリトラバーサル、認証情報漏洩、CVE-2024-21413、そしてLibreOfficeのマクロエクスプロイトという、いくつかの実世…
 thawkhant/viber-desktop-html-injection
CVE-2025-55996 (Viber Desktop HTMLインジェクション) の公開記事
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
CVE-2024-21413 Outlook Moniker Link攻撃を実証する教育用ラボとPoC。巧妙に細工されたHTMLメールを介してnetNTLMv2ハッシュを漏洩させます。
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413のケーススタディです。TryHackMeのMoniker Link (CVE-2024-21413) のルームをパラメータとして使用しています。exploitにはclaude codeで編集を加えました。
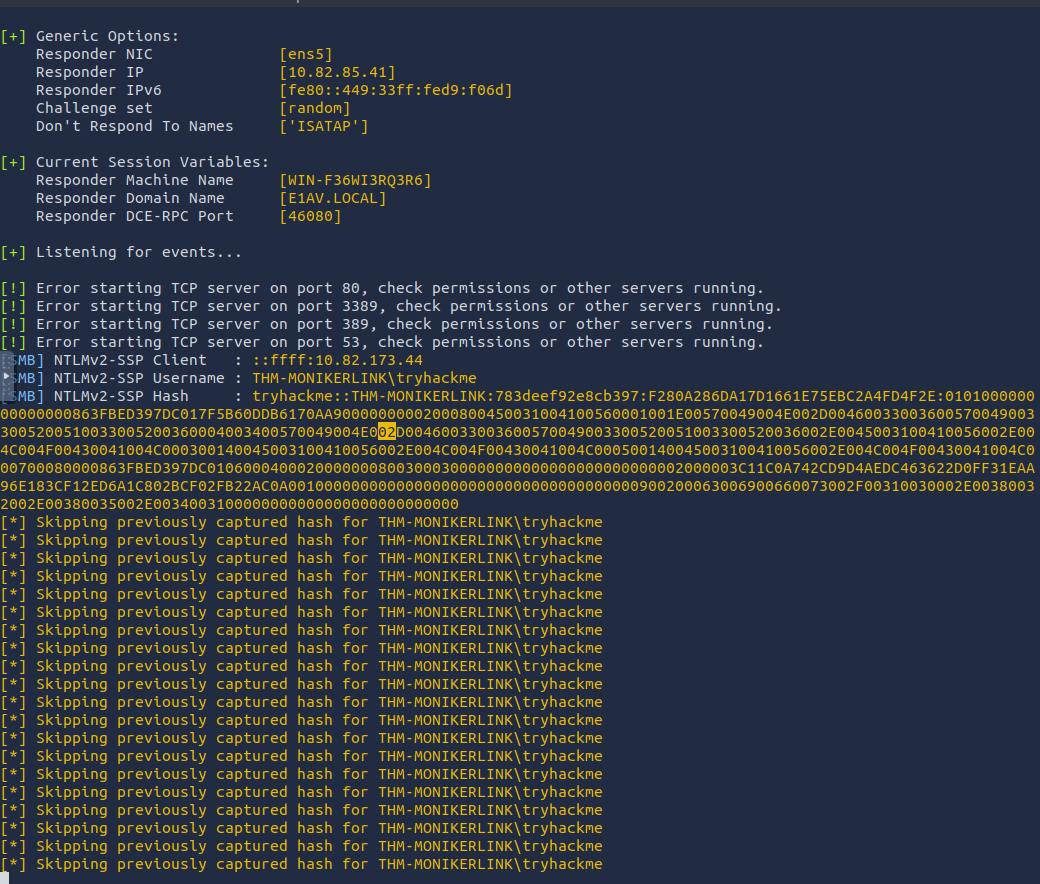 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413(Moniker Link の脆弱性)に関する技術解説
 hau2212/moniker-link-cve-2024-21413-
CVE-2024-21413(Moniker Link)の教育用エクスプロイト。巧妙に細工されたハイパーリンクを介したOutlook RCEとNTLM資格情報漏洩を実証し、検出と修復のガイダンスを提供します。








