
 #1

 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
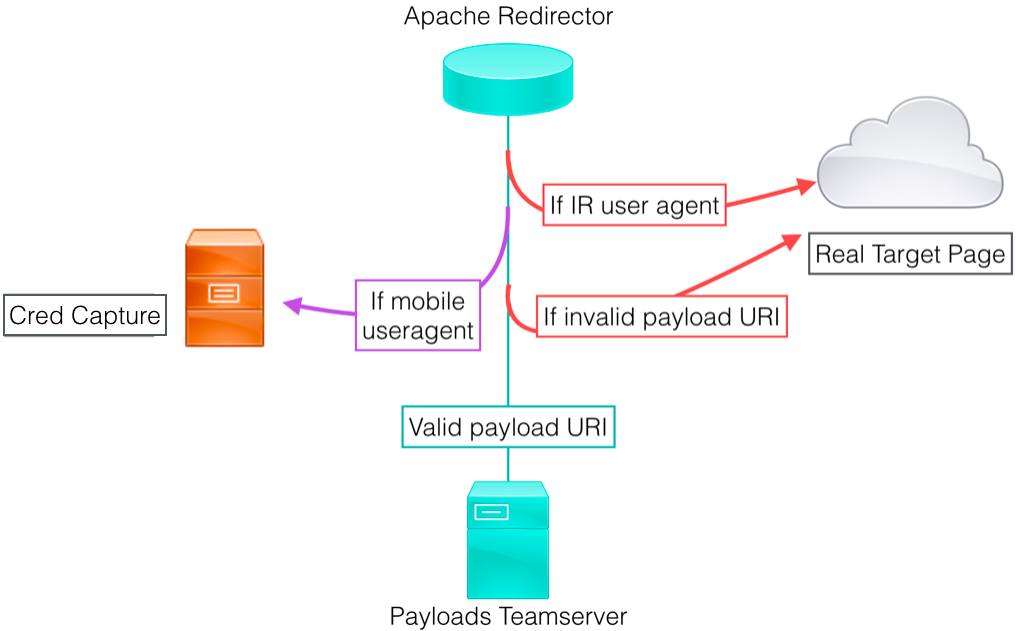 bluscreenofjeff/red-team-infrastructure-wiki
Red Teamインフラストラクチャの堅牢化リソースを収集するためのWiki
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
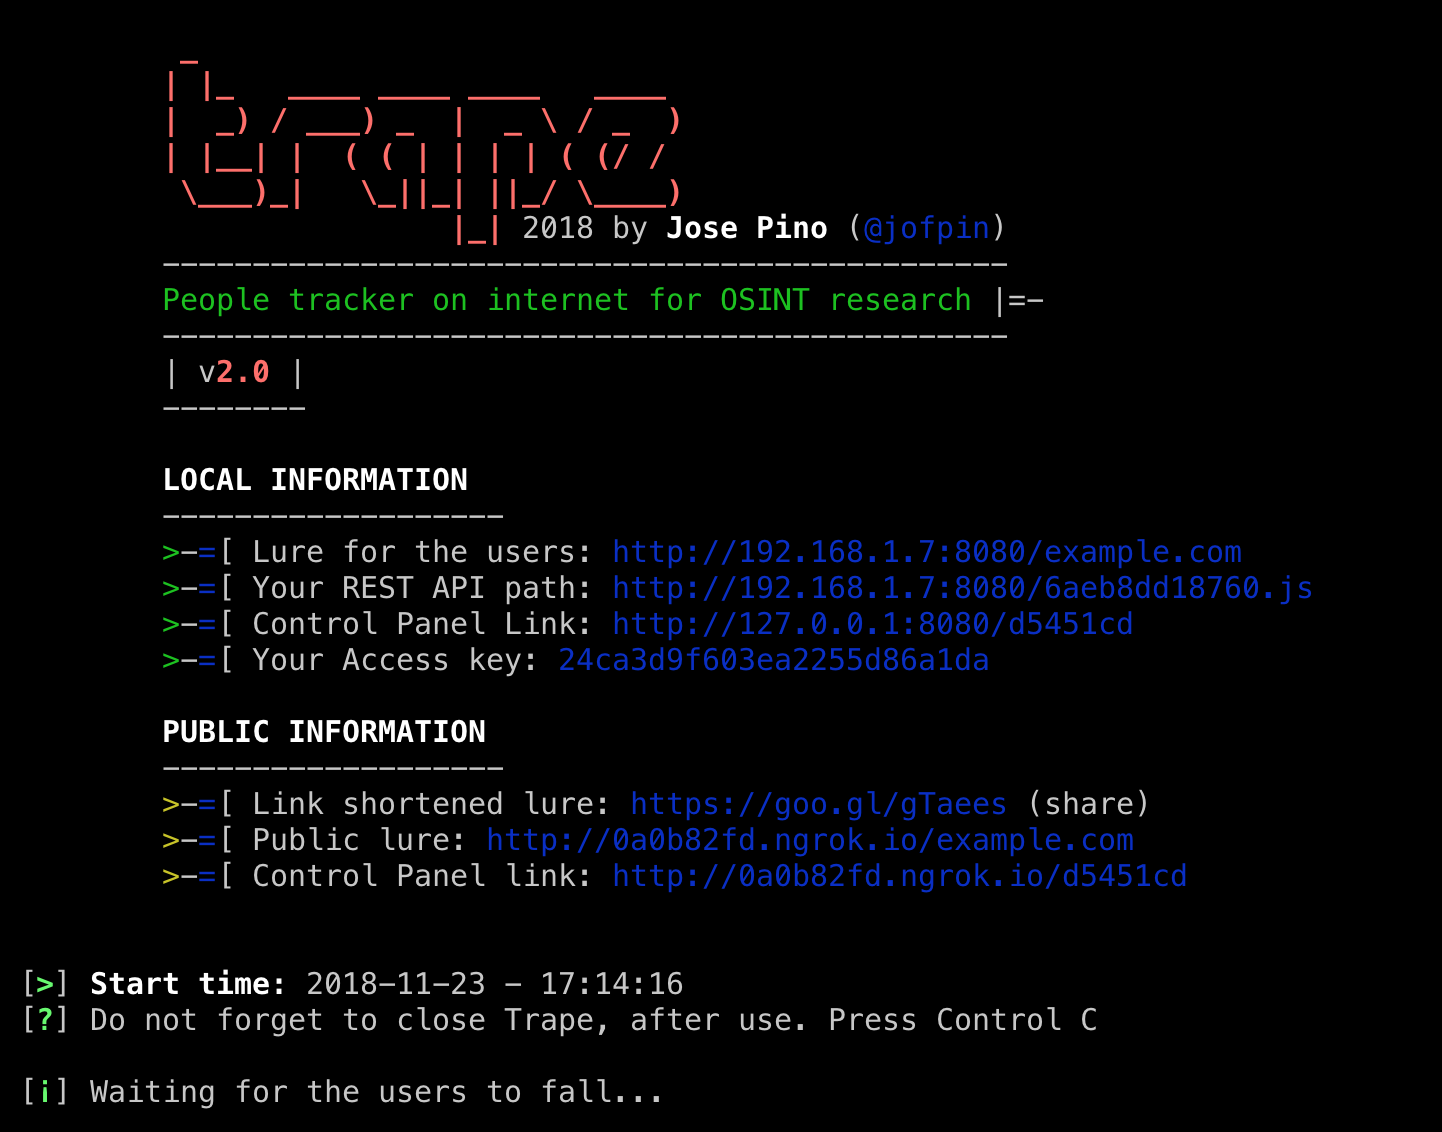 jofpin/trape
インターネット上の人物追跡: Jose Pino によるOSINT分析および調査ツール
 hac01/azure-pentesting-suite
Azure セキュリティ評価を許可された範囲で行うための Go ツールキット: サブスクリプションとリソースを列挙し、設定ミスを監査し、公開 Blob ストレージを匿名で攻撃します。
 shaheeryasirofficial/smugglemypayload
JavaScriptを使用してクライアント側でファイルを埋め込み再構築するHTMLスマグリングページを生成します。ペイロードのエンコード、チャンク分割、難読化、フィッシングルアーテンプレートを備えています。
 hackinglz/ip-obfuscation
DWORD、8進数、16進数、IPv6マップ、および偽ドメイン@トリックを使用して難読化されたIPアドレスとURLを生成し、ペネトレーションテスト、フィッシング意識向上、URLフィルターテストに使用します。
 drk1wi/modlishka
Modlishka. リバースプロキシ.
 fluxionnetwork/fluxion
自動化されたWPA/WPA2フィッシングツール。WPA/WPA2ハンドシェイクをキャプチャし、不正アクセスポイントを起動し、ソーシャルエンジニアリングによりキャプティブポータルを介して認証情報を収集します。
 undeadsec/socialfish
認定されたレッドチーム演習のための最新の動的フィッシングツールキット。ログインページをクローンし、資格情報、クッキー、2FAコードを取得します。ライブオペレータパネルとトンネリングサポートを備えています。
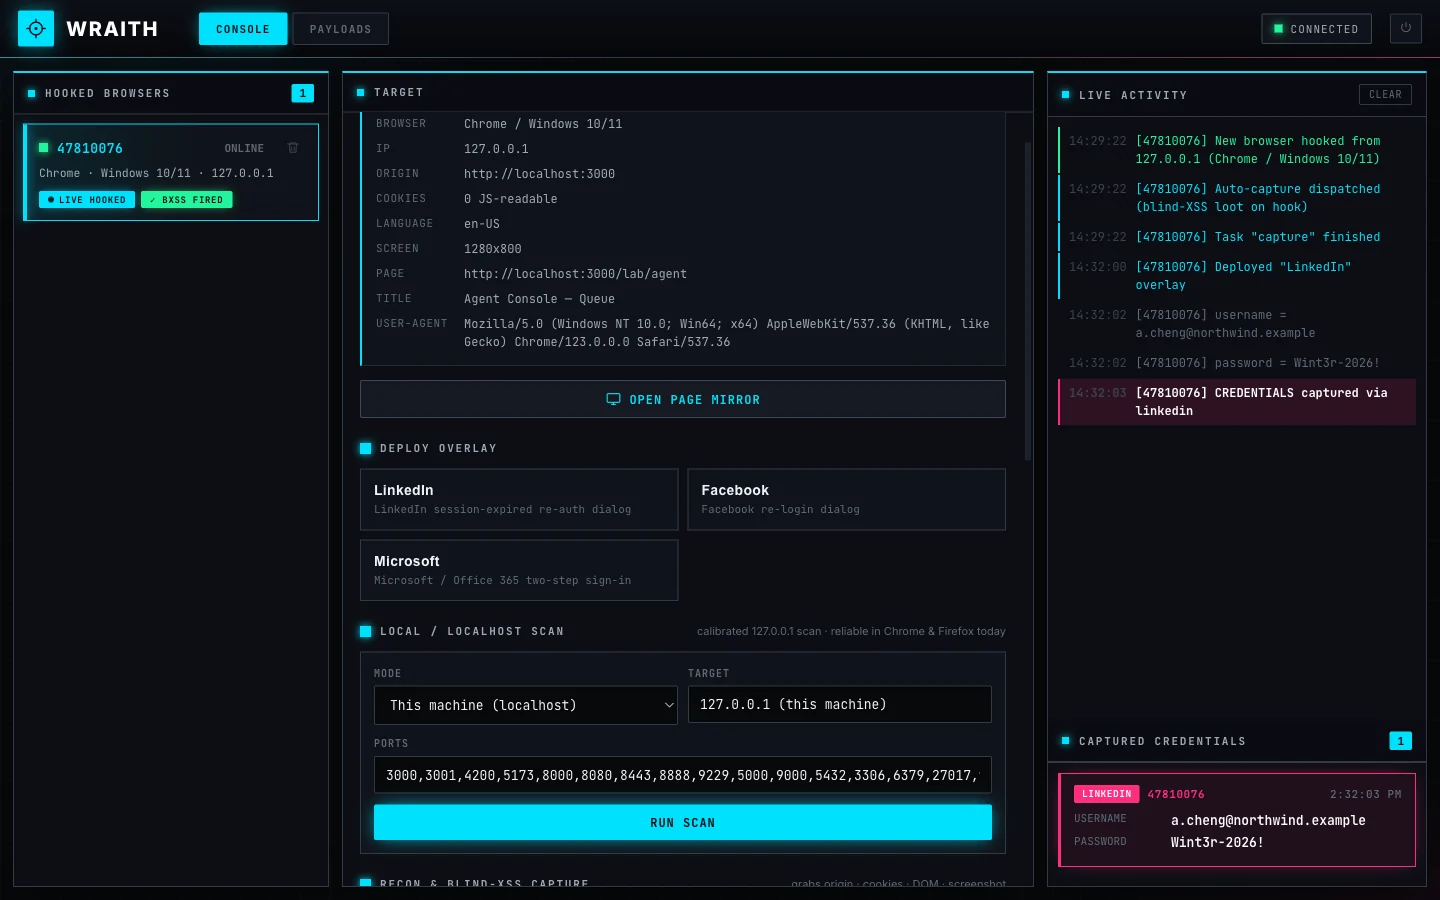 arcanum-sec/wraith
ブラウザフックフレームワーク。許可されたレッドチームと教育者向け。XSSを介してブラウザをフックし、対話型のポストエクスプロイテーション制御、ブラインドXSSの戦利品キャプチャ、ソーシャルエンジニアリングオーバーレイ、および練習ラボを提供する。
 cyb3rmik3/prompt-injection-email-samples
メールセキュリティ制御とAIメールボックスアシスタントが、開示・持ち出し・ツール探索の意図にわたる間接プロンプトインジェクションをどのように処理するかを評価するための、オープンな.emlテストセット。
 htr-tech/zphisher
30以上のテンプレートを備えた自動フィッシングツール。このツールは教育目的のみで作成されています ! 作者はこのツールキットの誤用について一切の責任を負いません !
 zaproxy/zaproxy
オープンソースのWebアプリケーションセキュリティスキャナーで、自動脆弱性検出、手動ペネトレーションテスト、プロキシベースのインターセプションエンジンによるAPIセキュリティテストを提供します。
 kgretzky/evilginx2
スタンドアロン型のMan-in-the-Middle攻撃フレームワークで、ログイン認証情報とセッションクッキーをフィッシングし、二要素認証をバイパスすることを可能にします。
 bettercap/bettercap
802.11、BLE、HID、CAN-bus、IPv4およびIPv6ネットワークの偵察とMITM攻撃のためのスイスアーミーナイフ。
 michaelweber/macrome
レッドチームとアナリストのためのExcelマクロ文書リーダー/ライター





