
 #1
フィッシングシミュレーション、検出、分析、セキュリティ意識向上トレーニングツール。
Kitploit おすすめ
 charlesgargasson/cve-2023-41425
Wonder CMS 3.2.0~3.4.2向けのXSS-to-RCEエクスプロイト。自動化されたペイロード配信、リバースシェル、悪意のあるテーマインストールによるCookie窃取を備えています。
 sanupl/cve-2024-34568
LetterPressプラグイン1.2.1以下にはクッキー窃取の脆弱性があります。攻撃者はJavaScriptコードを注入することでクッキーを盗むことができます。
 sybelle03/cve-2021-43617
これは、PHP Laravel 8.70.1のクロスサイトスクリプティング(XSS)からクロスサイトリクエストフォージェリ(CSRF)への脆弱性の再現です。
 iwallplace/cve-2026-26897-ecoonline-deeplink
CVE-2026-26897 に関する公開アドバイザリとPoC — EcoOnline EHS Android (com.airsweb.v10) における Deep Link Bypass、バージョン 0.2.500 で修正済み
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
CVE-2024-21413 の概念実証エクスプロイト。巧妙に細工された file:// リンクを介して NetNTLMv2 ハッシュを漏洩させる Outlook の重大な RCE 脆弱性であり、資格情報の窃取と横展開を可能にします。
 artur-augustyniak/class_struggle
CERT Polska警告リストデータを使用したフィッシングドメイン識別のためのオートエンコーダベースの異常検知。研究および教育用のJupyterノートブック付き。
 razielx64/cve-2025-69606-gsvoip-xss
GSVoIP Web Panel v2.0.90の反射型XSS脆弱性(CVE-2025-69606)の概念実証。msgパラメータを介した認証不要の任意のJavaScript実行を実証します。
 kaleth4/cve-2022-30190
CVE-2022-30190 (Follina) 用の自動化 PoC エクスプロイト。MSDT プロトコルを悪用して悪意のある RTF/DOCX ファイルを生成し、PowerShell を介して任意のコマンドを実行し、リバースシェルを展開します。
 h1ssbl1tz/blind-trust-cve-2024-21413-research
CVE-2024-21413(Moniker Link)を利用した標的型フィッシングキャンペーンをシミュレートするためのセキュリティリサーチツール。
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE ゼロクリックRCE悪用の検出 (CVE-2025-21298) ウォークスルー
 alessandrobertoldi/research
公開されたセキュリティ研究リポジトリ。ドメインハイジャック、2FAバイパス、大規模スプーフィング技術に関する学術論文を収録しており、Alessandro Bertoldi氏と共同研究者らによって執筆されている。
 yoguicr/cve-2024-21413-outlook-assessment
Detailed vulnerability assessment and exploitation report for CVE-2024-21413 (Moniker Link) in Microsoft Outlook, including attack path, NetNTLMv2…
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
教育目的のサイバーセキュリティプロジェクトで、CVE-2020-25213(WordPress File Manager Plugin RCE)の悪用と緩和策を実証します。マルウェアシミュレーション、VAPT分析、および管理されたラボ環境でのセキュリティパッチの実装を含みます。
 star-sg/random-scripts
悪意のあるLNKサンプルを解析し、MHTMLからOLEオブジェクトを抽出し、ファビコンをハッシュ化してフィッシングサイトを追跡するためのDFIRおよびOSINT Pythonスクリプト集。
 4n4s4zi/cve-2025-33053_poc
CVE-2025-33053(URLファイル内のファイル実行パスの外部制御)のPOCエクスプロイト
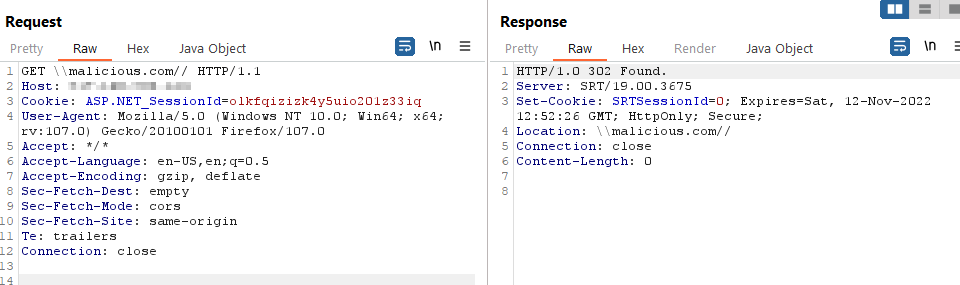 jbalanza/cve-2022-44215
TitanFTP 19.X Open Redirection 脆弱性の公開開示
 pescada-dev/cve-2025-22381
CVE-2025-22381 の発見: Aggie オープンソースプロジェクトにおけるホストヘッダーインジェクション
 nxploited/cve-2025-25101
WordPress Munk Sites plugin <= 1.0.7 - CSRF による任意のプラグインインストールの脆弱性








