Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-25460 — Flatpress CMSにおけるクロスサイトスクリプティングの脆弱性 | Kitploit
ツール/GitHubGitHub/ronixxcybsec0101/cve-2025-25460
脆弱性分析ウェブアプリケーション悪用フィッシングウェブセキュリティ学習と教育
GitHubronixxcybsec0101/cve-2025-25460

CVE-2025-25460

Flatpress CMSにおけるクロスサイトスクリプティングの脆弱性

リポジトリを見る
1391年前未レビュー
共有

FlatPress CMS の格納型XSS (v1.3.1)

CVE-2025-25460
著者: Athul S

説明

FlatPress 1.3.1 の「エントリ追加」機能において、格納型クロスサイトスクリプティング (XSS) の脆弱性が確認されました。この脆弱性により、認証された攻撃者がブログ記事に悪意のあるJavaScriptペイロードを注入でき、他のユーザーが記事を閲覧した際にペイロードが実行されます。問題は、ブログエントリ送信フォームの 「テキストエリア」フィールド に対する不適切な入力サニタイズに起因します。

攻撃ベクトル

  • 認証された攻撃者がブログ記事のエントリに悪意のある JavaScriptペイロード を注入できます。
  • ペイロードは、管理者または他のユーザーが影響を受けるブログエントリを閲覧したときに実行されます。
  • これにより、セッションハイジャック、フィッシング、その他のクライアントサイド攻撃が発生する可能性があります。

概念実証 (PoC)

再現手順:

  1. FlatPress v1.3.1 で 管理者としてログイン します。

  2. 「エントリ追加」 セクションに移動します。

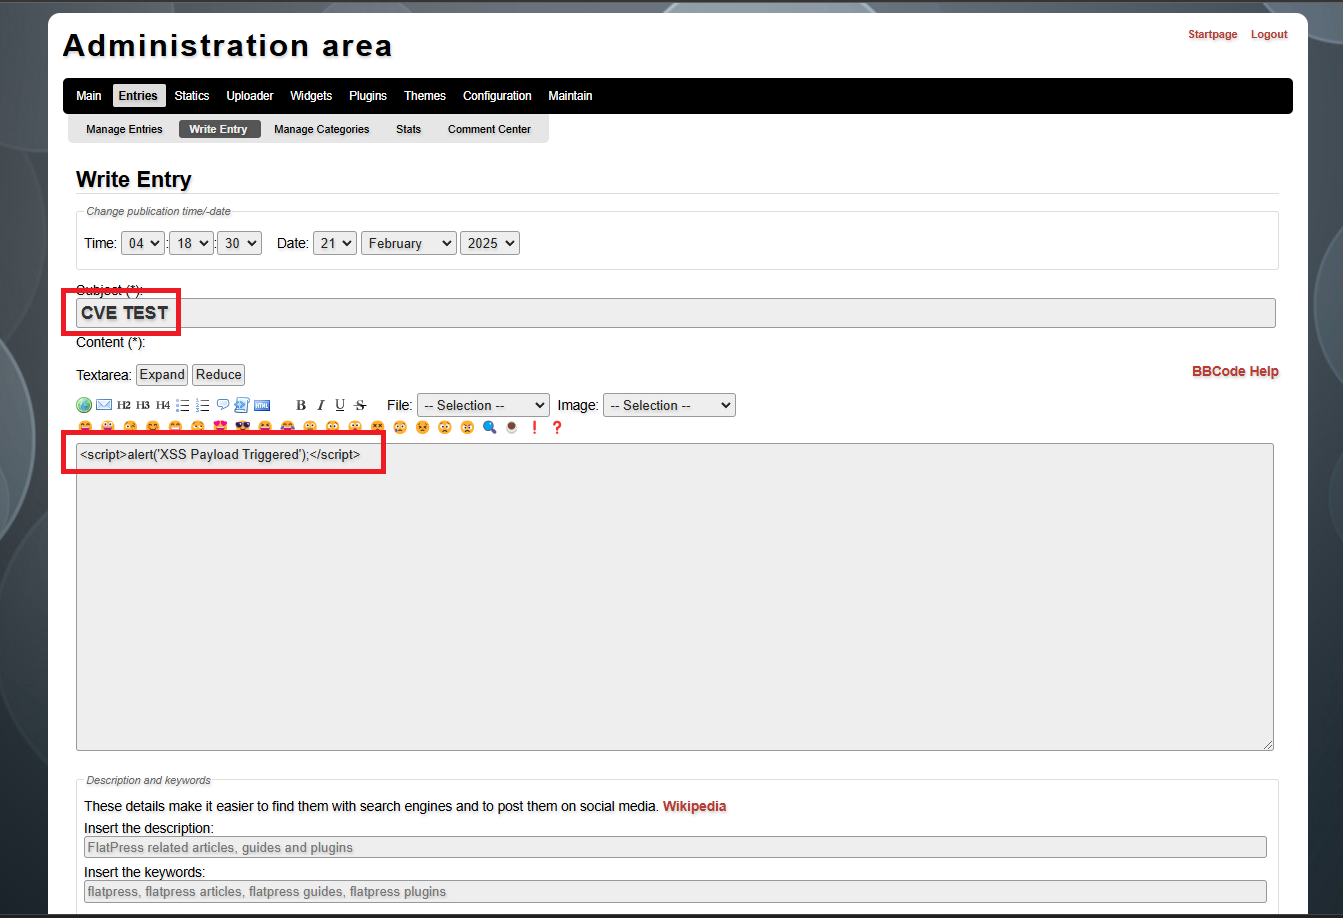
  3. テキストエリアに次の XSSペイロード を挿入します:

    <script>alert('XSS Payload Triggered');</script>
    
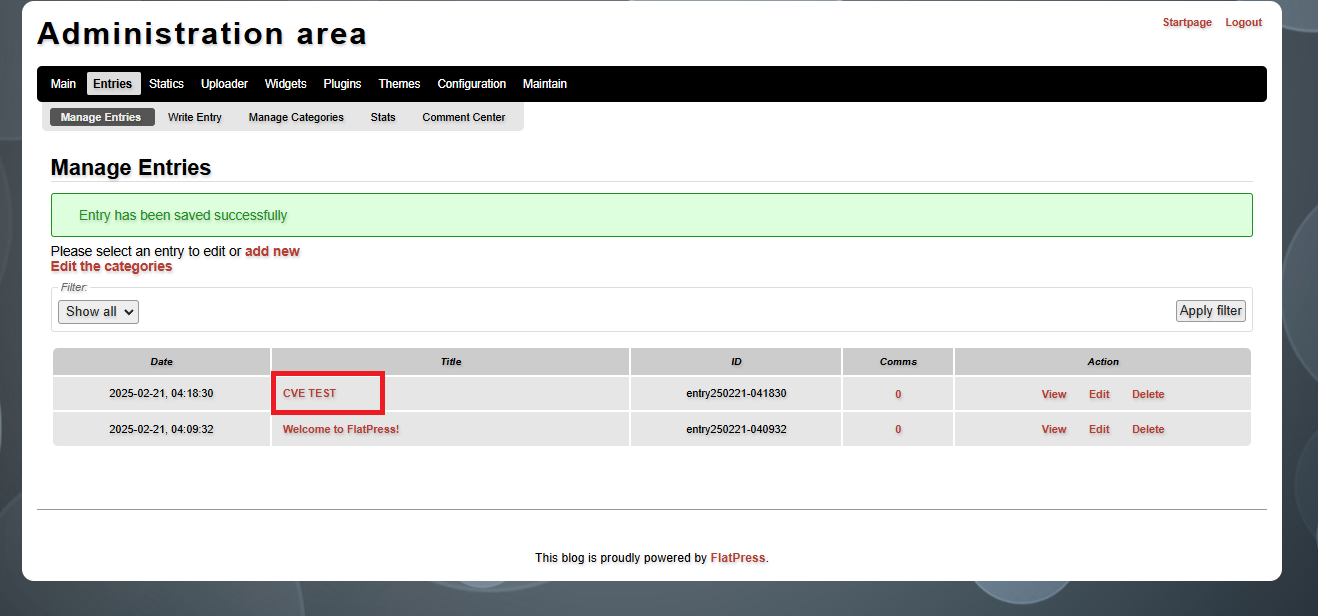
  4. エントリを保存し、投稿を表示します

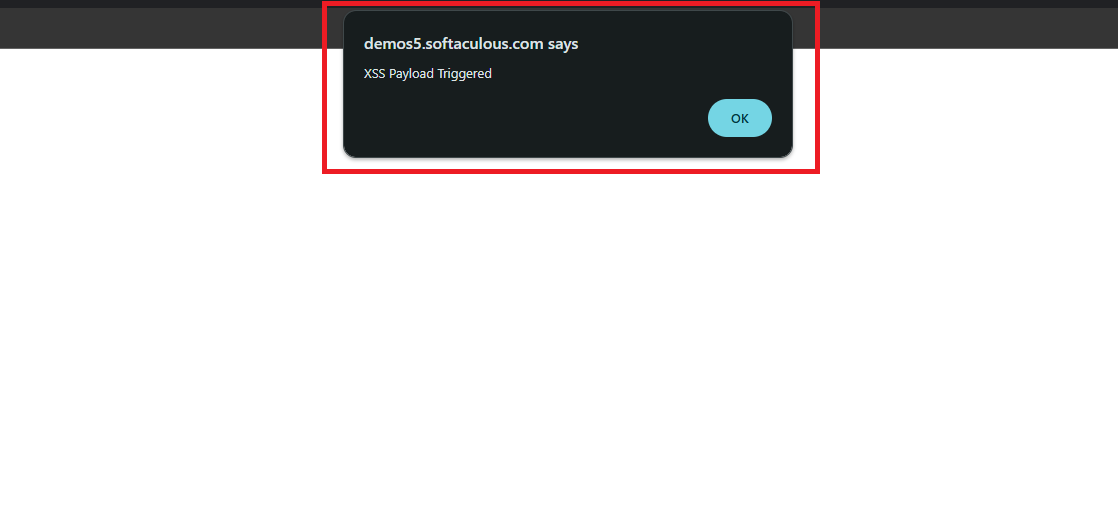
JavaScriptペイロードはページ読み込み時に実行され、XSS警告ボックスが表示されます。
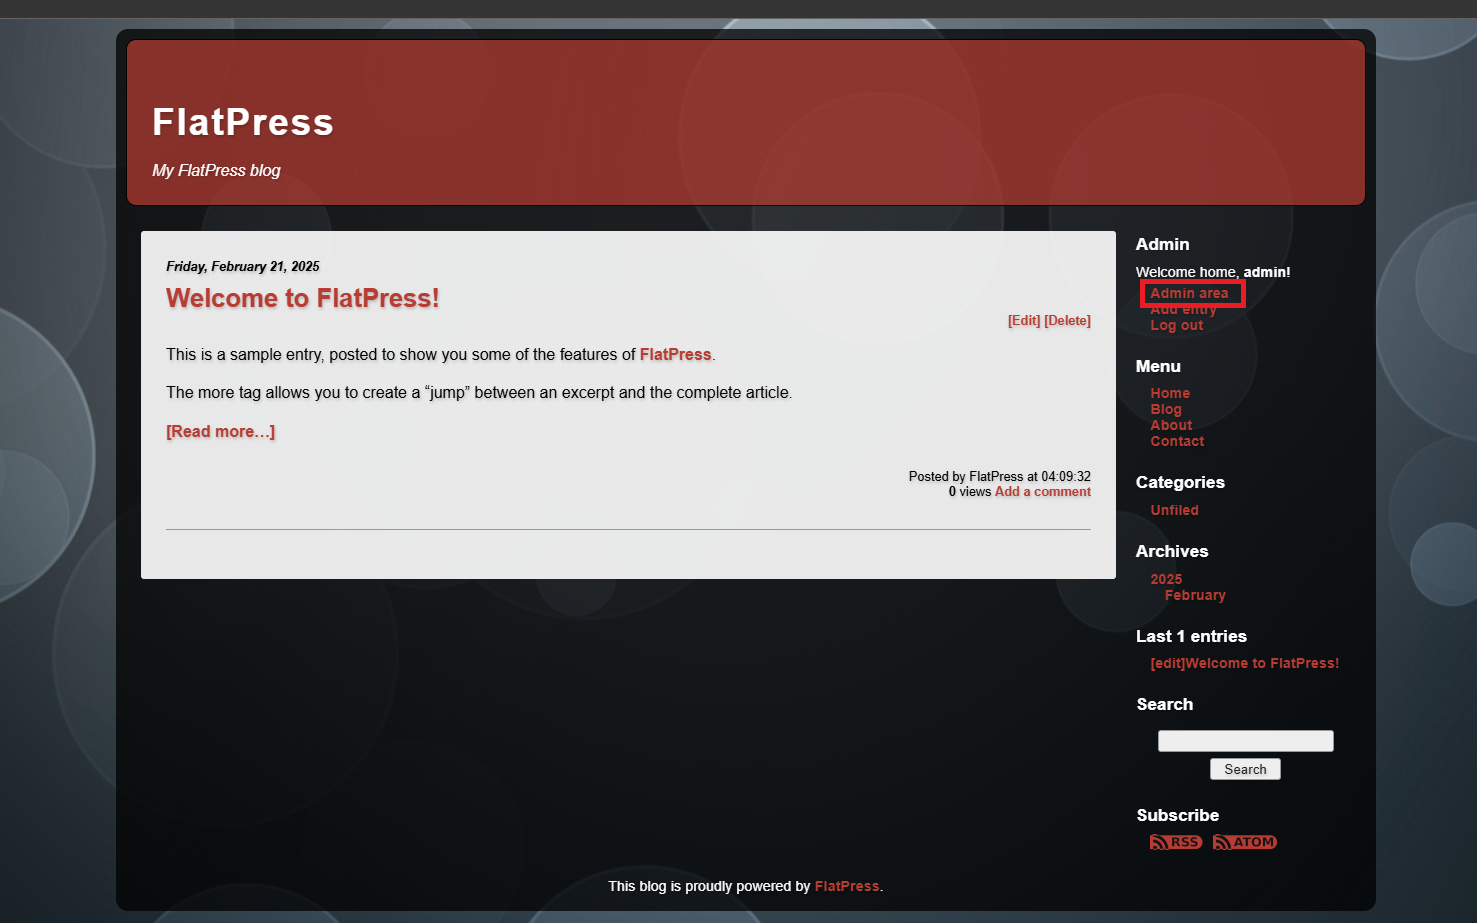
Screenshot 2025-02-21 094902

Screenshot 2025-02-21 094915

Screenshot 2025-02-21 095029

Screenshot 2025-02-21 095046

Screenshot 2025-02-21 095059

影響

  • コード実行: ✅ (被害者のブラウザ上でのJavaScript実行)
  • 潜在的な悪用:
    • セッションハイジャック (管理者のCookieを盗む)
    • フィッシング攻撃 (ユーザーを悪意のあるサイトにリダイレクト)
    • 改ざん (ページに不要なコンテンツを注入)

影響を受ける製品

  • 製品: FlatPress
  • バージョン: 1.3.1
  • コンポーネント: エントリ追加機能 (テキストエリアフィールド)

軽減策

  • レンダリング前にユーザー入力をサニタイズします。
  • コンテンツセキュリティポリシー (CSP) を実装してインラインスクリプトをブロックします。
  • 問題が修正されたFlatPress 1.4-devにアップデートします。

ベンダー連絡先

  • 電子メールで連絡済み:
    • [email protected]
    • [email protected]
  • ベンダーは 2025年1月12日 に問題を 確認 しました。
  • 脆弱性は FlatPress 1.4-devブランチ で修正中です。

参考文献

  • FlatPress 公式ウェブサイト
  • FlatPress GitHub リポジトリ

発見者

Athul S

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →