
 #1
エクスプロイト後に実行する悪意のあるコードや命令を作成およびカスタマイズするためのツール。
Kitploit おすすめ

 drgreenthumb93/cve-2022-30190-follina
CVE-2022-30190(Follina MSDT脆弱性)の概念実証エクスプロイト。Microsoftサポート診断ツールを介してリモートスクリプトを実行する悪意のあるWord文書を生成します。
 zombie-kaiser/cve-2024-4367-poc-fixed
PDF.jsは、MozillaがメンテナンスしているJavaScriptベースのPDFビューアです。この脆弱性により、攻撃者は悪意のあるPDFファイルを開いた直後に任意のJavaScriptコードを実行できます。これは、FirefoxがPDFファイルを表示するためにPDF.jsを使用しているため、す…
 learner330/fastjson-cve-2026-16723
Fastjson 1.2.83 RCE 向けの詳細な CVE-2026-16723 分析およびエクスプロイトキット。脆弱なコードパス、悪意のある JAR/バイトコード生成、攻撃を再現するための Docker Compose 環境を網羅しています。
 likekabin/cve-2018-0802_cve-2017-11882
CVE-2017-11882およびCVE-2018-0802の概念実証エクスプロイトジェネレータ。Microsoft Office Equation Editorの脆弱性を介して、ターゲットシステム上で任意のコマンドを実行する悪意のあるRTFファイルを作成します。
 doudouhala/cve-2017-8464-exp-generator
このツールはCVE-2017-8486のエクスプロイトを生成することができ、Pythonで開発されています。
 ab0x90/cve-2021-44228_poc
CVE-2021-44228(Log4Shell)向けのPython概念実証コードで、細工されたJavaペイロードによる悪用を自動化し、カスタマイズ可能なGETリクエストとリバースシェル配信のためのargparseオプションを備えています。
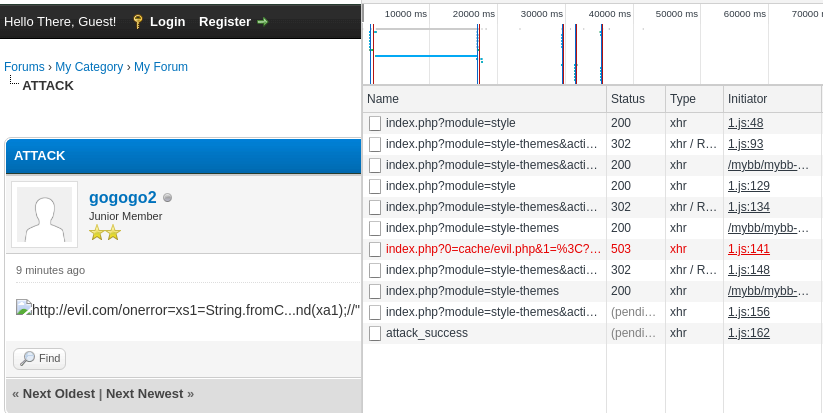 xiaopan233/mybb-xss_sql_rce-poc
MybbがCVE-2021-27890 & CVE-2021-27889をRCE pocに関連付け
 asaotomo/cve-2021-42013-apache-rce-poc-exp
Apache リモートコード実行 (CVE-2021-42013) バルク検出ツール:Apache HTTP Server は、米国アパッチ財団が開発するオープンソースのウェブサーバーです。高速で信頼性が高く、シンプルなAPIで拡張可能な特徴を持ちます。CVE-2021-41773 に対する修正が…
 kirinse/cve-2023-42115
Pythonベースの、CVE-2023-42115向けエクスプロイト兼リバースシェルペイロード生成ツール。スキャンおよびエクスプロイトモードを備え、クロスプラットフォームのペイロード作成に対応。
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
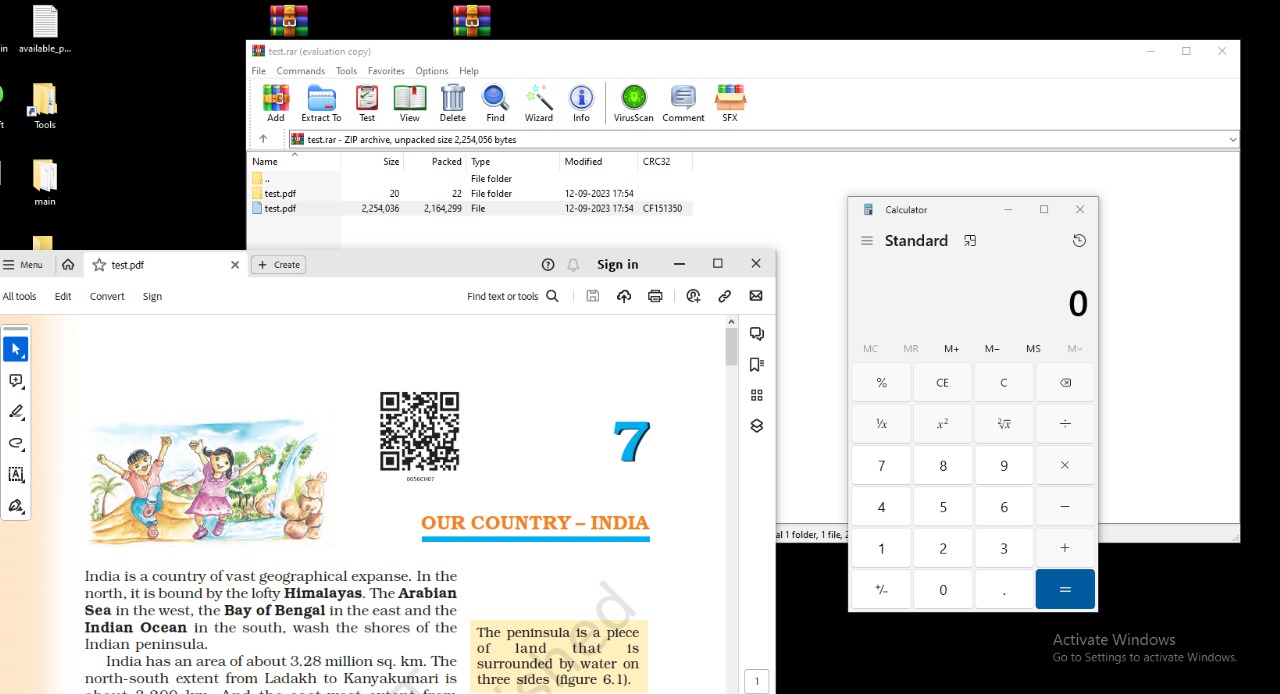 malwareman007/cve-2023-38831
CVE-2023-38831 WinRaR エクスプロイト生成器
 nu11secur1ty/vulnerable-pdf
クライアントサイドの悪用技術(電卓の実行やディレクトリ閲覧など)を実演する教育用PDFファイル。セキュリティテストとセキュリティ意識向上トレーニングを目的としています。
 dr-iman/cve-2018-7600-drupal-0day-rce
Perlベースのリモートコード実行エクスプロイトで、Drupal CMSのCVE-2018-7600を標的とし、ペイロードのアップロードとサーバー侵害を可能にします。
 marcourbano/cve-2021-44228
CVE-2021-44228 用の PoC。
 yasinyilmaz/vuln-chm-hijack
CHMハイジャッキングを介した悪意のあるコード実行の可能性 (CVE-2019-9896)
 hydragyrum/evil-rmi-server
任意のコマンドを実行できる悪意のあるRMIサーバー。CVE-2021-44228に役立つ可能性があります。
 0x7n6/cve-2022-24500
CVE-2022-24500を標的としたWindows SMB向けのスタンドアロンエクスプロイト。シェルコードを生成・実行して、リバースMeterpreterペイロードを配信します。
 lighird/cve-2018-2628
CVE-2018-2628脆弱性ツールキット








