
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-38831 — CVE-2023-38831 WinRaR エクスプロイト生成器 | Kitploit
ツール/GitHubGitHub/malwareman007/cve-2023-38831
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubmalwareman007/cve-2023-38831

CVE-2023-38831

CVE-2023-38831 WinRaR エクスプロイト生成器

リポジトリを見る
93153年前未レビュー
共有
ウェブサイト

CVE-2023-38831 エクスプロイト - ベイト&スイッチアーカイブジェネレータ

概要

このPythonスクリプトは、「ベイト&スイッチ」アーカイブファイルを生成するために設計されています。教育および倫理的なハッキング目的のみに使用してください。このスクリプトを使用する前に、必要な許可を取得してください。

「ベイト&スイッチ」 アーカイブは、同じ拡張子を持つファイルの2つの異なるバージョンを含むアーカイブであり、セキュリティソフトウェアが悪意のあるコンテンツを検出するのを困難にします。通常、正規のファイル(ベイト)と悪意のあるスクリプト(スイッチ)が含まれています。疑うことを知らないユーザーやシステムがアーカイブを展開して開くと、スクリプトが実行され、システムが侵害される可能性があります。

使用方法

構文

python cve-2023-38831.py <BAIT_NAME> <SCRIPT_NAME> <OUTPUT_NAME>

パラメータ

  • <BAIT_NAME>: ベイトファイルの名前(例:test.pdf)。
  • <SCRIPT_NAME>: 悪意のあるスクリプトファイルの名前(例:script.bat)。
  • <OUTPUT_NAME>: 出力されるベイト&スイッチアーカイブファイルの名前(例:test.rar)。

特別なコマンド

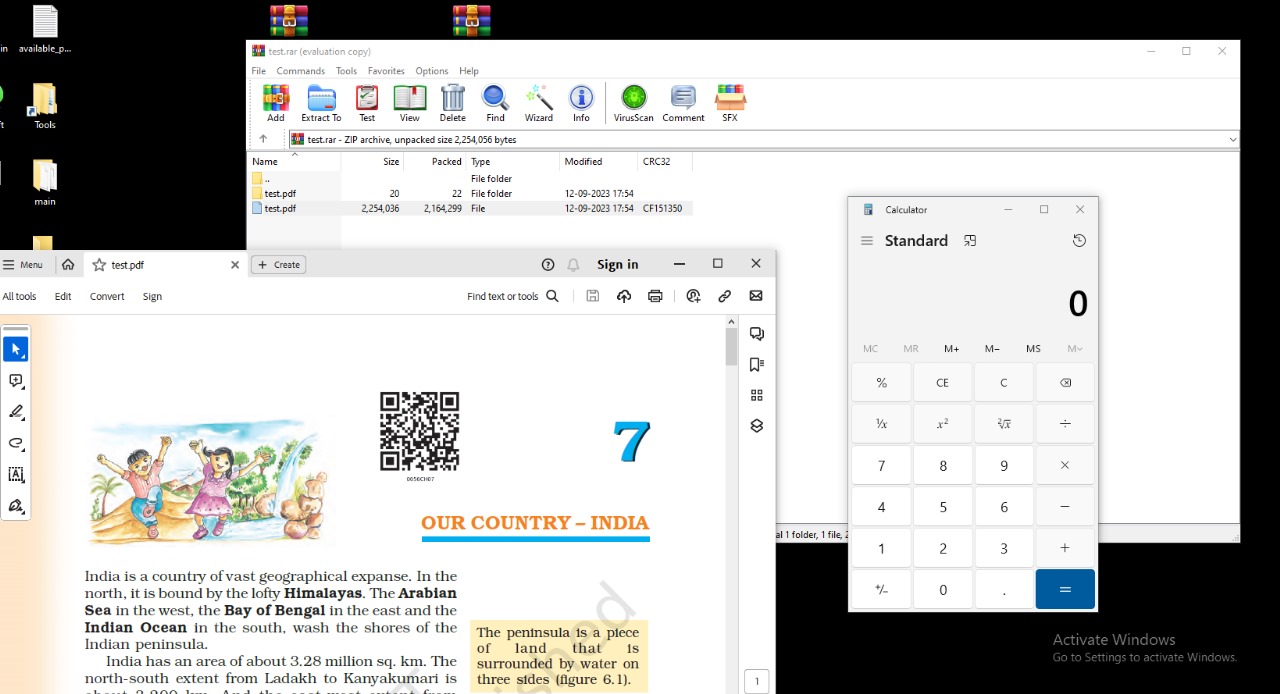
アーカイブを作成せずにスクリプトの動作を確認するために、概念実証(poc)コマンドを実行することもできます:

python cve-2023-38831.py poc

動作の仕組み

  1. スクリプトは、ベイトファイル、スクリプトファイル、出力名を入力パラメータとして受け取ります。
  2. TEMPLATE という名前の一時ディレクトリを作成します。
  3. TEMPLATE ディレクトリ内に、ベイトファイルと同じ名前のサブディレクトリを作成します(例:my_bait.pdfA)。
  4. スクリプトファイルを <BAIT_NAME>A.cmd という名前でサブディレクトリにコピーし(例:my_bait.pdfA.cmd)、ベイトファイルを <BAIT_NAME>B という名前で TEMPLATE ディレクトリにコピーします(例:my_bait.pdfB)。
  5. TEMPLATE ディレクトリをZIPアーカイブに圧縮します。
  6. ZIPアーカイブを開き、バイナリコンテンツ内の <BAIT_NAME>A を <BAIT_NAME> に、<BAIT_NAME>B を <BAIT_NAME> に置き換えます。
  7. 変更後のコンテンツを指定された出力名で保存します。

重要な注意

このスクリプトは教育目的のみであり、悪意のある活動に使用してはなりません。責任を持って、適切な許可を得て使用してください。無断使用は法律や規制に違反する可能性があります。
POC

poc

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






