
 #1
 rapid7/metasploit-framework
オープンソースのエクスプロイテーションフレームワークで、ペネトレーションテスト、脆弱性検証、ネットワークやアプリケーションにわたるセキュリティ研究のためのモジュラー型ペイロード、エンコーダー、および補助システムを備えています。
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 roodhelios/cve-2022-26134-ognl-injection
Exploit for CVE-2022-26134, an OGNL injection vulnerability in Atlassian Confluence Server and Data Center, enabling unauthenticated remote code…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 hahwul/jwt-hack
JSON Web Token ハックツールキット
 jonaslejon/malicious-pdf
ペネトレーションテスト、バグ報奨金ハンティング、レッドチーミング用の悪意のあるPDFテストファイルを生成します。PDFビューア、コンバーター、WebアプリケーションにおけるSSRF、XSS、XXE、NTLM資格情報の窃取、およびデータ外部送信をテストします。Burp…
 mrhenrike/embedxpl-forge
組み込みデバイスセキュリティ評価フレームワーク — 700モジュール、350 CVE、55ベンダー、APTグループエンジン。ルーター、IPカメラ、GPON ONT、ISP CPE、IoT/組み込みエッジをカバー。
 yslxotwod/imsisting
2G GSM、3G UMTS、4G LTE、5G NRのエアインターフェース、コアネットワーク、SIM識別情報、RF追跡、攻撃分析に対応する57個のモジュールを備えたGTK4およびCLIのセルラーセキュリティツールキット。
 industri4l-h3ll-xpl0it3rs/cve-2026-38526-krayincrm-rce
CVE-2026-38526 エクスプロイト | by infrar3d
 nicetop1027/cve-2026-pending-django-summernote-rce
Pillow が存在しない場合の django-summernote における任意ファイルアップロード RCE の概念実証。CWE-434 を悪用してウェブシェルをアップロードします。
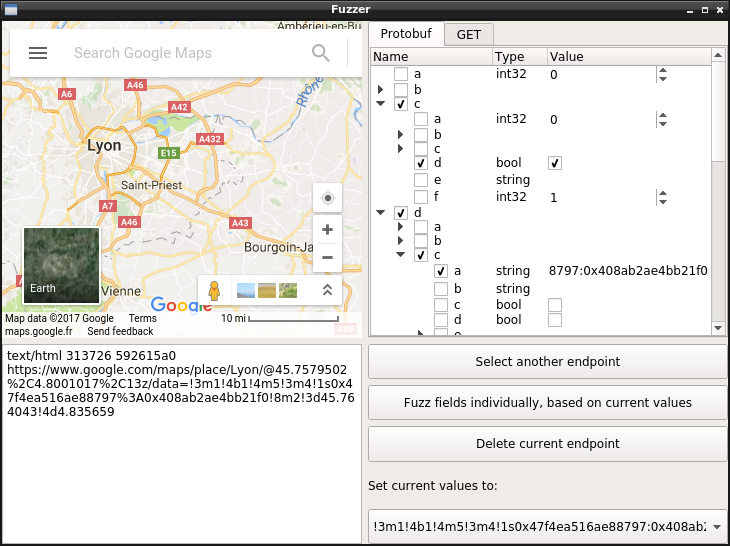 marin-m/pbtk
Protobufベースのアプリケーション向けのリバースエンジニアリングおよびファジングツールセット
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 sliverarmory/sliver-gui
Cross-platform Electron GUI for the Sliver C2 framework, providing session and beacon dashboards, payload generation, listeners, loot, and cloud…
 azeemidrisi/phonesploit-pro
Androidデバイスをリモートで乗っ取るためのオールインワンハッキングツール。
 ne0nd0g/merlin
Merlinは、golangで書かれたクロスプラットフォームのポストエクスプロイテーションHTTP/2コマンド&コントロールサーバーおよびエージェントです。
 yasserbdj96/hiphp
PHPベースのバックドアツール。HTTP/HTTPS経由でリモートWebサイトを制御します。ファイル管理、コマンド実行、Tor接続を可能にし、パスワード保護されたアクセスを備えています。
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – pac4j-jwt 認証バイパス (CVSS 10.0)。公開鍵による JWE ラッピングを悪用したワンクリックの管理者偽造。設定、ユーザー、シークレットが漏洩。Keep-alive、プロキシ、カスタム JWKS に対応。教育目的の PoC エクスプロイトツール。








