
 #1

 acheong08/cve-2025-55182-poc
実際のCVE-2025-55182の検出とエクスプロイト。でたらめなLLMはありません。
 ckkok/spring4shell-poc
Spring4Shell (CVE-2022-22965) の概念実証エクスプロイトであり、Apache Tomcat 上で動作する脆弱な Spring Boot アプリケーションに対して、細工された HTTP リクエストを介して JSP ウェブシェルをデプロイします。
 0dayninja/cve-2021-3560
Polkit D-Bus 認証バイパスエクスプロイト
 0xcan1337/cve-2025-47812-poc
Wing FTP Server RCE (CVE-2025-47812) 向けのシンプルなエクスプロイト。コマンドを実行しリバースシェルを取得する。教育目的のみで使用してください。
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) 概念実証
 ianxtianxt/discuz-ml-rce
影響を受けるシステムとバージョン:Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
CVE-2023-33831の説明とエクスプロイト - FUXA Webベースのプロセスビジュアライゼーション(SCADA/HMI/ダッシュボード)ソフトウェアに影響を与える
 zemarkhos/cve-2025-55315-poc-exploit
CVE-2025-55315 PoC エクスプロイト
 abbarhissarh/follinaxploit
MSDT(Microsoft サポート診断ツール)のゼロデイ脆弱性(別名「Follina」、CVE-2022-30190)を悪用するためのコマンドラインベースの Python ツール。
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API SpELコードインジェクション (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 winrar エクスプロイト生成器 および reverse shell 取得
 immunityinc/log4j-jndiserver
このプロジェクトはLog4j CVE-2021-44228脆弱性のテストに役立ちます。
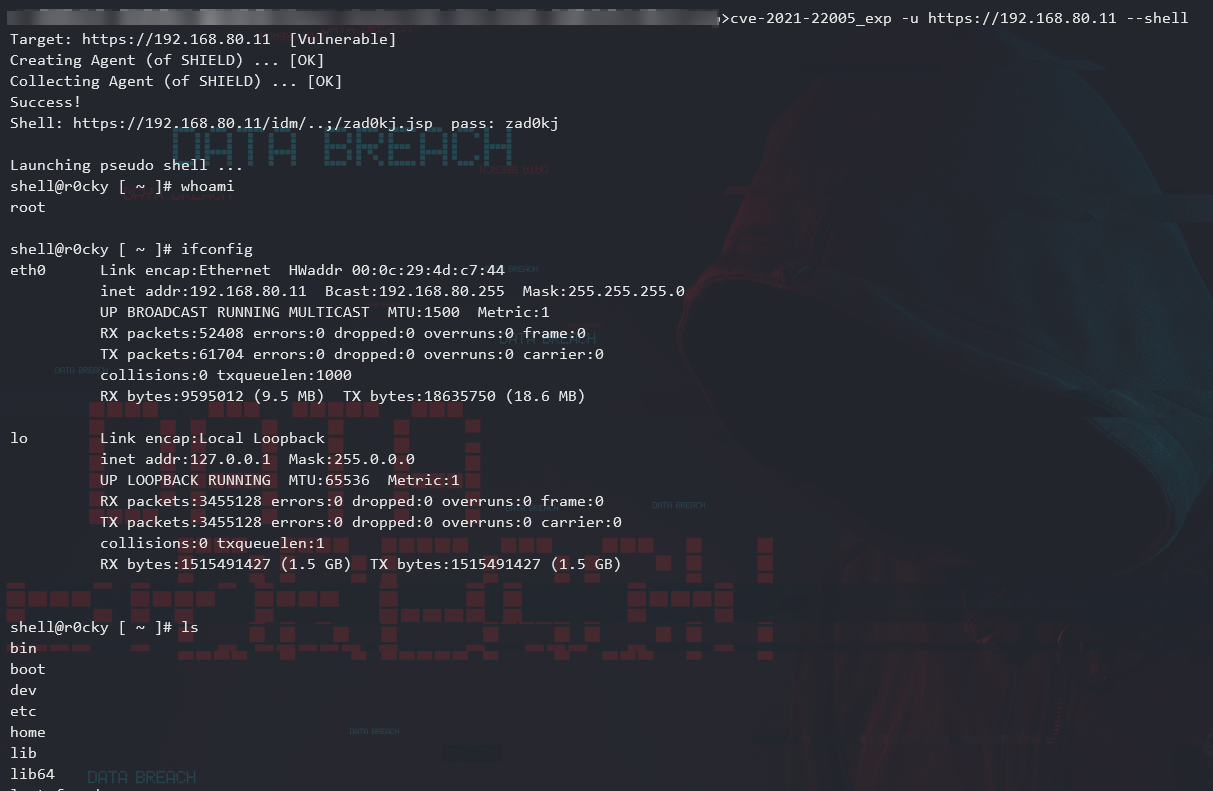 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server ファイルアップロードによるRCE
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
CVE-2019-5475 のエクスプロイトペイロードで、Nexus Repository Manager において、巧妙に細工された Yum 機能設定を介してリモートコード実行を可能にします。
 aslitsecurity/zimbra-cve-2022-30333
Zimbra unrar の脆弱性。現在は既にPOCが公開されているため、当社のPOCを公開しても安全です。
 exploit-io/cve-2021-41349
CVE-2021-41349用のエクスプロイトツールで、Microsoft ExchangeサーバーにXSSペイロードを配信するHTMLフォームを生成し、任意のJavaScriptの実行を可能にします。









