#1
 blueisbeautiful/cve-2025-3515
WordPress ファイルアップロード RCE エクスプロイト
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
burpを使用してCVE-2025-55182 Next.js RCE 脆弱性を自動検出する
 kimstars/ashwesker-cve-2026-21509
Microsoft Officeのセキュリティ機能バイパス(CVE-2026-21509)の概念実証エクスプロイト。埋め込みOLEオブジェクトを含む悪意のあるDOCXファイルを生成し、セキュリティ制御をテストしてパッチを検証します。
 cvencoder/cve-2019-0708
CVE-2019-0708(BlueKeep)の概念実証エクスプロイトスクリプト。RDPの脆弱性を標的とし、パッチ未適用のWindowsシステムでリモートコード実行を実現します。
 vesche/cve-2019-10475
Jenkins build-metricsプラグイン CVE-2019-10475 のリフレクション型XSS概念実証エクスプロイト。悪意のあるペイロードを生成するPython製武器化スクリプト付き。
 redteampentesting/moodle-rce-calculatedquestions
Moodle の計算問題における RCE の解析用スクリプト (CVE-2024-43425)
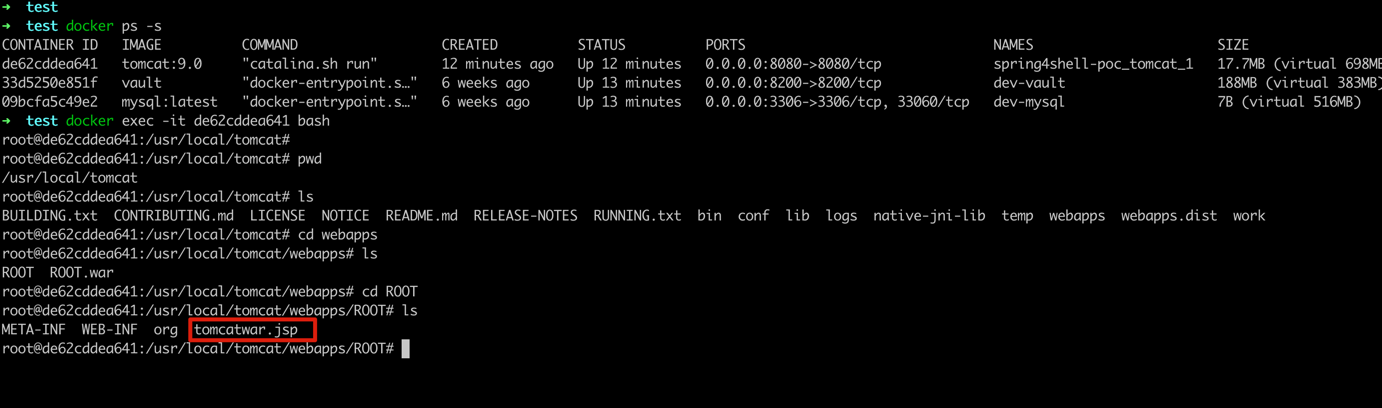 weijilab/spring4shell-poc
Spring4Shell (CVE-2022-22965) のリモートコード実行脆弱性を、Python エクスプロイトスクリプトで再現し、Apache Tomcat 上に JSP ウェブシェルをデプロイしてテストおよび検証を行います。
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Rejetto HTTP File Server における未認証RCE脆弱性 (CVE-2024-23692)
 aaaademo/confluence-eviljar
CVE-2023-22515 を利用してバックエンドに jar パッケージをアップロードし、RCE を実現する
 syfi/cve-2017-0199
CVE-2017-0199を悪用する悪意のあるRTF文書サンプル。研究および検知開発用。
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 リモートコード実行
 b4kesn4ke/cve-2014-6271
Shellshockエクスプロイト(別名CVE-2014-6271)
 ajdumanhug/cve-2023-46818
CVE-2023-46818 ISPConfig <= 3.2.11 (language_edit.php) のPHPコードインジェクション脆弱性に対するPython3エクスプロイト
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX シンボリックリンクフィルタの回避
 user0x1337/cve-2022-39227
CVE-2022-39227 : 概念実証
 me2nuk/cve-2022-22965
JDK 9+ における Data Binding を介した Spring Framework RCE / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
WordPress プラグイン Canto < 3.0.5 - リモートファイルインクルージョン (RFI) および リモートコード実行 (RCE)