
 #1

 doyensec/cve-2022-39299_poc_generator
脆弱性のあるバージョンのpassport-samlを使用したSAML SSO統合における認証をバイパスするためのシンプルなCVE-2022-39299 PoCエクスプロイト生成器
 samdecrock/node-cve-2018-4407
CVE-2018-4407 用 Node.js PoC エクスプロイトコード
 r00k5a58/pyc2
Pythonで書かれた、セキュリティ概念を実演するためのシンプルなC2
 cybertechajju/cve-2025-55184-poc-expolit
React Server Components を標的とした CVE-2025-55184 用のプロフェッショナルグレードのサービス拒否 (DoS) エクスプロイトフレームワーク。8 つの攻撃モード、WAF バイパス、10…
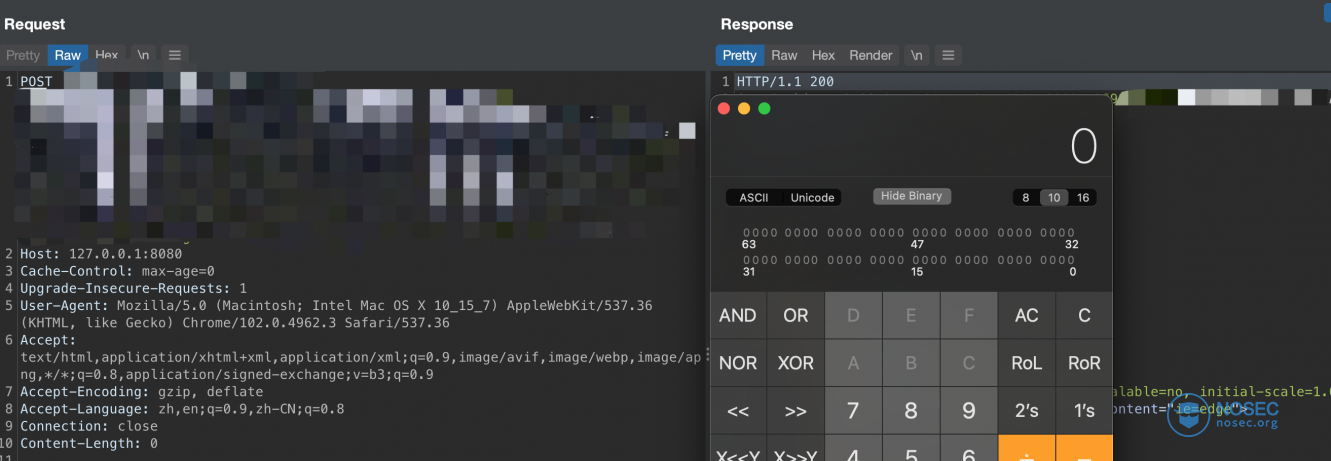 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE は、Apache Log4j2 の核弾レベル脆弱性 EXP に匹敵する RCE ワンクリック利用
 whereisr0da/cve-2018-8414-poc
CVE-2018-8414 Windows Package Setting RCE脆弱性のシンプルなPoC
 fallen-angel-systems/fas-judgement-oss
オープンソースのプロンプトインジェクション攻撃コンソール。カテゴリ化された攻撃を任意のエンドポイントに発射してAIセキュリティをテストします。
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway のリモートコード実行脆弱性のPOC。コマンド実行をベースに、リバースシェル操作を追加しました。
 aminetitrofine/cve-2022-30190
Follina(CVE-2022-30190)は、最近発見されたMicrosoft Officeのゼロデイ脆弱性です。これは重大度の高い脆弱性であり、ハッカーがリモートコード実行(RCE)攻撃に悪用する可能性があります。
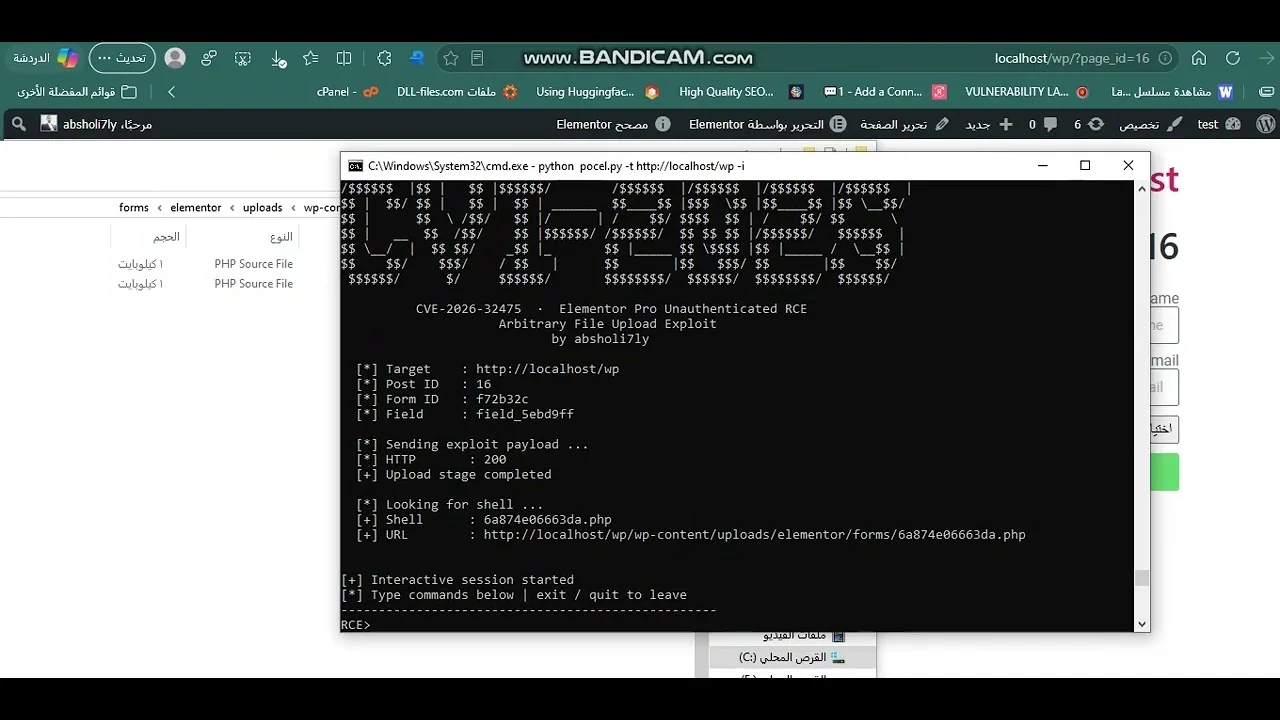 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 Elementor Pro Forms のファイルアップロードフィールドは、検証とファイル処理を2つの別々のループで行い、空のアップロードエントリ(UPLOAD_ERR_NO_FILE)の処理が異なります。認証されていない攻撃者は、multipart を送信できます。
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 rmikehodges/hidensneak
一時的な侵入テストのためのCLI
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
FuelCMS <= 1.4.1 の CVE-2018-16763 で RCE を引き起こすエクスプロイトと、対話型シェル。
 111ddea/cve-2018-2894
cve-2018-2894 他人とは異なる利用方法。
 rvzsec/cve-2022-28368
Dompdf RCE PoC エクスプロイト - CVE-2022-28368
 ianxtianxt/burpsuiefakeip
Burp偽装IPブルートフォーススクリプト
 wrin9/cve-2022-22947
CVE-2022-22947_POC_EXP









