#1
 dxask88ma/weblogic-cve-2023-21839
CVE-2023-21839を標的としたJavaベースのエクスプロイトで、LDAPインジェクションを介してOracle WebLogic Serverバージョン12.2.1.3.0および12.2.1.4.0のリモートコード実行を行います。
 g0rx/cve-2018-7600-drupal-rce
CVE-2018-7600 Drupal RCE 用の PoC エクスプロイトコレクション。Drupal 7 および 8 を対象とした複数のスクリプトが含まれており、大量悪用のバリエーションも含まれます。
 jas502n/cve-2019-11581
Atlassian JIRA テンプレートインジェクションの脆弱性 RCE
 secretsquirrel/recomposer
Win32/64 PE ファイルをランダムに変更し、マルウェアやサンドボックスサイトへのアップロードを「より安全」にします。
 cyberxml/log4j-poc
CVE-2021-44228 Log4Shell向けのDockerベースLDAP RCEエクスプロイトデモ
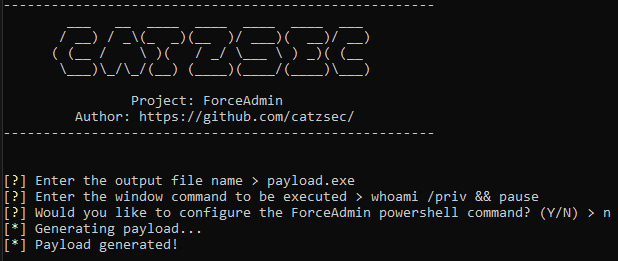 catzsec/forceadmin
⚡ 無限のUACプロンプトを作成し、ユーザーに管理者として実行させる ⚡
 blacknbunny/mcreator
エンコードされたリバースシェルジェネレーター(AVバイパス技術搭載)
 s0lst1c3/dropengine
DropEngineは、シェルコードランナーを作成するための柔軟なフレームワークを提供し、オペレーターがコンポーネントを選択して組み合わせることで、高度に洗練されたペイロードを数秒で作成できるようにします。
 billythegoat356/kramer
次世代の100% Python難読化ツール。
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework は、ペネトレーションテスト支援ツールおよびエクスプロイトフレームワークです。レスポンシブインターフェースを通じて、ウェブを使ってウェブを攻撃するという原則を推進し、また移動中でもペネトレーションテストを可能にします。
 theori-io/cve-2016-0189
CVE-2016-0189(IE11 の VBScript メモリ破損)の概念実証エクスプロイト
 dviros/rat-via-telegram
Telegram経由のWindowsリモート侵害後ツール
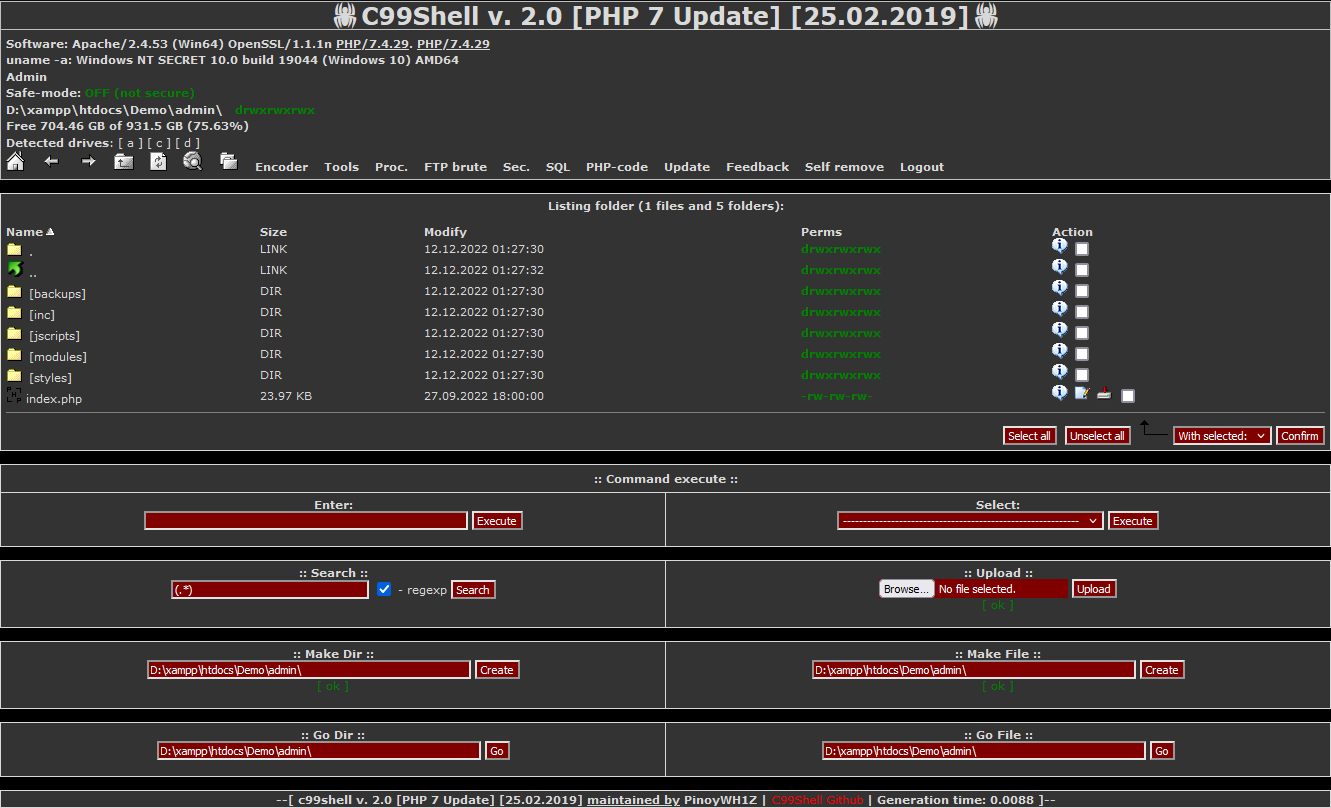 pinoywh1z/c99shell-php7
PHP 7 および safe-build による人気の C99 バリアント PHP Shell のアップデート。
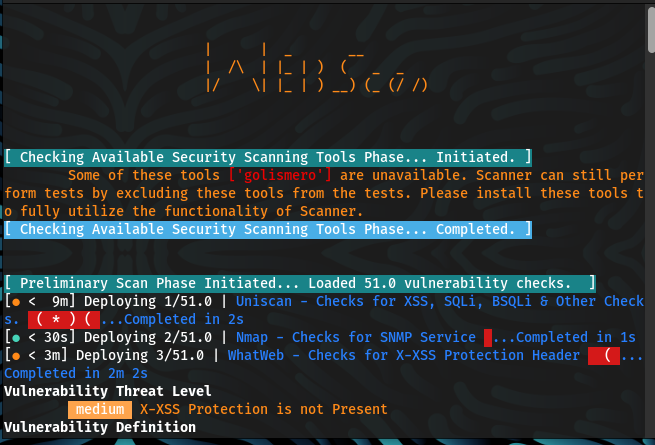 malwareman007/scanner-and-patcher
Web脆弱性スキャナー兼パッチャー
 jas502n/cve-2019-11580
CVE-2019-11580 向け Python エクスプロイト。Atlassian Crowd および Crowd Data Center のリモートコード実行脆弱性です。悪意のあるプラグインをアップロードして、対象サーバー上でシェルアクセスを実現します。
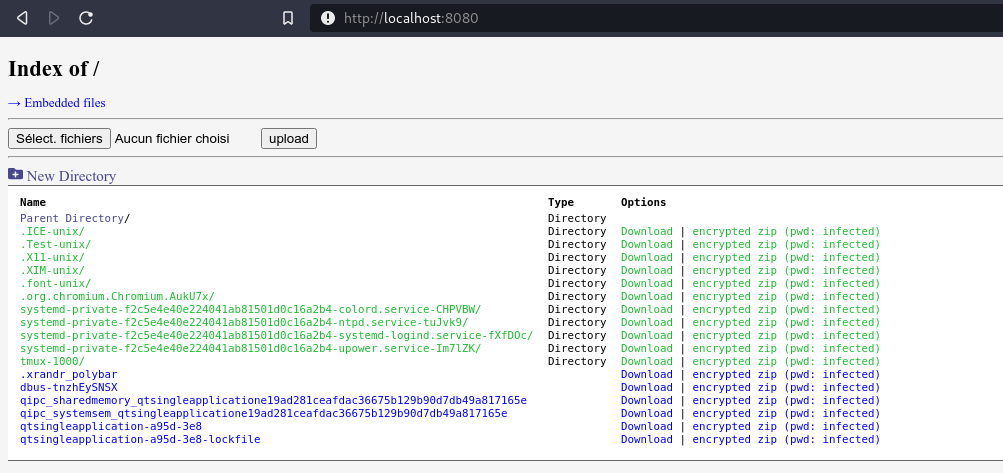 nodauf/swego
Golangで書かれたスイスアーミーナイフ的なWebサーバー。PythonのSimpleHTTPServerのようにシンプルでありながら、多くの機能を備えています。
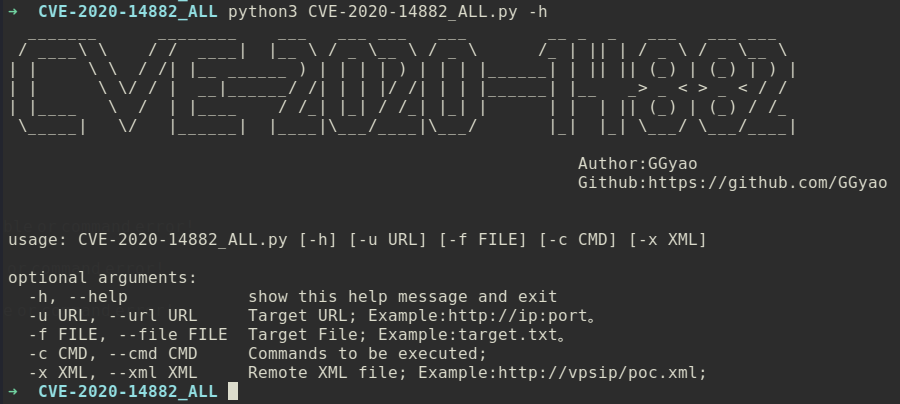 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL総合利用ツール。コマンドエコー検出、バッチコマンドエコー、外部XMLによるエコーなしのコマンド実行などの機能をサポート。