
 #1
エクスプロイト後に実行する悪意のあるコードや命令を作成およびカスタマイズするためのツール。
Kitploit おすすめ
 jasperla/cve-2020-11651-poc
CVE-2020-11651 および CVE-2020-11652 向けの概念実証エクスプロイト。脆弱な SaltStack マスターおよびミニオン上でリモートコマンド実行とファイルシステムアクセスを可能にします。
 namazso/dll-proxy-generator
任意のDLL用のプロキシDLLを生成する
 pacbypass/cve-2025-11001
CVE-2025-11001またはCVE-2025-11002のエクスプロイト
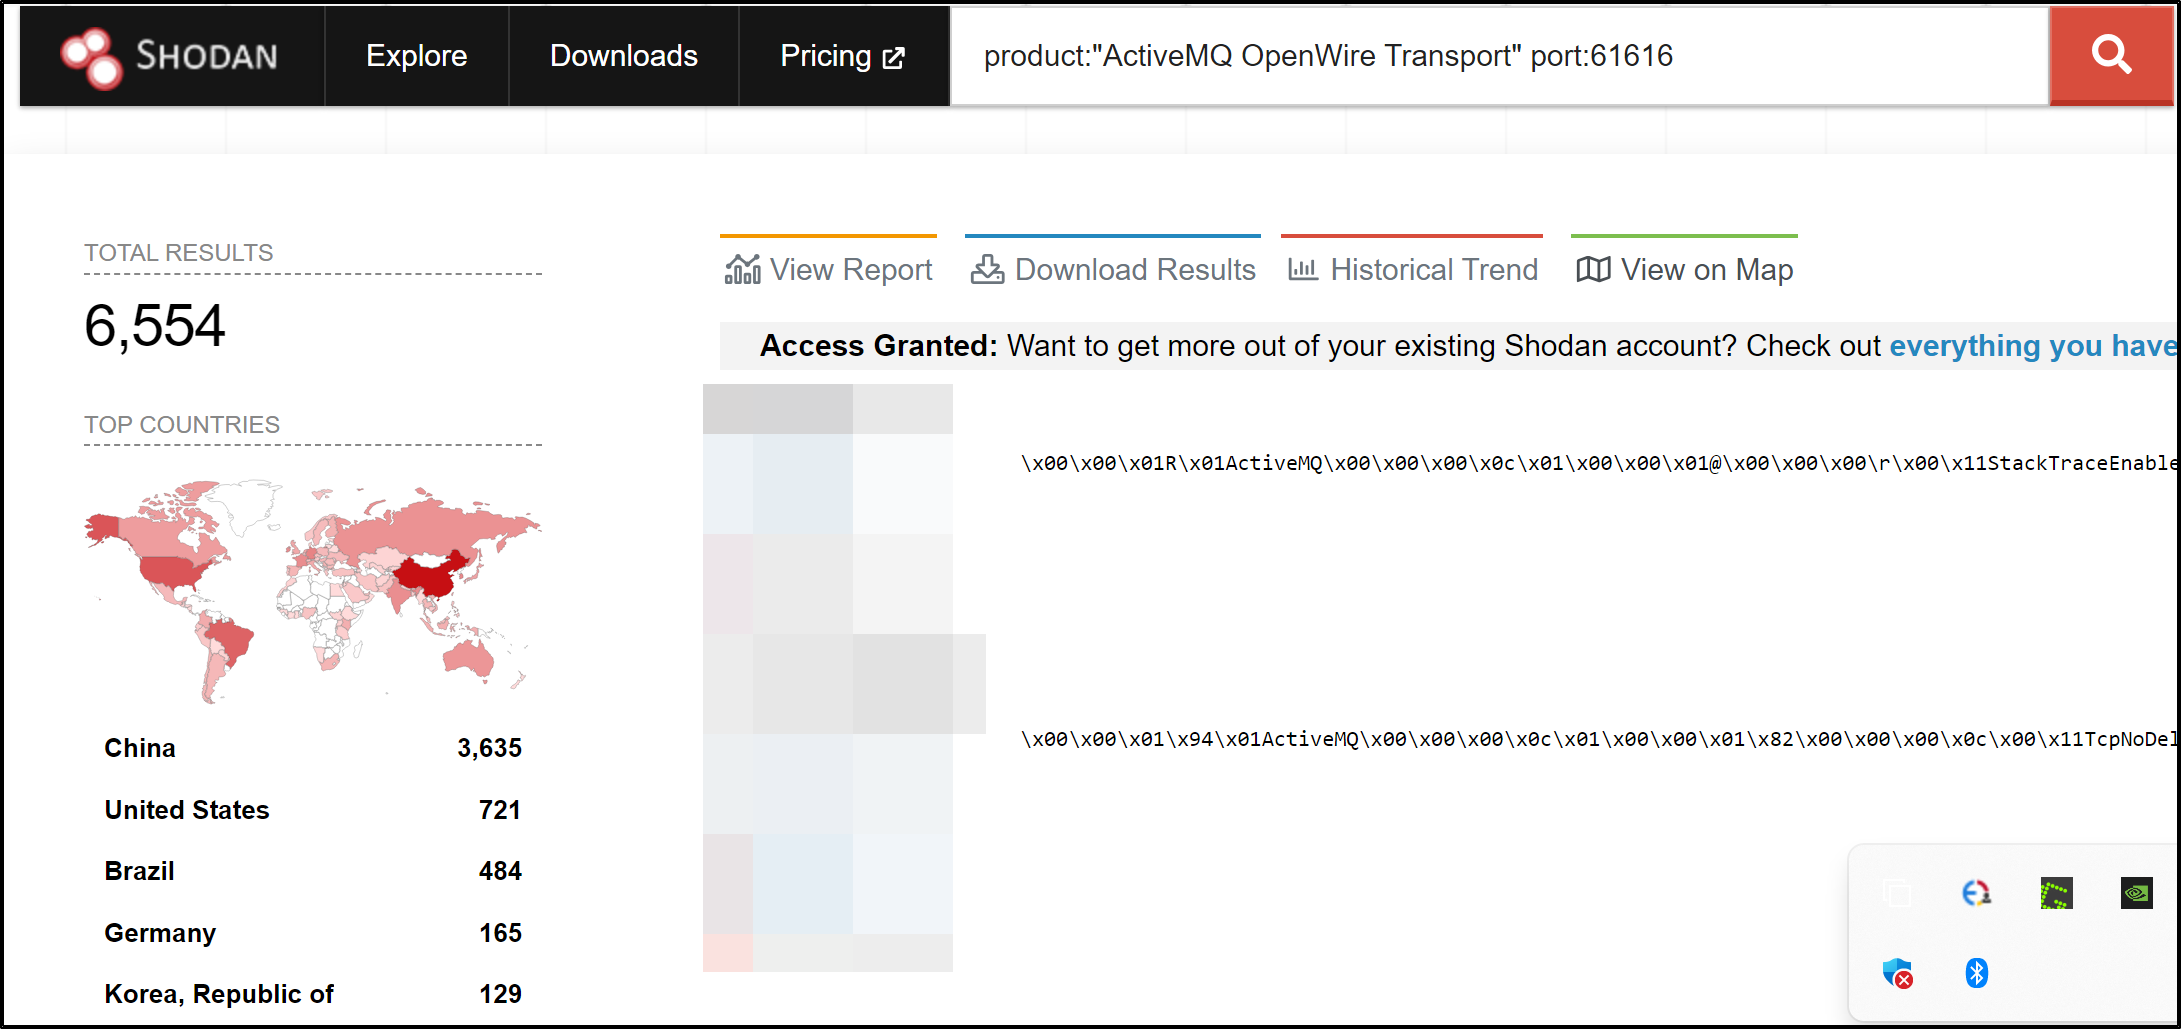 saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
Apache ActiveMQ (CVE_2023-46604) のリバースシェルエクスプロイトを達成する
 kingsabri/godofwar
GodOfWar - 悪意のあるJava WARビルダー(内蔵ペイロード付き)
 xteam-wing/cve-2021-22205
CVE-2021-22205向けPocsuite3

 jas502n/cve-2018-3191
T3プロトコルを介してOracle WebLogic Serverを標的としたCVE-2018-3191のエクスプロイト。JNDIペイロード生成とRMIリスナーによるシェルアクセスを備えた、認証なしのリモートコード実行を可能にします。
 vainlystrain/vailyn
段階的かつ検出回避型のPath Traversal + LFIスキャン・悪用ツール(Python製)
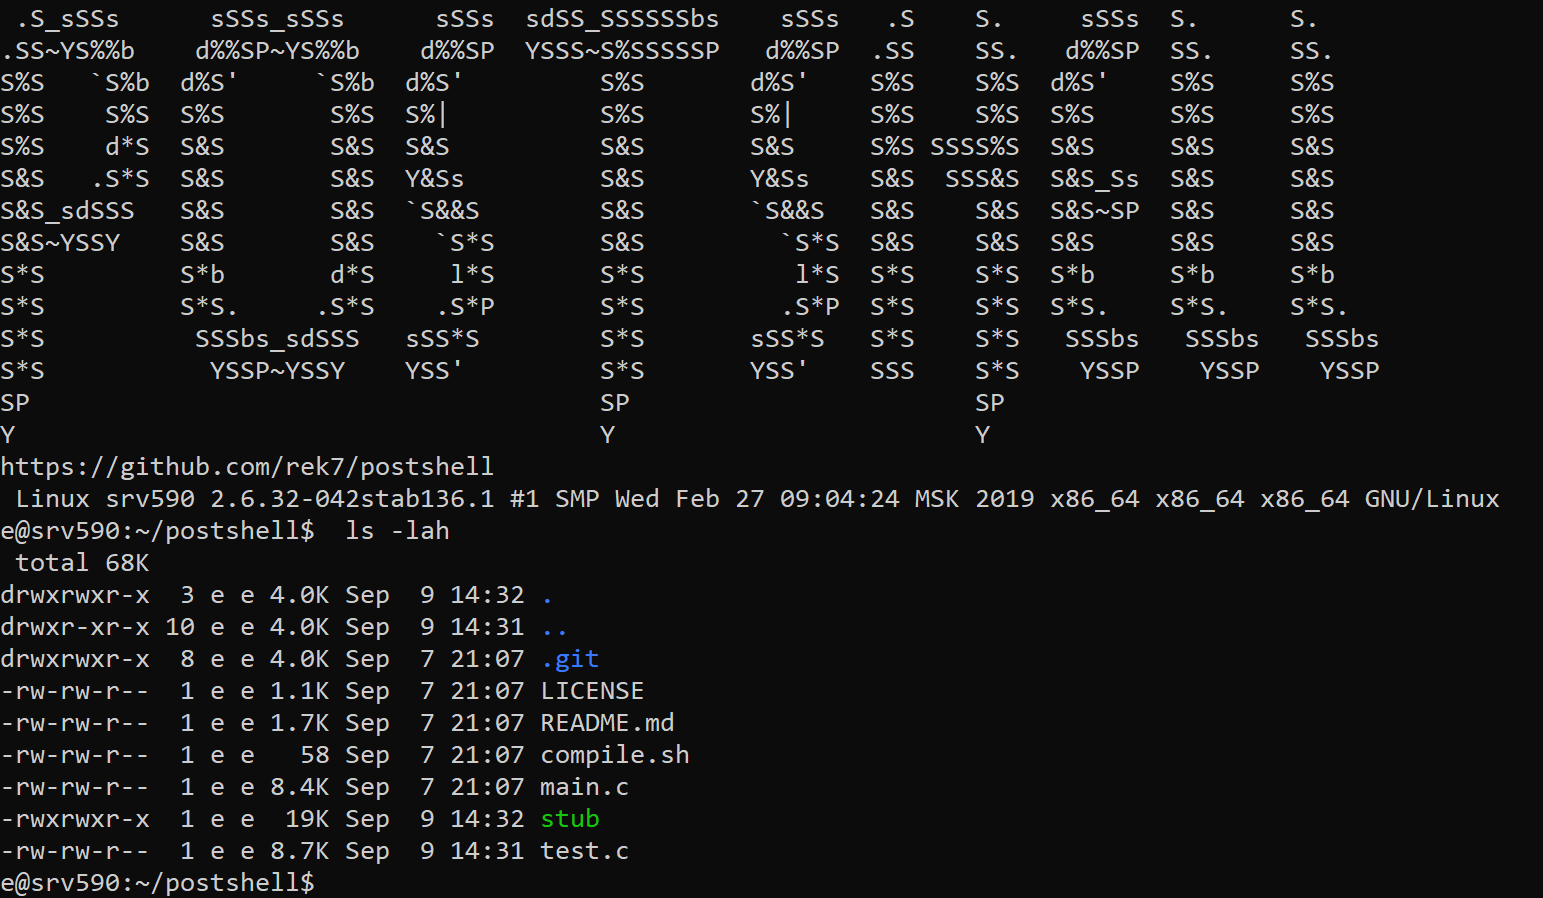 rek7/postshell
PostShell - ポストエクスプロイテーション バインド/バックコネクトシェル
 malqr/malqr.github.io
MalQRは、スキャナーのセキュリティをテストするために使用できる悪意のあるQRコードとバーコードのコレクションです。
 0x09al/cve-2017-11882-metasploit
これは、CVE-2017-11882を悪用するMetasploitモジュールです。こちらのPOCを利用しています : https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-about.
 huntergregal/scansploit
バーコード、QRコード、earn13、datamatrixを使用したエクスプロイト
 ariary/notionterm
Notion APIをプロキシとしてNotionページにリバースシェルを埋め込み、暗号化および認証された通信を用いたステルスなリモートシェルセッションを可能にし、レッドチームオペレーションを支援します。
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE権限昇格脆弱性のCS反射ロードプラグイン。すぐに使え、メモリ経由でロードし、難読化されたドライバ名をロードすることでDefender/EDRをバイパスします。
 nytrorst/xssfuzzer
XSS Fuzzerは、ユーザー定義のベクターとファジングリストに基づいてXSSペイロードを生成するツールです。
 d4rk007/sak1to-shell
マルチスレッド、マルチOS/プラットフォーム(Linux/Windows)のC2サーバーと、両方ともC言語で記述されたWindows用リバースTCPシェルクライアント。
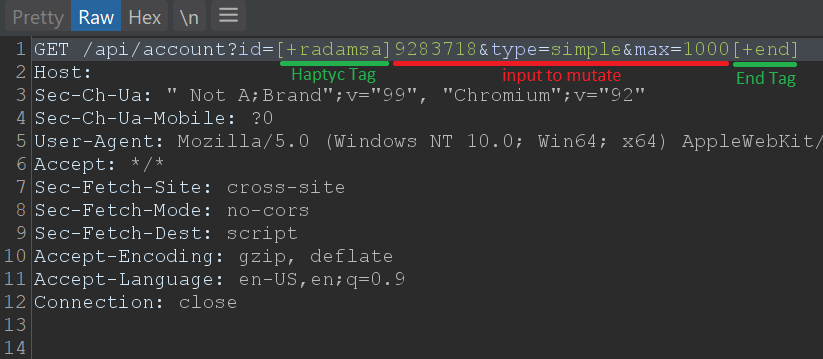 defparam/haptyc
Python library for Turbo Intruder で、ペイロード位置指定機能と Sniper/Clusterbomb/Pitchfork 攻撃タイプを追加し、タグベースのテスト生成による HTTP fuzzing を実現します。








