
 #1
カスタムペイロード作成、難読化、AV回避、配送メカニズムツール。
Kitploit おすすめ

 enelg52/kittystager
KittyStagerは、シンプルなステージ0のC2です。シェルコードをホストするためのウェブサーバーと、キトゥンと呼ばれるインプラントで構成されています。このプロジェクトの目的は、ウェブサーバーといくつかのキトゥンを用意し、任意のシェルコードと共に使用できるようにすることです。
 dsnezhkov/zombieant
Zombie Ant Farm: Linux EDR回避のためのプリミティブと攻撃ツール
 gpoulios/ropinjector
ROPエンコードされたシェルコードをPEにパッチする
 namazso/linux_injector
x64 Linux向けの、ptraceを使わないシンプルな共有ライブラリインジェクタ
 pietroborrello/customprocessingunit
CPU マイクロコードの最初の分析フレームワーク
 horizon3ai/cve-2023-34362
CVE-2023-34362の概念実証エクスプロイト。SQLインジェクションを悪用してsysadmin APIトークンを取得し、逆シリアル化によりMOVEit Transfer上でリモートコード実行を行います。
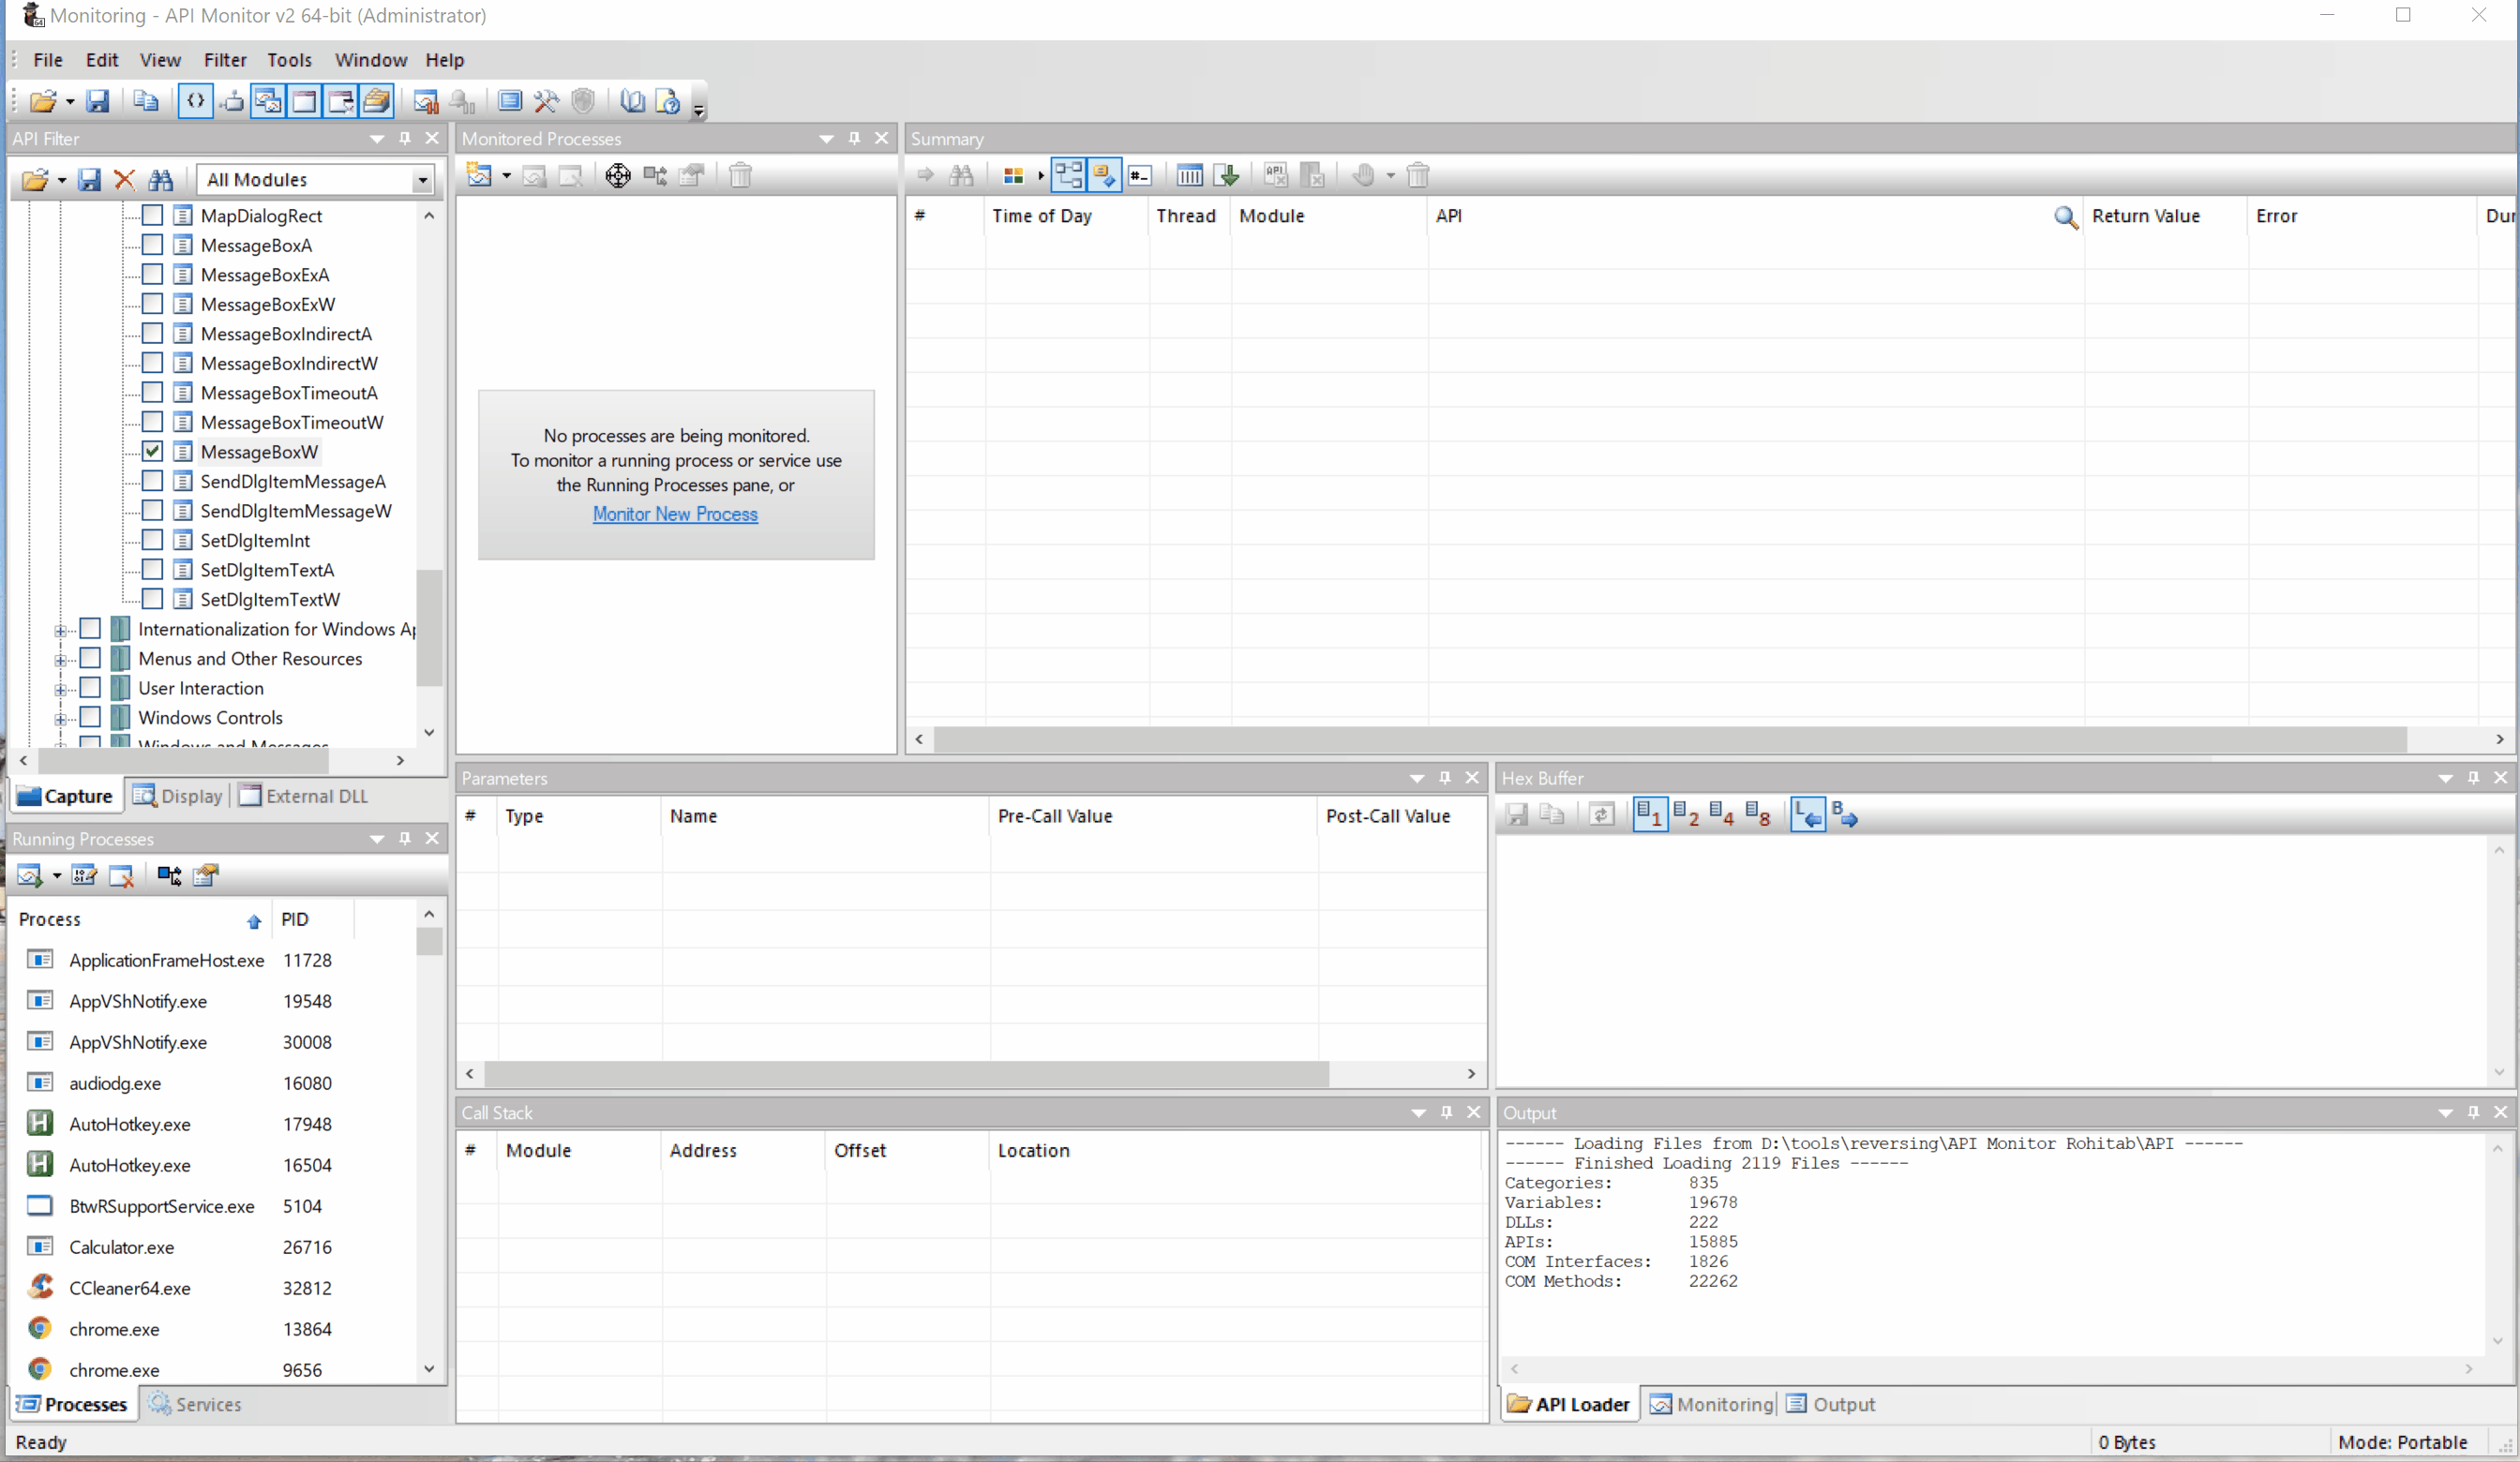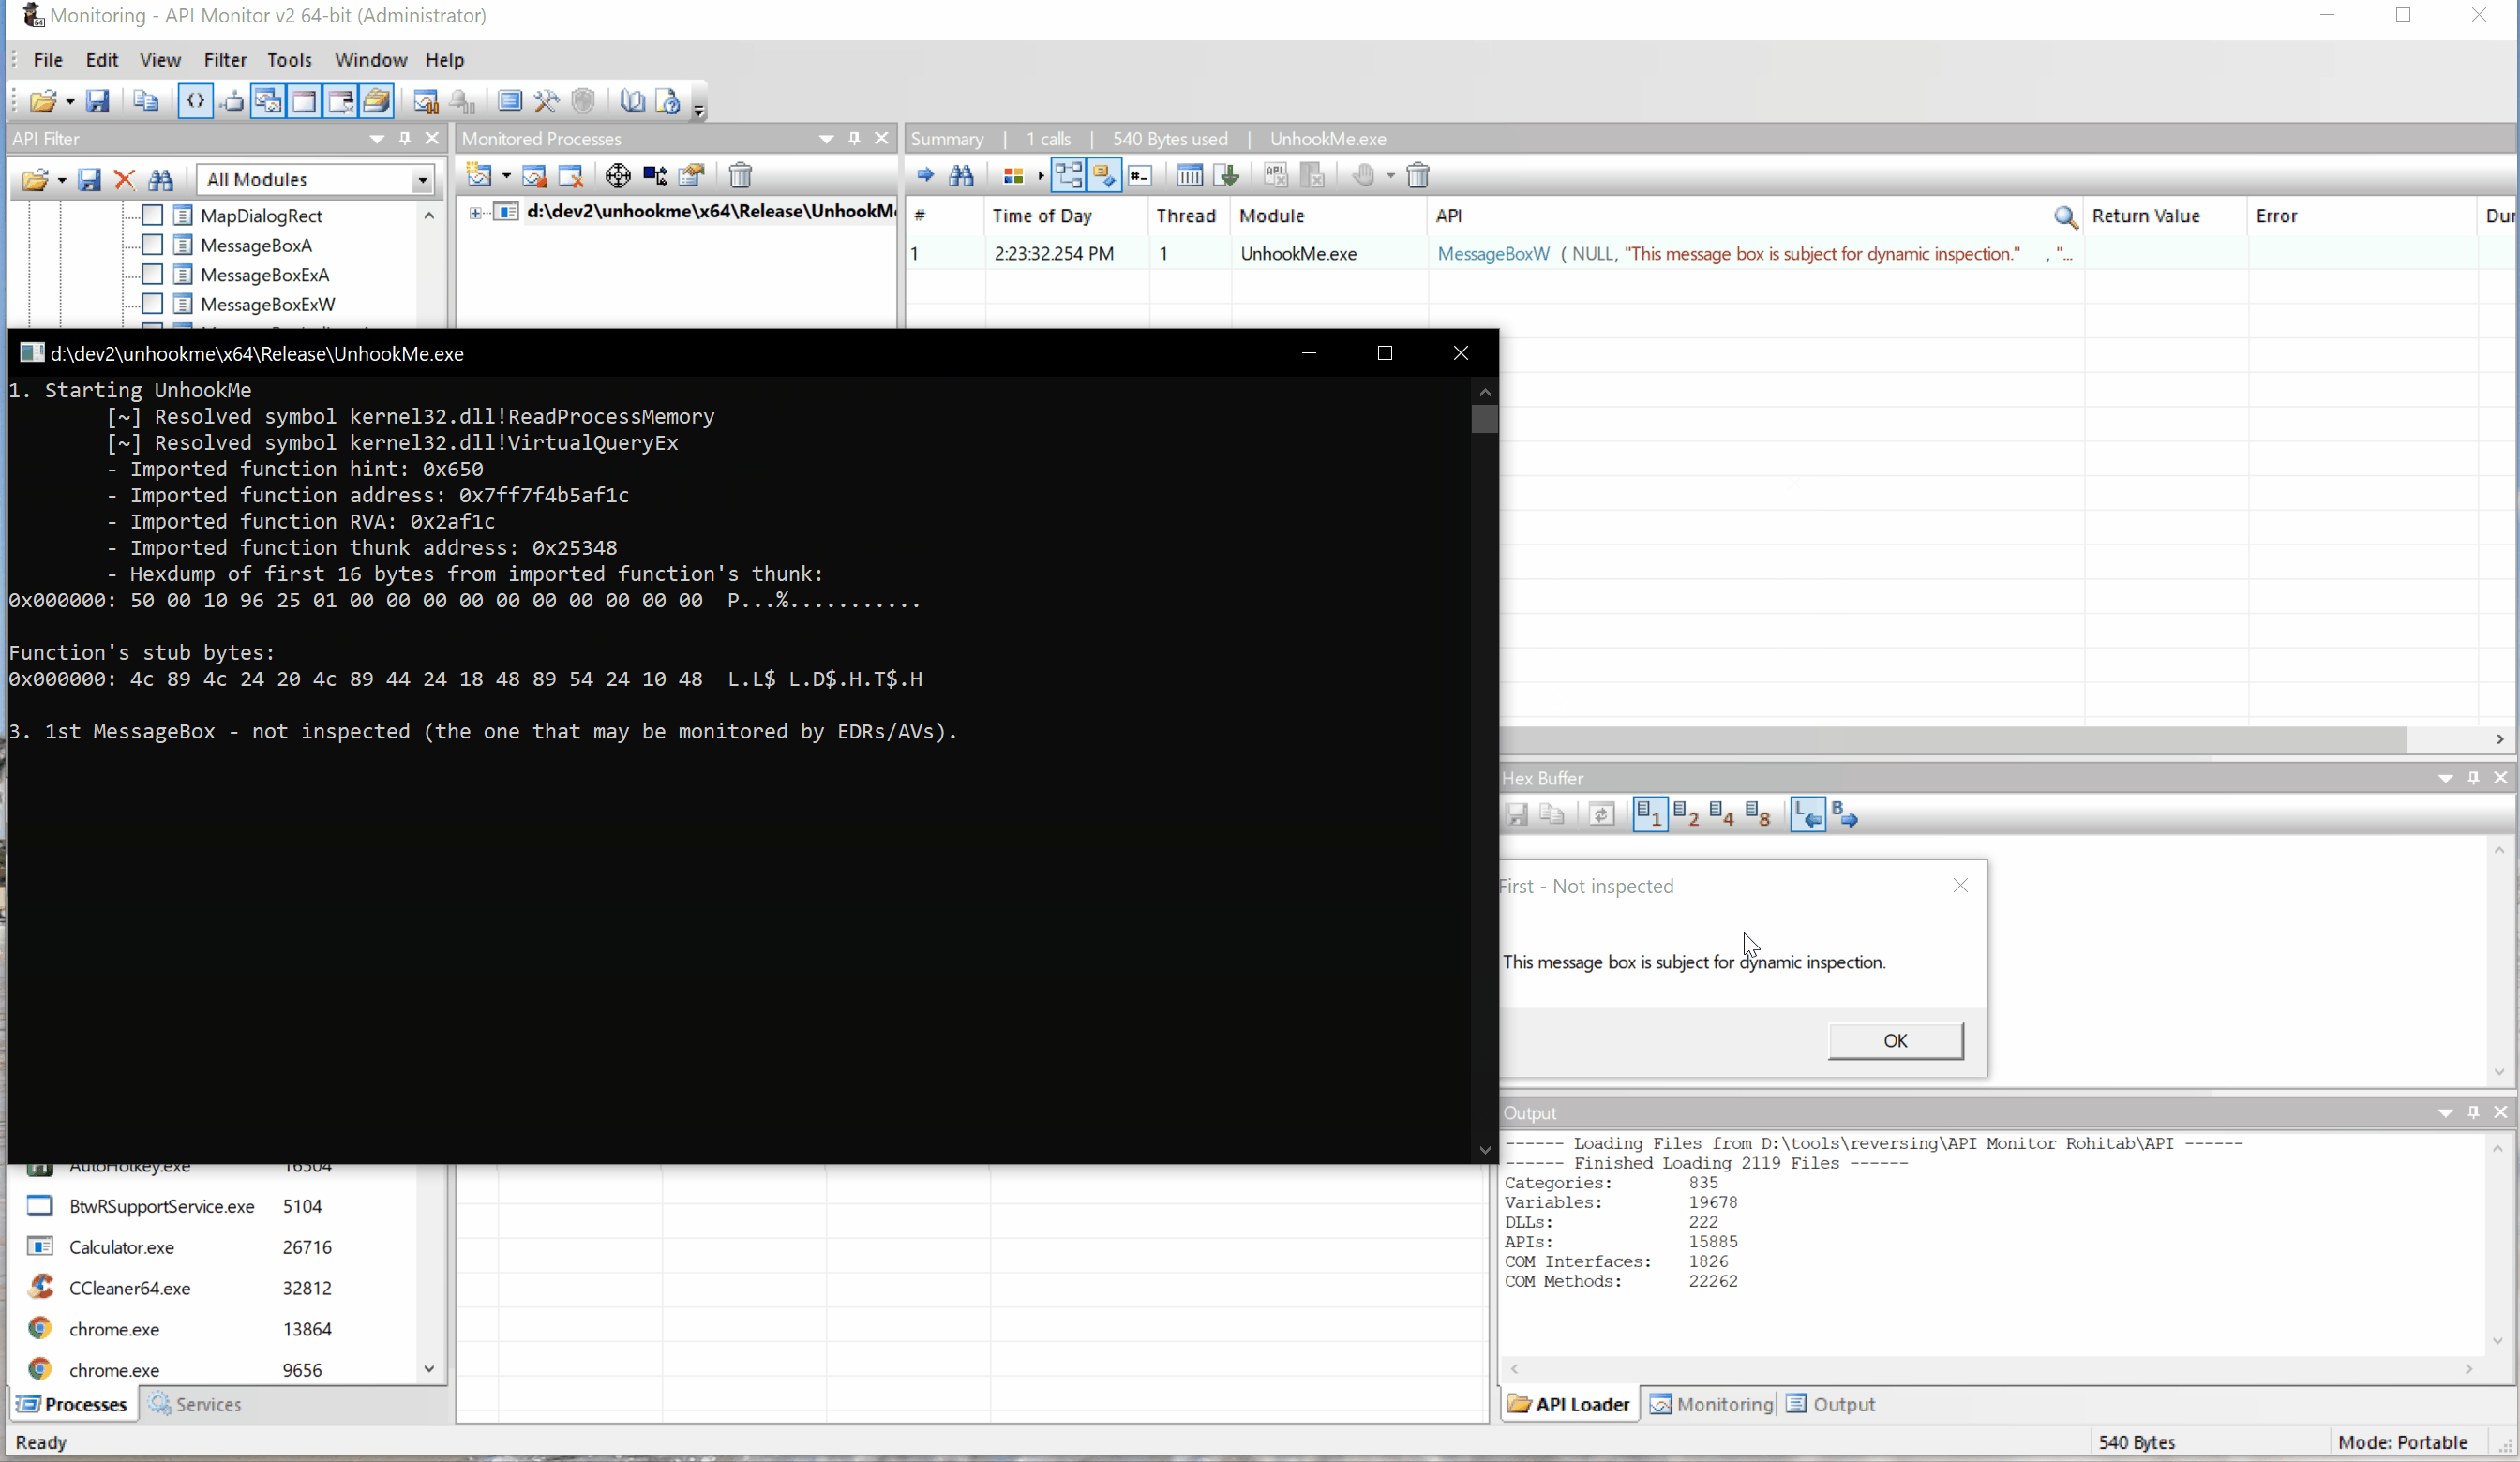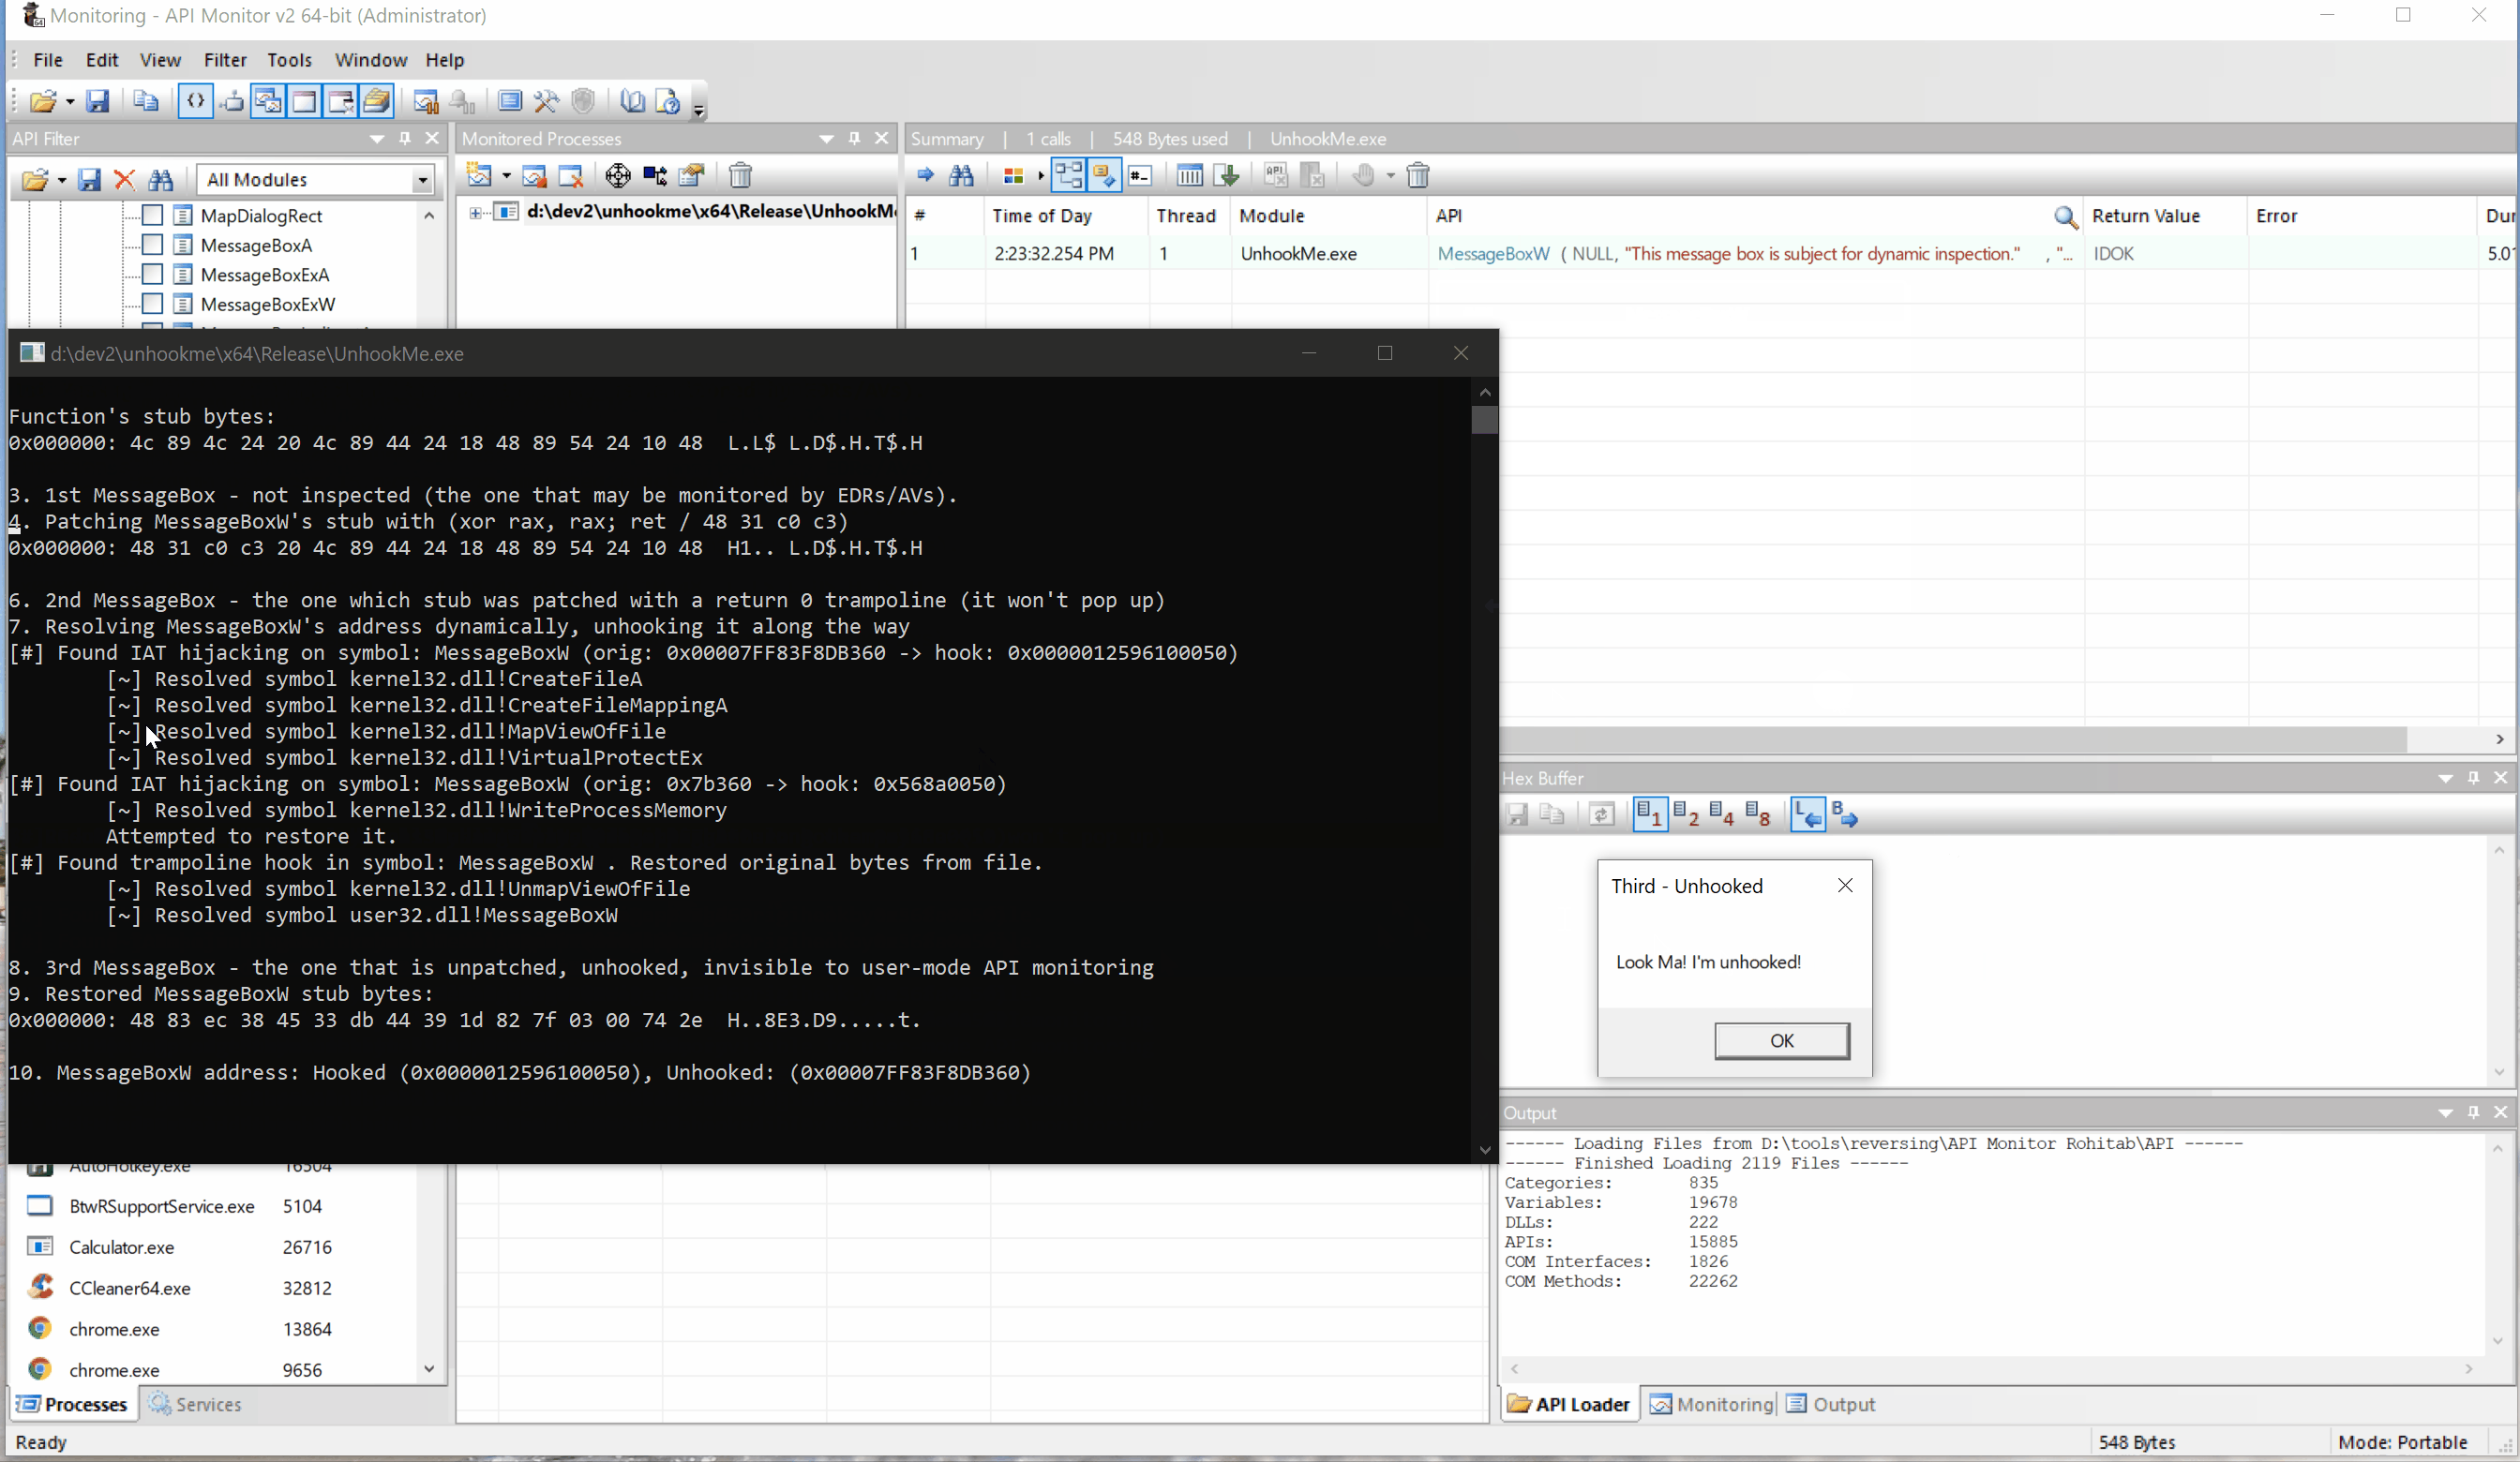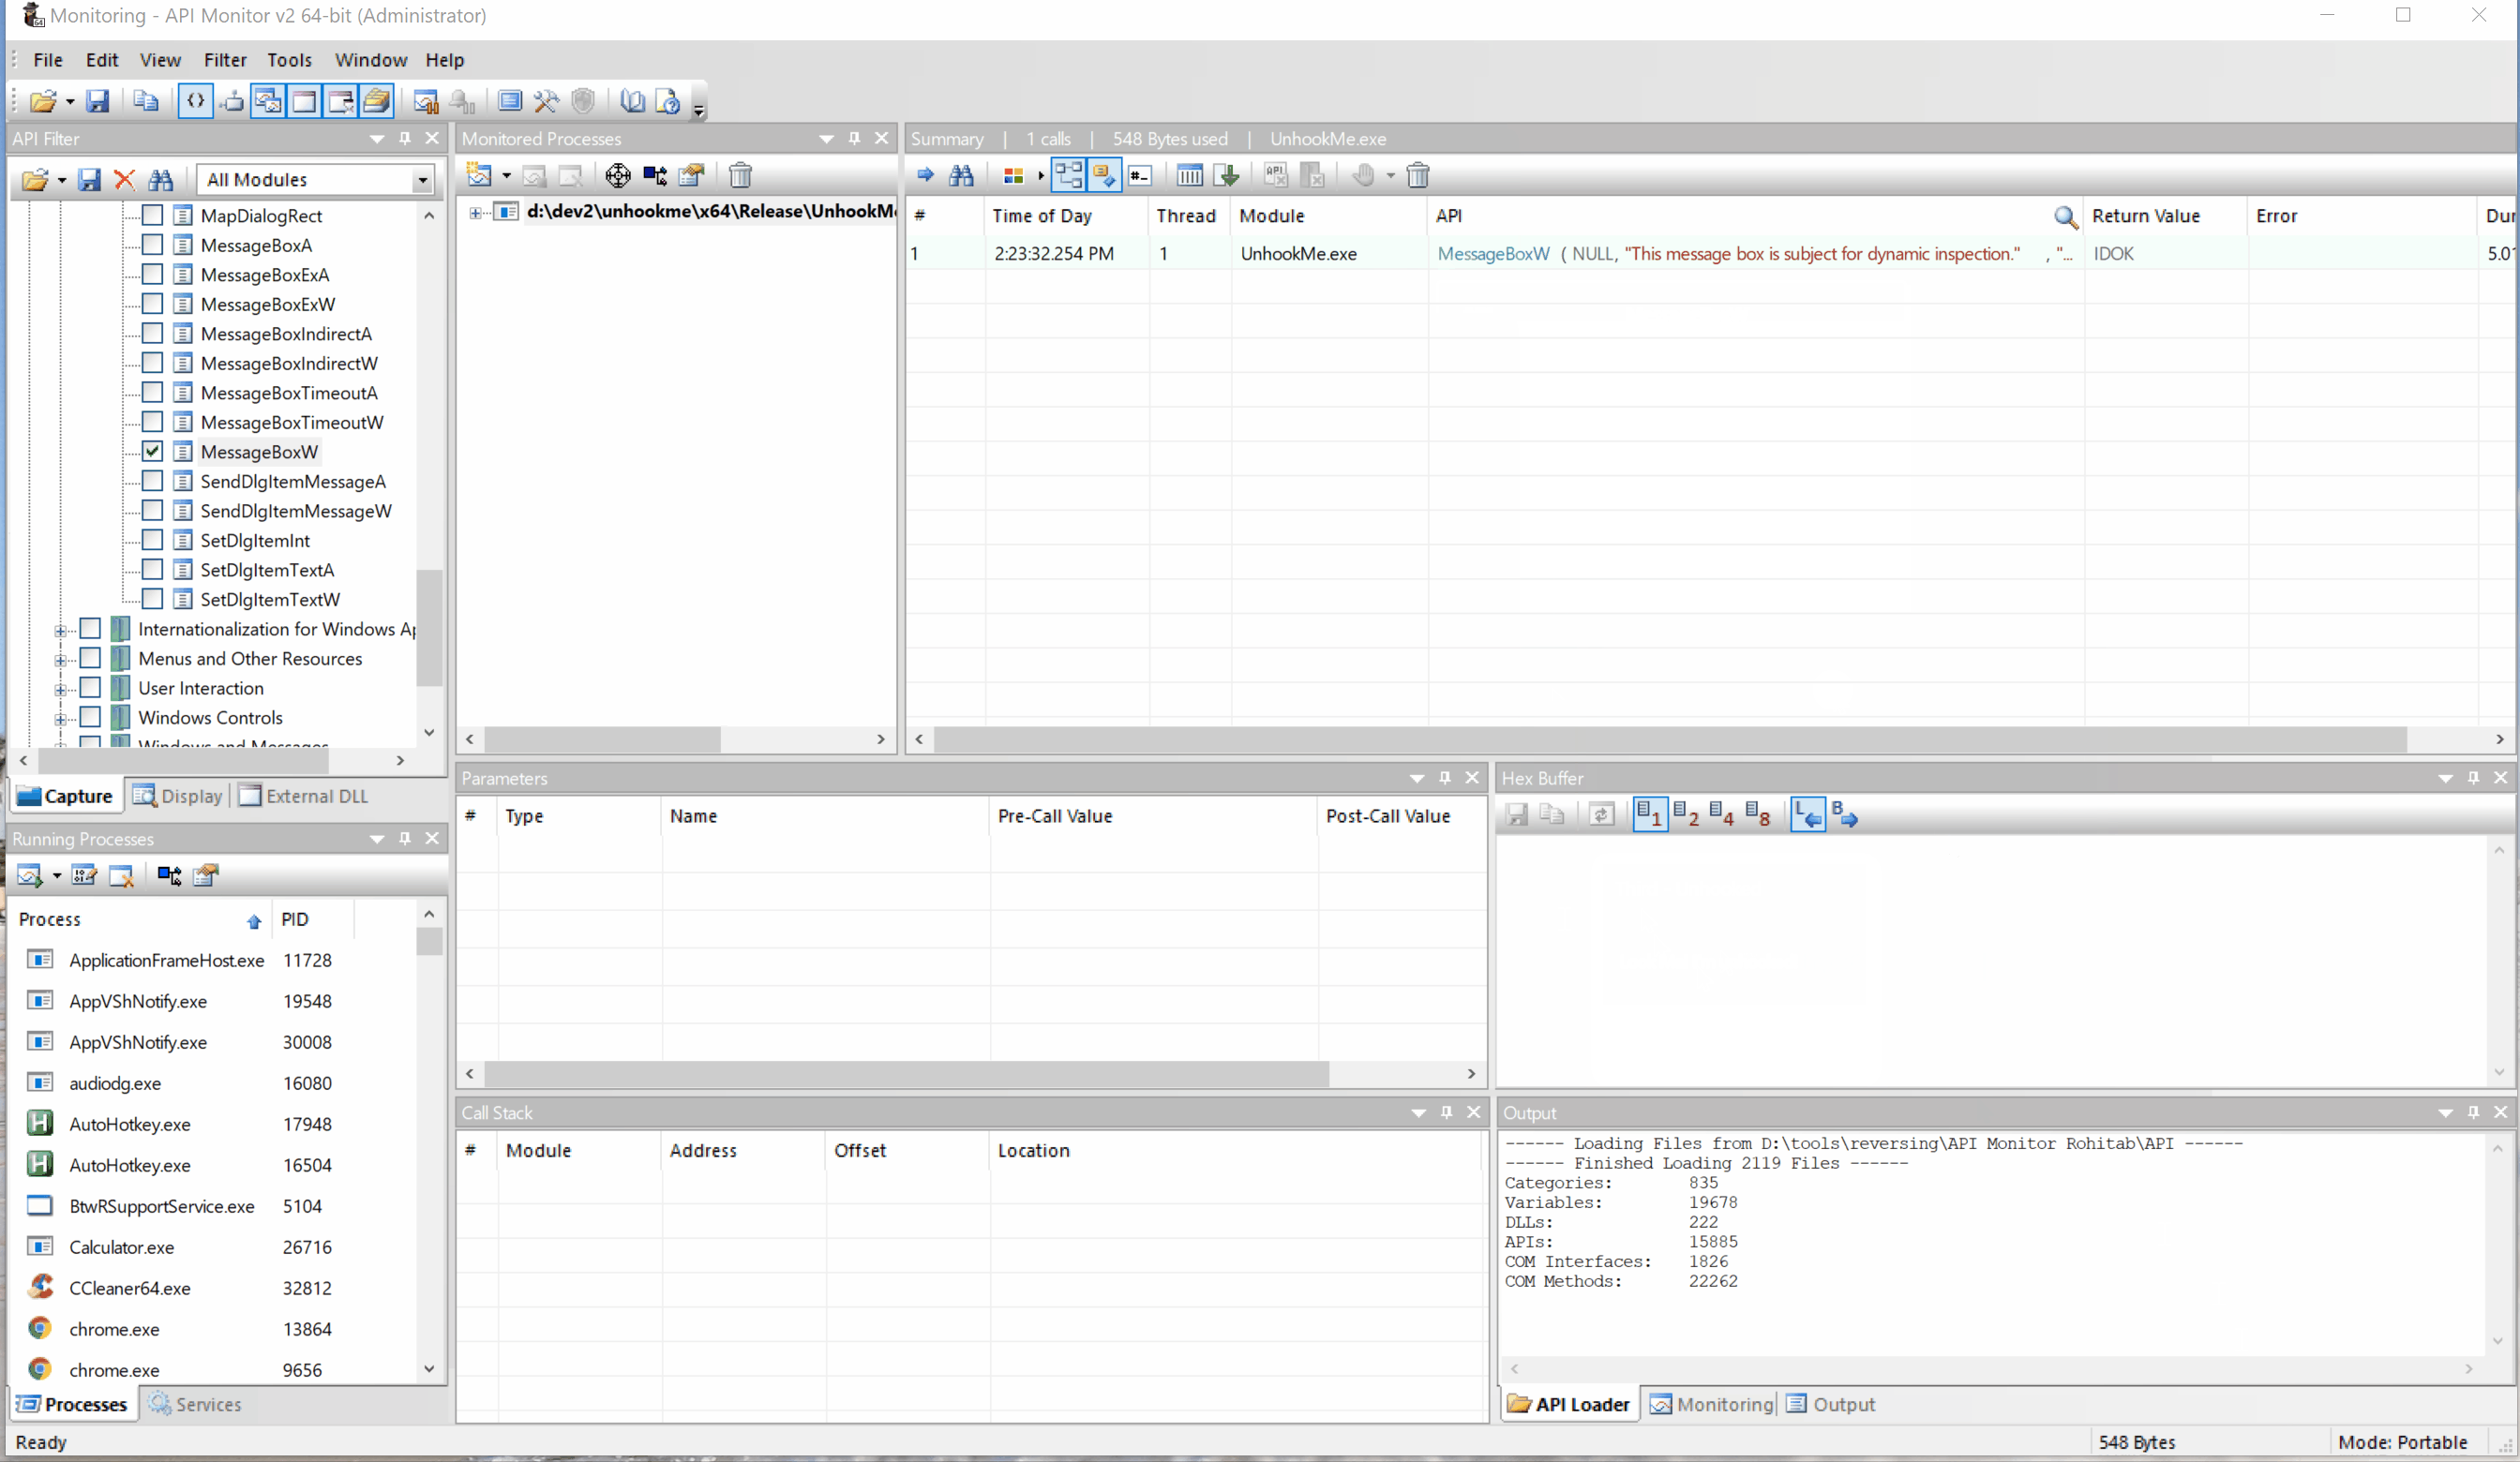 mgeeky/unhookme
動的なWindows APIリゾルバ兼アンフックツール。フックされた関数(IAT、EAT、インラインパッチ)を検出して復元し、Red Teamマルウェアから監視されていないシステムコールを呼び出します。
 po6ix/poc-for-cve-2023-41993
CVE-2023-41993 の概念実証エクスプロイト、Safari における WebKit JIT の型混淆であり、ヒープ操作と GetterSetter 混乱を介して addrof/fakeobj プリミティブを提供し、WebContent プロセス内での任意の読み書きを可能にします。
 hackerhouse-opensource/backdoors
システムへのアクセス維持と概念実証デモのためのツール
 betab0t/cve-2017-7494
概念実証エクスプロイト for CVE-2017-7494(書き込み可能な共有からのSamba RCE)
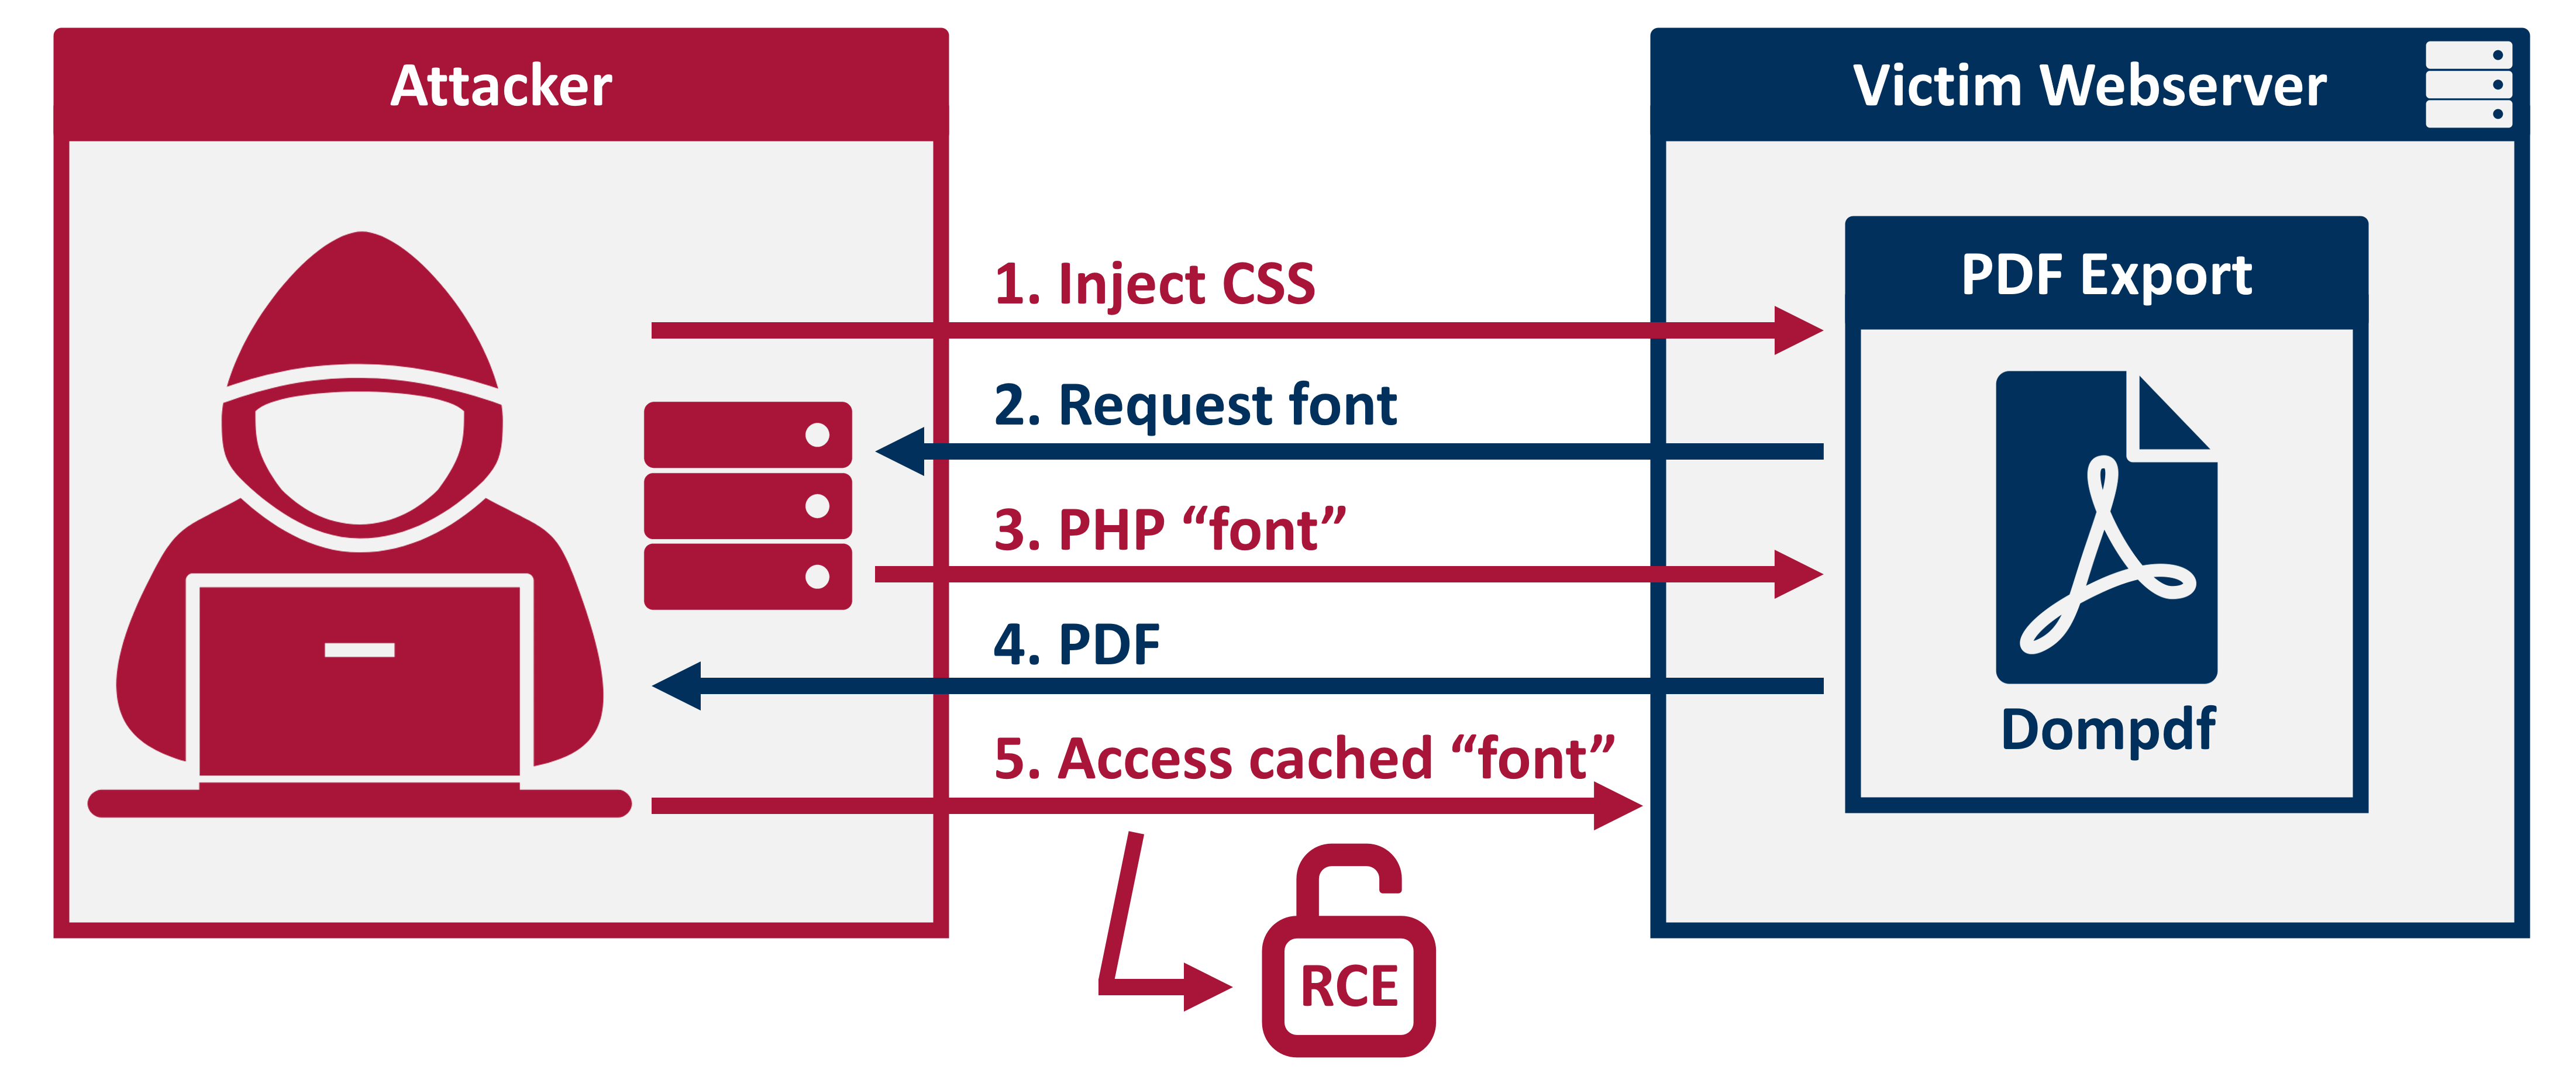 positive-security/dompdf-rce
dompdf用のRCEエクスプロイト
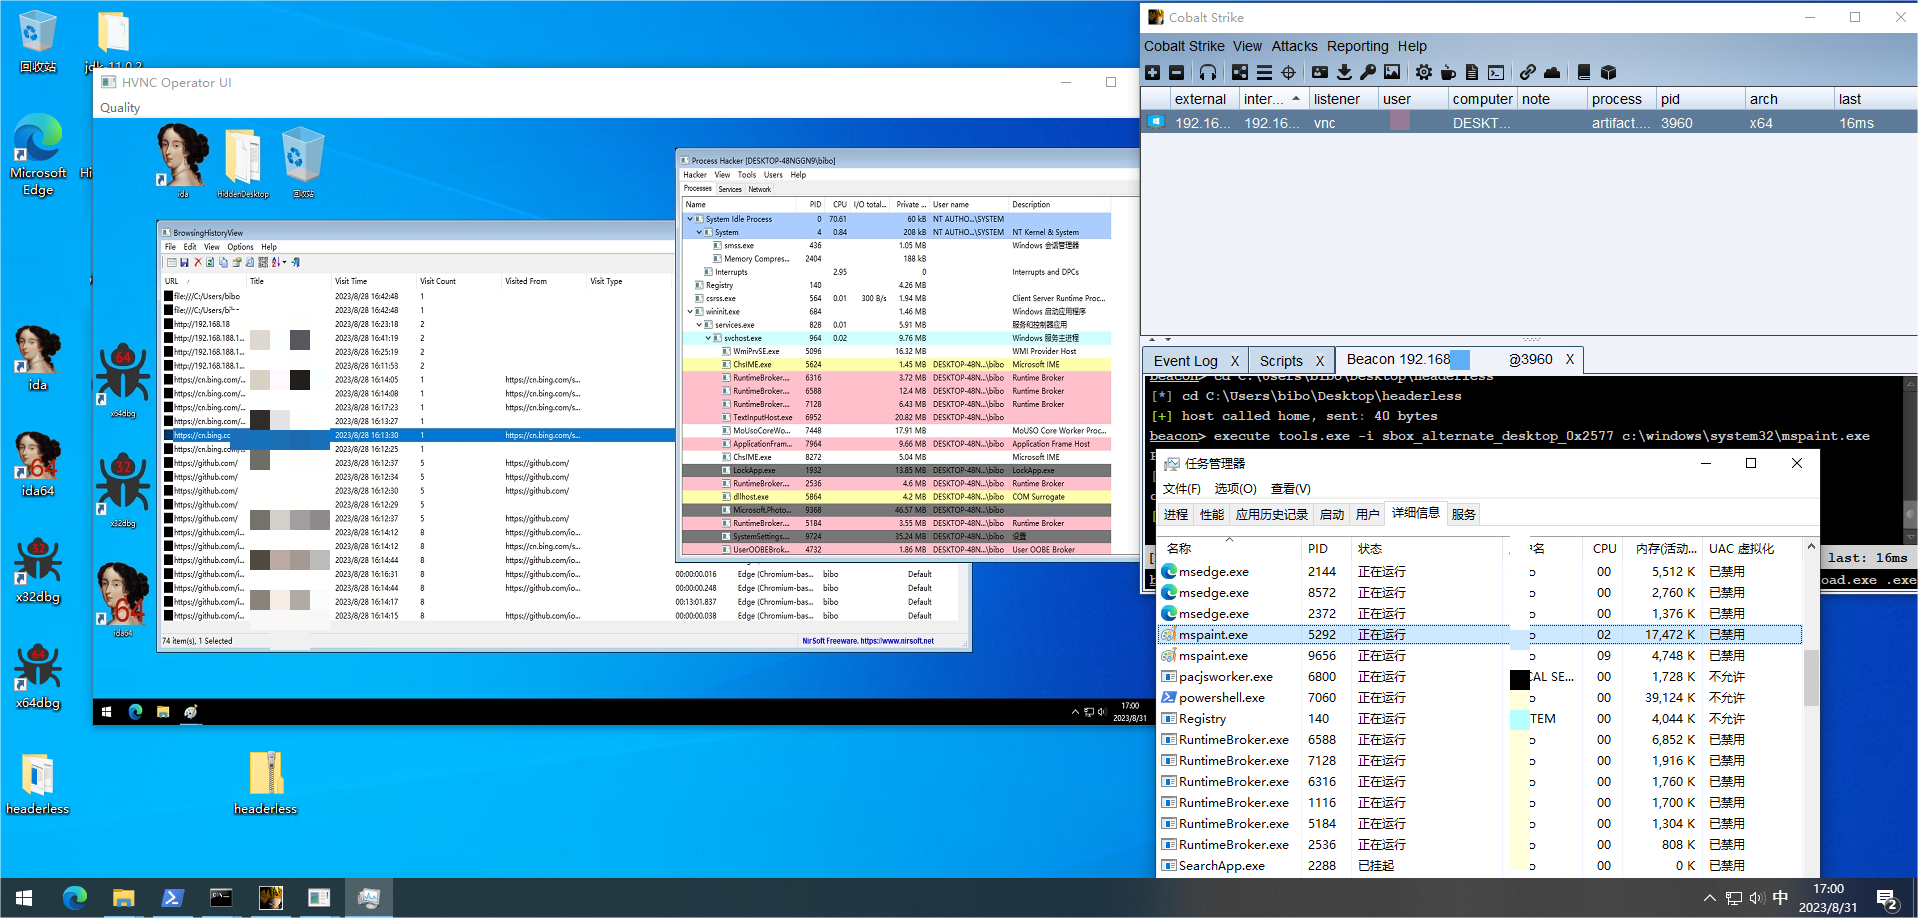 m01n-team/headerlesspe
ファイルレスの攻撃のためのメモリPEロード技術で、EXEをDOS/PEヘッダなしでメモリ上で実行可能にし、リロケーションとインポートテーブルをサポートすることで、ステルス性の高いレッドチーム運用を実現します。
 j00sean/cve-2022-44666
CVE-2022-44666 に関する技術解説と概念実証(PoC)。Windows Contacts の syslink コントロールにおける href 属性エスケープの脆弱性で、細工された VCF/.contact ファイルと LDAP…
 3xpl01tc0d3r/obfuscator
このプログラムはshellcodeを難読化するために設計されています。
 anvbis/chrome_v8_ndays
Chrome V8 の n-day エクスプロイト(私が作成したもの)。
 samueltulach/nullmap
CVE-2023-21768を使用してカーネルモードドライバーを手動マッピングする
 ly4k/printnightmare
PrintNightmare (CVE-2021-1675 / CVE-2021-34527) 用のPython実装








