#1
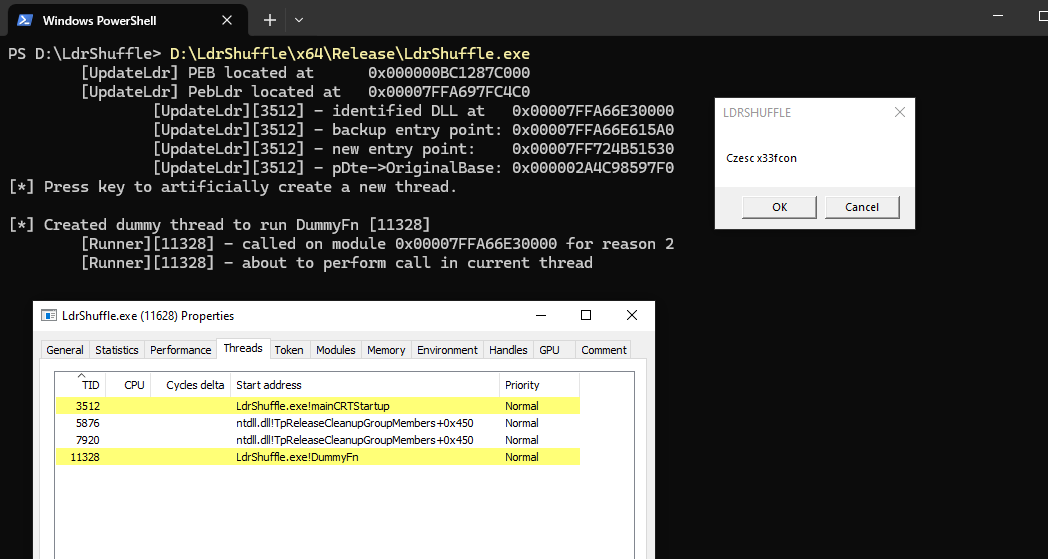
 rwxstoned/ldrshuffle
DLL PEBモジュール構造の操作を利用したコード実行/インジェクション技術
 virtualalllocex/payload-download-cradles
これらは、ダウンロードクレードル検知の文脈でAV/EPP/EDRをバイパスするための、新しいダウンロードクレードルを遊び感覚で考案・作成する際のインスピレーションとなる、さまざまなタイプのダウンロードクレードルです。
 octoberfest7/dropspawn_bof
DLL Application Directory Hijackingを使用してBeaconsを生成するCobaltStrike BOF
 redsiege/persistassist
完全にモジュール化された永続性フレームワーク
 winsecurity/offensive-rust
Rustに特化したオフェンシブセキュリティツールキットで、レッドチーム運用、ペイロード開発、エクスプロイテーションのための再利用可能なコード例を備えています。
 flangvik/sharpproxylogon
CVE-2021-26855(別名 ProxyLogon)の C# POC。従来の半対話型ウェブシェルとシェルコードインジェクションの両方に対応。
 hazcod/ransomwhere
ランサムウェア対応戦略をテストするためのPoCランサムウェアサンプル。
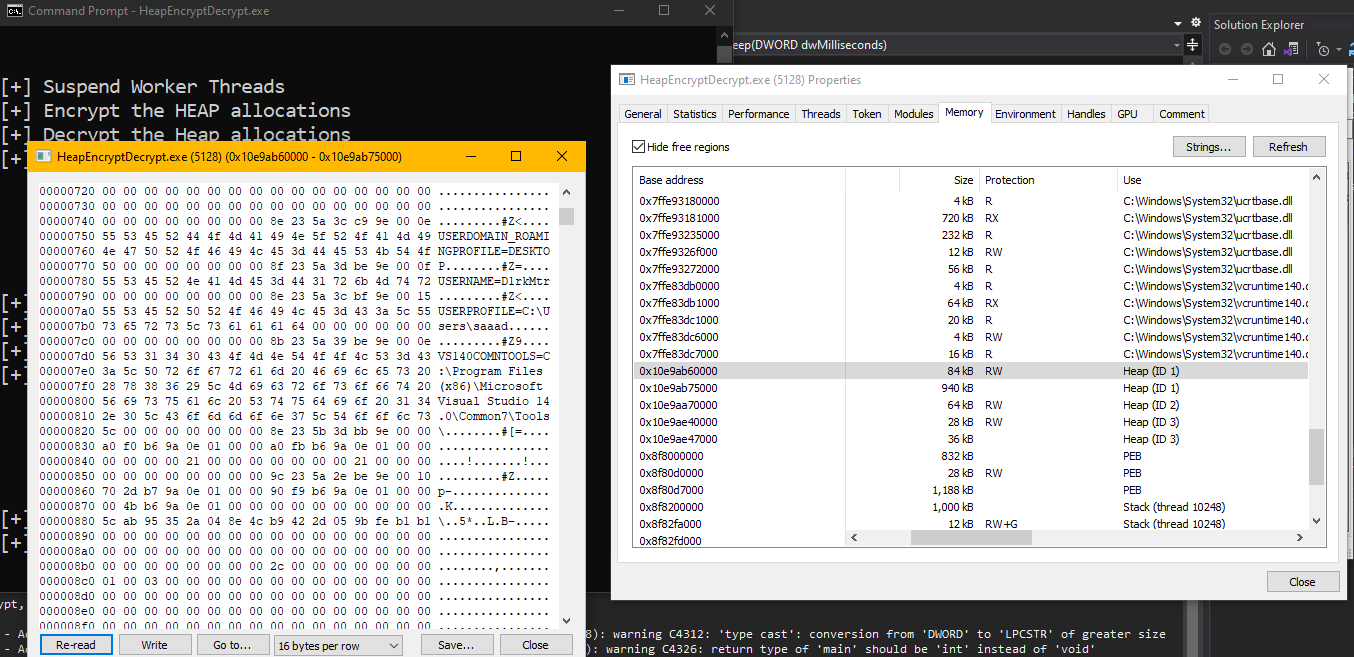 saadahla/heapcrypt
Sleepをフックして独自のSleepに置き換えることで、スリープ中にヒープを暗号化する
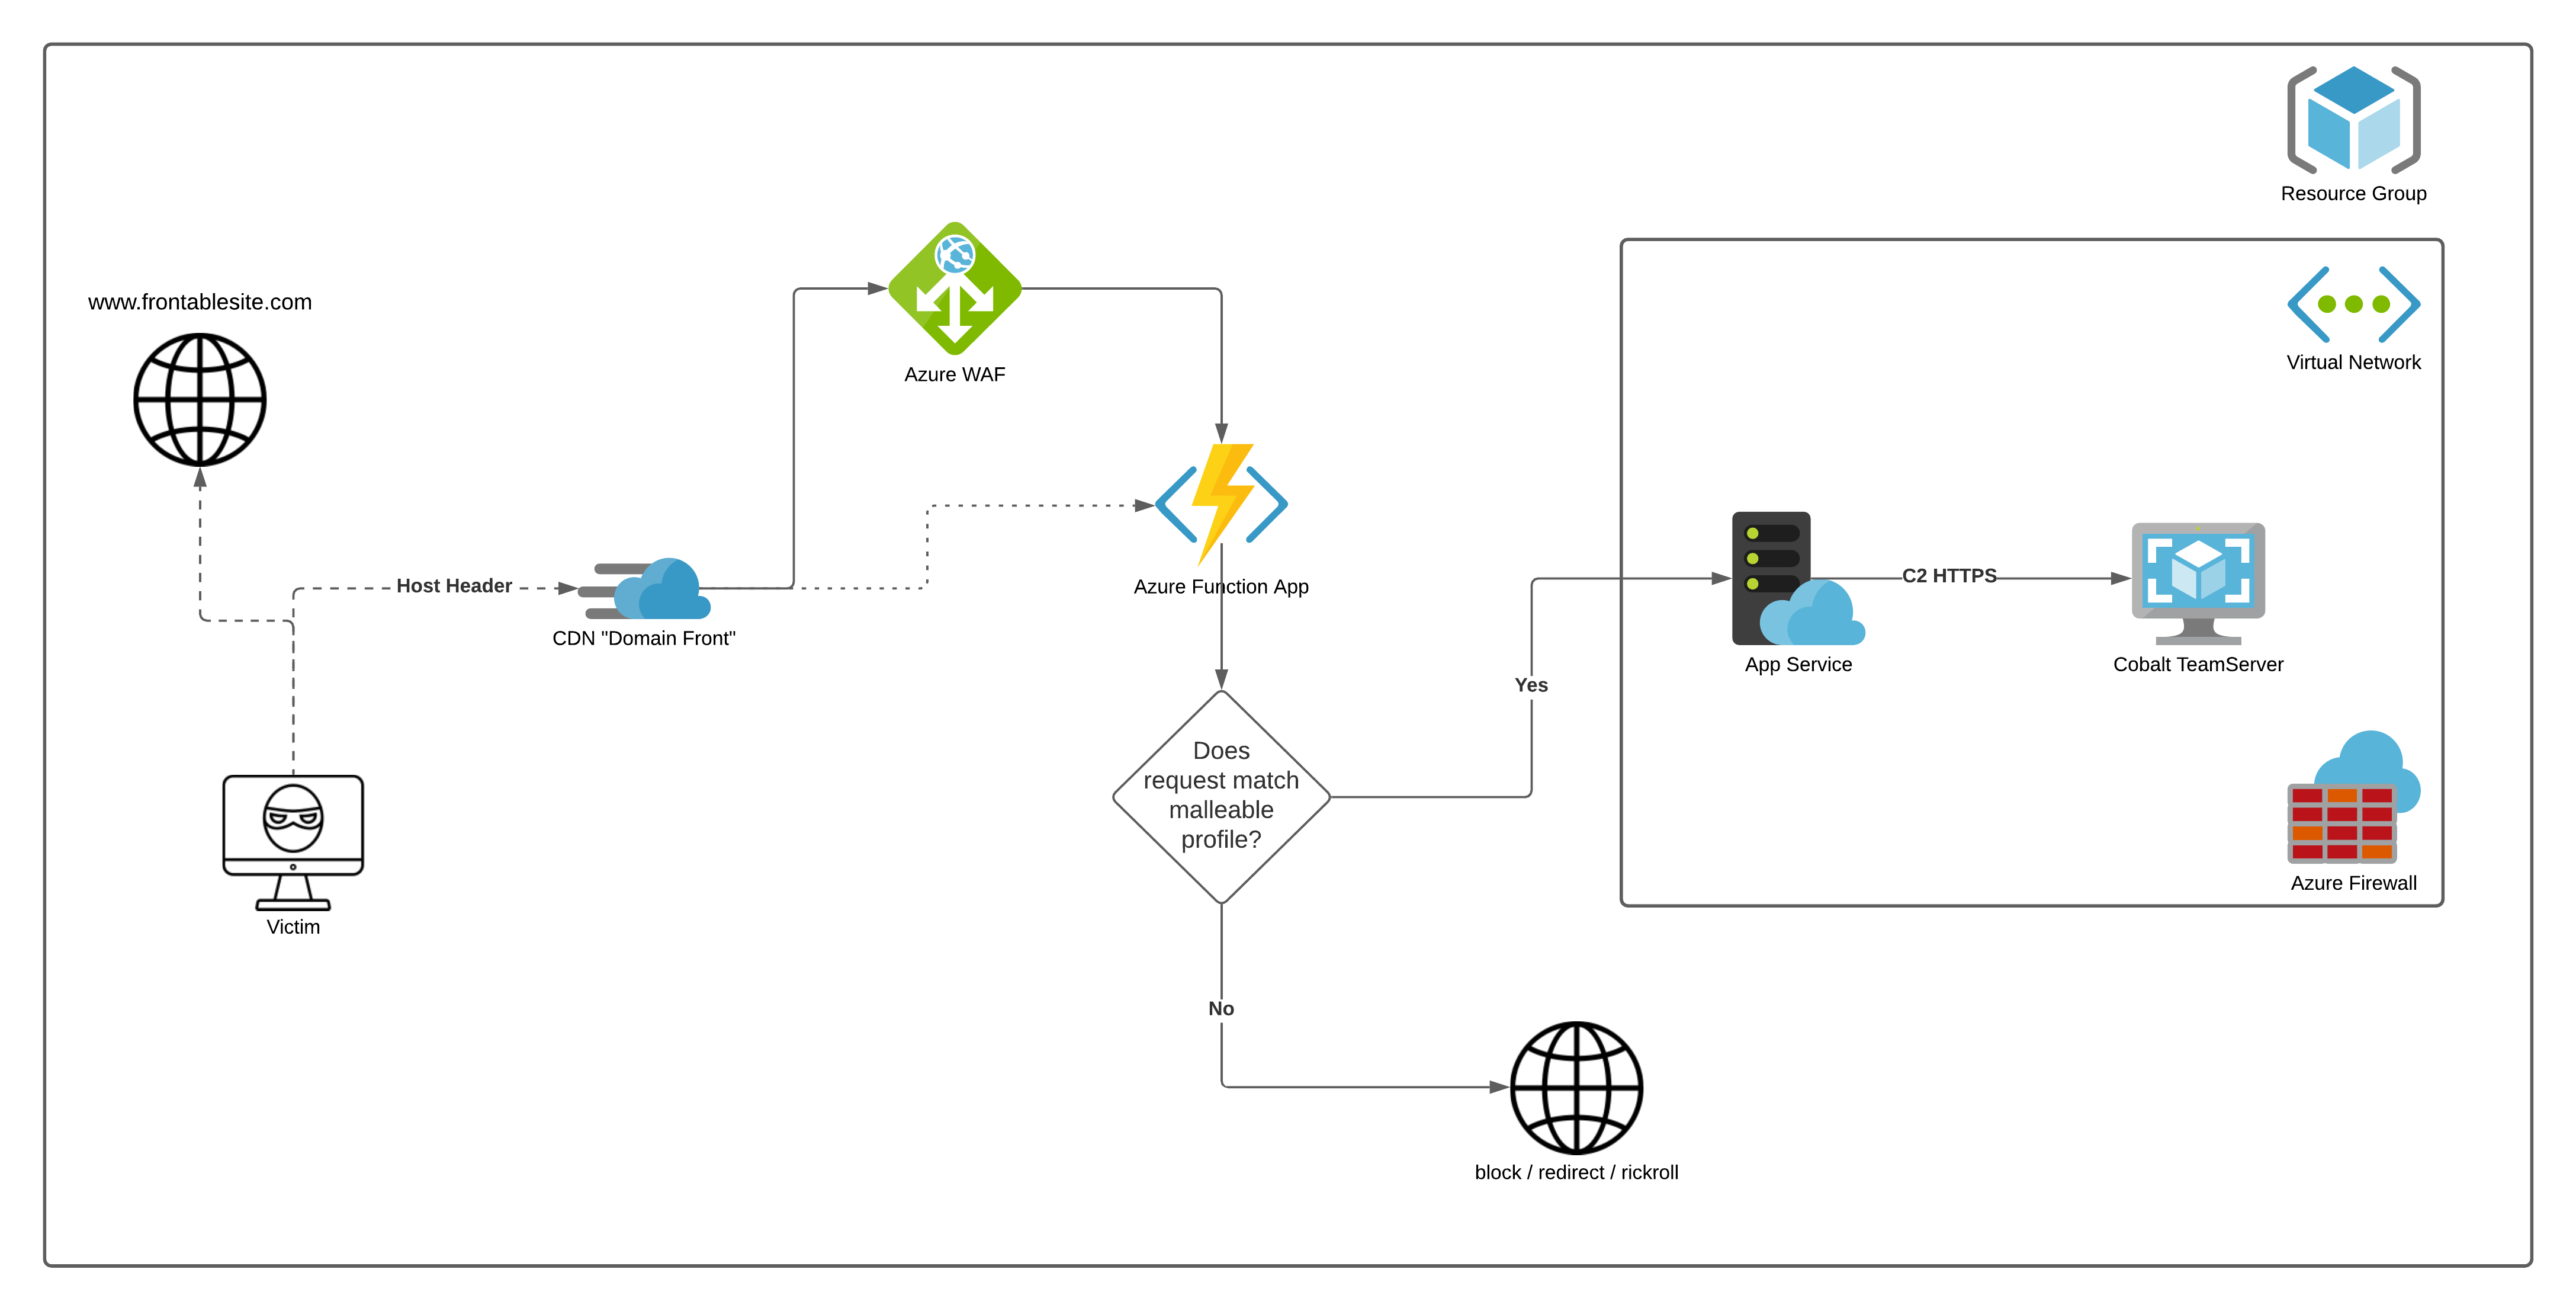 flangvik/azurec2relay
Azure Functionは、Malleable C2プロファイルを使用してCobalt Strikeビーコン通信を検証および中継し、無効なリクエストをデコイサイトにリダイレクトし、検証済みトラフィックをSSH経由でチームサーバーに転送します。
 byt3bl33d3r/pymalleablec2
Cobalt Strike Malleable C2プロファイルのためのPythonインタープリタ。プログラムで解析、構築、変更することができます。
 crossc2/crossc2kit
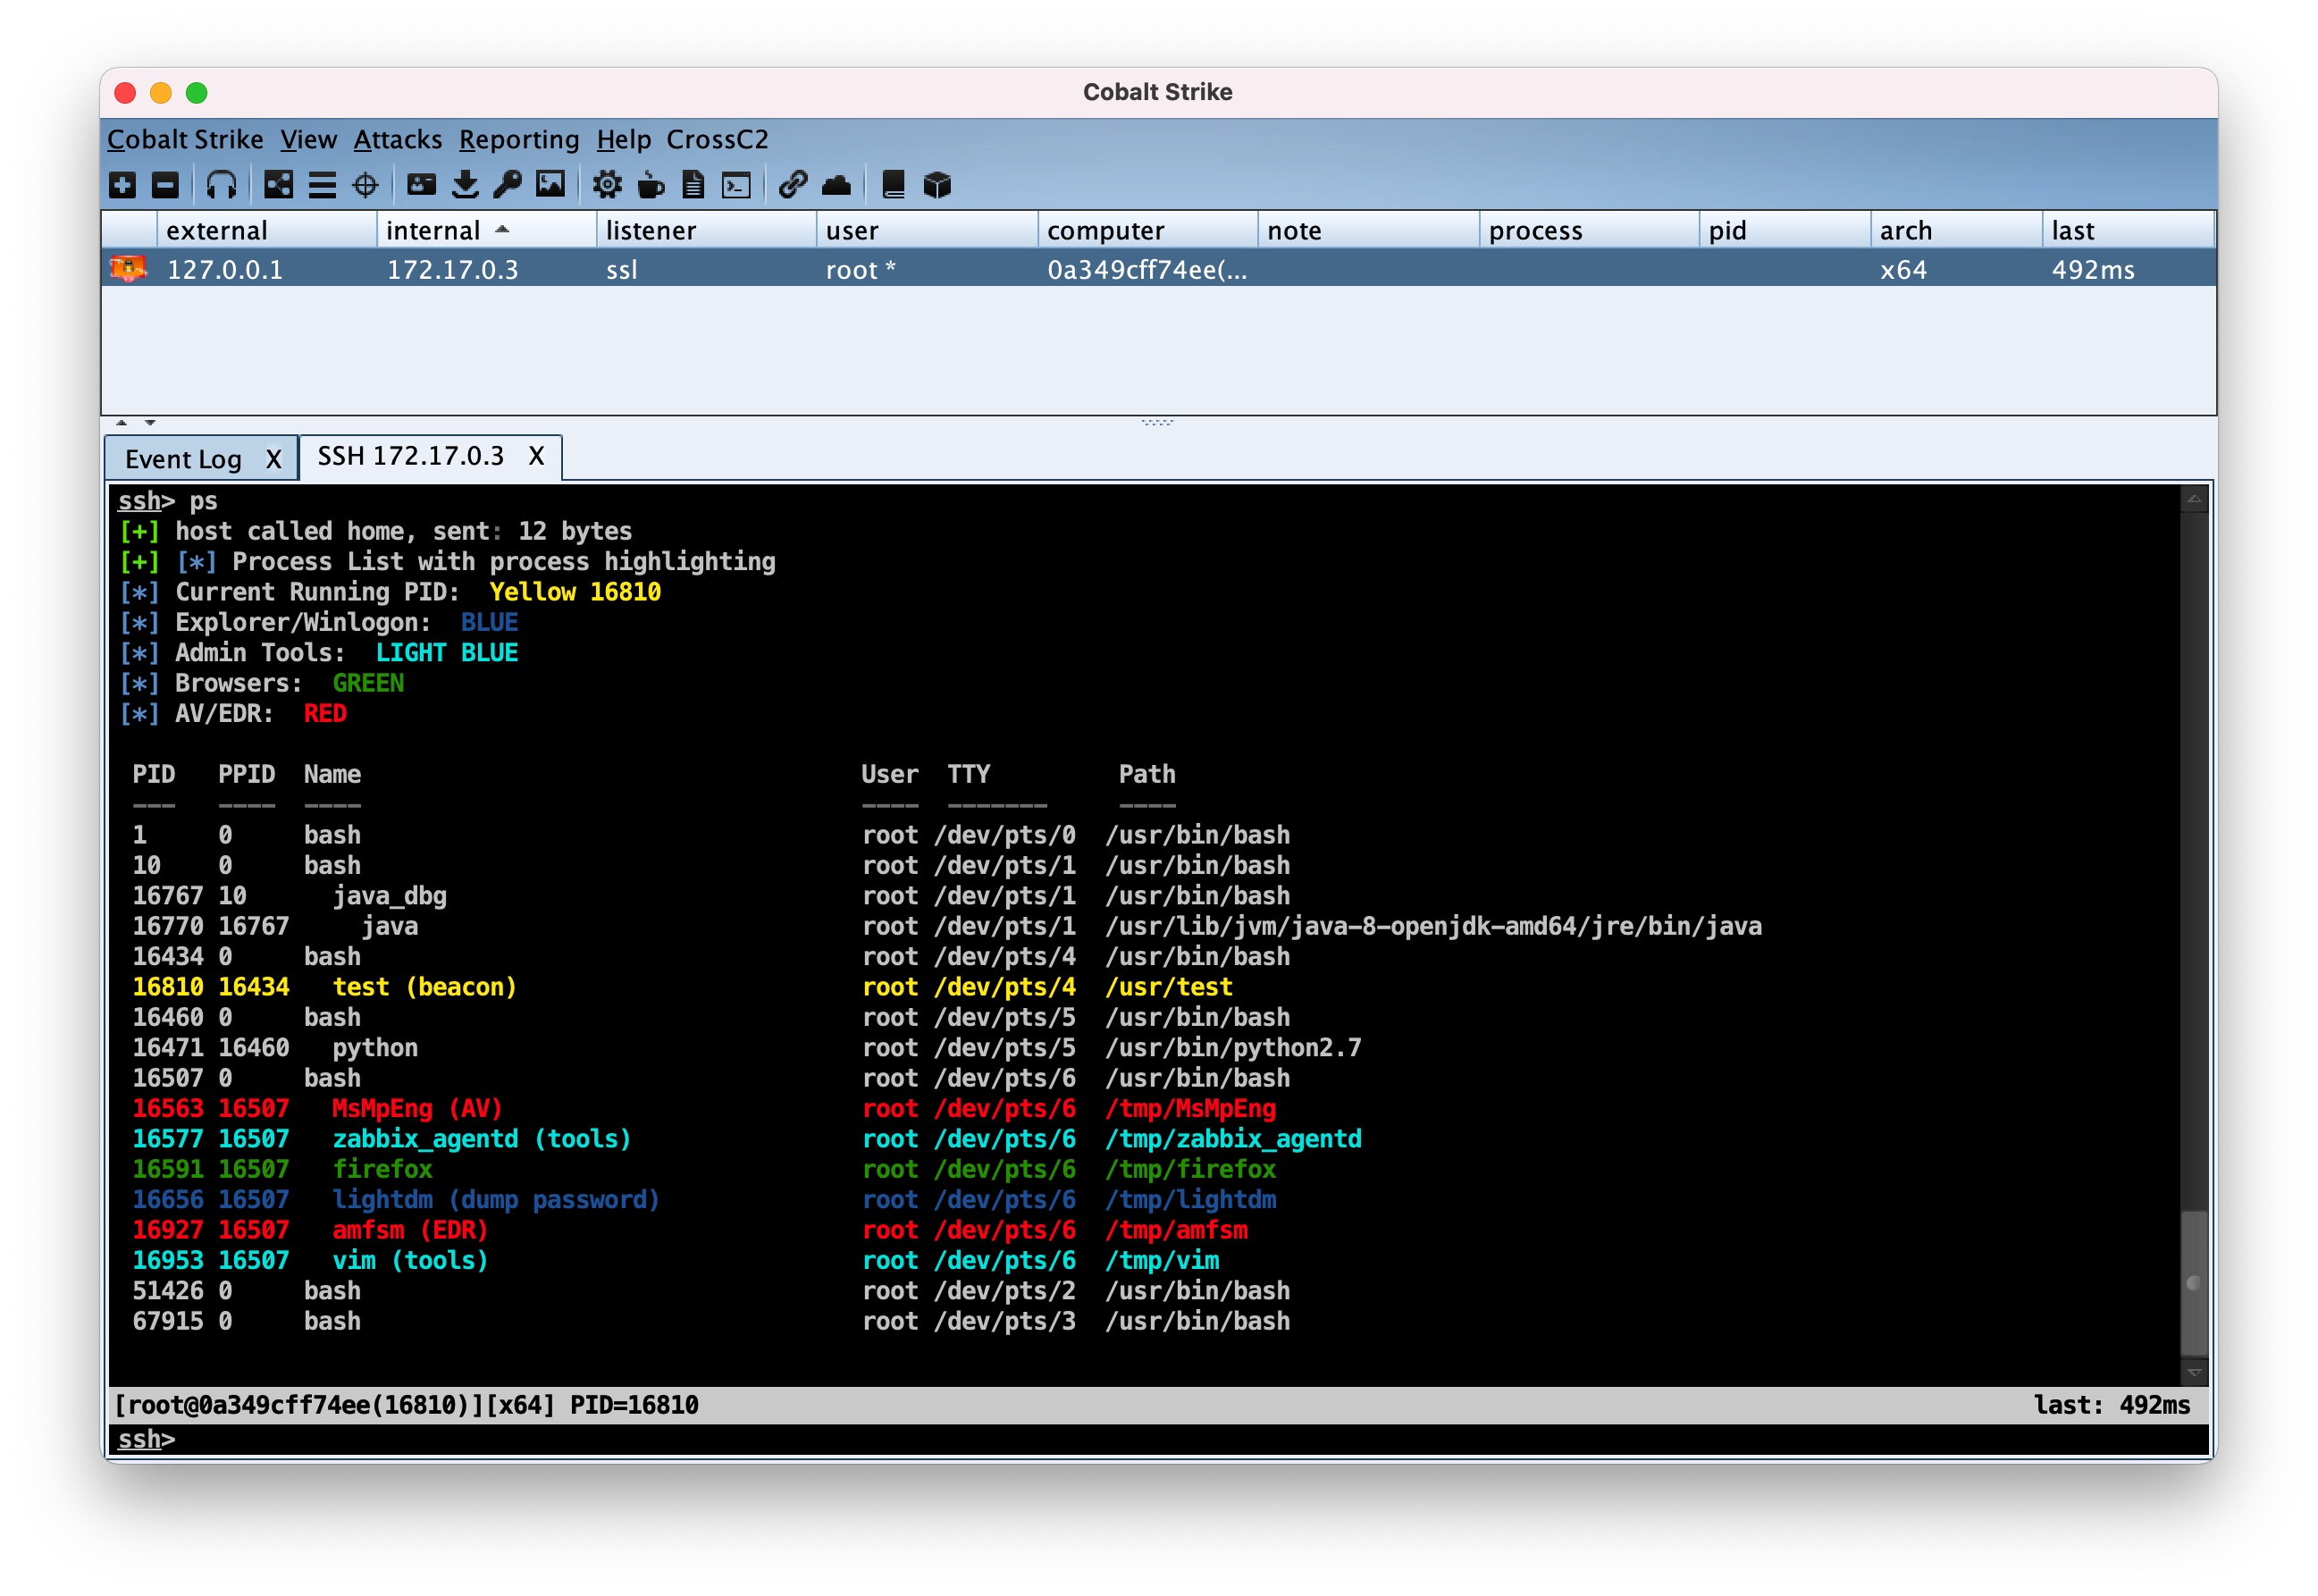
CrossC2はCobalt Strikeフレームワークをベースに開発され、他のクロスプラットフォームシステム制御に使用できます。CrossC2Kitは、ユーザーがCrossC2 Beaconセッションを操作するために呼び出すいくつかのインターフェースを提供し、これによりCobalt…
 dazzyddos/lsawhisper-bof
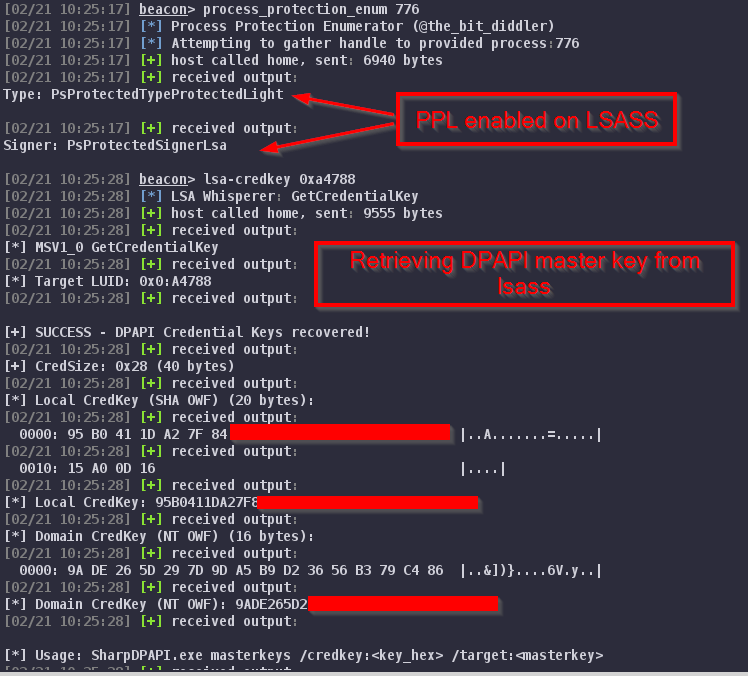
Beacon Object File (BOF) は、LSASSプロセスメモリに触れることなく、LSA非信頼/信頼クライアントインターフェースを介してWindows認証パッケージと直接通信します。
 flangvik/cobaltbus
Cobalt Strike 外部 C2 統合(Azure Servicebus 使用)、Azure Servicebus 経由の C2 トラフィック
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 は、iOS CoreAudio の AudioConverterService におけるゼロデイ、ゼロクリック RCE であり、iMessage/SMS を介した悪意のあるオーディオファイルによってトリガーされます。この脆弱性の悪用は Blastdoor…