
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ
 nidhi77777/linux-4.19.72_cve-2022-29581
教育分析とテスト向けにローカル権限昇格の脆弱性を実証する、CVE-2022-29581用の概念実証エクスプロイトを備えたLinuxカーネル4.19.72
 timtimxs/cve-2026-39253-advisory
CVE-2026-39253 の公開勧告。Pivotal CRM 6.6.04.08 における安全でないデシリアライゼーションに対処するもので、Smart Client および PBS コンポーネントでの安全でない BinaryFormatter…
 xyddnljydd/cve-2020-1066
CVE-2020-1066のエクスプロイトコードとそれに付随するブログ分析。特定のWindows権限昇格脆弱性を示しています。
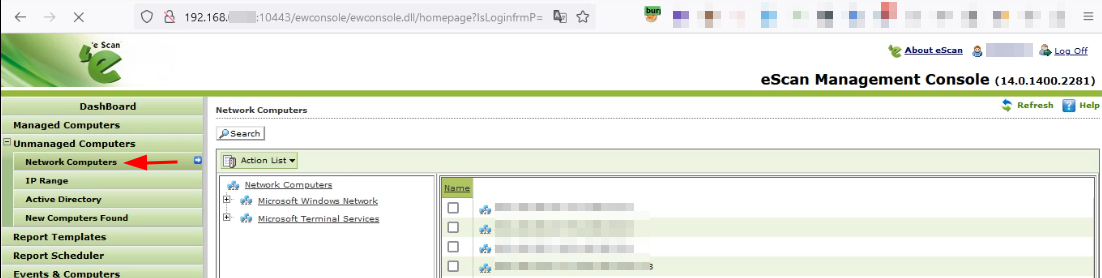 sahiloj/cve-2023-34837
CVE-2023-34837 は、Microworld Technologies eScan Management Console バージョン 14.0.1400.2281 で発見された反射型クロスサイトスクリプティング(XSS)脆弱性です。この脆弱性は、管理外コンピュータ →…
 abubakar-shahid/cve-2024-36886
N-Day Linuxカーネル脆弱性に関する学術研究。TIPCネットワークサブシステムのCVE-2024-36886、ライフサイクル、影響、緩和戦略を分析します。
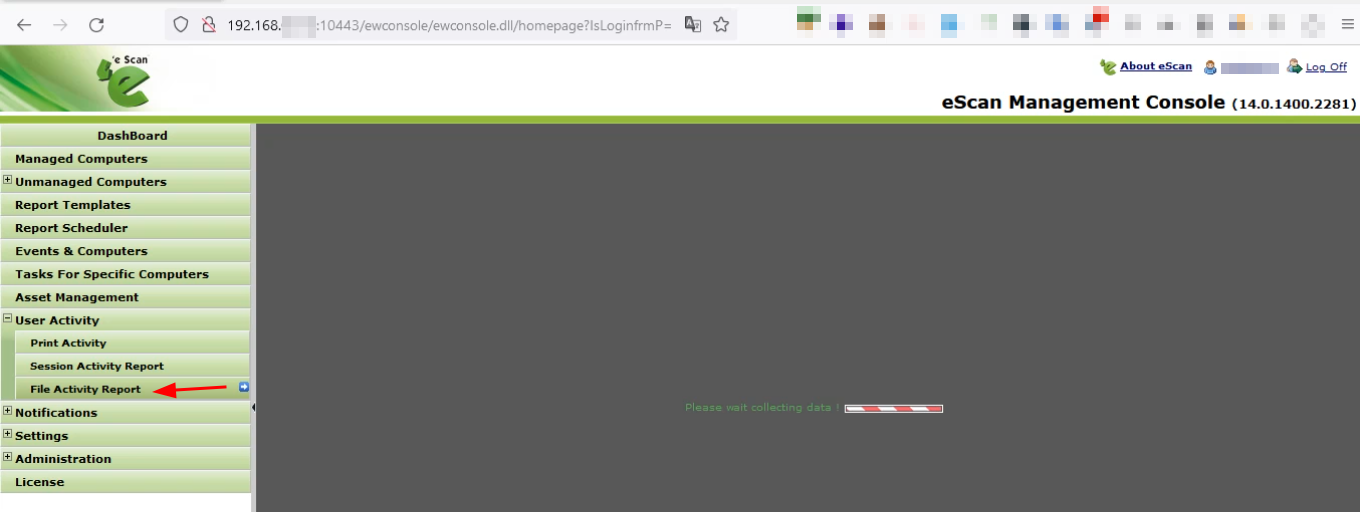 sahiloj/cve-2023-34836
Reflected Cross-Site Scripting (XSS) の脆弱性が Microworld Technologies eScan Management Console v14.0.1400.2281 に存在します。脆弱なパラメータは Dtltyp と ListName…
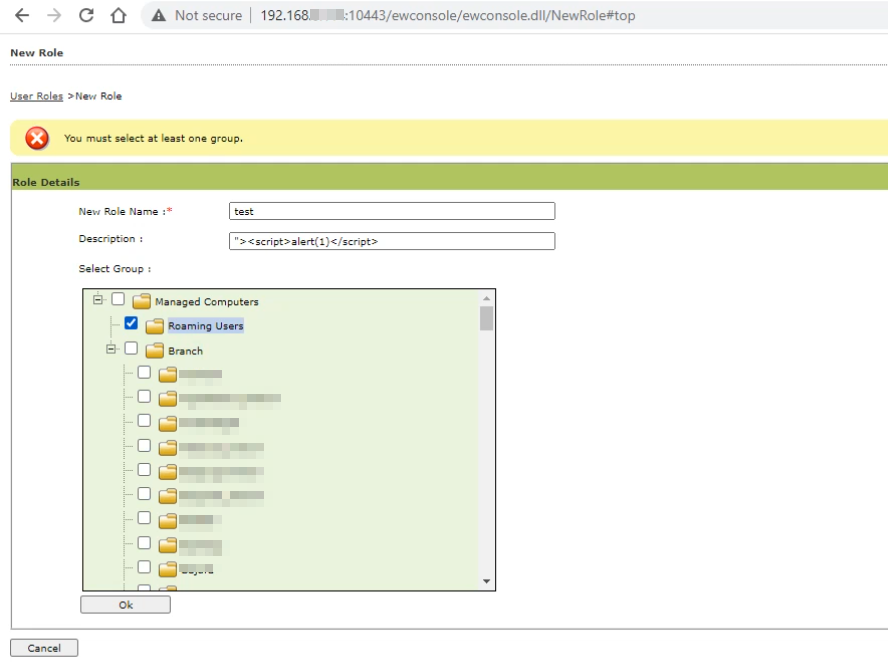 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console バージョン 14.0.1400.2281 は、格納型クロスサイトスクリプティング(XSS)攻撃に対して脆弱です。
 kpn-ciso/cve-2019-9745
CVE-2019-9745 脆弱性に関する解説
 junz-leo/cve
JunZ-Leoによる公開脆弱性レポートおよびCVE解説。PHPGurukul COVID19 Testing Management System 1.0におけるSQLインジェクション脆弱性を文書化。
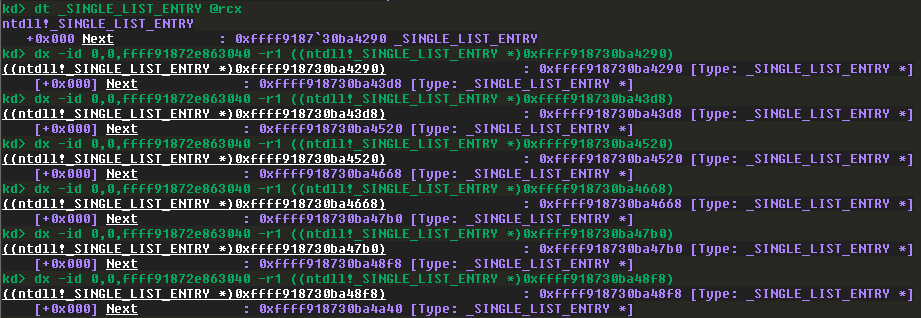 faizan-khanx/cve-2024-38063
CVE-2024-38063 - IPv6経由でカーネルをリモートから悪用する
 shijx1024/cve-2024-31666
CVE-2024-31666 を文書化します。これは Flusity-CMS v2.33 における edit_addon_post.php コンポーネントを介したリモートコード実行の脆弱性で、影響および影響を受けるバージョンの詳細を含みます。
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
n8nにおけるCVE-2025-68613脆弱性の技術的調査。影響を受けるバージョン、ラボでの検証シナリオ、攻撃・防御分析、および緩和策を網羅しています。
 gudyrmik/cve-2021-44142
CVE-2021-44142の分析と概念実証。Linuxカーネルの脆弱性であり、技術的な詳細と悪用研究を提供する。
 demining/ramnesia-attack
ハードウェア脆弱性(CVE-2025-6202、CVE-2023-39910)の科学的調査。RowhammerとDRAMインターリーブ攻撃により、BitcoinインフラストラクチャからECDSAキーを回復できるようにします。
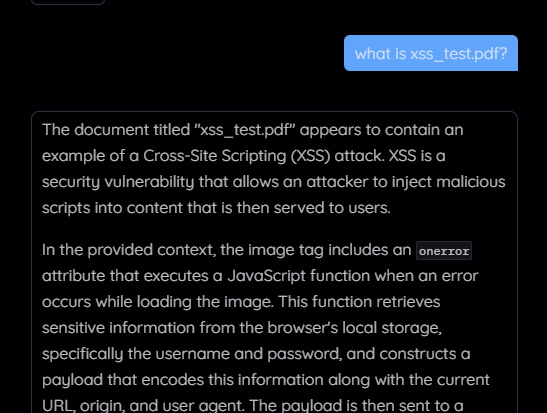 hantul/kotaemon-cve-2025-56526-56527-disclosure
CVE-2025-56526 および CVE-2025-56527 の公開開示 — Kotaemon 0.11.0 における未サニタイズの PDF コンテンツレンダリングによる格納型 XSS と平文認証情報の露出。完全な技術分析、PoC、影響評価、および責任ある開示のタイムラインを含みます。
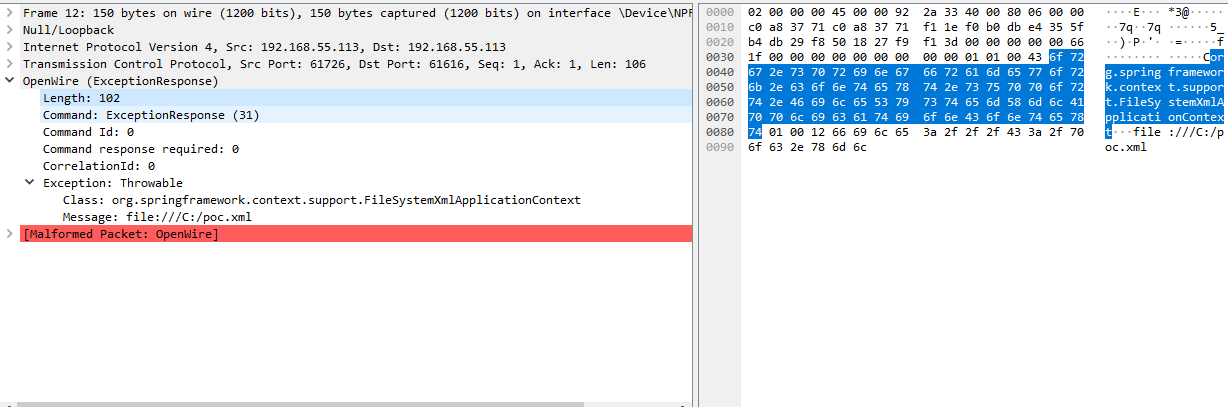 skrkcb2/cve-2023-46604
CVE-2023-46604の詳細な技術的分析 - Apache ActiveMQのOpenWireプロトコルにおけるRCE脆弱性。パケット構造の詳細と悪用メカニズムを含む。
 pa2sw0rd/exploit-cve-2025-55182-poc
このPOCは、実際の`[email protected]`の脆弱性コードを使用してCVE-2025-55182を実証します。
 halcy0nic/cve-2022-36752
CVE-2022-36752 の概念実証








