
 #1
 cveproject/cvelistv5
公式CVEリストのCVE JSON 5形式のCVEキャッシュ
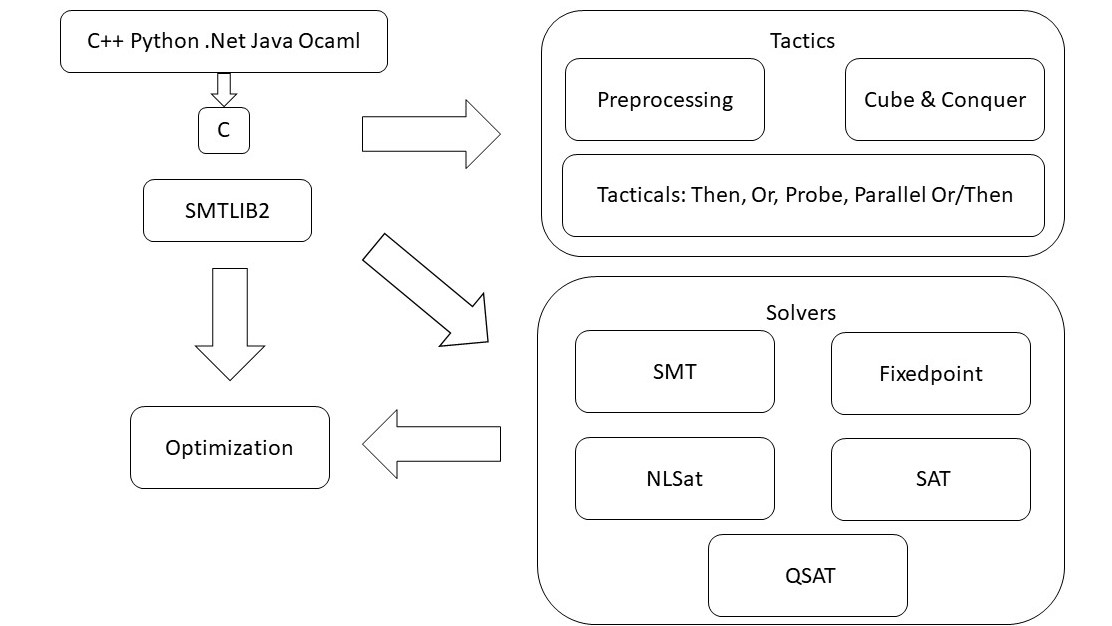 z3prover/z3
自動定理証明、制約解決、プログラム検証のための高性能SMTソルバー。形式的解析のための複数の理論と言語バインディングをサポート。
 essexrich/threatactors-ttps
脅威アクターが使用する戦術、技術、手順に関する情報を共有するために作成されたリポジトリ。当初はランサムウェアグループを対象とし、その後他の種類の脅威へと拡大しています。
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
 huhusmang/awesome-llms-for-vulnerability-detection
コミュニティで最も包括的かつ継続的に更新される、ソフトウェア脆弱性検出のための大規模言語モデルに関する研究インデックス — 関数レベル、リポジトリレベル、エージェント型、スマートコントラクト検出にわたる論文に加え、データセット、ベンチマーク、サーベイを収録。
 tencent/ai-infra-guard
Agent Scan、Skills Scan、MCPスキャン、AIインフラスキャン、LLMジェイルブレイク評価を通じてAIエコシステムを保護するフルスタックAIレッドチーミングプラットフォーム。
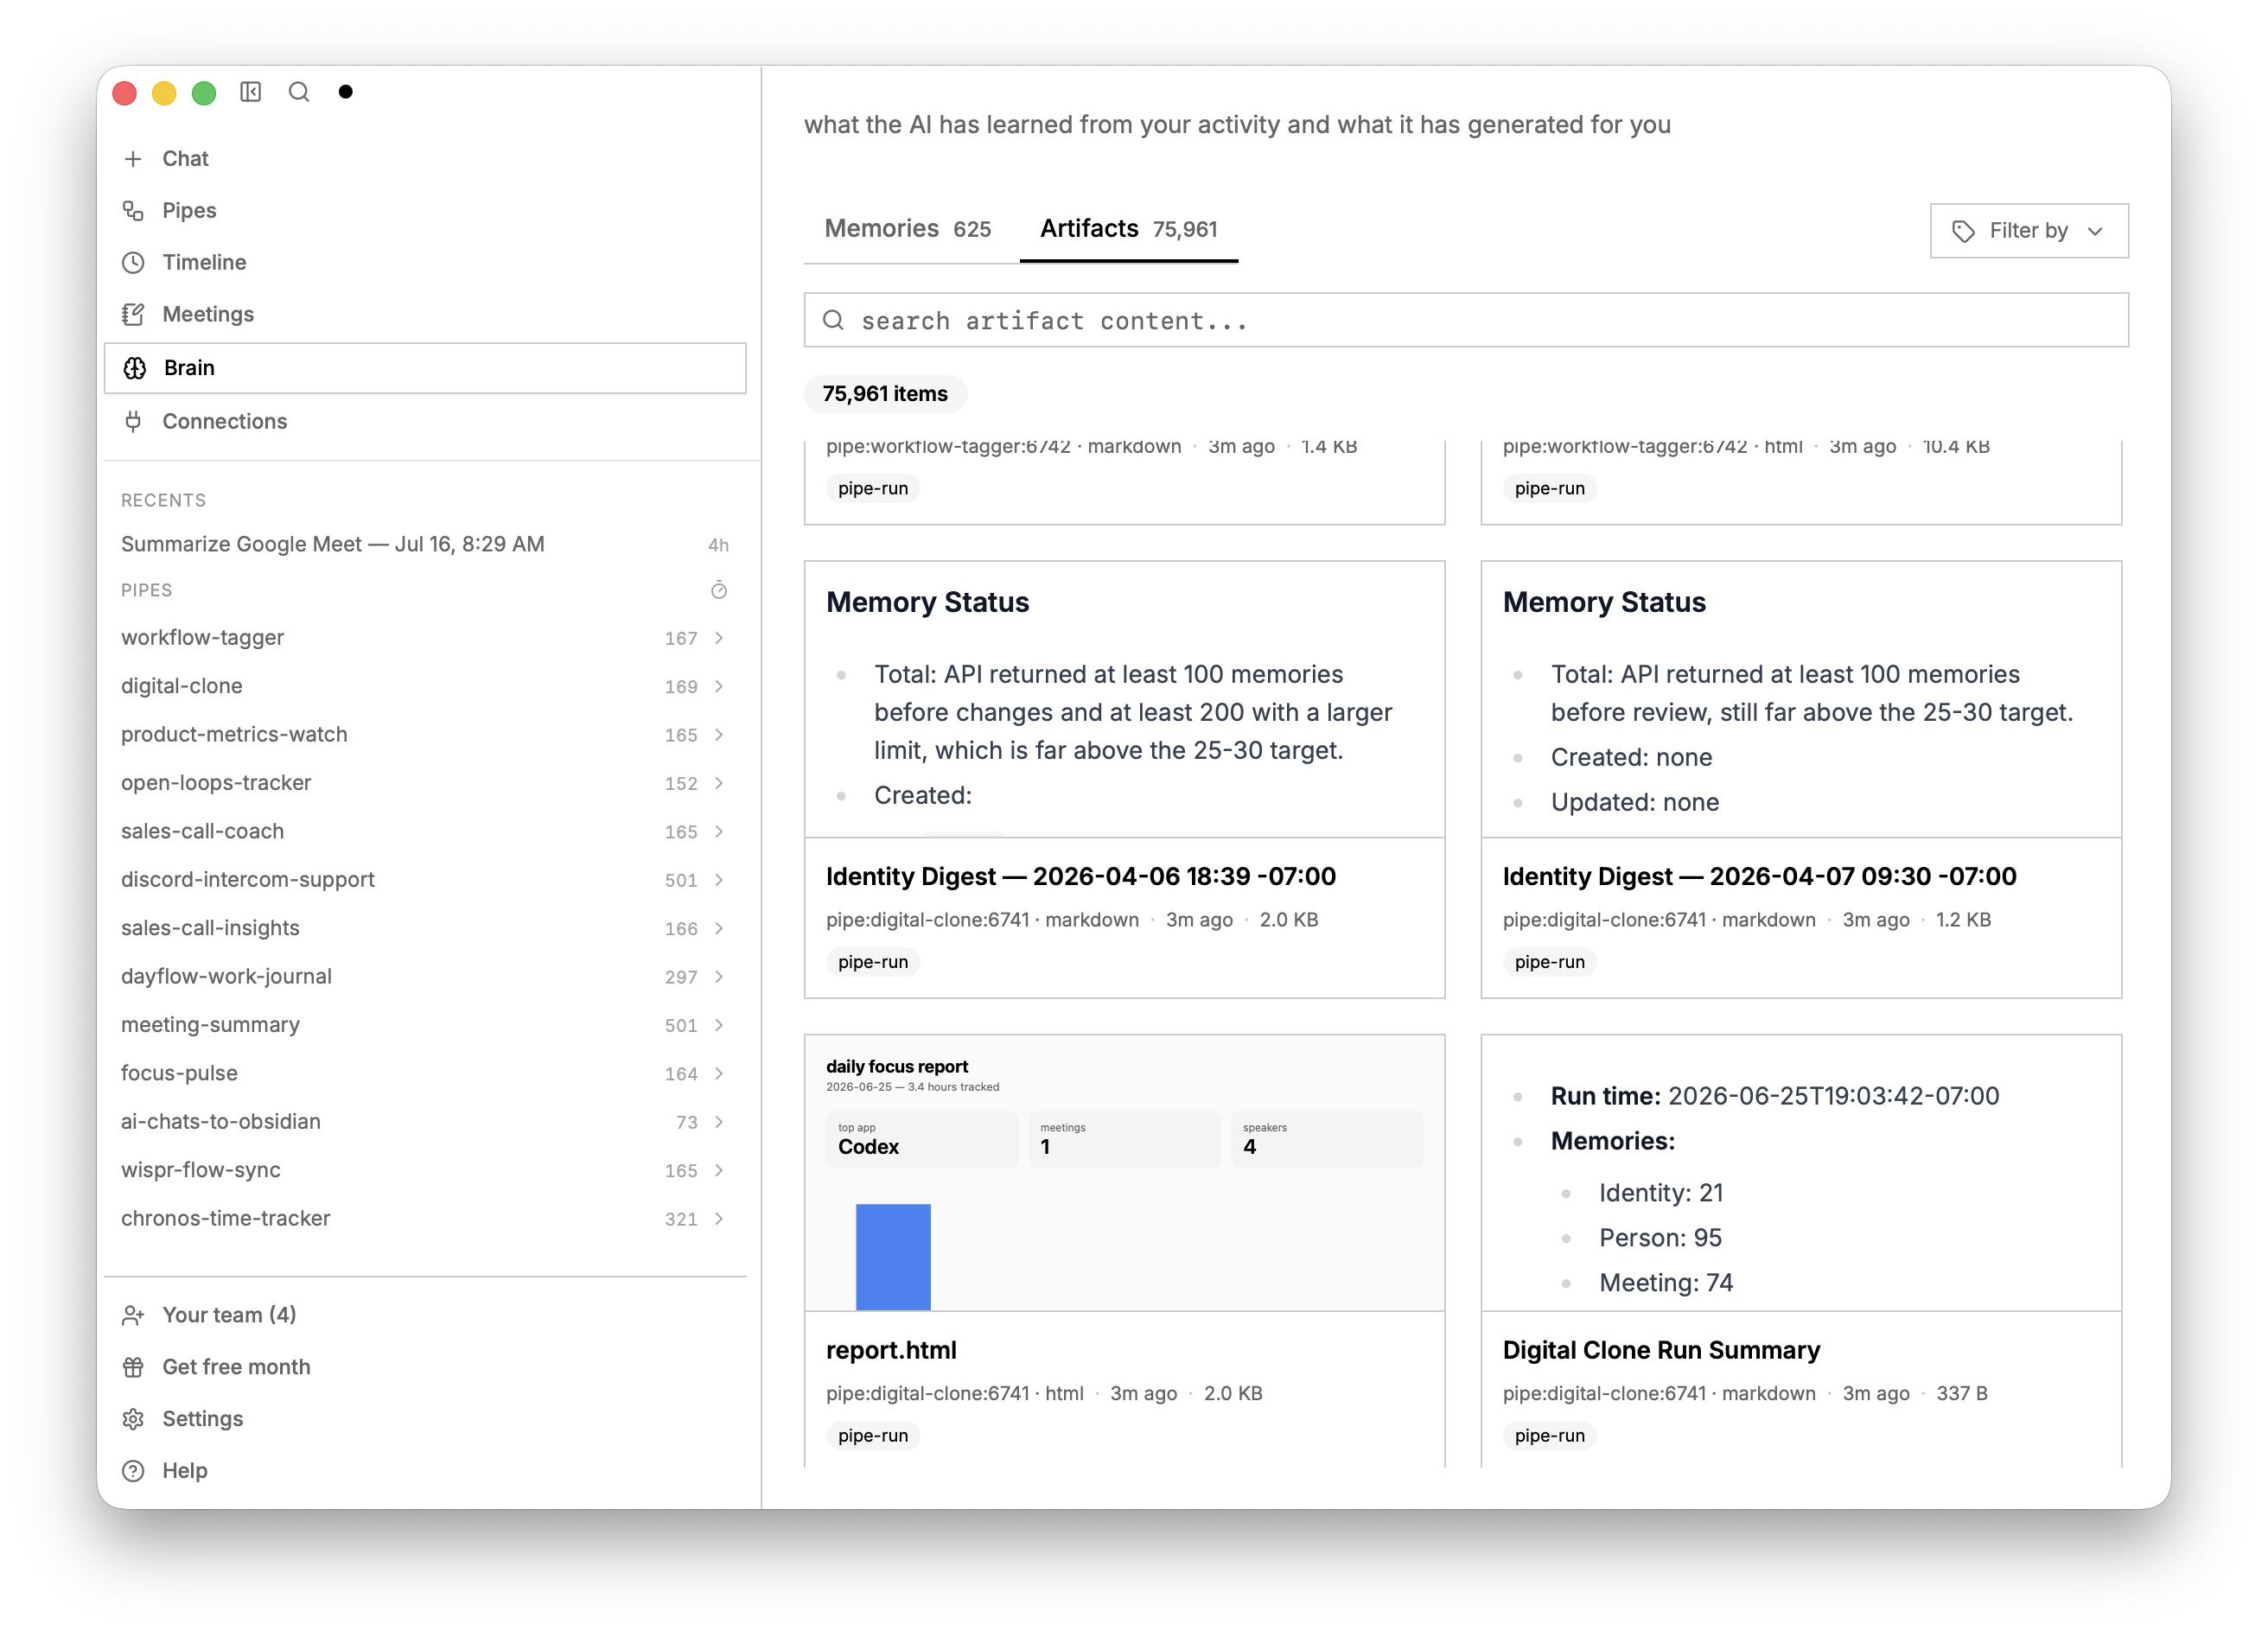 screenpipe/screenpipe
YC (S26) | Open Computer History | 会社のコンピューター作業を継続的に記録し、ワークフローをマッピングし、自動化する価値のある業務を見つける手助けをし、エージェントのコンテキストを強化します
 sunblaze-ucb/exploitgym
ExploitGymは、実際の脆弱性から構築された大規模で現実的なベンチマークであり、AIエージェントのエクスプロイト開発能力を評価するために設計されています。

 muhammad-usama-sardar/intra-handshake-fail
IETF Internet-Draft analyzing early attestation risks in attested TLS handshakes, documenting CVE-2026-33697 and proposing protocol mitigations for…
 rubysec/ruby-advisory-db
Ruby gemおよびランタイム向けのセキュリティアドバイザリをコミュニティで維持管理するデータベースであり、構造化されたCVE/GHSAデータとパッチ適用済みバージョンを提供して、脆弱性の追跡と監査統合を支援します。
 bitbutter/godot-security-pocs
Godot Engineのセキュリティ脆弱性に関するPoC再現。開示時に公開されたもの
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 jivoi/awesome-osint
😱 厳選された驚くほど素晴らしいOSINTのリスト









