#1
 black-scorp10/cve-2024-51430
Online Diagnostic Lab Management System には、Borrower セクションに Cross-Site Scripting (XSS) と呼ばれるセキュリティ問題があります。
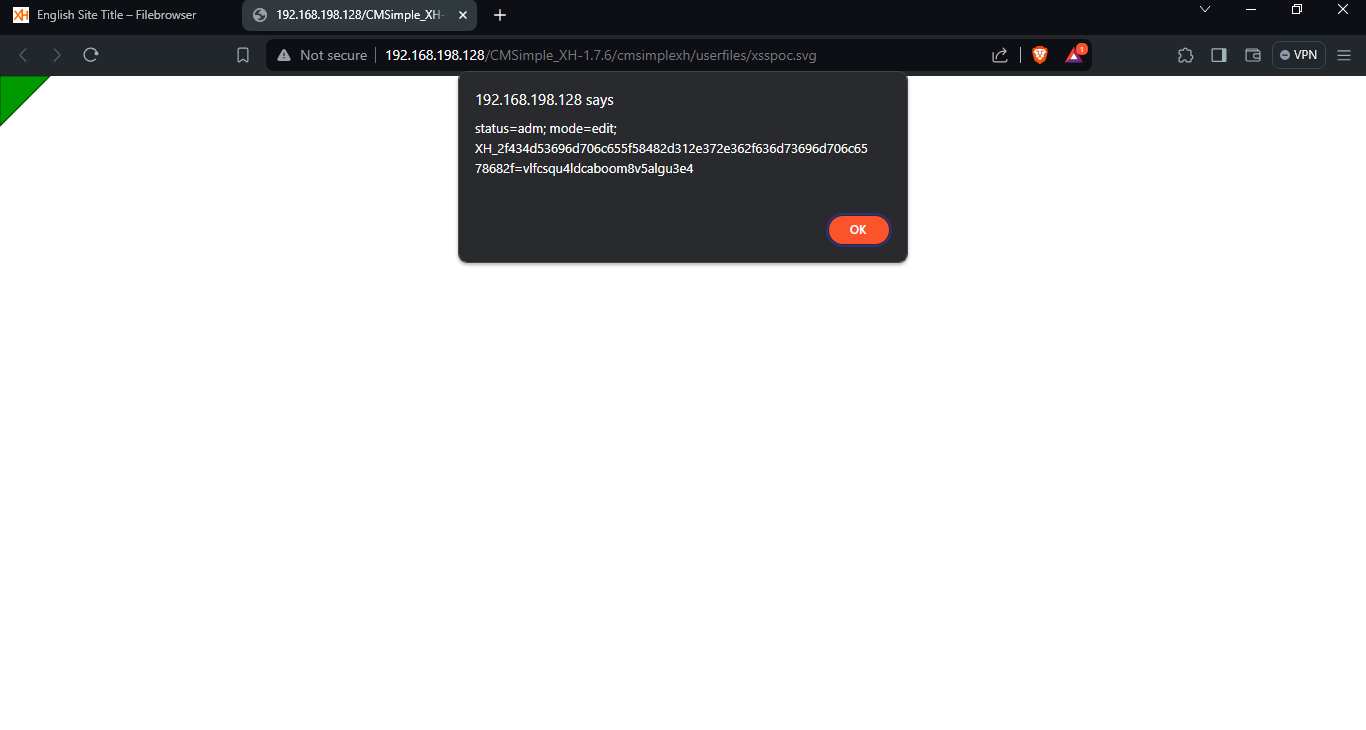 surajhacx/cve-2024-34452
CMSimple_XHにおけるクロスサイトスクリプティング(XSS)脆弱性
 cesarbtakeda/pp_cve-2024-38998
CVE-2024-38998を分析し、requirejs 2.3.6におけるプロトタイプ汚染の脆弱性を解説。悪意のある設定入力を通じて、DoS、RCE、またはXSSにつながる可能性を示しています。
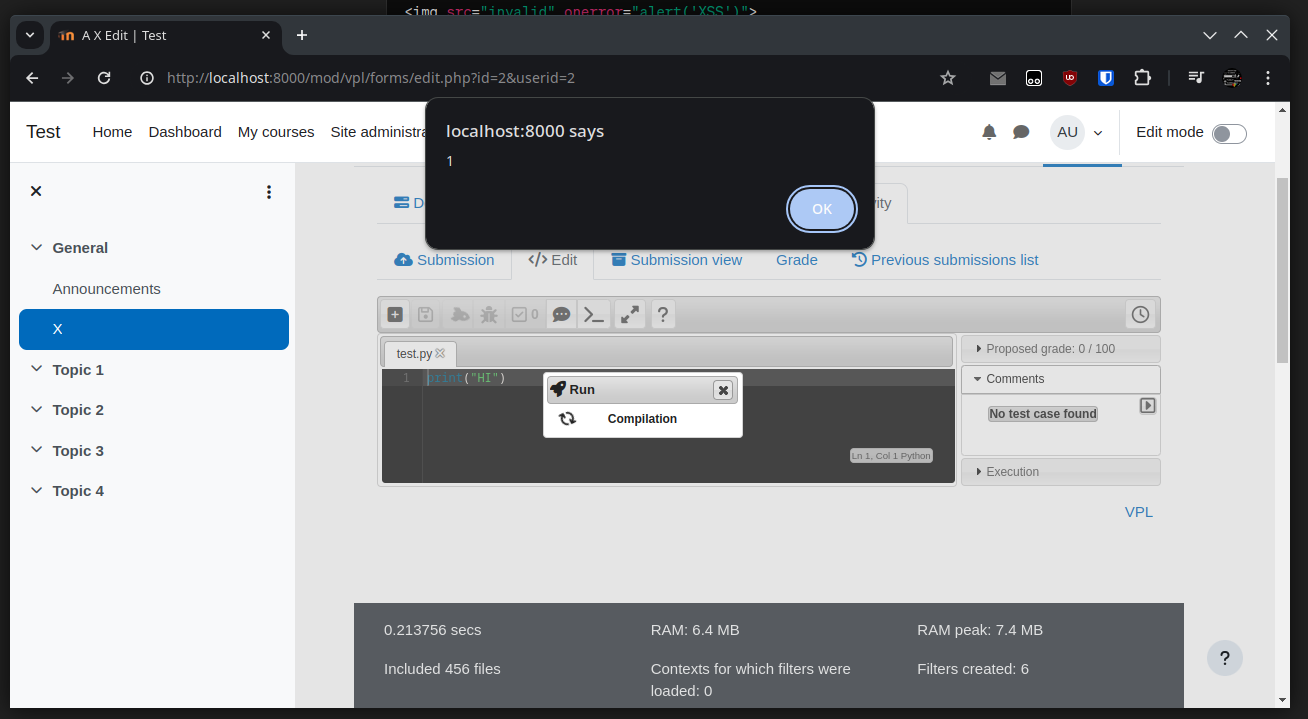 vincentscode/cve-2024-34312
☣️ このリポジトリには、CVE-2024-34312の説明と概念実証(PoC)が含まれています。
 shubham03007/cve-2025-63830
CKFinder v1.4.3において、悪意のあるSVGファイルのアップロードを介した保存型クロスサイトスクリプティング(XSS)の脆弱性を特定しました。ファイルプレビュー時にスクリプトが実行されます。
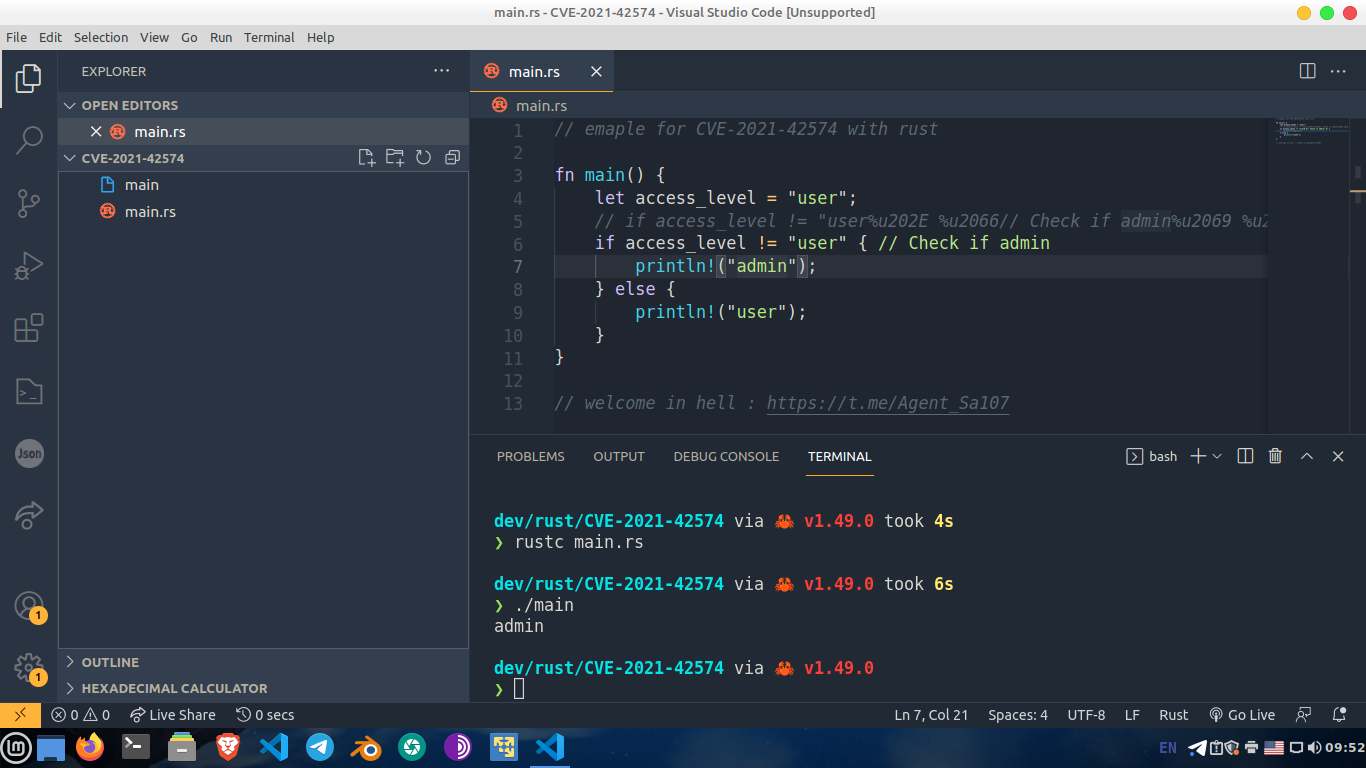 waseeld/cve-2021-42574
コンパイラのロジックを変更する不可視のUnicode制御文字を含むソースコードを生成することで、Trojan Source脆弱性(CVE-2021-42574)を実証し、サプライチェーン攻撃を可能にします。
 zunak/cve-2024-22641
CVE-2024-22641の概念実証。TCPDF <=6.7.4のReDoS脆弱性で、巧妙に細工されたSVGファイルによってトリガーされ、正規表現のバックトラック制限の枯渇を示します。
 haluka92/cve-2025-47423
CVE-2025-47423の詳細な開示:Personal Weather Station Dashboard 12_ltsにおけるローカルファイルインクルージョン。PoC、脆弱なコードの分析、防御的学習のための安全な修正推奨事項を含む。
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 airis101/cve-2025-55182-analysis
浅谈React Server Components RCE 漏洞分析
 murataydemir/aws-tough-library-multiple-cves
tough のバージョン 0.20.0 より前の問題(複数の CVE)
 ally-petitt/cve-2024-27632
CVE-2024–27632 リファレンス
 pquerna/poc-dsa-verify-cve-2019-17596
Goのdsa.Verifyバグ(CVE-2019-17596)のデモ
 pescada-dev/cve-2025-61505
e107 CMS install.phpにおける安全でないデシリアライゼーション
 foxoman/cve-2024-24576-poc---nim
Windows 上の Nim におけるコマンドインジェクション (BatBadBut) の脆弱性を実証する概念実証。execProcess および execShellCmd 関数にわたるペイロードテストを含みます。
 y3b3l4y3/cve-2025-55182-test
Next.jsアプリケーションにおけるReact2shell脆弱性(CVE-2025-66478)を実証する概念実証で、再現と文書化のための基盤を提供します。
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
RCE、Webシェルの展開、MachineKeyの抽出を含む、SharePoint ToolShell(CVE-2025-53770)の悪用試行に関する技術的分析。