

ハードウェア脆弱性(CVE-2025-6202、CVE-2023-39910)の科学的調査。RowhammerとDRAMインターリーブ攻撃により、BitcoinインフラストラクチャからECDSAキーを回復できるようにします。
本研究は、DDR5メモリを使用した最新のコンピューターシステムのハードウェアメモリに対する2つの重要な攻撃クラス( Phoenix Rowhammer Attack(CVE-2025-6202) および RAMnesia Attack(CVE-2023-39910) )の包括的な分析を提示します。両方の攻撃は、暗号化マテリアルの処理と保存における根本的な脆弱性を示し、ビットコインウォレットの秘密鍵を回復するための前例のない侵害ベクトルを作り出します。この研究は、2025年10月に開示されたWireTap攻撃およびTEE.fail攻撃で実証された、Intel SGX、AMD SEV-SNP、NVIDIA Confidential Computingを含む信頼実行環境(TEE)への攻撃の分析結果を統合しています。ビットコイン暗号通貨エコシステムのセキュリティは、secp256k1曲線を使用した楕円曲線暗号(ECDSA)を使用するシステムから秘密鍵を抽出することは不可能であるという基本的な前提に基づいています。しかし、ETHチューリッヒ大学の研究者がGoogleのエンジニアと協力して行った最近のハードウェアセキュリティ研究、ならびにジョージア工科大学およびパデュー大学の研究グループによる研究は、この前提がECDSAの数学的基盤に対する暗号解読攻撃ではなく、メモリ管理における物理的およびソフトウェアの脆弱性を悪用することで破られる可能性があることを示しています。
2025年10月、科学コミュニティはIntel、AMD、NVIDIAの信頼実行環境(TEE)テクノロジーに影響を与える一連の重大な脆弱性の開示に直面しました。 WireTap および TEE.fail 攻撃は、Intel SGX(Software Guard Extensions)および関連テクノロジーに基づくハードウェアセキュリティモジュールを使用するブロックチェーンインフラストラクチャの暗号セキュリティに根本的な脅威をもたらします。これらの発見は、現代の暗号通貨インフラストラクチャが脆弱となる脅威の体系的な性質を理解するための重要なコンテキストを提供します。
科学的分類: 決定論的暗号化悪用を伴うDRAMバスパッシブインターセプション攻撃は、決定論的メモリ暗号化オラクルを使用した信頼実行環境に対する物理的サイドチャネル攻撃です。
Phoenix Rowhammerは、古典的な物理メモリ攻撃の進化形であり、DRAMセル間の電磁干渉を悪用して、ECDSA nonce値を含む重要なメモリ領域で制御されたビット反転を誘発します。Rowhammerは、最新のDRAMチップにおけるハードウェアの欠陥であり、特定のメモリ行への繰り返しのアクセス(「ハンマリング」と呼ばれる)が電磁干渉を引き起こし、物理的に隣接するメモリ行でビットの反転を引き起こします。この効果は、メモリセルの技術的なサイズの絶え間ない縮小とトランジスタ密度の増加によるもので、最新のDDR5チップは隣接セル間の電気的干渉に対してより影響を受けやすくなっています。
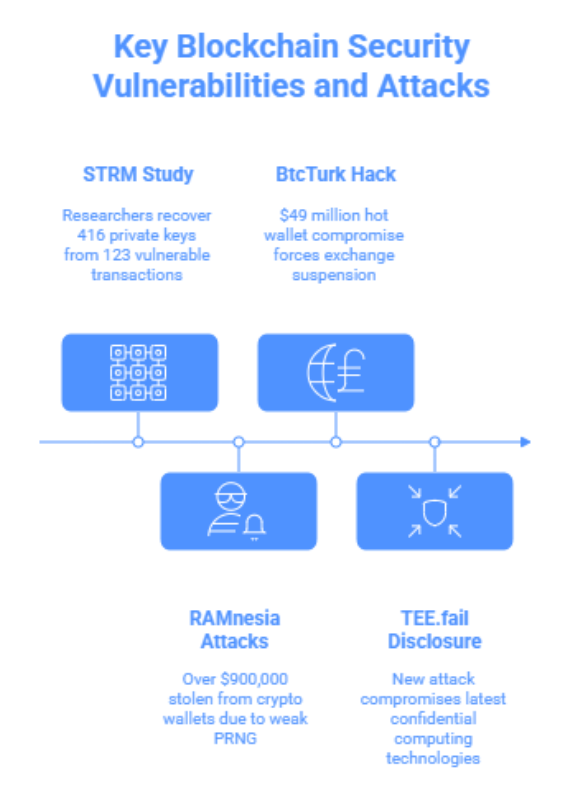
RAMnesia攻撃は、暗号化操作の完了後、秘密鍵やシードフレーズがクリアされていないRAMバッファに残存する、暗号ライブラリのメモリ管理の欠陥を悪用することに焦点を当てています。ライブラリlibbitcoin Explorerにおける「Milk Sad」としても知られる重要な脆弱性CVE-2023-39910は、何千ものビットコインウォレットの侵害と90万ドルを超える盗難を引き起こしました。
WireTap攻撃は、AES-XTS(Advanced Encryption Standard — XEX-based Tweaked Codebook Mode with Ciphertext Stealing)アルゴリズムを使用するIntel SGXの決定論的メモリ暗号化エンジンにおける根本的なアーキテクチャ上の脆弱性を悪用します。決定性とは、同一のデータが同じ物理メモリアドレスに書き込まれると、常に同一の暗号文が生成されることを意味します。この特性により、攻撃者は暗号化オラクルを構築して秘密鍵を回復できます。
研究者らは、プロセッサとDDR4/DDR5メモリモジュールの間に物理的に取り付けるパッシブDIMM(Dual In-line Memory Module)インターセプタを開発しました。このデバイスは、市販のアフターマーケット部品(DIMMライザーボード、ピンセット、はんだごて)から構築されています。重要な革新は、DIMMメタデータを変更して高速メモリバスを低速化し、レガシーで安価なロジックアナライザを使用してトラフィックをキャプチャできるようにすることです。ハードウェアのコストは50ドル未満であり、この攻撃は幅広い攻撃者にとってアクセス可能です。
重要な結論: ハードウェアの脆弱性は、理論上の量子攻撃よりもビットコインに差し迫った脅威をもたらします。研究によると、今後10年以内にECDSA-256への量子攻撃が成功する確率は約31%ですが、Phoenix RowhammerおよびRAMnesia攻撃はすでに最小限の労力で実行可能です。部分的なnonce漏洩の場合には、格子ベースの攻撃およびHidden Number Problem (HNP)解決アルゴリズムが使用されます。研究によると、格子攻撃による鍵回復の成功には、侵害されたnonceビット数に応じて500~2100の署名が必要です。CISPAの研究(2018)では、ECDSA nonceの再利用はビットコインエコシステムにおける再発する問題であることが実証されました。攻撃者はnonceの再利用を悪用して412.80 BTC(ピーク時約330万ドル)を抽出できました。Kudelski Securityの研究者らは、ウィンドウサイズN=5のスライディングウィンドウ攻撃を使用して、128コアの仮想マシン上で約285ドルのコストで2日19時間で762のユニークなウォレットをハッキングしました。
| パラメータ | 意味 |
|---|---|
| CVE識別子 | CVE-2025-6202 |
| CVSSスコア(v4.0) | 7.1(高) |
| 攻撃ベクトル | AV:L/AC:H/AT:N/PR:L/UI:N/VC:N/VI:H/VA:N/SC:H/SI:H/SA:H |
| 脆弱なソフトウェア | SK Hynix DDR5(2021~2024年製造) |
| 動作時間 | 特権昇格まで約109秒 |
| 平均ビット反転数 | 攻撃あたり約4989(短パターン) |
| 短パターンの効果 | ベースの2.62倍 |
DDR5メモリメーカーは、Rowhammer攻撃に対する保護層として、エラー訂正コード(ECC)とTarget Row Refresh(TRR)を実装しています。しかし、研究者らはTRR実装に重大な脆弱性を発見しました。保護メカニズムが特定のリフレッシュ間隔を監視できず、悪用可能なブラインドスポットが生じるのです。Phoenixは、自己修正同期と呼ばれる手法を使用しており、攻撃者はtREFI(リフレッシュ間隔)と同期することで、見逃したメモリリフレッシュサイクルを自動的に検出して補償できます。
