#1
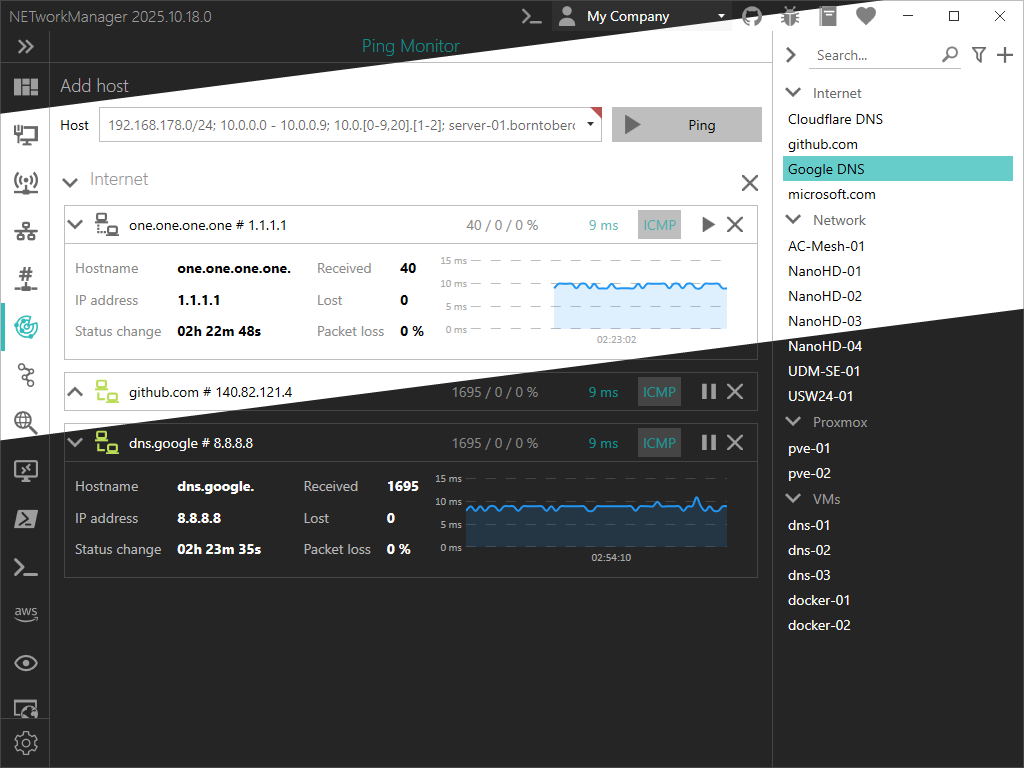
 borntoberoot/networkmanager
ネットワーク管理とトラブルシューティングのための強力なオープンソースツール!
 bifrost-proxy/bifrost
Rust製の高性能HTTP/HTTPS/SOCKS5 MITMプロキシ。TLS傍受、ルールベースのリクエスト書き換え、トラフィックキャプチャ、ブレークポイント、スクリプトサンドボックス、Web UI経由のリクエストリプレイを備える。
 droe/sslsplit
透過型の中間者プロキシで、SSL/TLS接続を終端し、その場で証明書を偽装し、復号化したトラフィックをログに記録して、ネットワークフォレンジックやペネトレーションテストに利用します。
 zeek/zeek
Zeekは、あなたが知っている典型的なIDSとは大きく異なる、強力なネットワーク分析フレームワークです。
 gojue/ecapture
eBPFでSSL/TLSの平文をキャプチャ—MITMプロキシやカスタムCAのインストールは不要。x86_64とarm64のLinuxおよびAndroidをサポート。
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 mitmproxy/mitmproxy
ペネトレーションテスターとソフトウェア開発者のための、TLS対応のインタラクティブなインターセプトHTTPプロキシ。
 oisf/suricata
リアルタイムのトラフィック検査、侵入検知・防御、プロトコル解析、およびルールベースの脅威ハンティングのためのオープンソースのネットワーク IDS/IPS/NSM エンジン。
 nccgroup/sniffle
TI CC1352/CC26x2ハードウェア向けのBluetooth 5および4.x LEスニファ。拡張アドバタイズ、全PHYモード、MAC/RSSIフィルタリング、Wireshark互換のPCAPエクスポートに対応。
 security-onion-solutions/securityonion
脅威ハンティング、侵入検知、ログ管理、インシデント対応、エンドポイント可視性のためのオープンソースのセキュリティ監視プラットフォーム。統合SIEMとフルパケットキャプチャを備えています。
wireshark/wiresharkディープパケットインスペクション、数百のプロトコルにわたるプロトコルデコード、およびトラブルシューティング、フォレンジック、セキュリティ調査のためのキャプチャファイルサポートにより、ネットワークトラフィックをキャプチャして分析します。
 nmap/nmap
高性能なネットワーク発見およびセキュリティ監査ツール。高度なポートスキャン、OS検出、サービスバージョン検出、スクリプト可能なNSEエンジンを備え、自動化された偵察と脆弱性評価を実現します。
 kubeshark/kubeshark
eBPFを活用したKubernetes向けネットワーク可観測性。完全なK8sコンテキストでL4/L7トラフィックをインデックス化し、鍵なしでTLSを復号化します。MCP経由のAIエージェントとダッシュボード経由の人間の両方がクエリ可能です。
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 usarmyresearchlab/dshell
Dshellはネットワークフォレンジック解析フレームワークです。
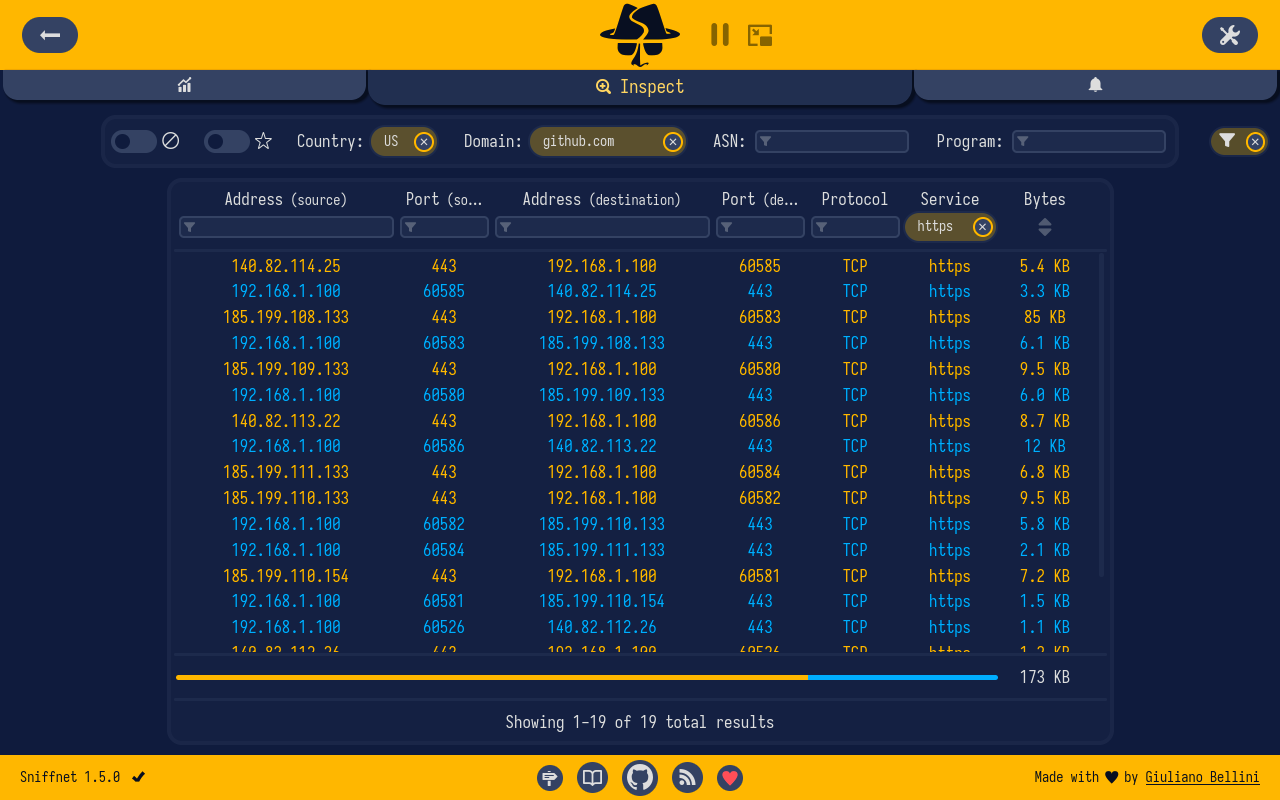 gyulyvgc/sniffnet
ネットワークトラフィックを快適に監視 🕵️♂️