#1
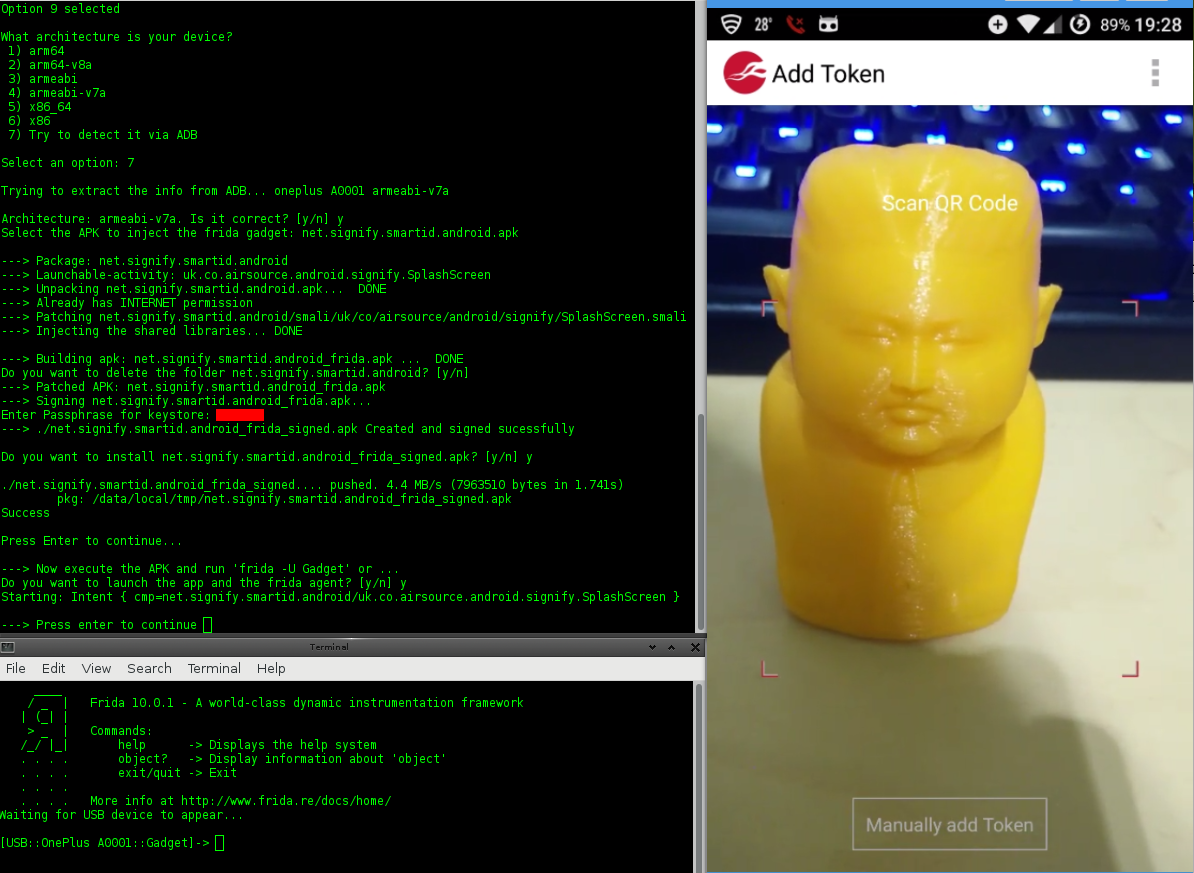
 nccgroup/lazydroid
Androidアプリケーションの評価のいくつかの側面を支援するbashスクリプト
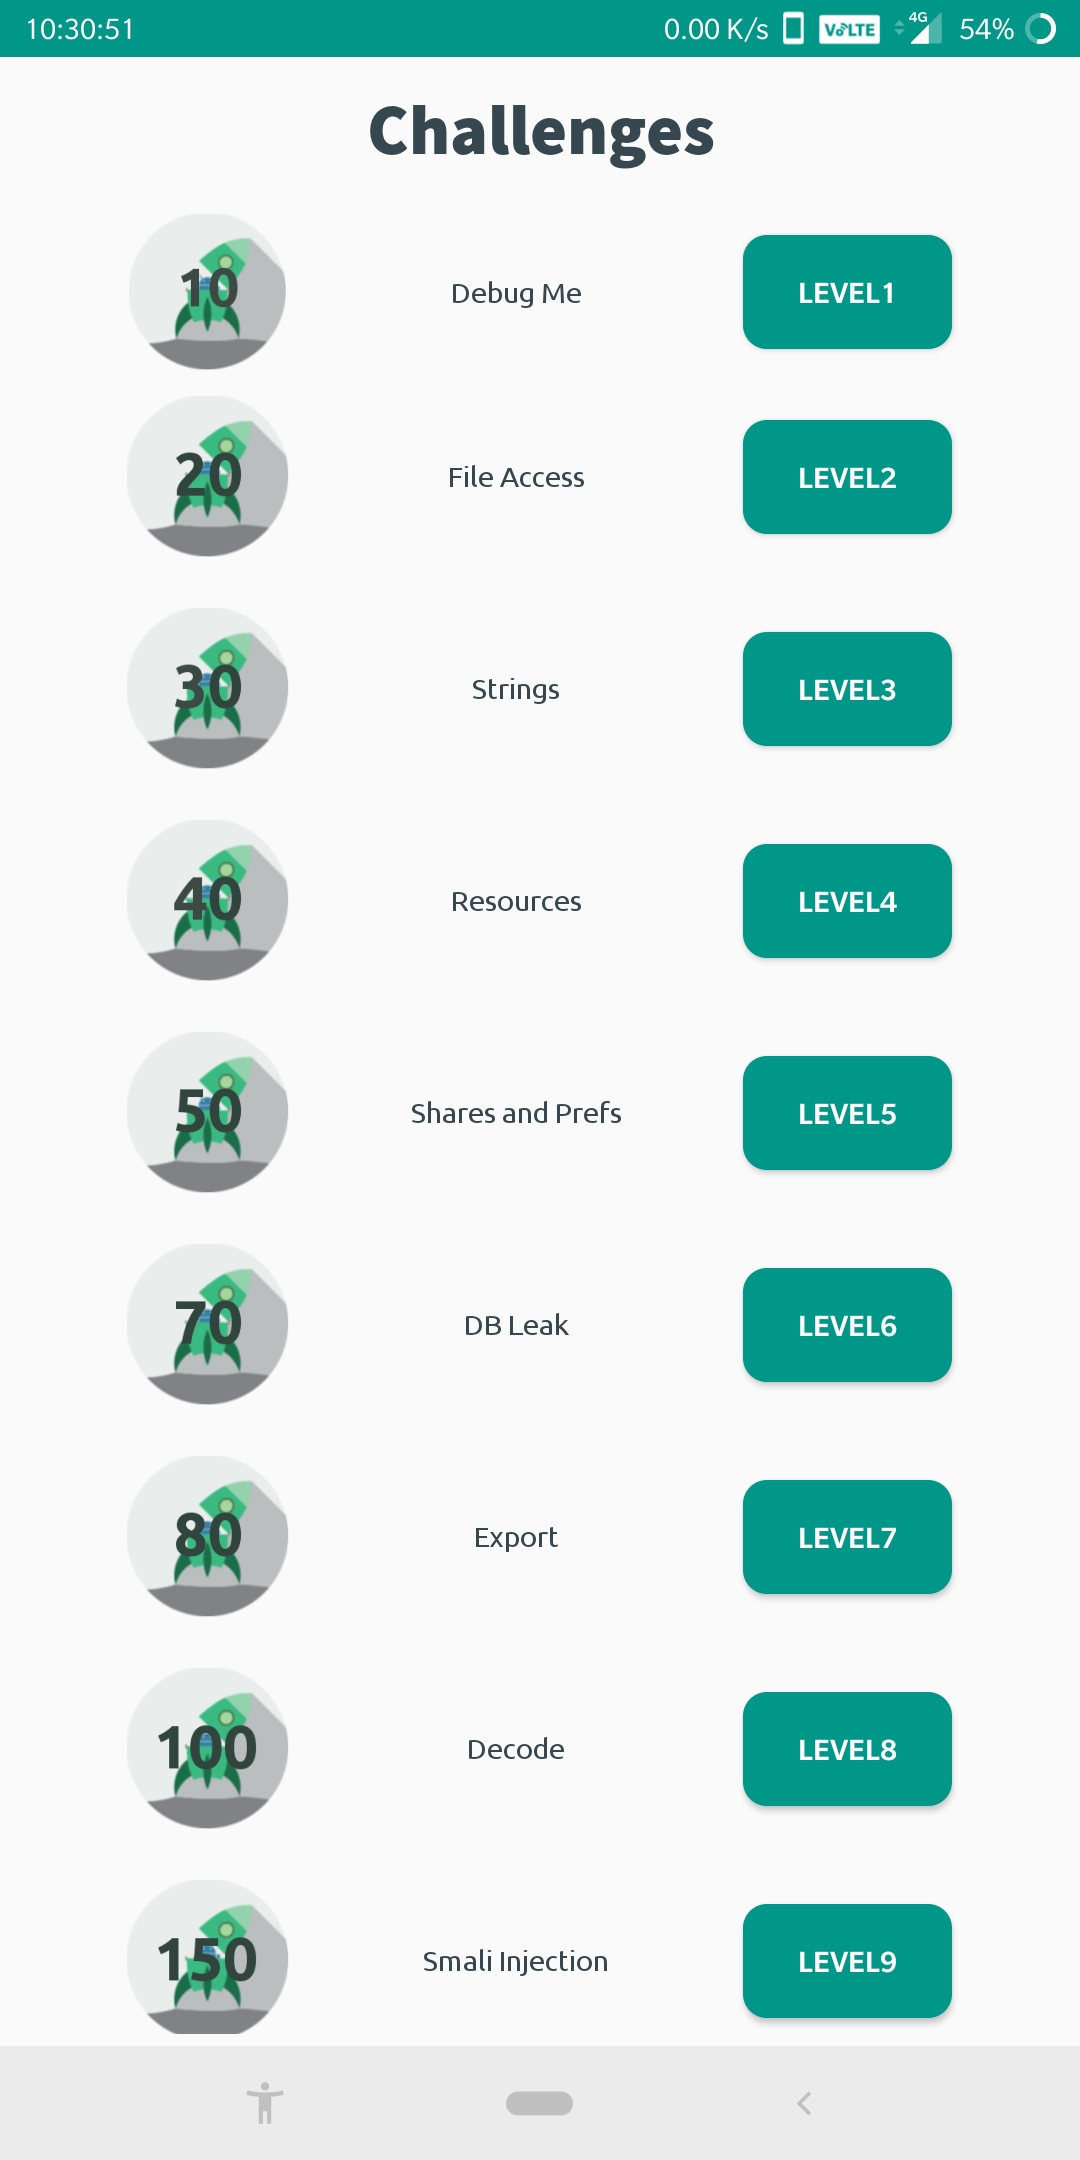 abhi-r3v0/evabs
Androidアプリケーションセキュリティの初心者向け学習プラットフォームとして機能する、意図的に脆弱性を持たせたオープンソースのAndroidアプリケーションです。
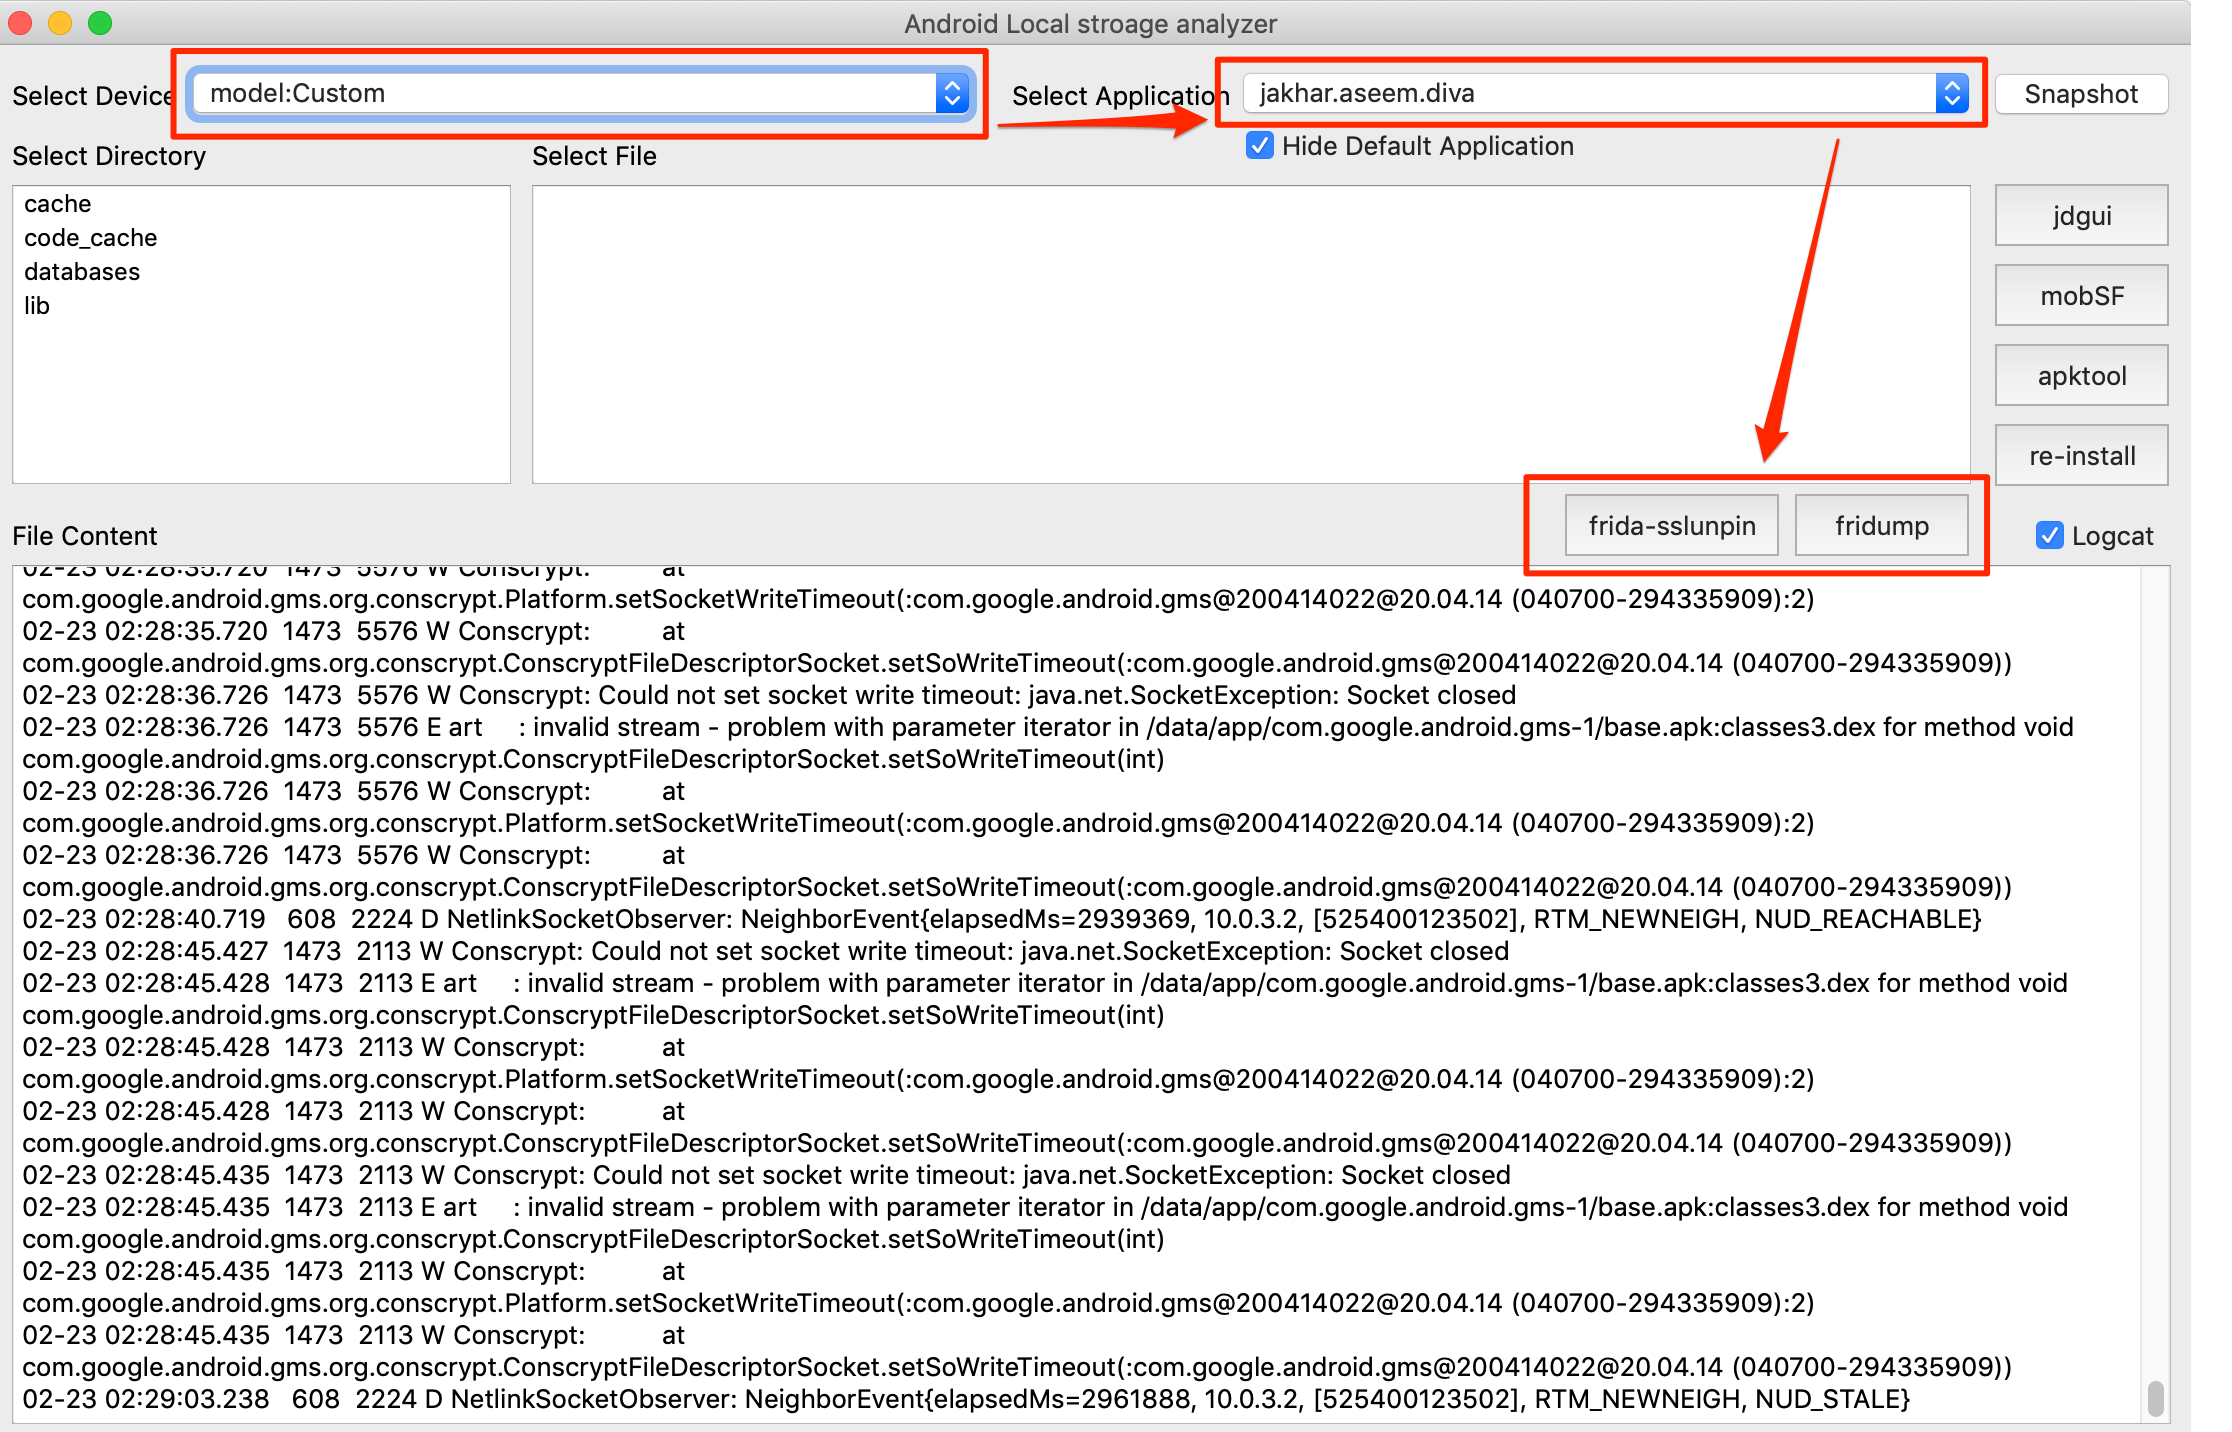 notsosecure/android_application_analyzer
このツールは、Androidアプリケーションのローカルストレージ内のコンテンツを分析するために使用されます。
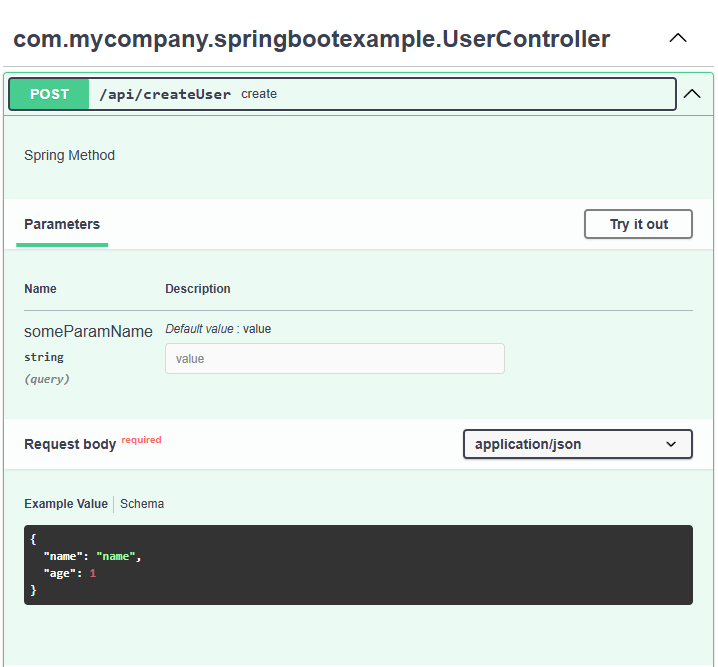 blackfan/bfscan
JAR / WAR / APK アプリケーションで使用される設定ファイルやアノテーションから、URL、パス、シークレットを発見し、生の HTTP リクエストと OpenApi 仕様を生成するためのツール。
 sterrasec/ipa-medit
再署名されたIPA用のメモリ改変ツールで、iPhoneおよびApple Silicon Mac上で動作するiOSアプリをジェイルブレイクなしでサポートします。
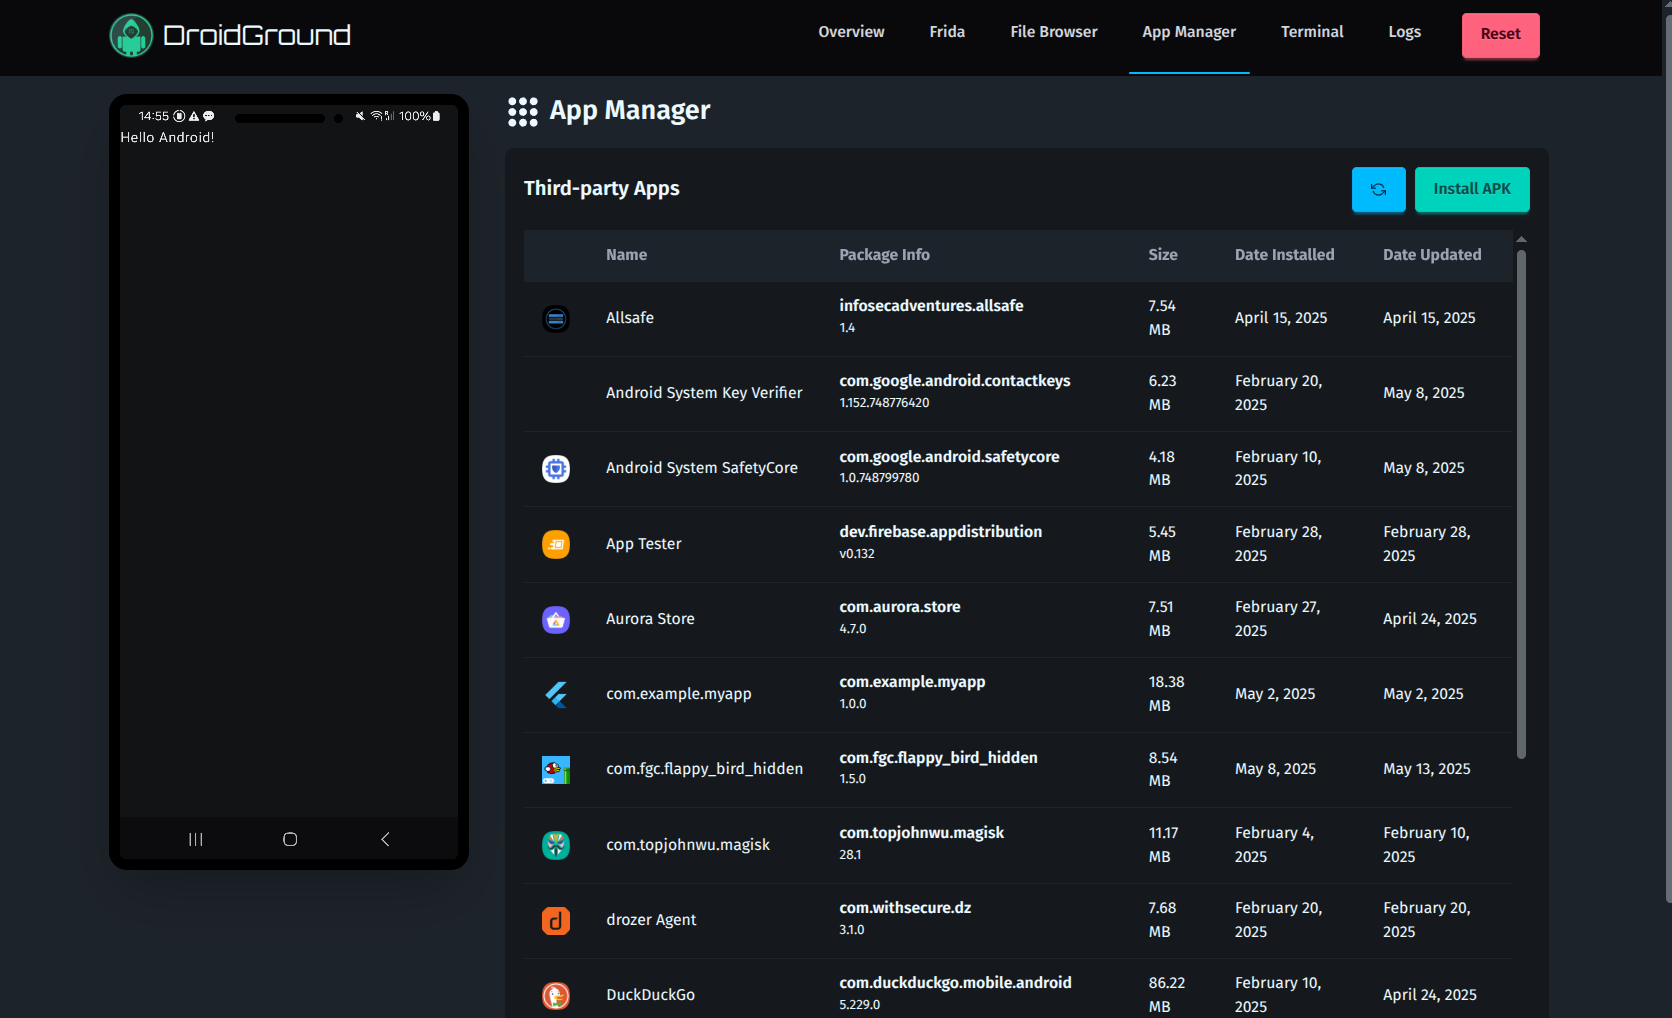 secforce/droidground
Android CTFチャレンジのための柔軟なプレイグラウンド。
 0xdsm/apepe
Android APKファイルから、AndroidManifest.xml、DEX、JSONリソースの静的解析を介して、アプリ設定、権限、ディープリンク、およびSSLピンニングのバイパス提案を抽出します。
 ultrasina/androidreverse
Androidリバースエンジニアリングを完全にオンデバイスで実行。Radare2によるバイナリ解析、8つのJavaデコンパイラ、Flutter & Unity il2cppサポート。
 nccgroup/conscrypttrustusercerts
Android 14向けMagiskモジュール。ユーザーがインストールしたCA証明書をシステムのConscryptトラストストアに追加し、Burp SuiteなどのプロキシツールによるHTTPS傍受を可能にします。
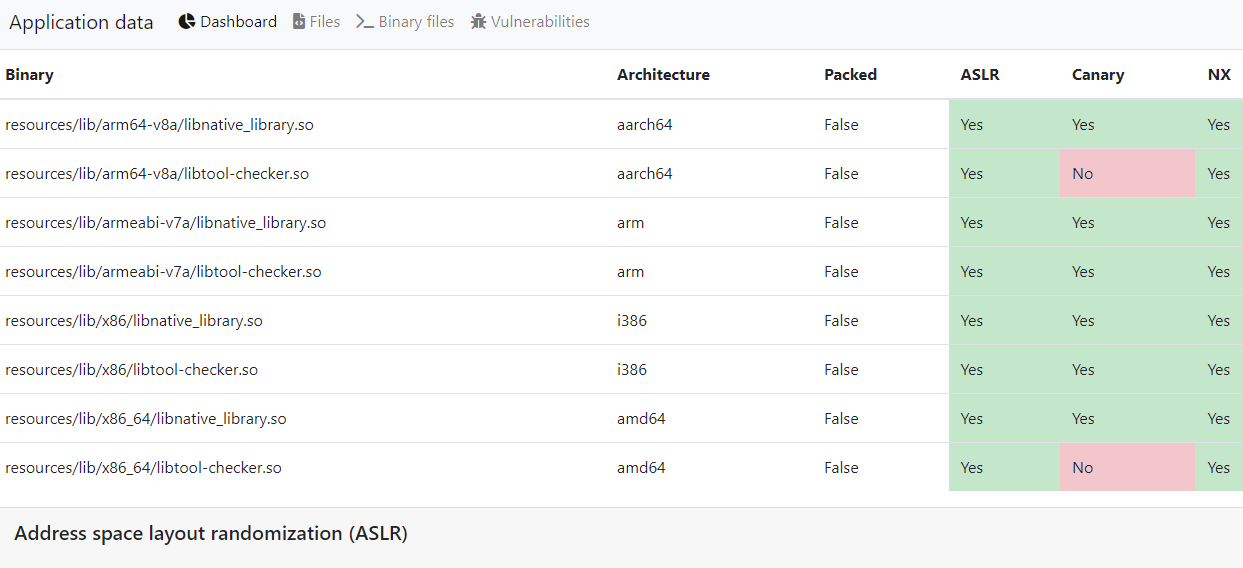 stefan2200/aparoid
静的および動的なAndroidアプリケーションセキュリティ分析
 lautarovculic/frida-ipa-extract
脱獄済みデバイスからApp Store、サイドロード、およびシステムアプリを含む、復号化されたiOSアプリを.ipaとしてダンプする堅牢なFridaベースのツール。
 amd2g2zz/kunglao-agent
リバースエンジニアリングのエキスパートエージェント:自ら分析経路を計画し、あらゆる事実を生の証拠から導き出し、機械的な検証ゲートの下で収束する — ファームウェア、プロトコル、Web/JS、リスク管理、バイナリ。
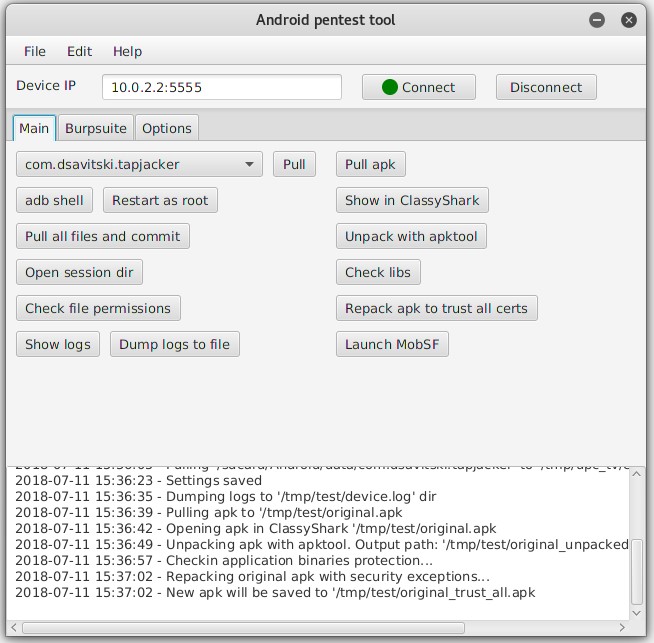 dzmitry-savitski/android-pentest-tool
Kali Linux用Androidペネトレーションテストツール
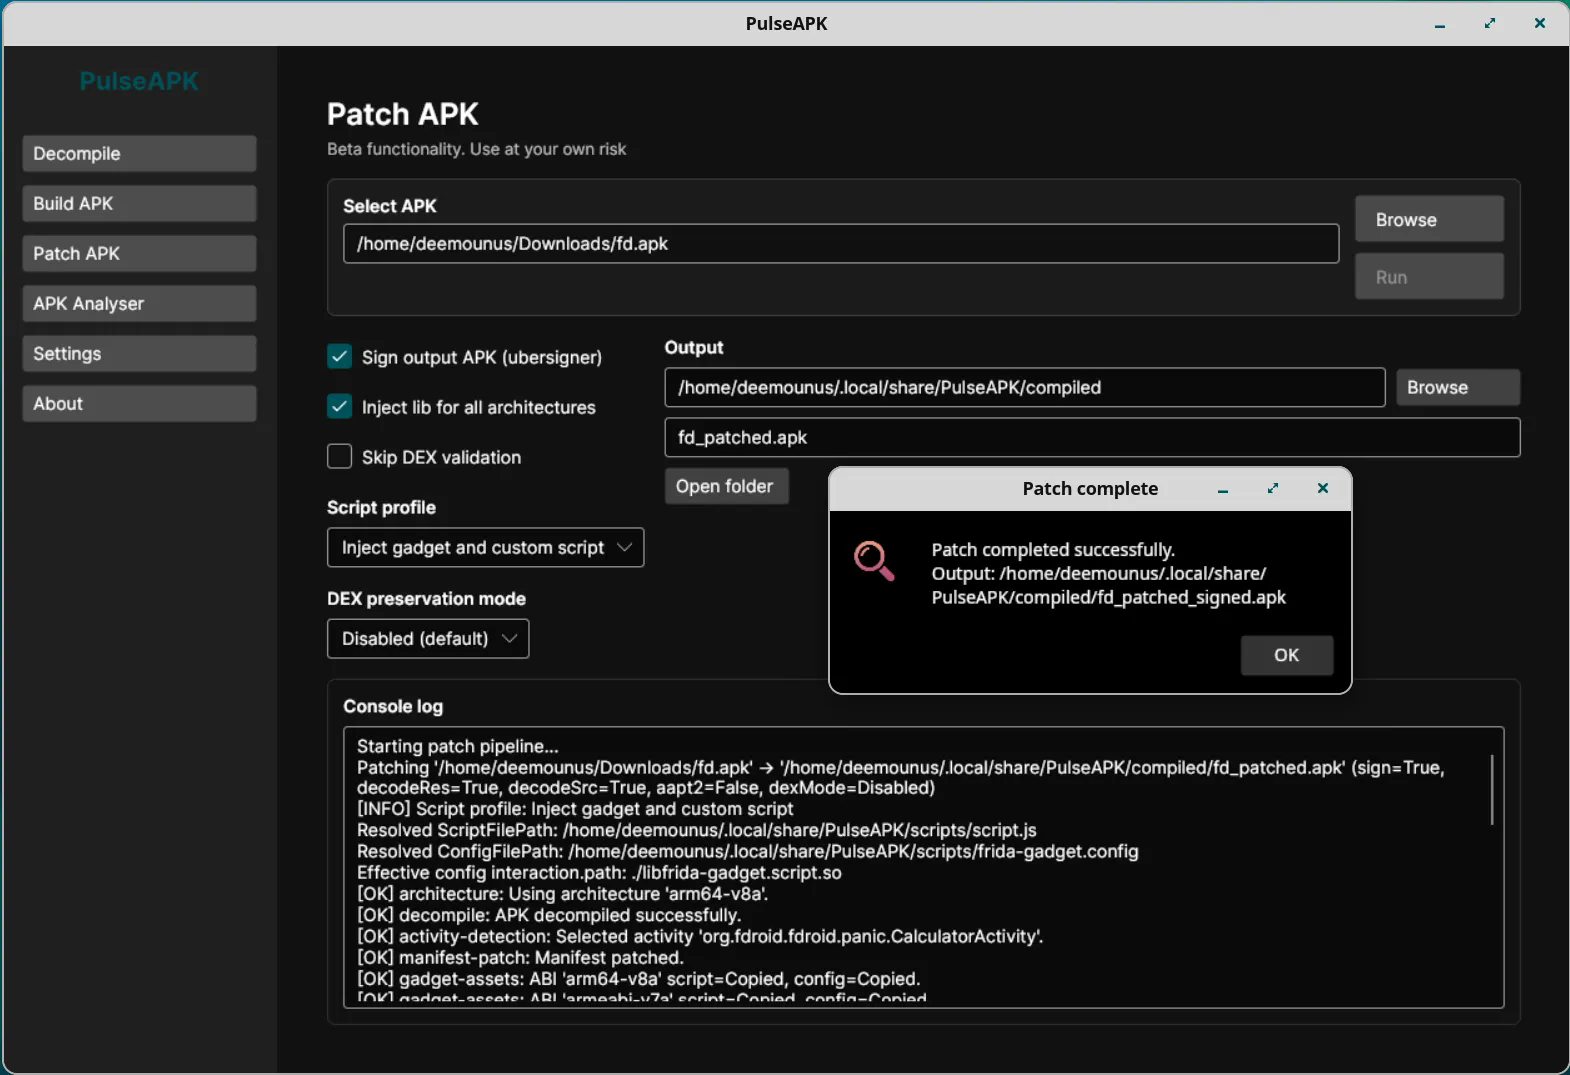 deemoun/pulseapk-core
PulseAPK Core: APKファイルを扱うためのクロスプラットフォームツール:逆コンパイル、解析、ビルド
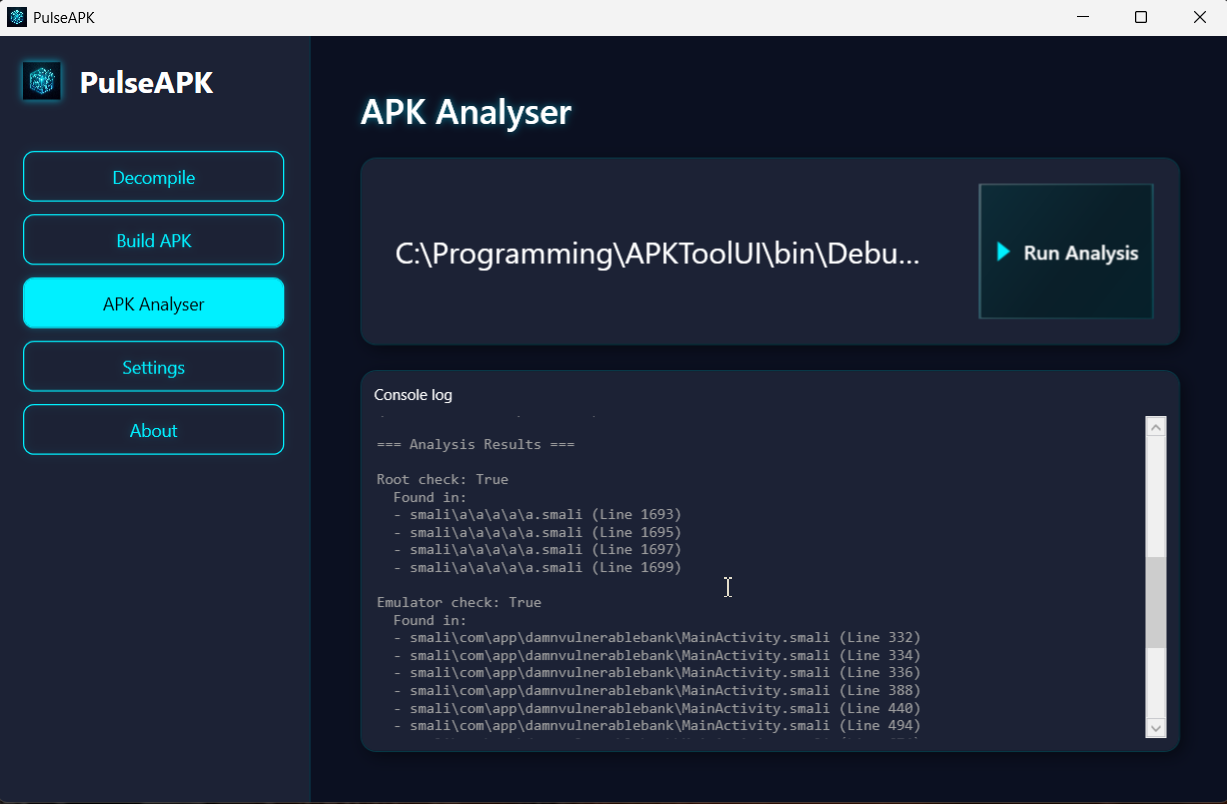 deemoun/pulseapk
PulseAPKは、apktoolおよびuber-signer向けのWPFフロントエンドで、ドラッグアンドドロップ対応、ライブ逆コンパイル出力、smali解析、統合されたAPK再構築と署名を備えています。
 nccgroup/assethook
AndroidのAssetManager向けLD_PRELOADマジック