Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
droidground — Android CTFチャレンジのための柔軟なプレイグラウンド。 | Kitploit
ツール/GitHubGitHub/secforce/droidground
Androidセキュリティ動的分析 (サンドボックス)エクスプロイトモバイルアプリペンテストCTFペネトレーションテスト学習と教育ラボと実践
GitHubsecforce/droidground

droidground

Android CTFチャレンジのための柔軟なプレイグラウンド。

リポジトリを見る
11779023日前Kitploit レビュー済み
共有
ウェブサイト


droidground

DroidGround


ウェブサイト | デモ

従来のCTFチャレンジでは、システム上のファイルにフラグを隠し、攻撃者が脆弱性を悪用してそれを取得する必要があるようにするのが一般的です。しかし、Androidの世界ではこのアプローチはうまく機能しません。APKファイルは簡単にダウンロードでき、リバースエンジニアリングも容易であるため、デバイス上にフラグを置くと、静的解析やエミュレータのトリックを使って抽出するのは通常たやすくなってしまいます。これにより、現実的でランタイムに焦点を当てたチャレンジを作成する能力が著しく制限されます。

DroidGround はこの問題を解決するために設計されました。

これは、Androidモバイルハッキングチャレンジを制御されたかつ現実的な環境でホストするためにカスタム構築されたプラットフォームであり、攻撃者は意図された方法でチャレンジを解くことを要求される程度にちょうどよく制約されます。

重要な点として、参加者はアプリ環境内に閉じ込められる場合があります。このツールのモジュール性により、ユーザーがシェルを起動できるかどうか、任意のファイルを読み取れるかどうか、ツールをサイドロードできるかどうかを設定できます。フラグを取得する唯一の方法がアプリ自体を理解し悪用することになるように、すべてをセットアップできます。

📋 目次

  • 🧭 概要
  • ✨ 機能
  • 📸 スクリーンショット
  • ⚙️ 設定
  • 🧩 ユースケース
  • ⚙️ 使用方法
  • 💡 ヒント
  • 🛠 開発
  • 🤝 コントリビューション
  • 📚 クレジット
  • 🪪 ライセンス

🧭 概要

DroidGround は、従来のCTF環境では実装が難しい多種多様な_Android_チャレンジを可能にします。例えば、リモートコード実行(RCE)チャレンジでは、プレイヤーはローカル分析用のAPKを受け取るかもしれません。脆弱性を発見した後、Fridaスクリプトを作成し、DroidGroundを通じて実際のターゲットデバイス上で実行して内部ストレージからフラグを抽出できます。他のチャレンジタイプには、隠しアクティビティ、カスタムブロードキャストインテント、サービスの悪用、またはプリロードされたツールを使用した動的解析などがあります。

リアルタイムのデバイスストリーミング、機能に対するきめ細かな制御、Frida統合、カスタマイズ可能なセットアップおよびリセットスクリプトにより、DroidGroundはCTF主催者が、通常可能な範囲をはるかに超えた、安全で柔軟かつ現実的なAndroidチャレンジを構築できるようにします。

✨ 機能

DroidGroundは、サーバー制御による豊富な機能セットを提供します。

  • リアルタイムデバイス画面(scrcpy経由)、オプションでマウス、タッチ、キーボード操作が可能
  • チャレンジ状態のリセット
  • アプリの再起動 / アクティビティの開始 / サービスの開始
  • ブロードキャストインテントの送信
  • デバイスのシャットダウン / 再起動
  • バグレポートのダウンロード(bugreportz)
  • Fridaスクリプティング
    • プリロードされたライブラリから実行(ジェイルモード)
    • 任意のスクリプトを実行(フルモード)
  • ファイルブラウザ
  • ターミナルアクセス
  • APK管理
  • Logcatビューア
  • エクスプロイトサーバー(チームモードが有効な場合)

ほぼすべての機能はモジュール式であり、環境変数を介して定義されるため、チャレンジの範囲を正確に制御できます。
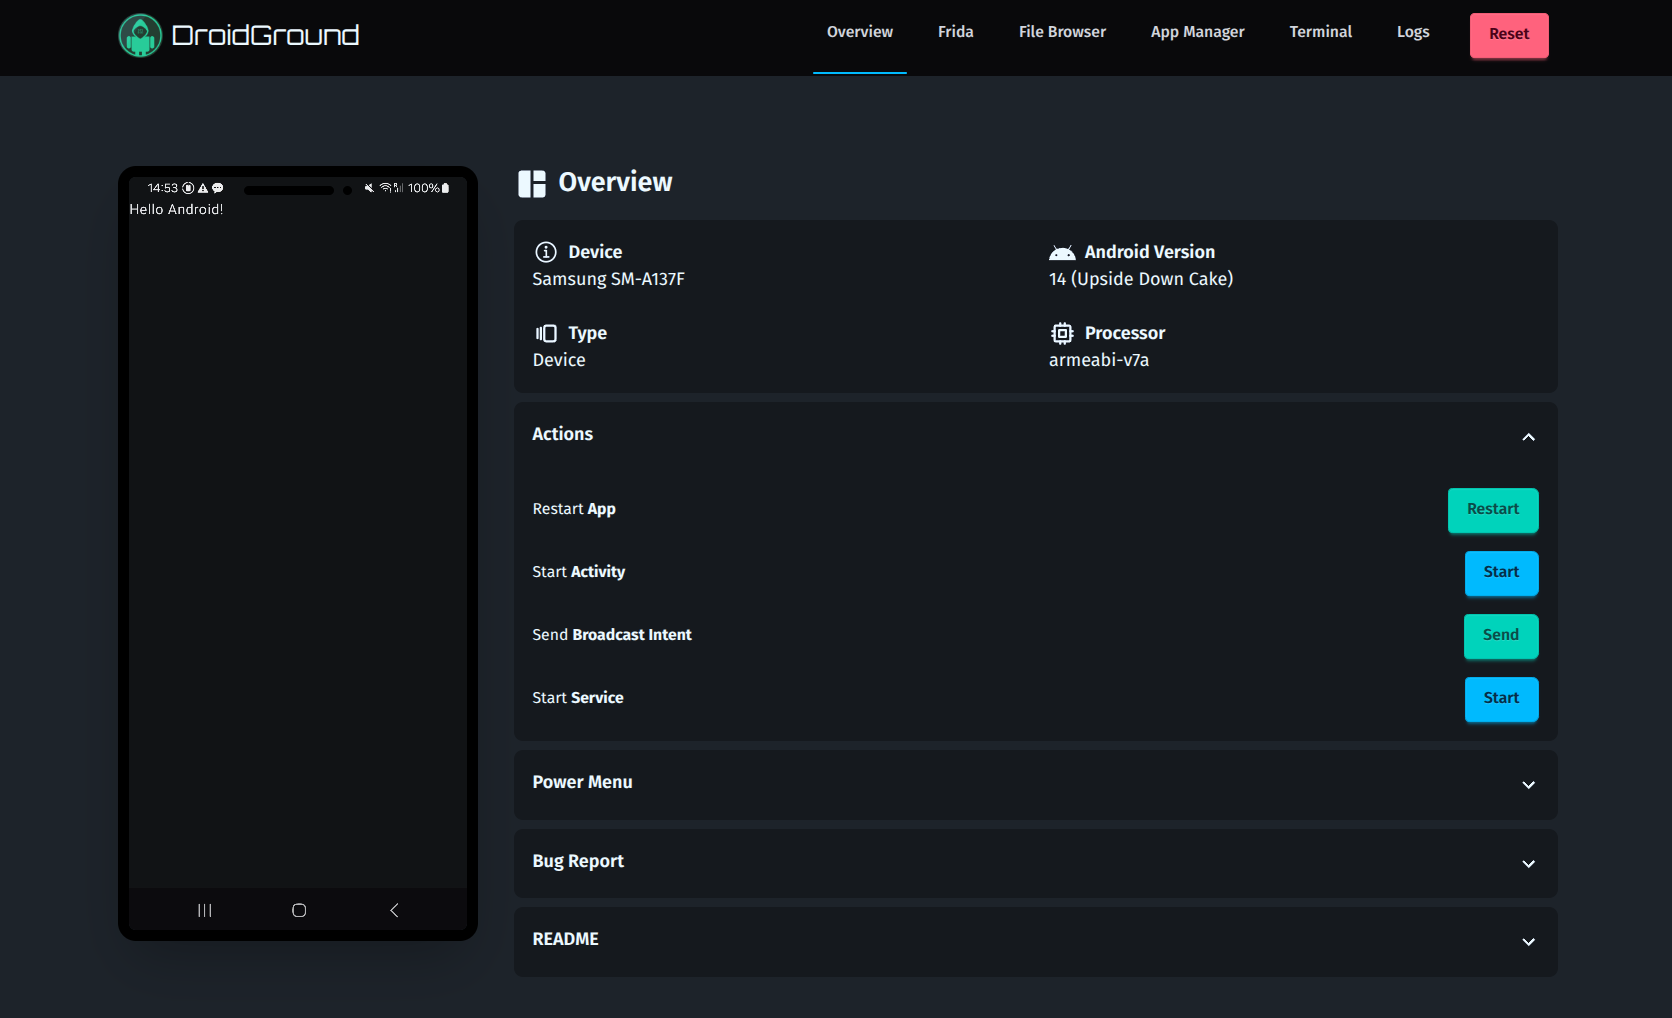
📸 スクリーンショット

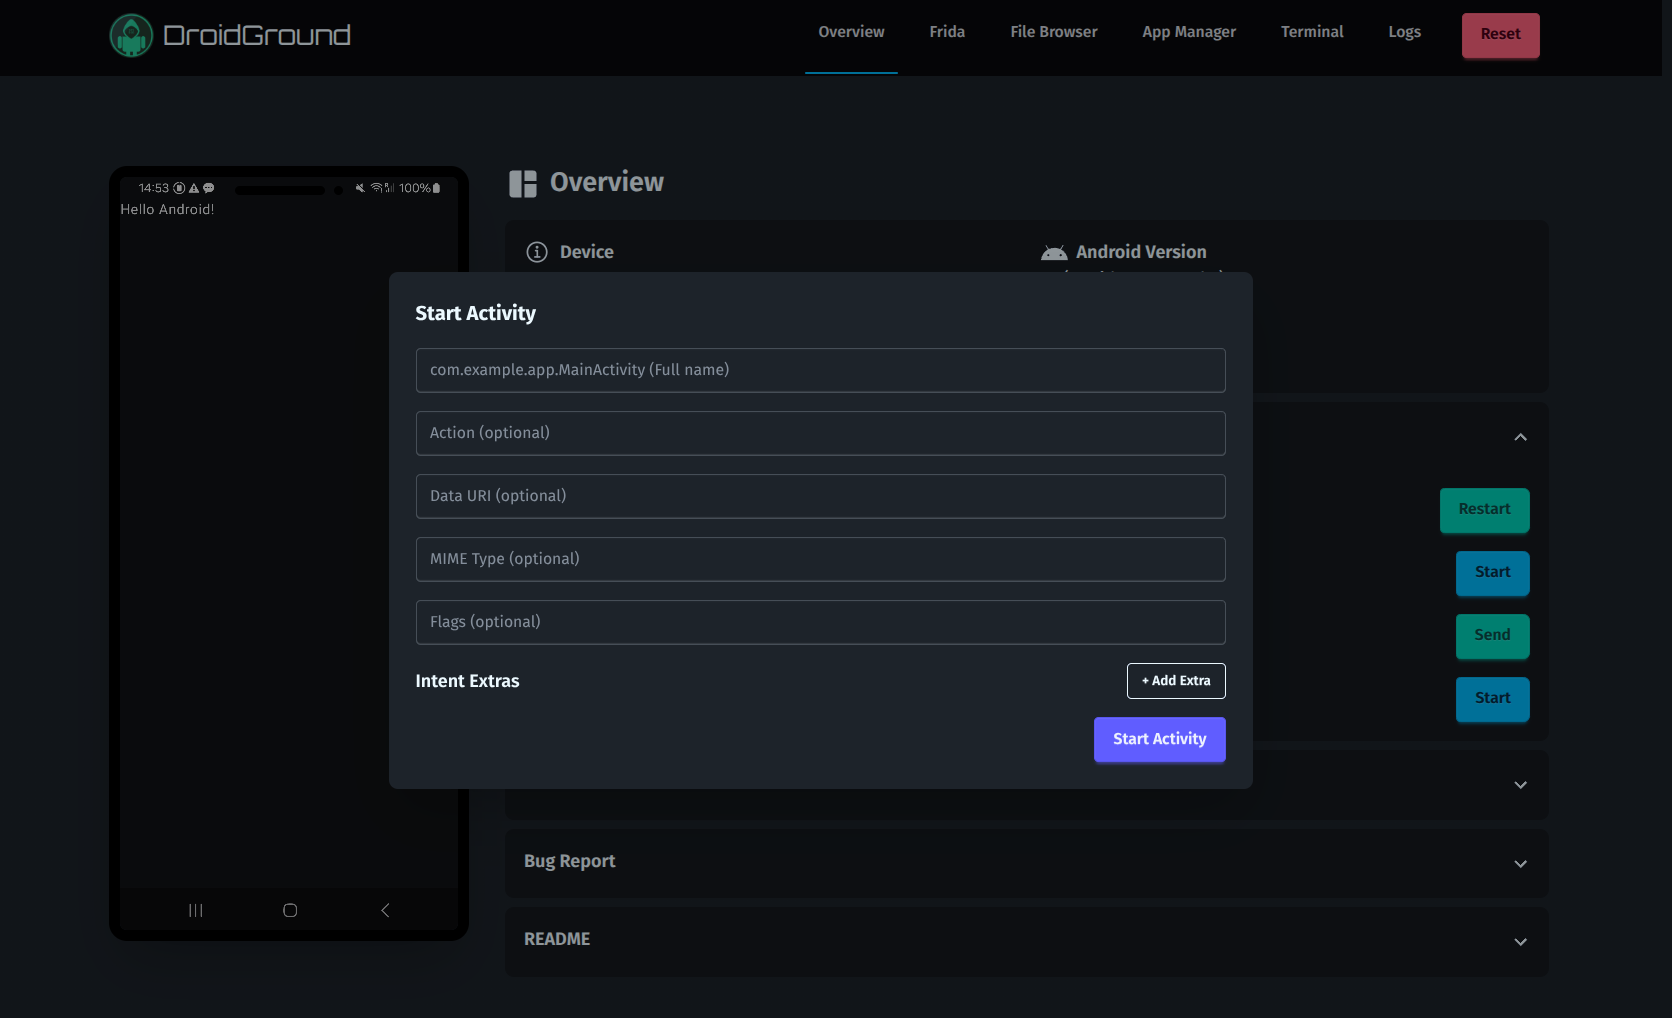
スクリーンショット 概要スクリーンショット アクティビティ開始
概要アクティビティ開始
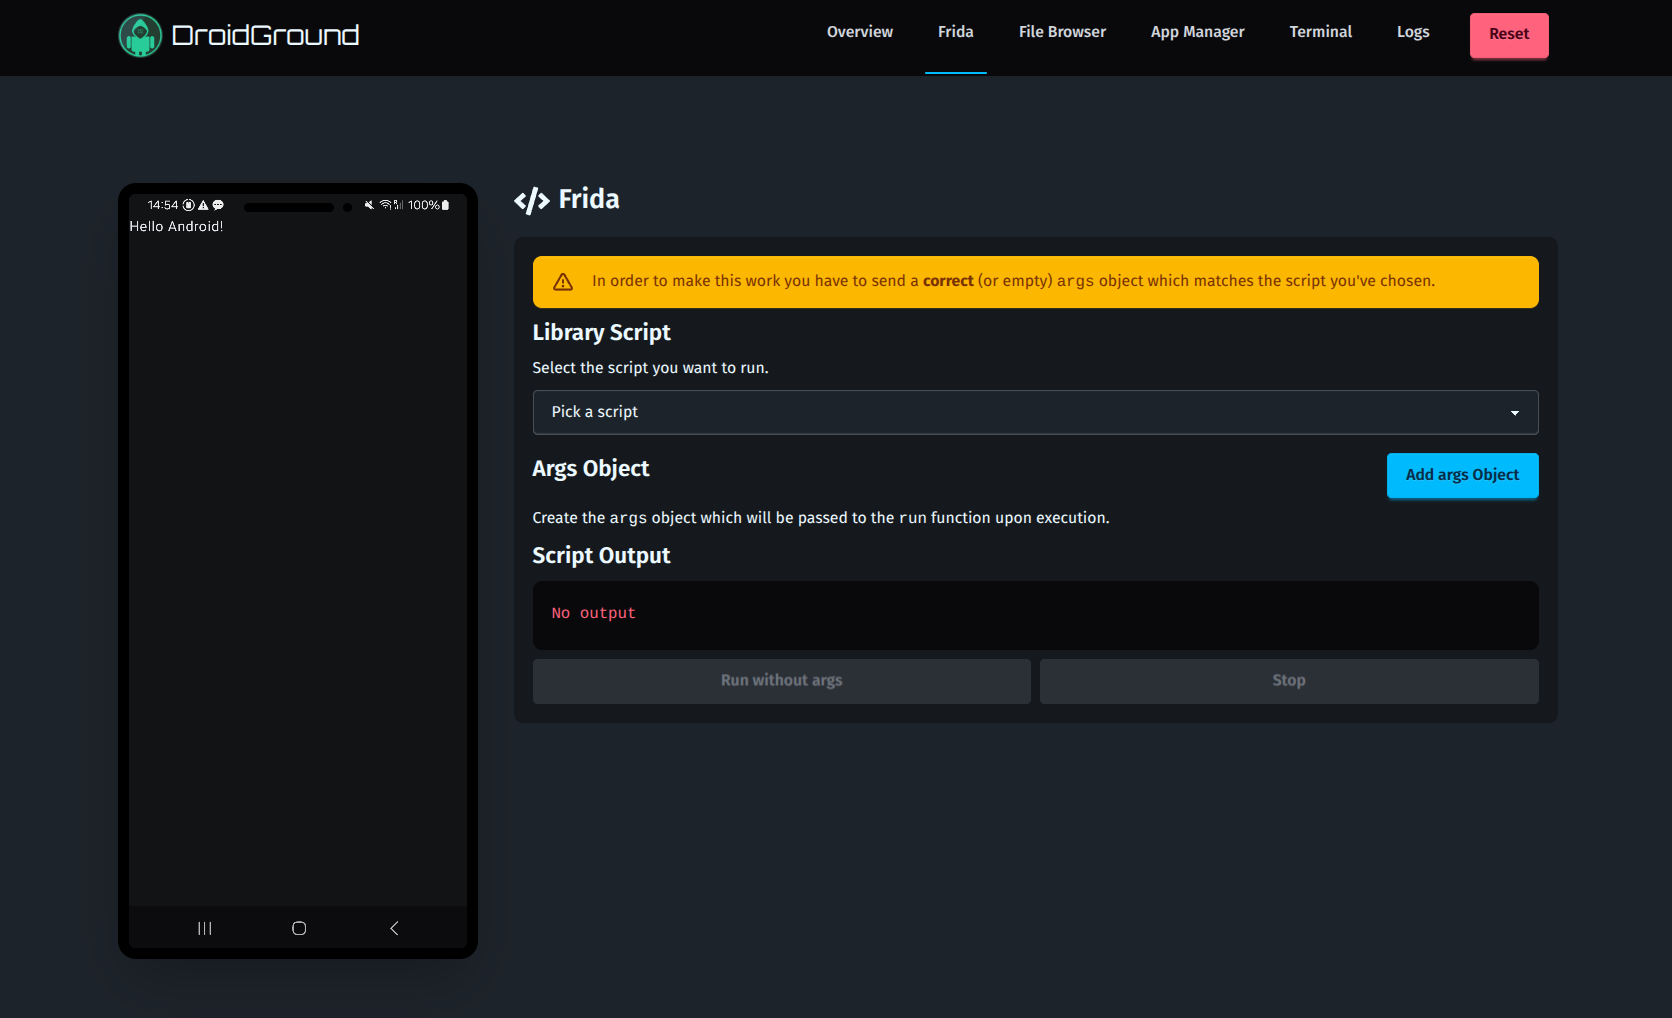
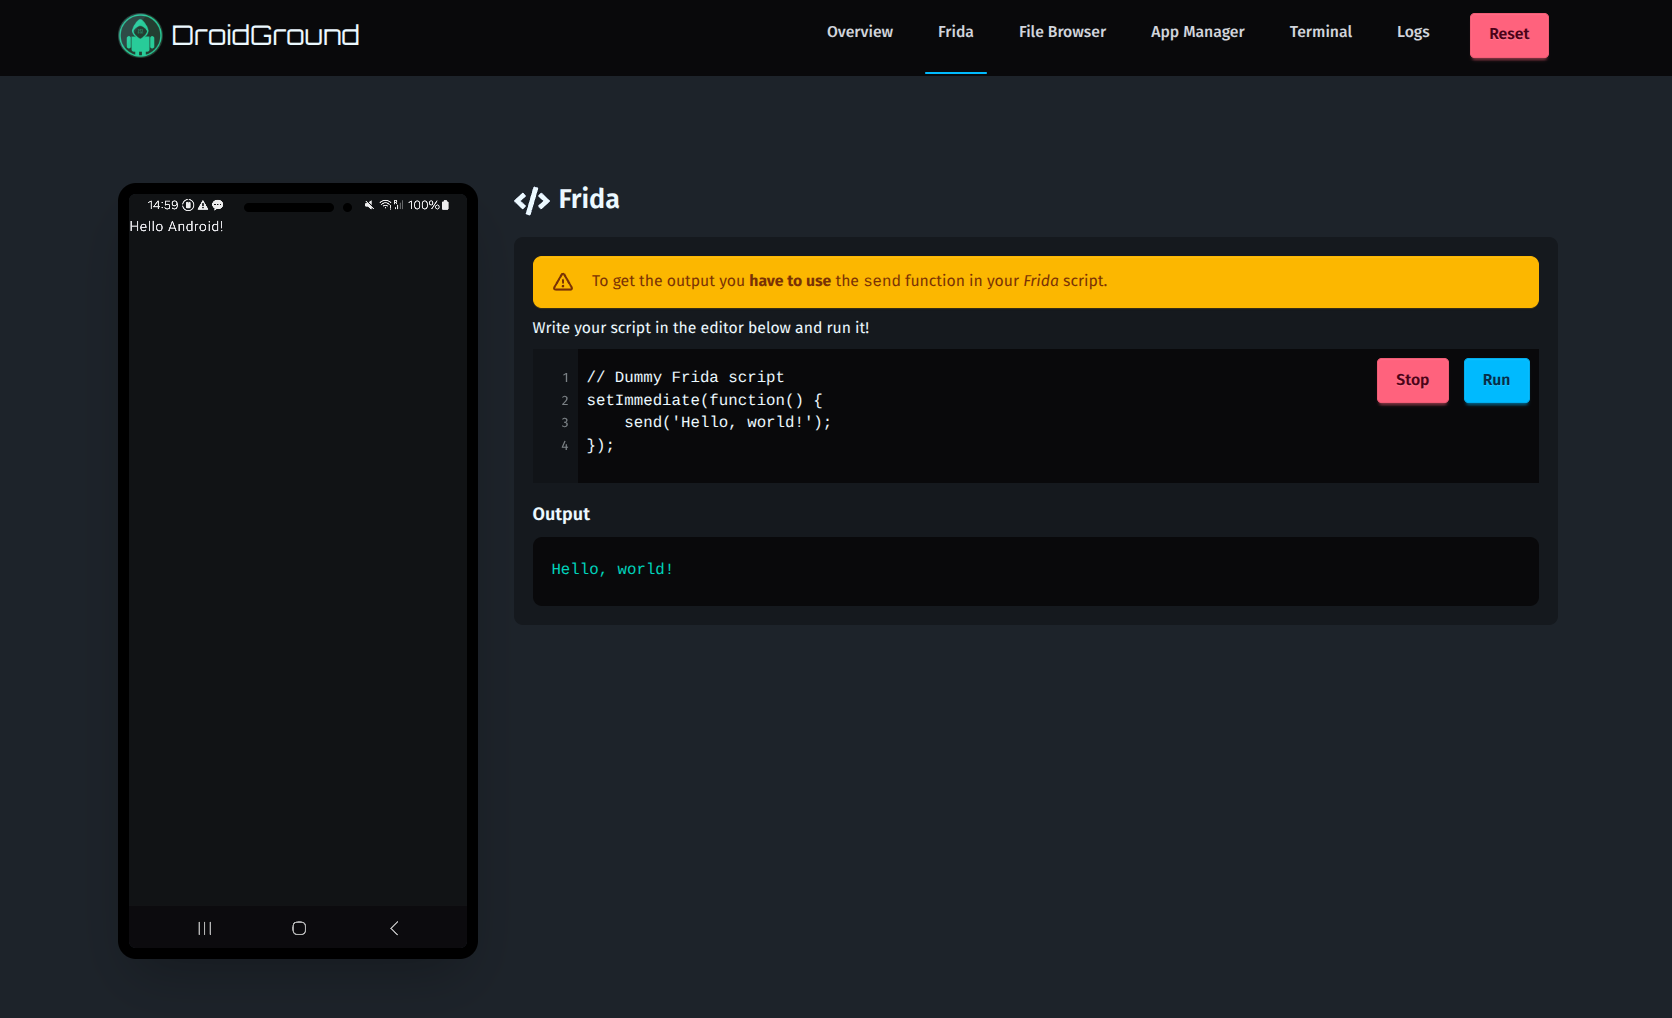
スクリーンショット Frida Jailed モードスクリーンショット Frida フルモード
Frida Jailed モードFrida フルモード
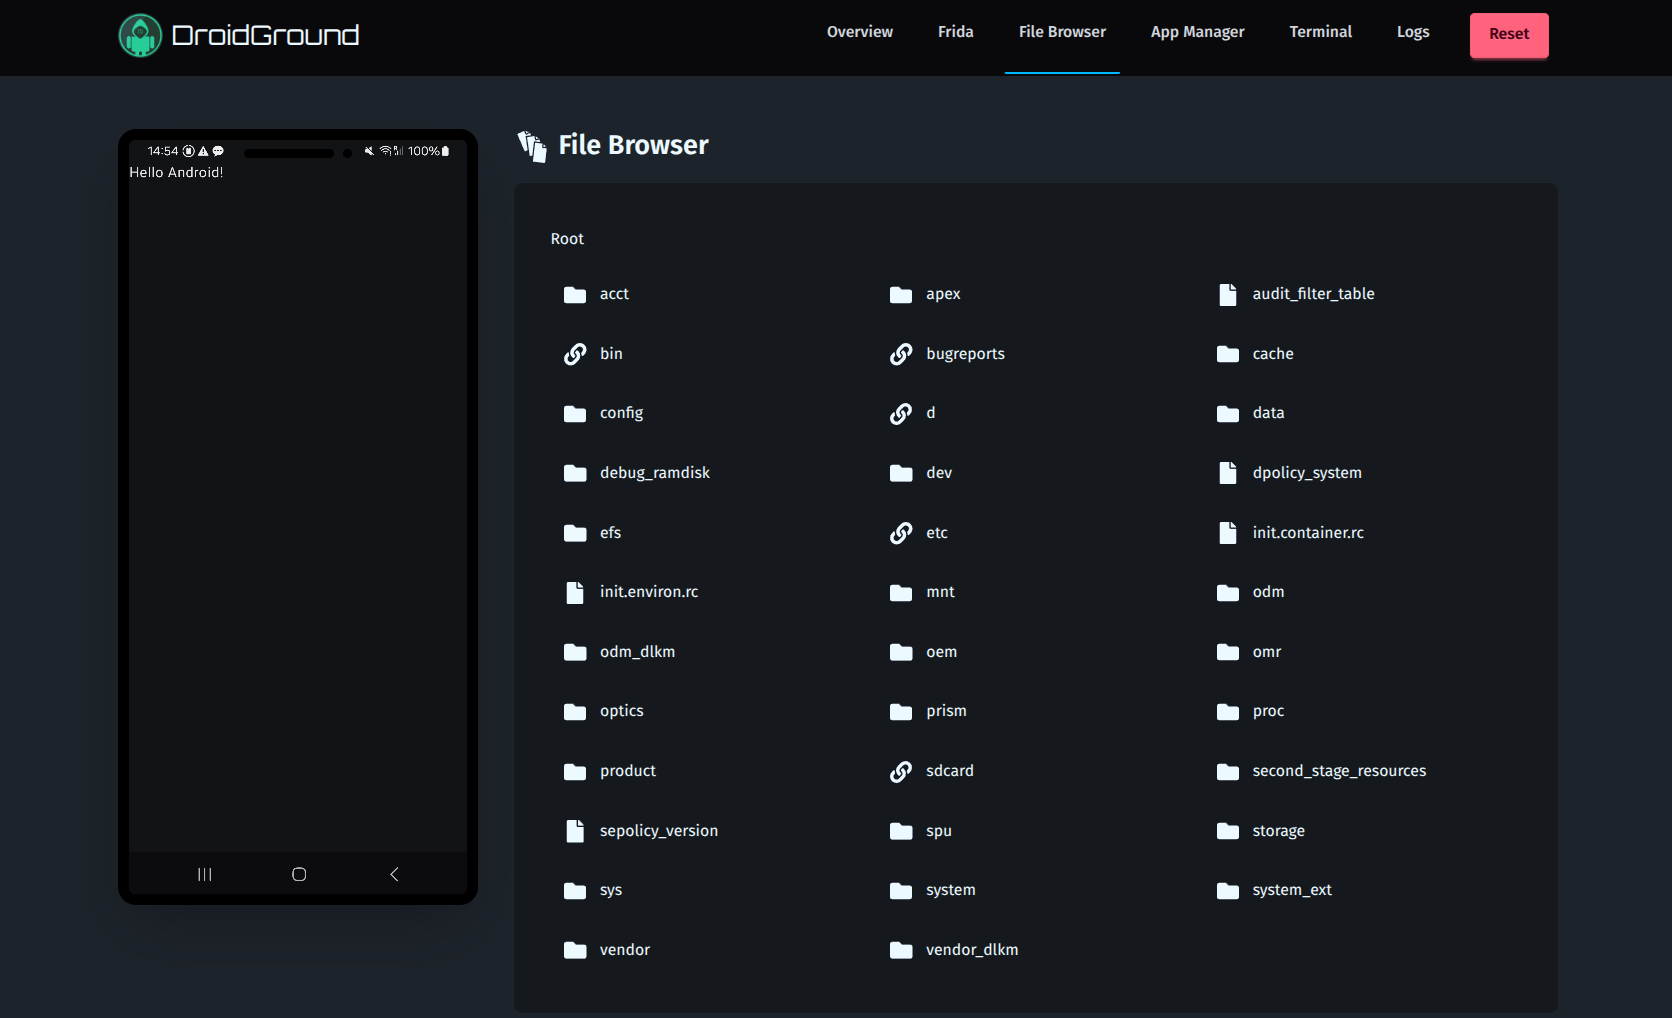
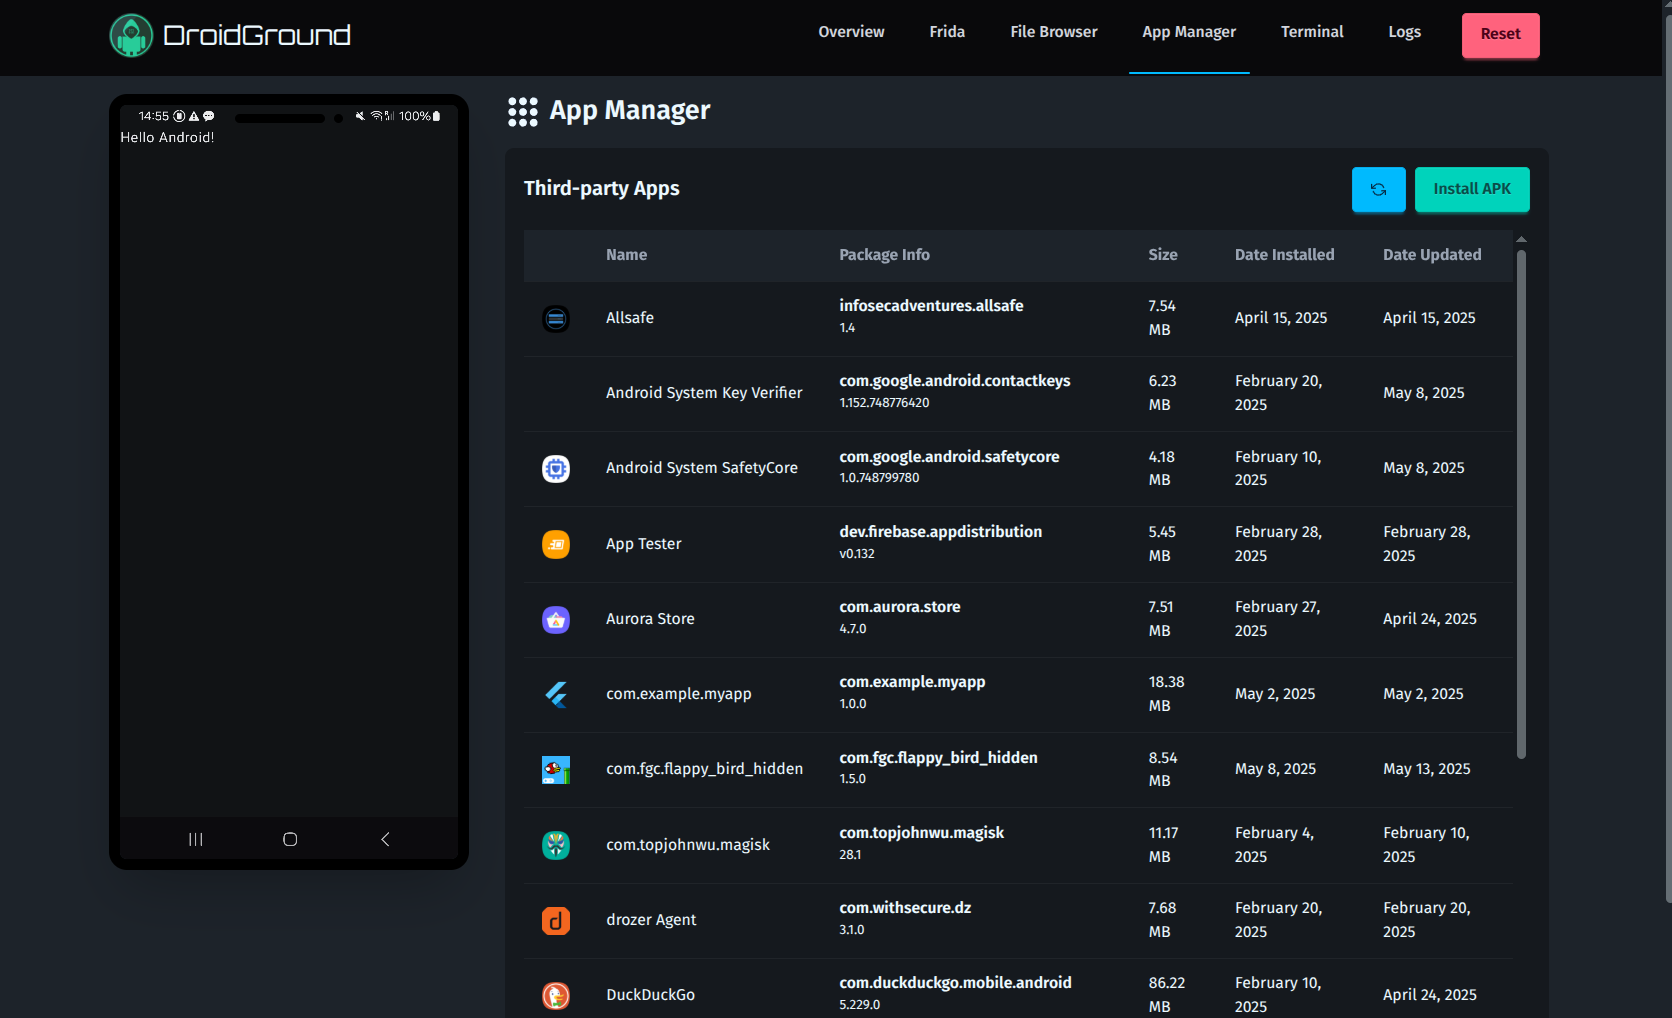
スクリーンショット ファイルブラウザスクリーンショット アプリマネージャー
ファイルブラウザアプリマネージャー
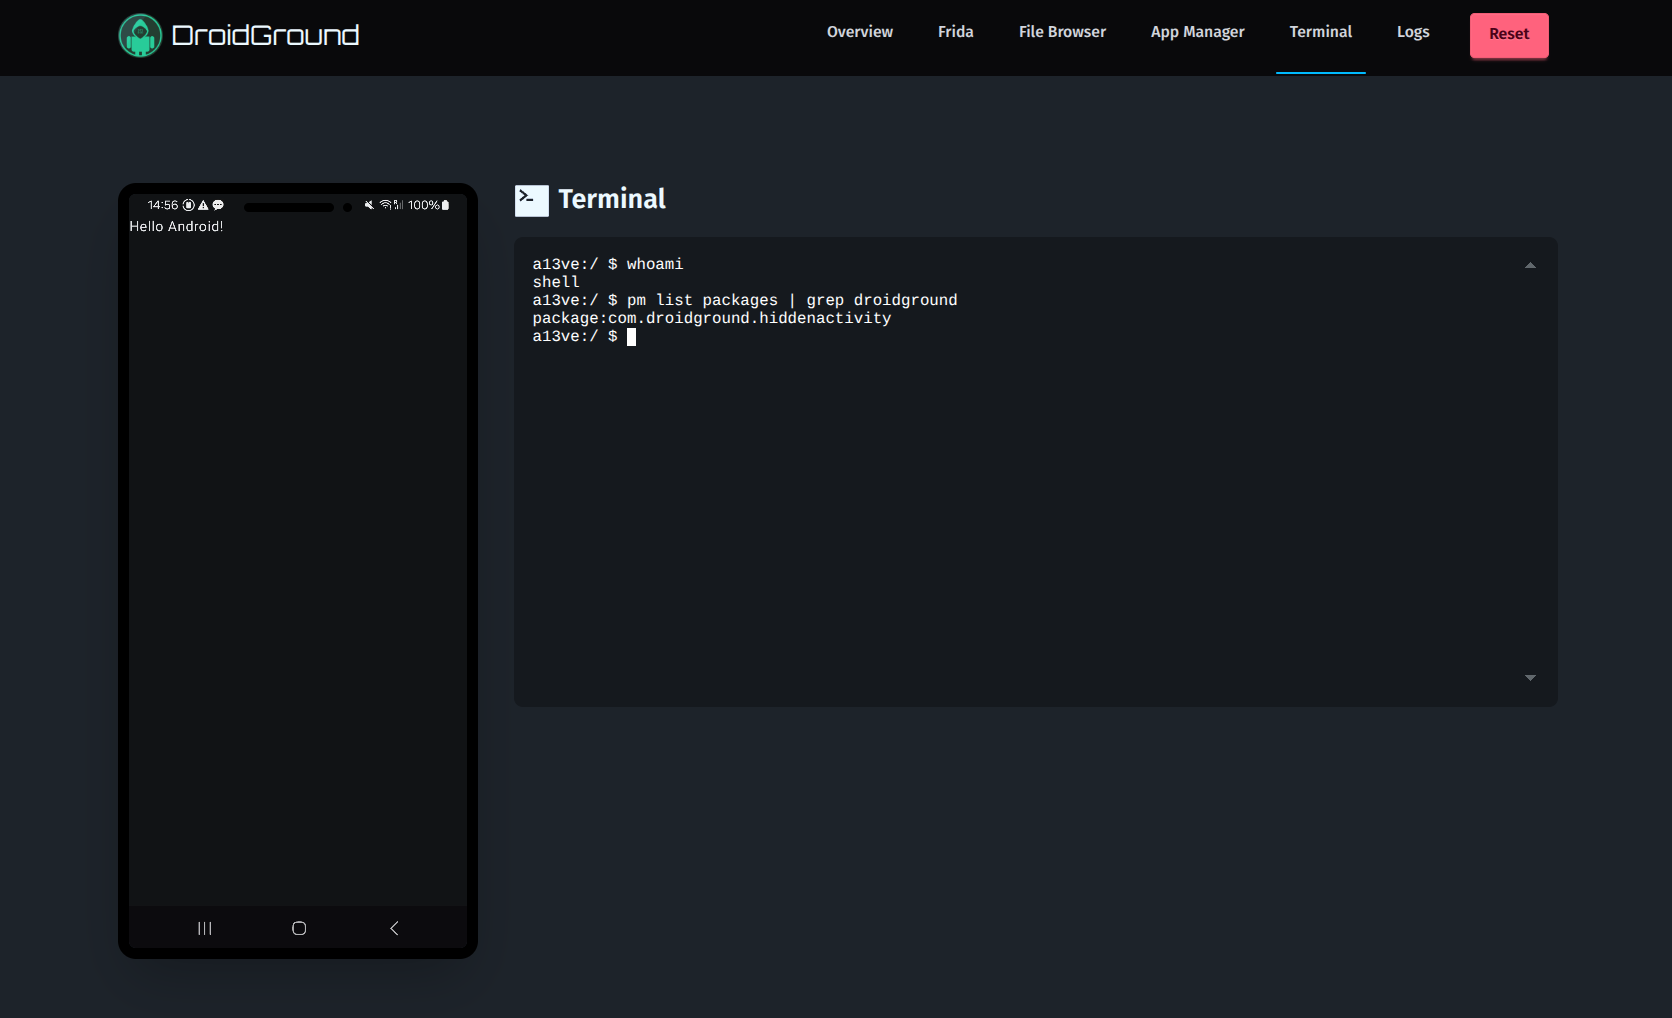
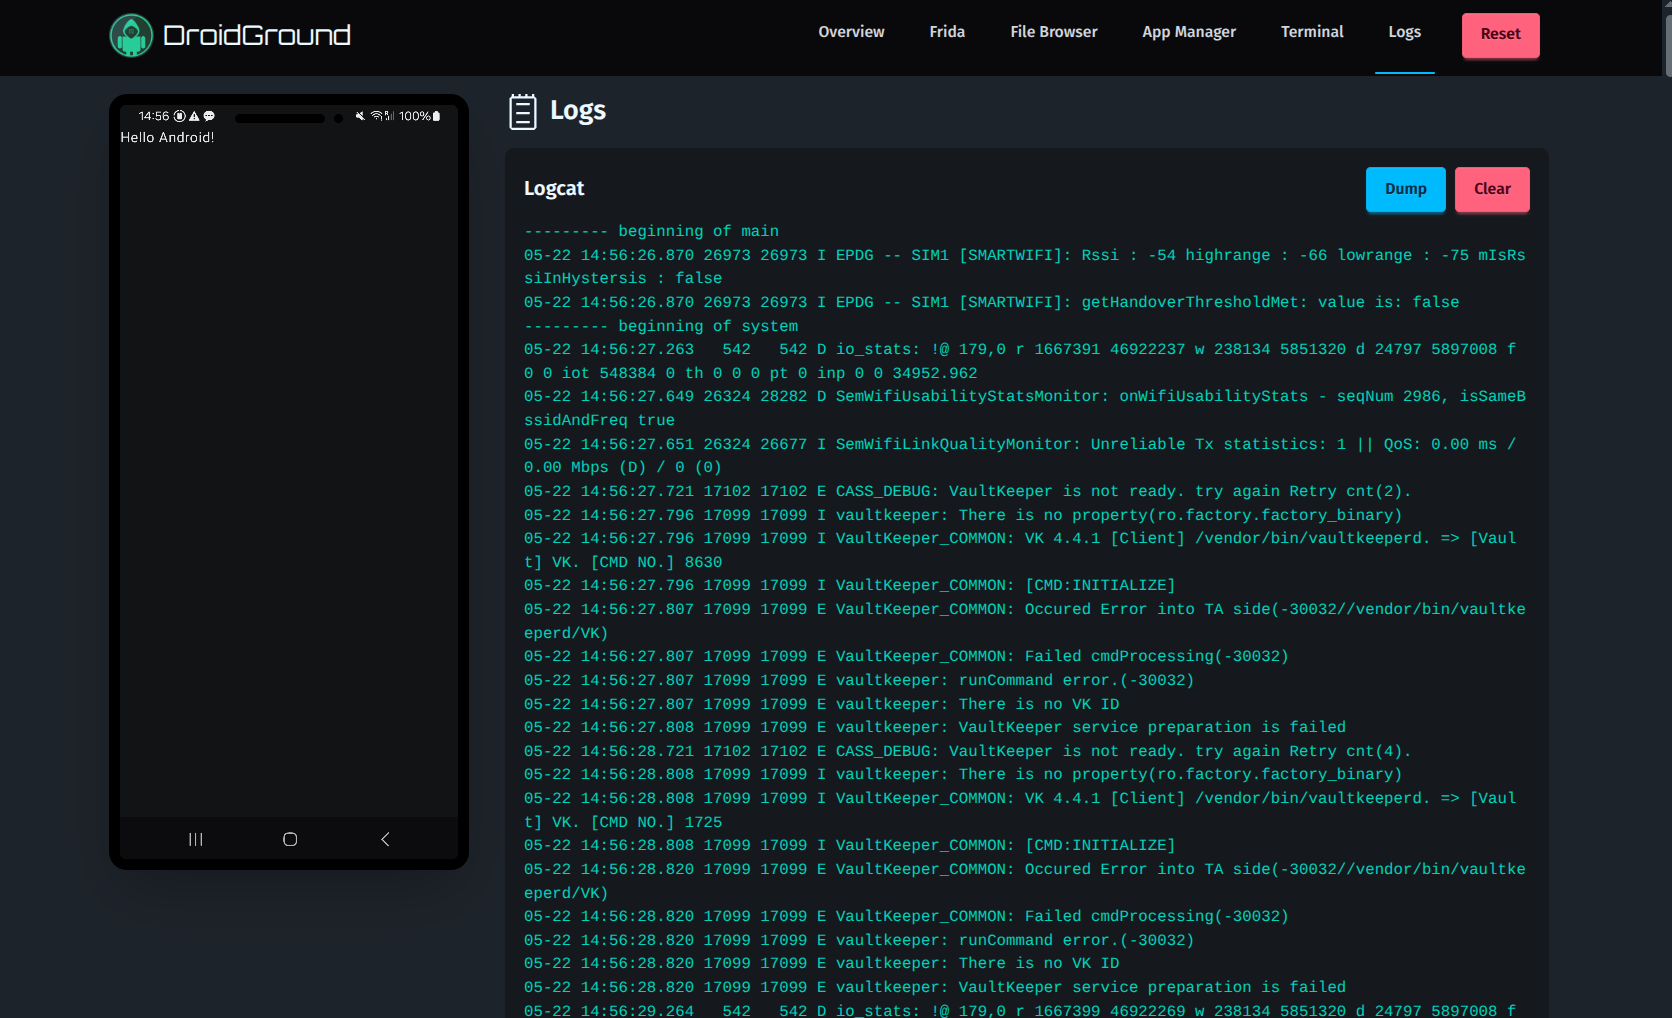
スクリーンショット ターミナルスクリーンショット ログ
ターミナルログ

⚙️ 設定

ルートディレクトリにある .env.sample ファイルが出発点として適しています。以下は現在サポートされているすべての環境変数の完全なリストです:

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    373
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    322
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →