#1
 scs-labrat/android_autorooter
Android 12および13のアプリからCVE-2024-0044脆弱性をリモートで利用して機密ユーザーデータを流出させる。
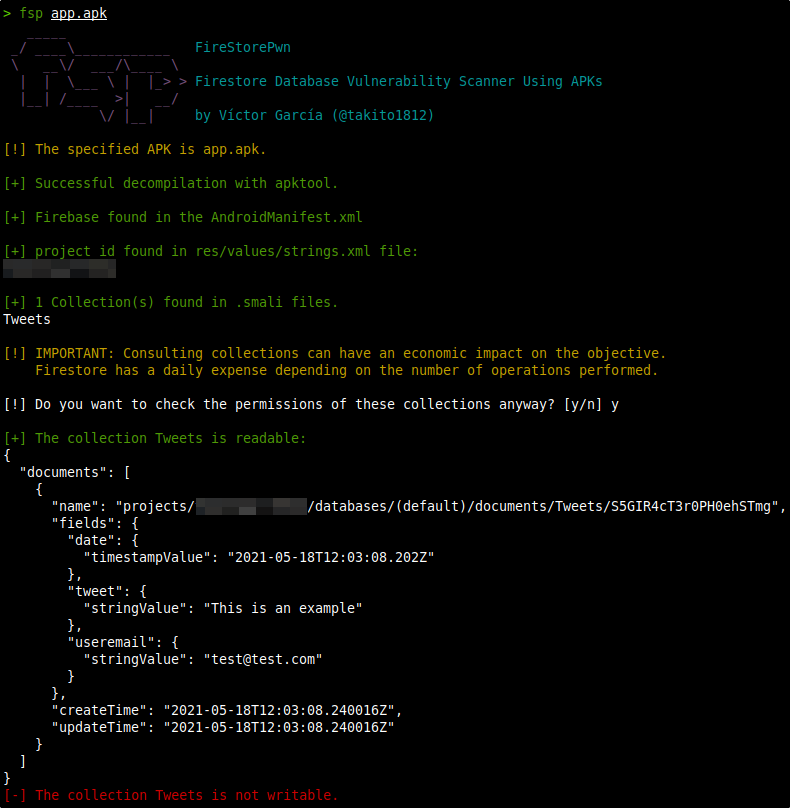 takito1812/firestorepwn
fsp - APKを使用したFirestoreデータベース脆弱性スキャナー
 quarkslab/android-hardware-attestation-demo
Android HW Attestationのデモ
 danieldev23/frida-ssl-bypass
AndroidアプリのSSL/TLS証明書ピンニングをバイパスするFridaツールキットで、Java TrustManager、OkHttp、Conscrypt、およびネイティブのOpenSSL/BoringSSLレイヤーをフックします。
 bronils/aotopsy
Flutter/Dart AOTスナップショット用の静的アナライザー — Dart VMを埋め込んだり実行したりせずに、libapp.soから関数名、クラス階層、コールグラフ、および挙動シグナルを復元します。ARM64およびx86_64、Dart 2.10–3.12をサポート。
 canyie/cve-2024-23700
CVE-2024-23700のPoC、Androidのサイレント権限昇格により、連絡先、SMS、カレンダー、通話履歴、ボイスメールの読み取り/書き込み、発信または着信応答、通話設定の操作、他のアプリからの通知へのアクセスと制御、近くのデバイスの制御、音声の録音、デバイス識別子へのアクセス、バックグラ…
 a23bc/op13-cve-2026-64560
OnePlus 13ビルドにおけるCVE-2026-64560向けのデバイス固有Androidカーネルエクスプロイト。検証済みペイロードと移植ツールを備え、ADBシェル経由で一時的なrootを提供します。
 stuxctf/mhf
Mobile Helper Framework (mhf) は、モバイルアプリケーションの作成に使用されたフレームワーク/技術を特定するプロセスを自動化するツールです。さらに、機密情報の発見を支援したり、特定されたプラットフォームでの作業のための提案を提供します。
 michalbednarski/organizertransaction
CVE-2021-39749のPoC。Android 12L Betaで任意のActivityを起動できるようにするもの。
 traitimtrongvag/android-imgui-template
完全なAndroid ImGuiメニューテンプレートプロジェクト。
 reverserid/jurig
完全自律型のリバースエンジニアリング用AIエージェント
 zinja-coder/damn-vulnerable-android-components
Androidコンポーネントに存在する様々な脆弱性を実証するために意図的に脆弱に作られたAndroidアプリケーション。
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 xcodeon1/ipa-scope
iOSアプリケーション向けの静的解析ツールで、リンク、APIキー、サブドメイン、バイナリ情報、リンクされたライブラリ、文字列を抽出し、モバイルペネトレーションテストを支援します。
 stuxctf/slythestx
モバイルアプリのセキュリティ監査ツールで、SAST分析の自動化、基盤技術(React Native、Flutter、Xamarin、ネイティブ)の特定、そしてroot化または脱獄済みデバイスでのより深いテストを可能にすることに焦点を当てています。
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 一時rootツール(CVE-2026-64560) - デバイス検証済みポート、bootidParentアドレス修正版
 b4sith-sec/gu3ssweak
モバイルセキュリティ研究とバグバウンティの練習のための意図的に脆弱なAndroidアプリ - OWASP Mobile Top 10