

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
BFScan — JAR / WAR / APK アプリケーションで使用される設定ファイルやアノテーションから、URL、パス、シークレットを発見し、生の HTTP リクエストと OpenApi 仕様を生成するためのツール。 | Kitploit
ツール/GitHubGitHub/blackfan/bfscan
Androidセキュリティ偵察静的分析モバイルアプリペンテストリバースエンジニアリング情報収集シークレット検出APIセキュリティ
GitHubblackfan/bfscan

BFScan

JAR / WAR / APK アプリケーションで使用される設定ファイルやアノテーションから、URL、パス、シークレットを発見し、生の HTTP リクエストと OpenApi 仕様を生成するためのツール。

リポジトリを見る
257244911ヶ月前Kitploit レビュー済み
共有

BFScan

APK / XAPK / APKM / DEX / JAR / WAR アプリケーションの初期処理のためのツール。

  • ソースコードとリソース内で、URI、パス、またはシークレットのように見える文字列を検索します
  • 設定ファイル、クラスおよびメソッドのアノテーションに基づいて、生のHTTPリクエストとOpenAPI仕様を生成します
    • 対応クライアントライブラリ
      • Square Retrofit
      • Ktorfit
      • Feign
    • 対応サーバーライブラリ
      • Spring Web Annotations
      • Spring SimpleUrlHandlerMapping
      • Spring BeanNameUrlHandlerMapping
      • JAX-RS, Jakarta RESTful Web Services
      • JAX, Jakarta Servlet Annotations
      • Micronaut
      • web.xml Servlets
      • jetty.xml Servlets
      • Struts 1 & Struts 2 Actions
      • Swagger & OpenApi Annotations
      • Ktor Type-safe routing
      • Play Framework routing

Usage

java -jar bfscan.jar <jar_war_apk> <...> [-m <mode>] [-ma <minifiedAnnotationsSupport>] [-r <mappingFile>] [-s <searchString>] [-u <url>] [-v <verbose>]

 -m <mode>                          Mode ([a]ll, [s]ecrets, [h]ttp), default: all
 -ma <minifiedAnnotationsSupport>   Minified or unknown annotations support (yes, no), default: yes
 -r <mappingFile>                   Deobfuscation mapping file
 -s <searchString>                  Search string
 -u <url>                           API base url (http://localhost/api/)
 -v <verbose>                       Log level (off, error, warn, info, debug, trace)
java -jar bfscan.jar test/*.apk -u https://example.tld/api/

Example

Springアノテーションを使用するこのクラスでは、以下の結果が生成されます。

@RestController
@RequestMapping("/api")
public class UserController {

    @PostMapping("createUser")
    public String create(@RequestParam Optional<String> someParamName, @RequestBody User user) {
        return "response";
    }

結果

メソッド: com.mycompany.springbootexample.UserController->create

  • Spring メソッド
POST /api/createUser?someParamName=value HTTP/1.1
Host: localhost
Connection: close
Content-Type: application/json

{
  "name": "name",
  "age": 1
}
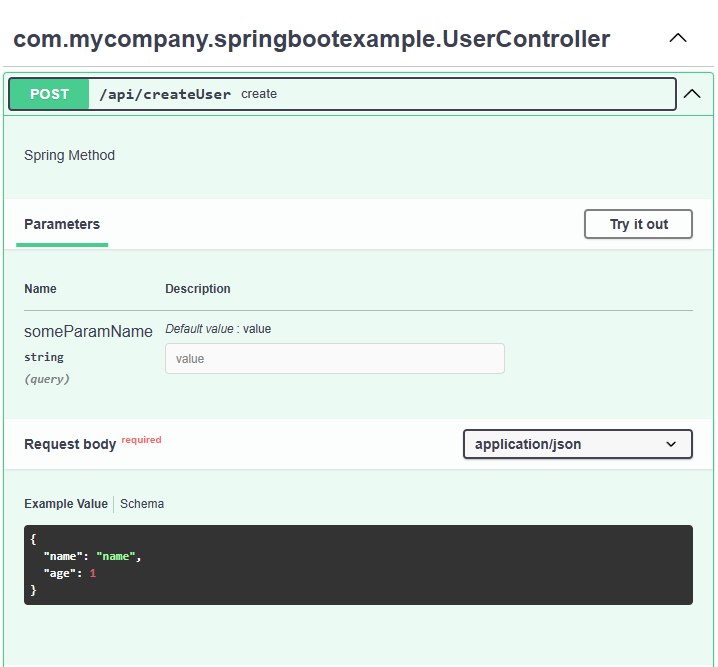
OpenAPIの例

難読化されたコード

サポートされているライブラリを使用しているが、コードが難読化されているアプリケーションを解析する場合は、クラス名を置き換えるためのマッピングファイルを作成できます。

これを行うには、jadx-gui の逆コンパイル済みコードで "Rename" 機能を手動で使用し、生成されたマッピングファイルを保存します(File > Save mappings)。または、Retrofit用のマッピングファイルの例を使用して、アプリケーションに合わせて変更します。
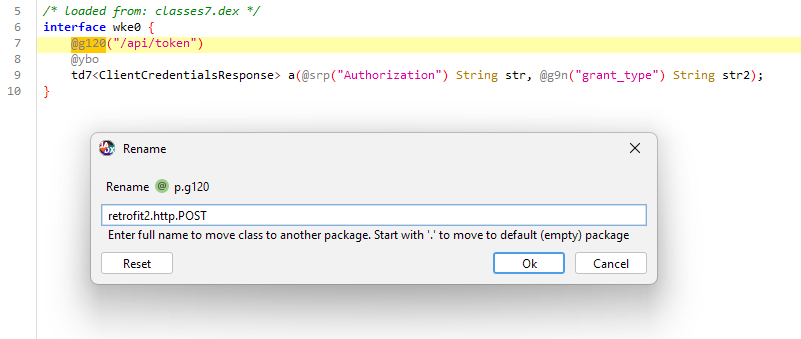
クラス名変更の例

マッピングファイルを使用してクラス名を変更しながらアプリケーションを解析する例。

java -jar BFScan.jar ./tests/example.apk -r ./tests/mapping.txt

謝辞

このプロジェクトは以下を使用しています:

  • jadx - Apache License 2.0
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    373
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    322
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






