
 #1
RAMダンプを分析して、実行中のプロセス、ネットワーク接続、および隠されたマルウェアを見つけるためのツール。
Kitploit おすすめ
 crackercat/cve-2021-44852
BS_RCIO64.sys(Biostar RACING GT Evo 2.1.1905.1700)に問題が見つかりました。低整合性プロセスがドライバのデバイスオブジェクトを開き、IOCTLを発行して任意の物理メモリ位置への読み取りまたは書き込み(または任意のアドレスの呼び出し)を行うことができ、任…
 vardhan0257/upb-any-recursion-audit
CVE-2026-0994のAny-unwrapping再帰バグクラスが、RubyおよびPHPのprotobufバインディングにおけるupbのCコアに影響を与えるかどうかを、ASan/UBSanペイロードを用いてテストする監査ハーネス。
 gmikisilva/cve-2024-33901-proofofconcept
脆弱性CVE-2024-33901を実証するKeePassXCバージョン2.7.7用の短いプログラム
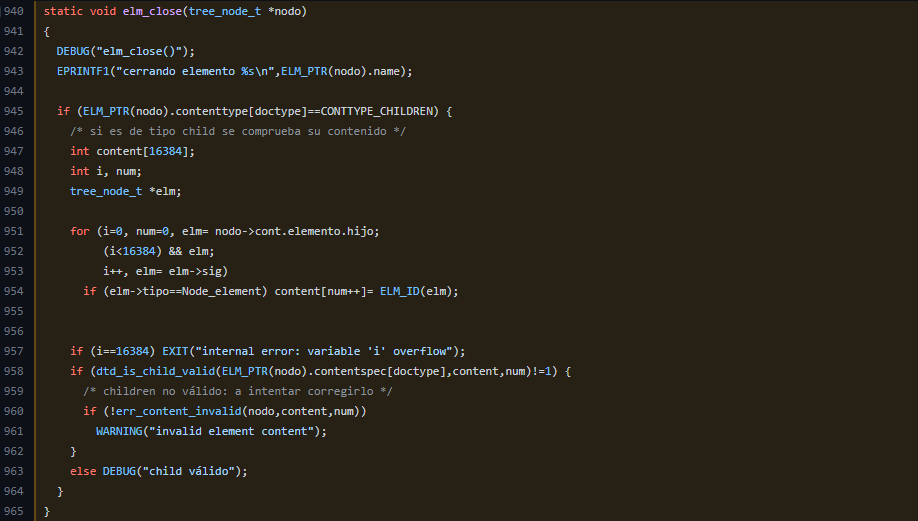 desmondsanctity/cve-2022-44311
html2xhtml における境界外読み取り : CVE-2022-44311
 sprushed/cve-2022-30292
CVE-2022-30292 の技術文書および分析:Squirrel 3.2 におけるヒープベースのバッファオーバーフローで、細工されたバイトコードまたはソースファイルを介してサービス拒否、サンドボックスエスケープ、および任意のコード実行を引き起こします。
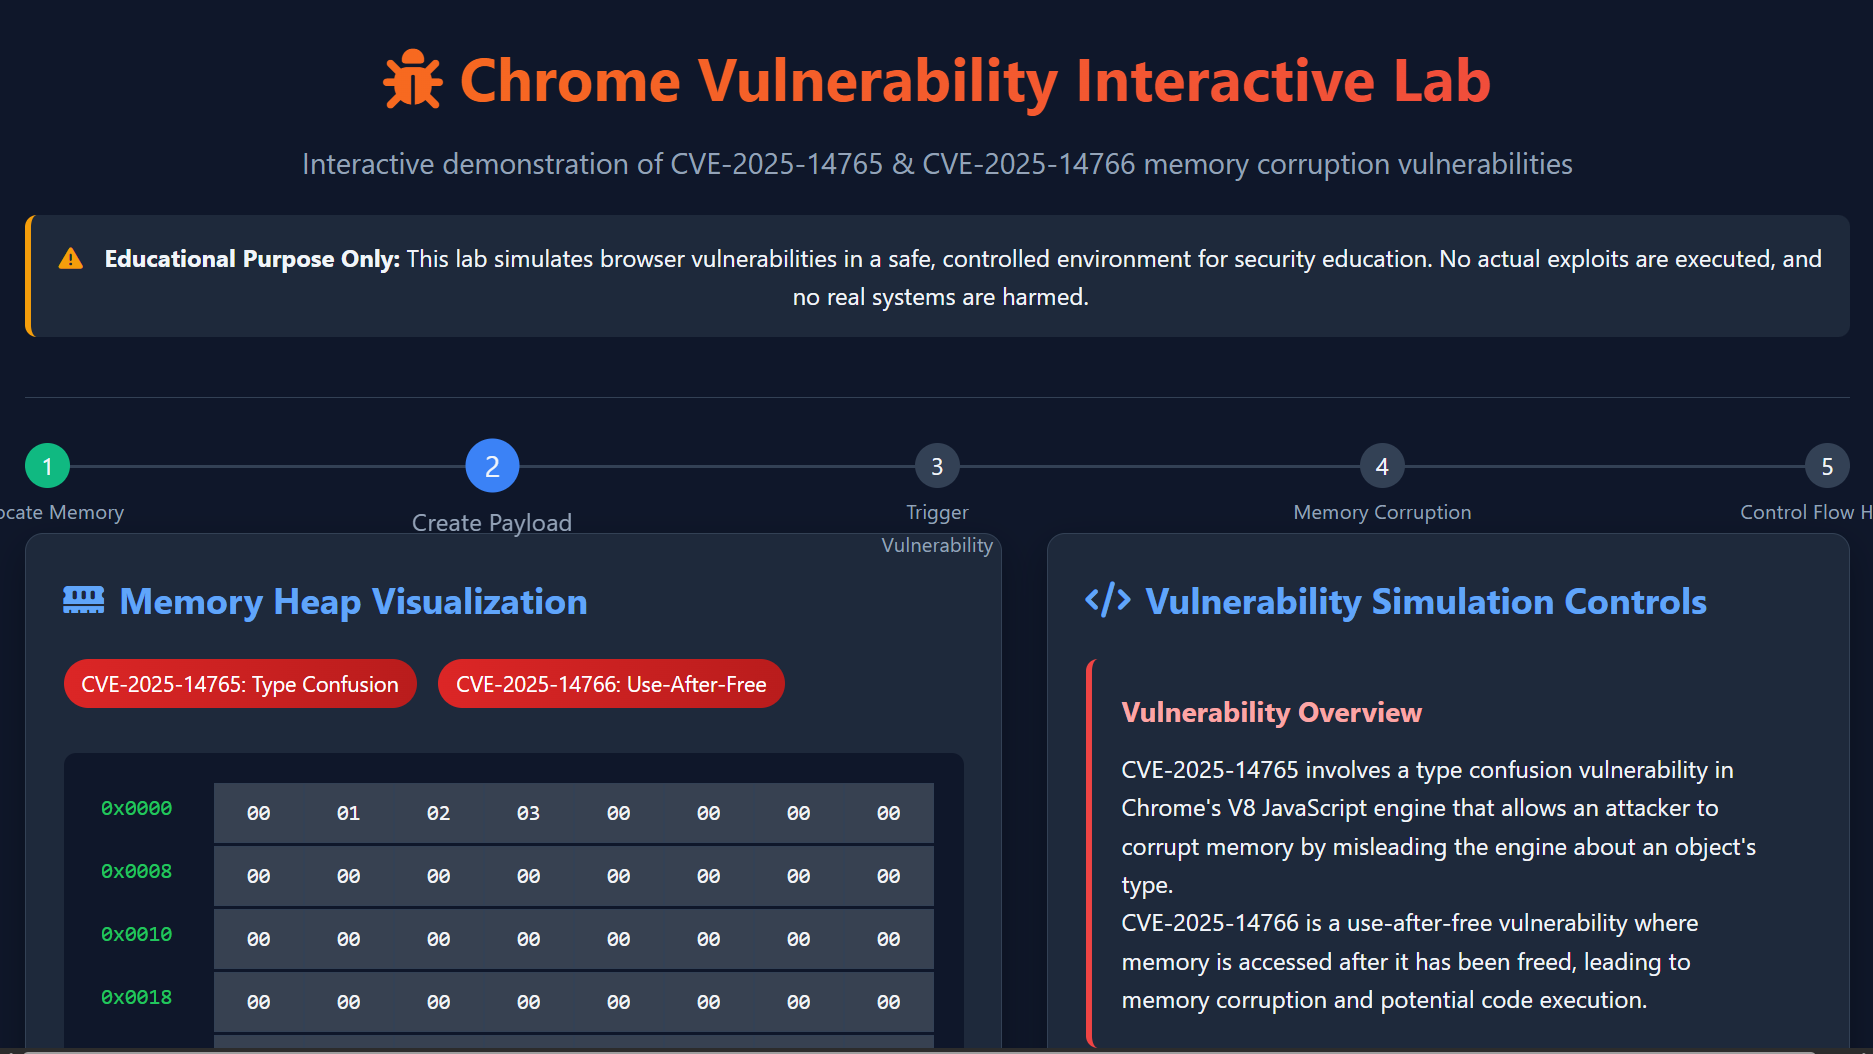 infosecantara/cve-2025-14765-and-cve-2025-14766
インタラクティブなブラウザベースのラボで、Chromeのメモリ破損の脆弱性(CVE-2025-14765/14766)をシミュレートし、リアルタイムのメモリ可視化とペイロード作成を備えた安全なセキュリティトレーニングを提供します。
 ppwwiinn/cve-2026-2763-poc
CVE-2026-2763の概念実証エクスプロイト。MozillaのJavaScriptエンジンにおけるuse-after-free脆弱性であり、制約付き1ビット書き込みプリミティブを実証し、境界外読み取り/書き込みへと導く。
 alexcyberx/cve-2025-14847_expolit
CVE-2025-14847(MongoDB メモリ情報漏えいの脆弱性)向けのエクスプロイトツールで、脆弱なインスタンスから機密データやシークレットをマルチスレッドで抽出できます。
 k0n9-log/cve-2023-6931
CVE-2023-6931 カーネルパニック PoC
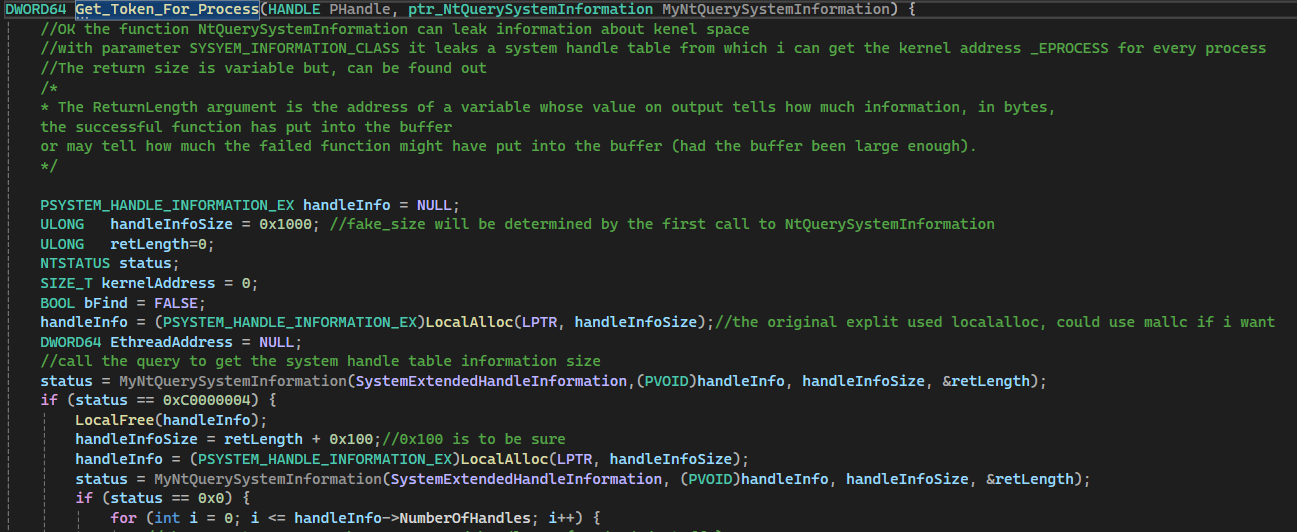 emilc3978/cve-2022-37969poc
CVE-2022-37969のチュートリアル。CVEの内部原因ではなく、カーネルエクスプロイトの方法論に焦点を当てています。
 lsw29475/cve-2020-17057
CVE-2020-17057のWindowsカーネルエクスプロイト。ダングリングデータポインタを持つパレットオブジェクトを使用し、権限昇格のためのタイプ分離バイパスを標的とします。
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) スキャナーおよびエクスプロイトツール。zlib 圧縮解除による未認証の MongoDB ヒープメモリリーク。検出、メモリ抽出、認証情報の解析、CIDR/バッチスキャン、Nuclei テンプレート、CTF ラボが含まれます。
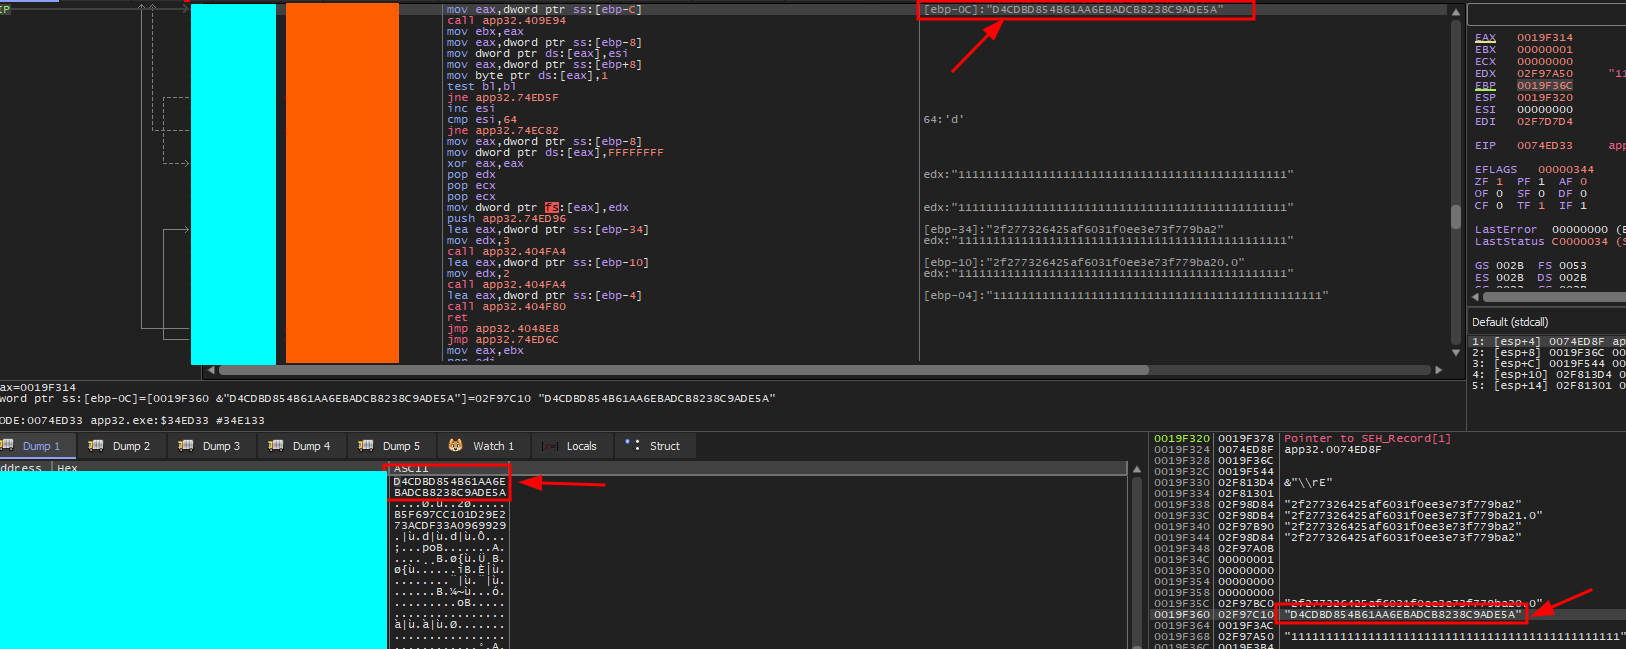 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354は、メモリ内の機密情報の平文保存の脆弱性があります。このアプリケーションは、アクティベーションの試行に失敗した後も、有効なデバイスバインド型ライセンスキーをプロセスメモリに残します。
 halcy0nic/cve-2023-40294-and-cve-2023-40295
CVE-2023-40294 および CVE-2023-40295 の概念実証
 nanabingies/cve-2018-19321
CVE-2018-19321
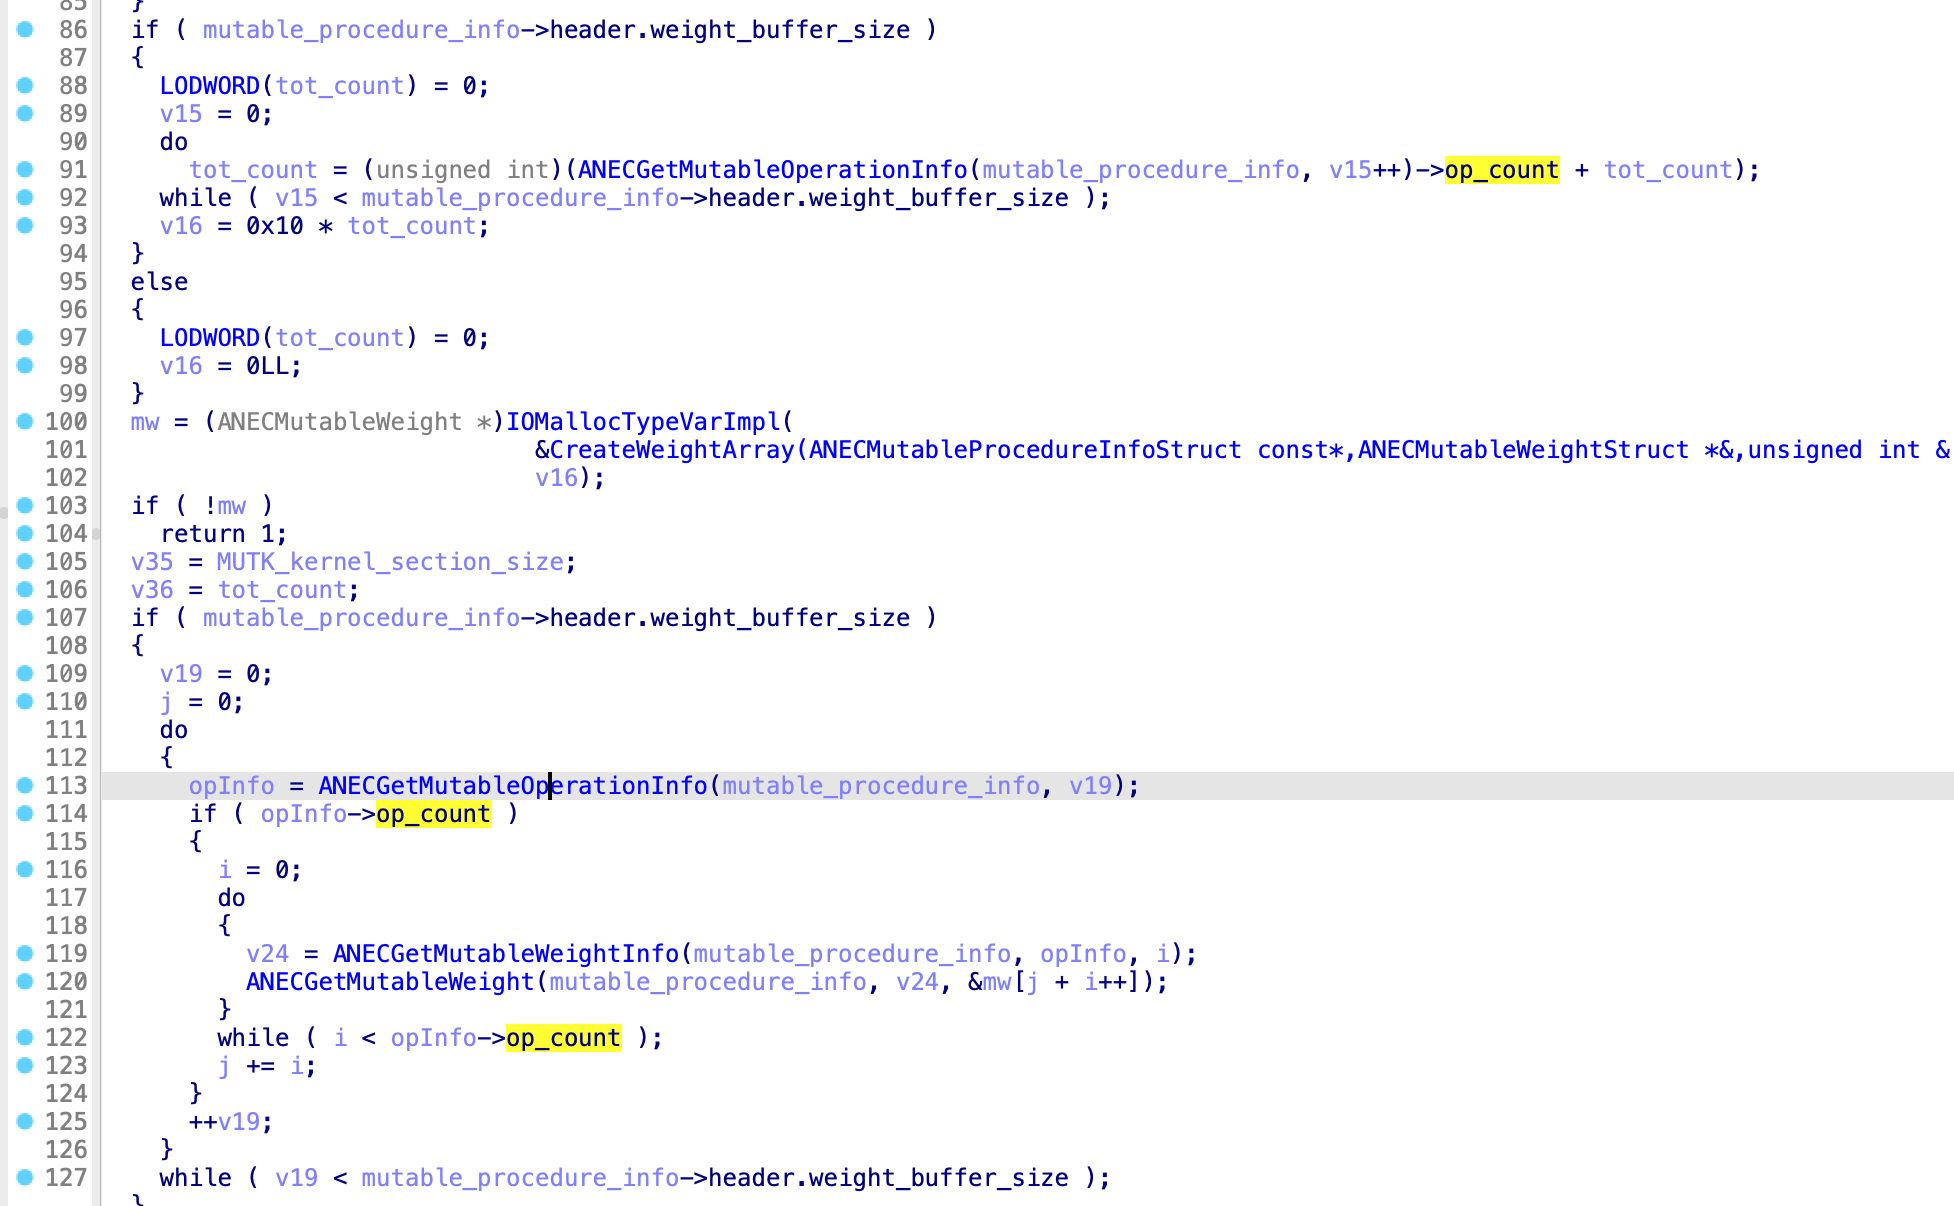 ox1111/cve-2022-32932
CVE-2022-32932(AppleのANEカーネルドライバにおけるダブルフェッチの脆弱性で、共有メモリ操作による境界外書き込みに至る)の技術的分析と概念実証。
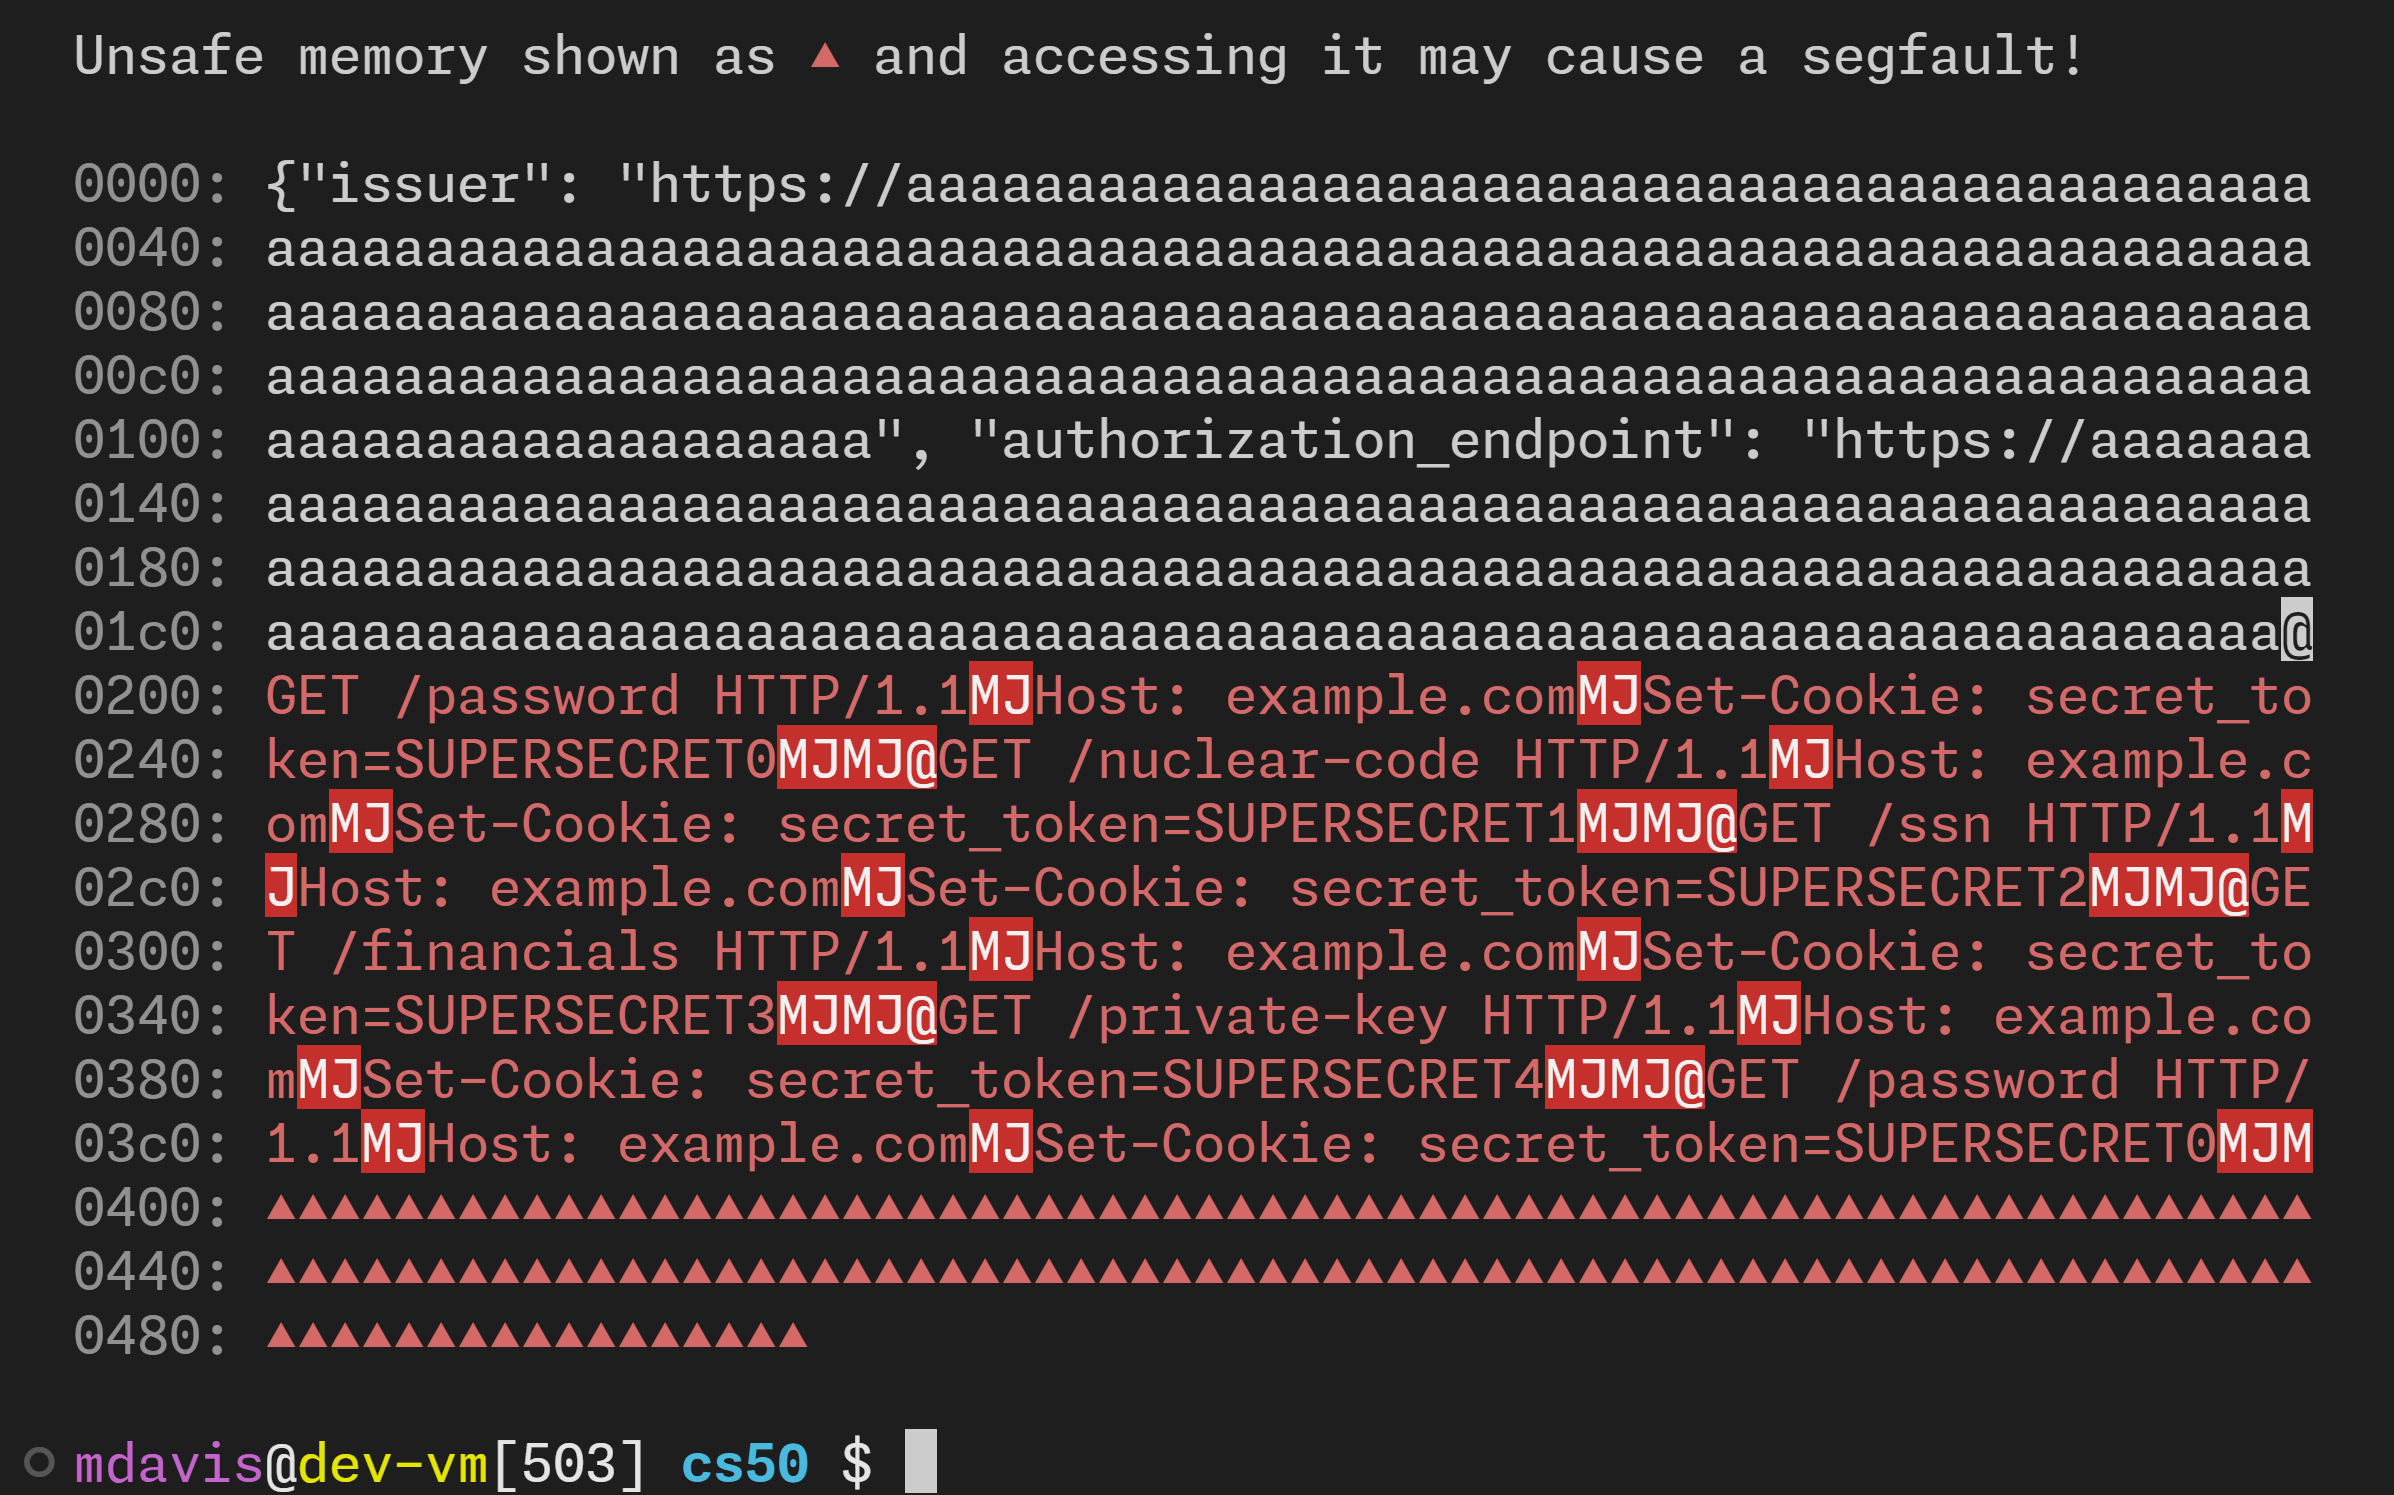 morganwdavis/overread
CVE-2023-4966 Citrix Bleed のオーバーリードバグをシミュレートします
 gmh5225/memory-relocalloc
マップされたDLLの.relocセクション内のコードケーブを特定し、典型的なメモリ割り当て呼び出しに代わって小さなシェルコードを割り当てて実行するCの概念実証。








