
 #1
RAMダンプを分析して、実行中のプロセス、ネットワーク接続、および隠されたマルウェアを見つけるためのツール。
Kitploit おすすめ
 rebelle3/cve-2017-7117
教育目的のエクスプロイト。CVE-2017-7117、iOS 10.3.4 JavaScriptCoreにおける型混乱(type-confusion)および解放後使用(use-after-free)の脆弱性を対象とし、メモリスプレーイングとアドレス漏洩の手法を実証する。
 pray3r/cve-2015-8088
クラッシュ PoC
 yutori-natsu/cve-2023-6931-pipa
Xiaomi Pad 6 (pipa) における CVE-2023-6931 のカーネル LPE エクスプロイト。perf の read_size オーバーフローを連鎖させて root を取得し、データオンリーの netlink_sock sk_destruct 破壊により SELinux…
 erikdervishi03/cve-2026-31024
Steghide 0.5.1 におけるスタックベースのバッファオーバーフローの概念実証 (PoC)。長いファイルパスがクラッシュ (DoS) を引き起こし、システムコアダンプを介して機密データ (パスワード) が漏洩することを示します。
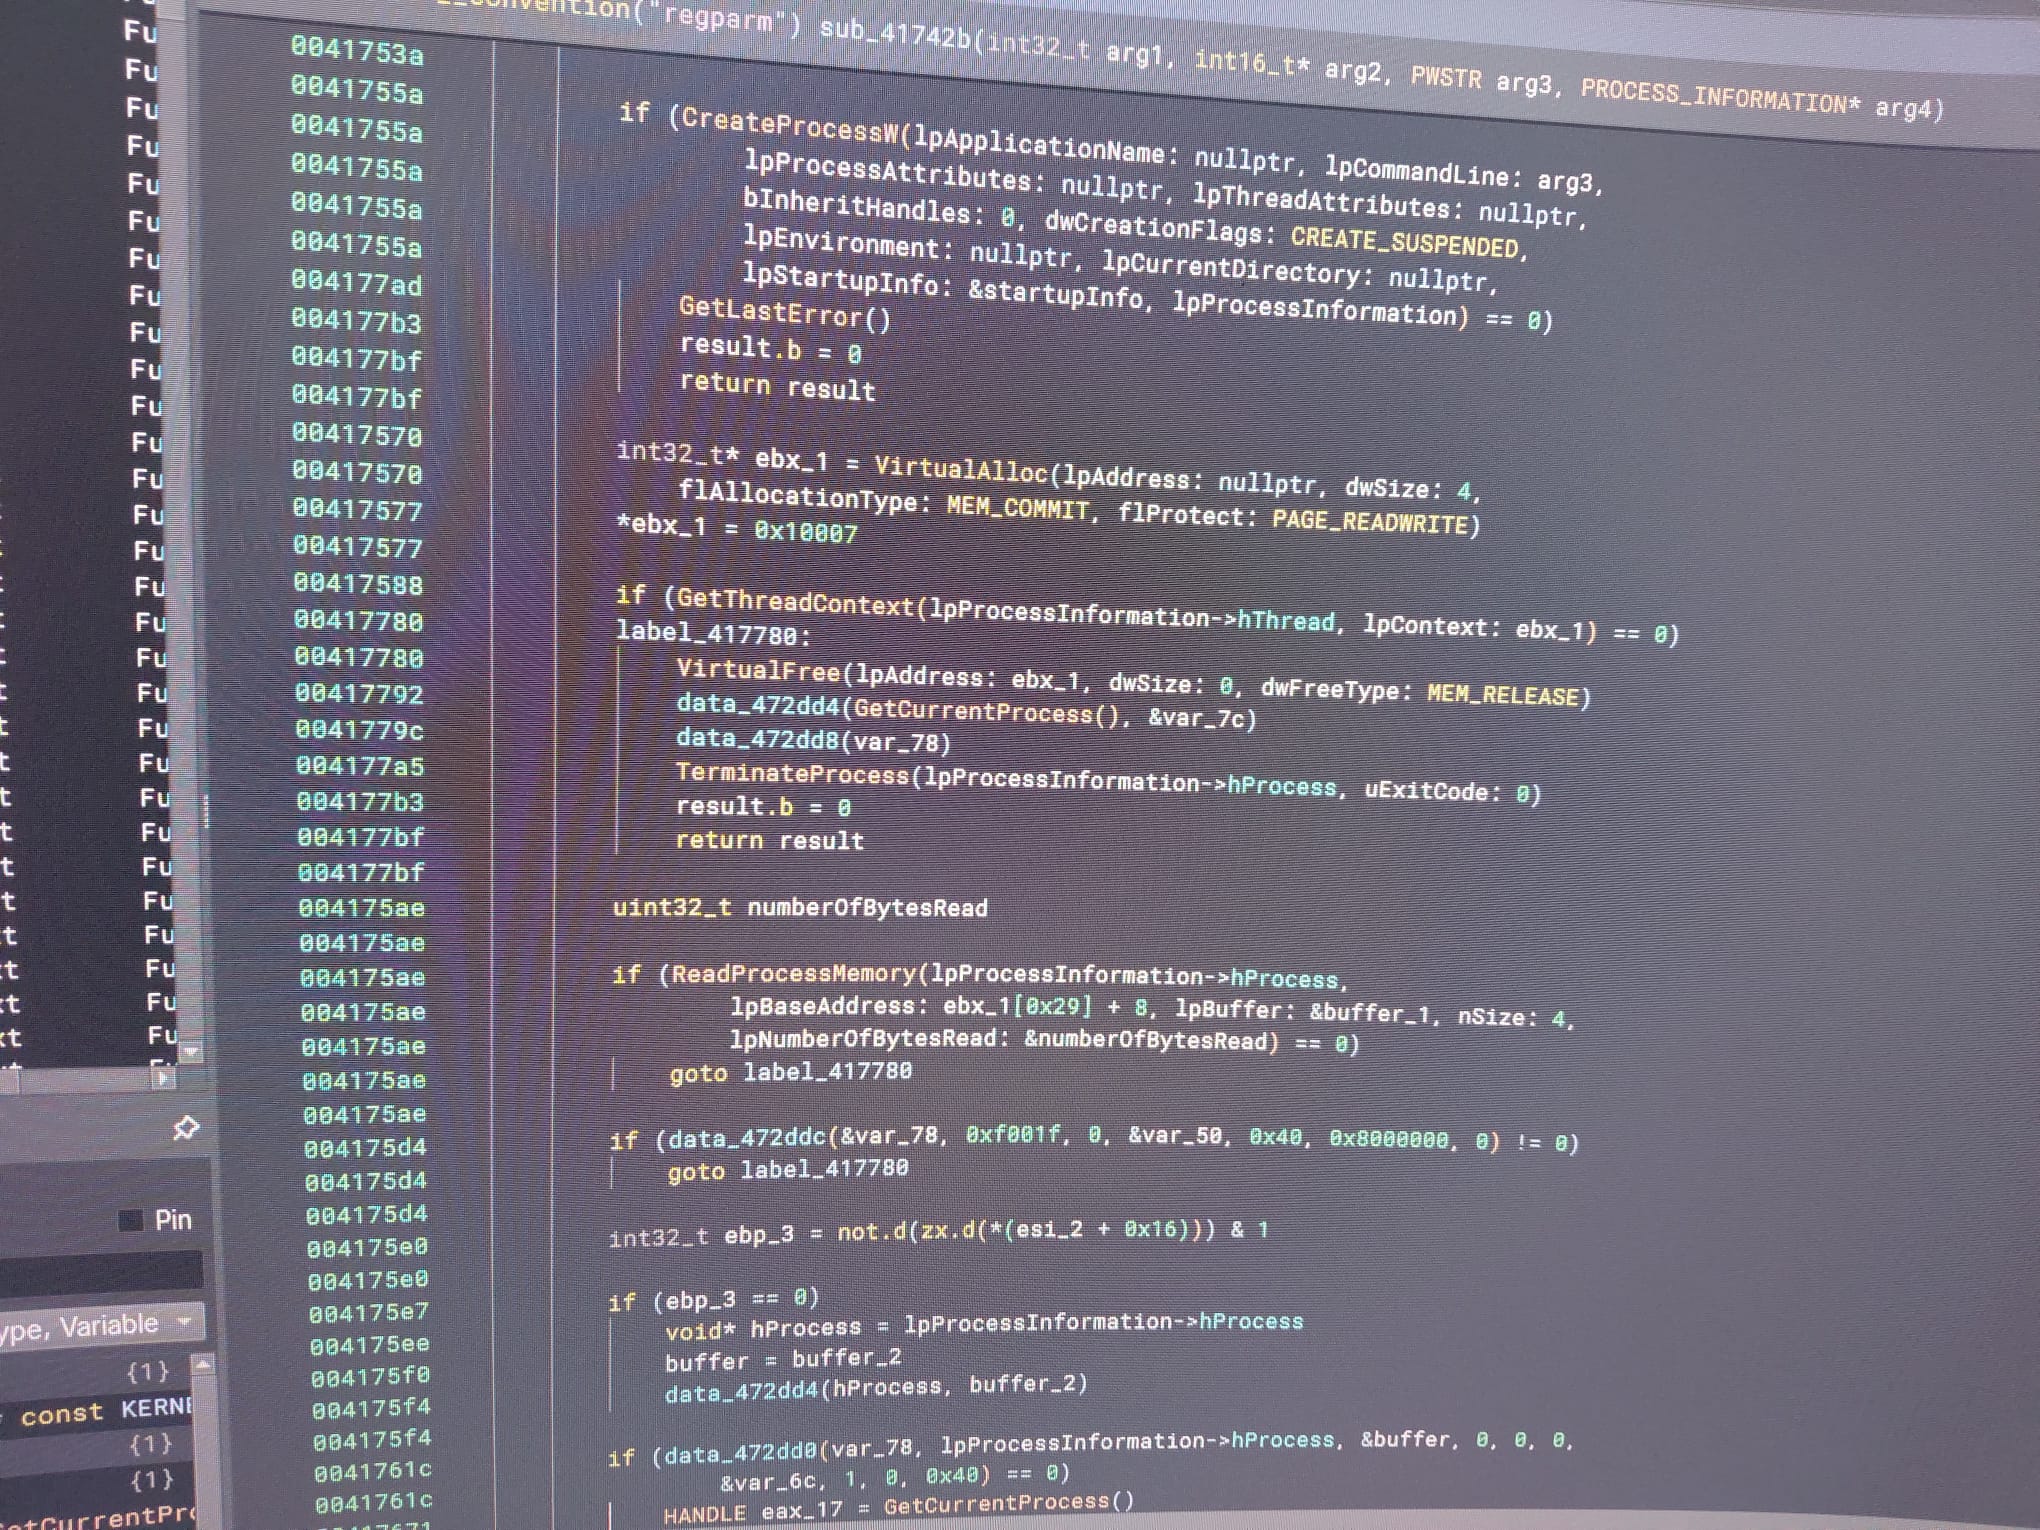 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
ファイルレスRemcos RATの亜種のリバースエンジニアリング解析。Native API呼び出しを介してsvchost.exeに注入する。難読化されたペイロード抽出、レジストリ永続化、クリップボード監視、APIフッキング、UACバイパス技術をカバーする。
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder タイムアウト UAF — 遅延パニックを引き起こす iOS/macOS カーネル脆弱性(A19 Pro、iOS 26.3 RC)
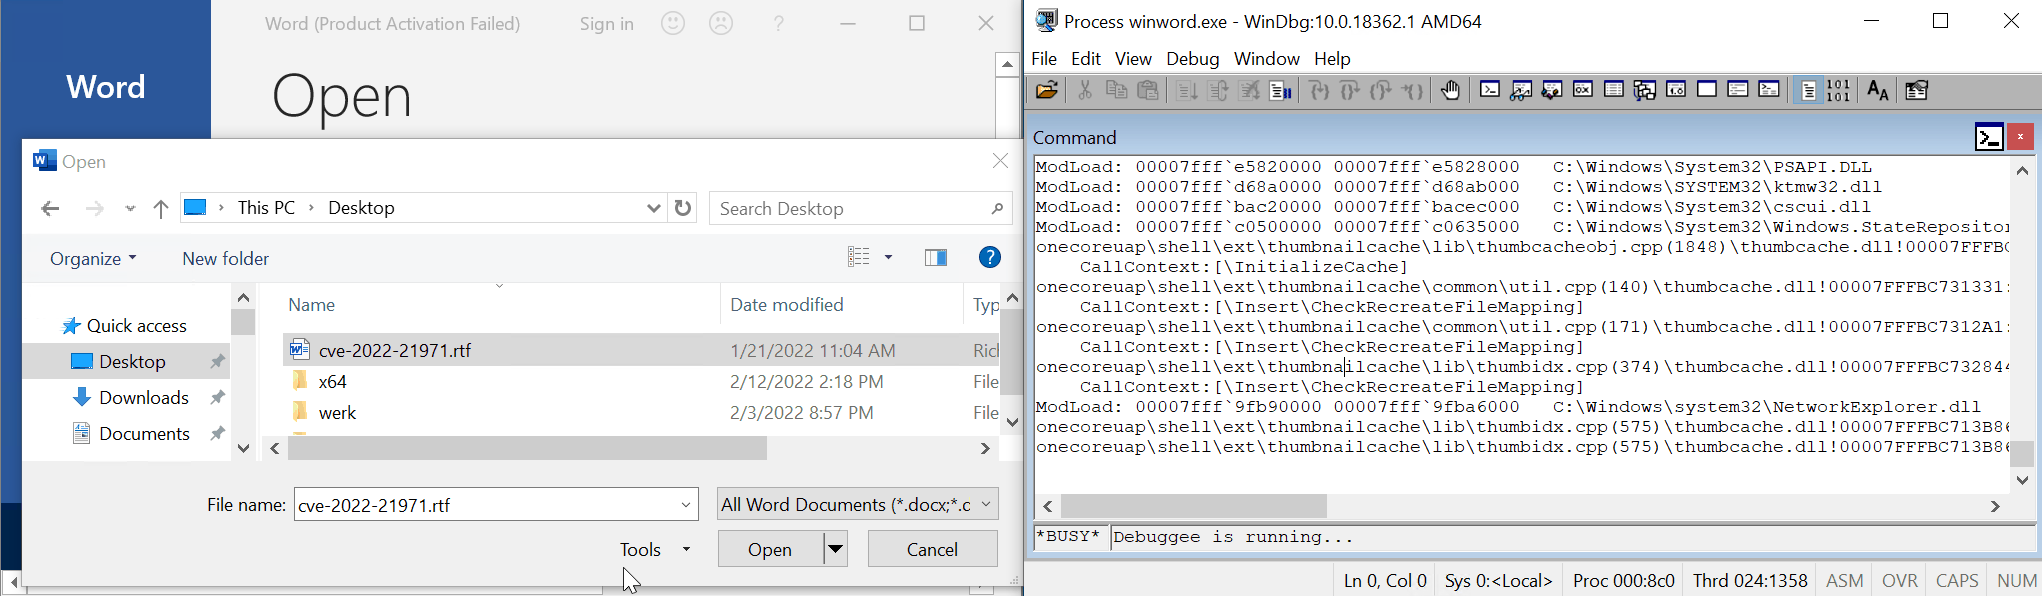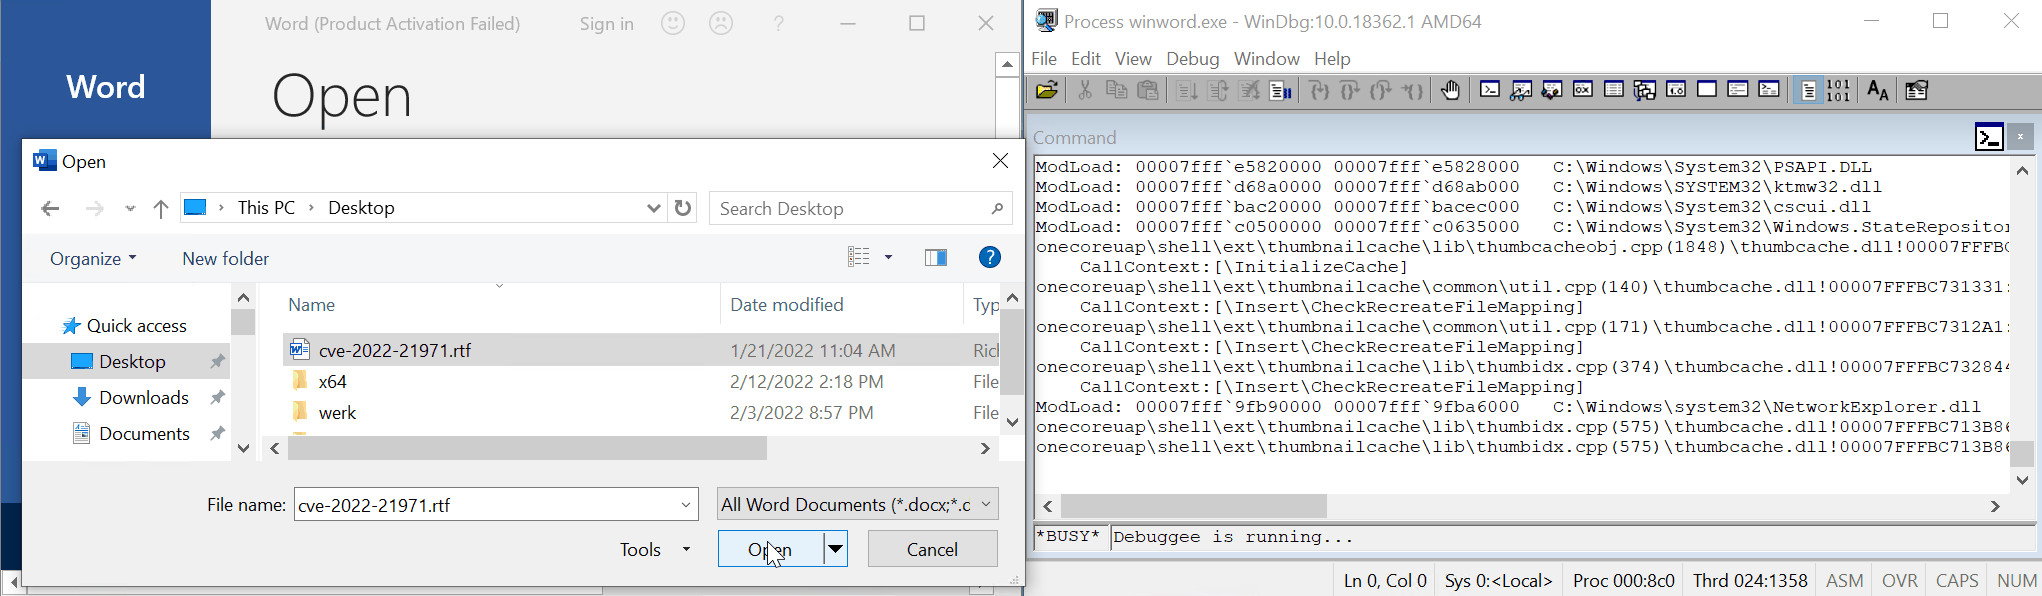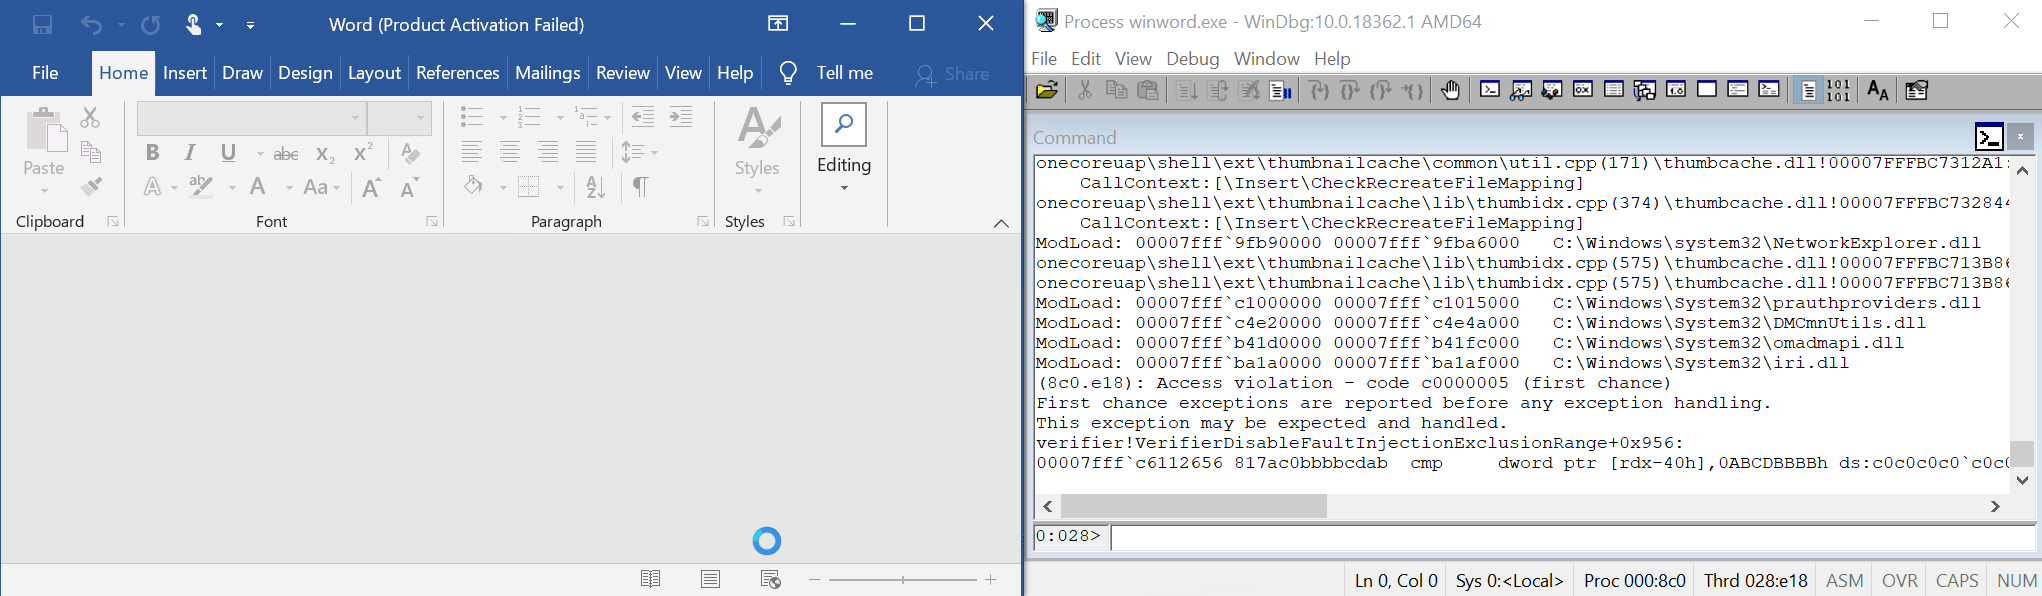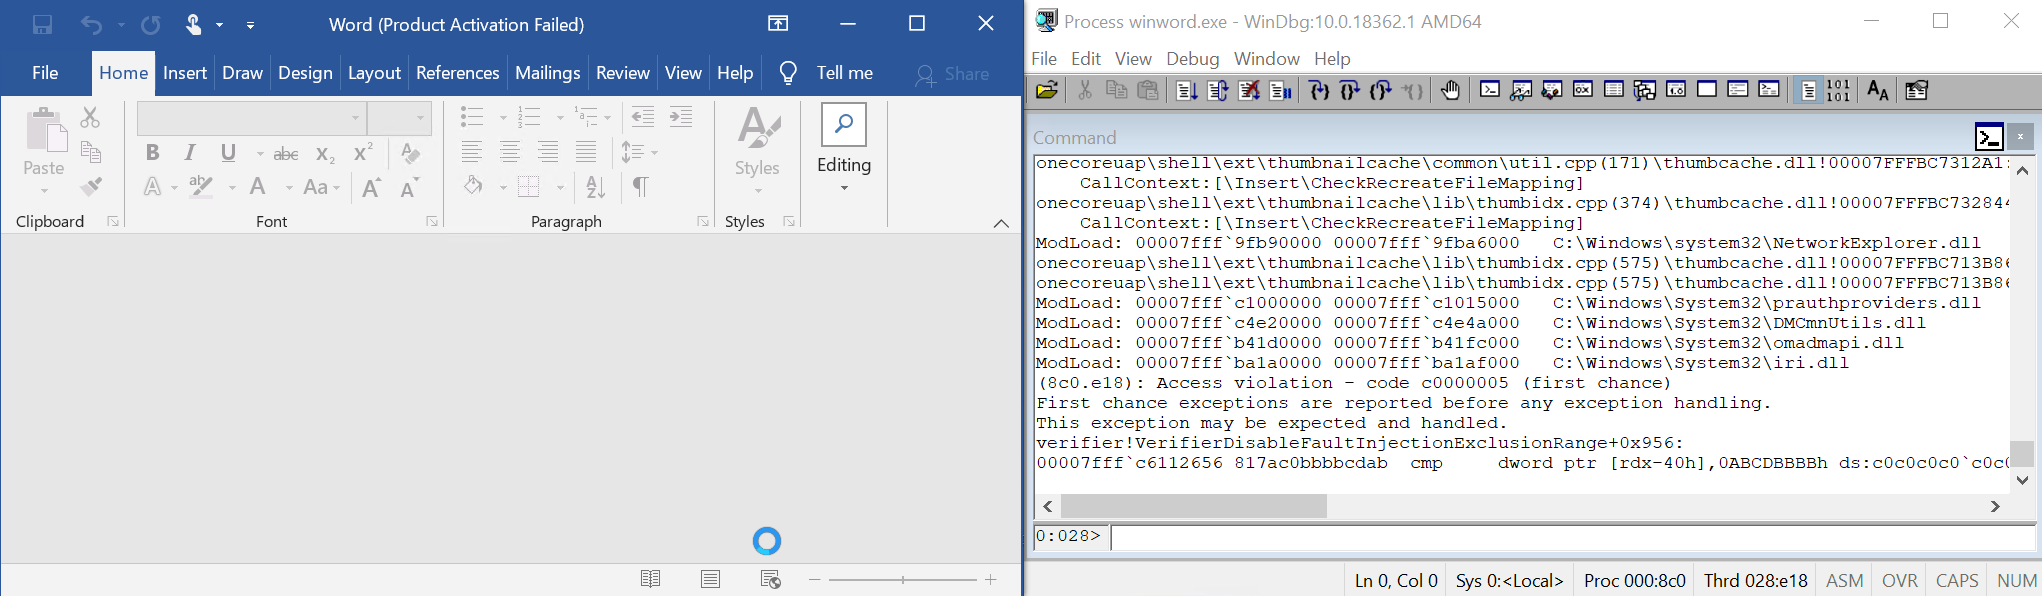 tufanturhan/cve-2022-21971-windows-runtime-rce
CVE-2022-21971の概念実証エクスプロイト。Windows Runtimeのprauthproviders.dllにおける初期化されていないポインタ解放の脆弱性で、WordまたはWordpadで細工されたRTFドキュメントを介してトリガーされます。
 jordelmir/elysium-vanguard-sentinel-audit
Honor Magic V2向け 公式 Sentinel Edition v7.11 - ハイパーバイザー検出&カーネルメモリ監査スイート。CVE-2025-38352およびEL2 RKP防御を調査中。
 asdyxcyxc/cve-2020-1362
CVE-2020-1362 の解説
 adminpentester/cve-2024-38063-
IPv6経由でのカーネルのリモートエクスプロイト
 csrxamfi/cve-2026-65330
NECPトライにおけるuse-after-freeを実証するPerlの概念実証エクスプロイト。カーネルメモリ破壊を引き起こすためのヒープスプレーオプション付き。
 saadislamm/spoiler
投機的ロードハザードがRowhammer攻撃およびキャッシュ攻撃を強化 - CVE-2019-0162 -
 bobikl/cve-2026-43499-t807d
CVE-2026-43499 向け Android カーネルエクスプロイト研究パッケージ。popsicle エクスプロイトのソース、埋め込み su ペイロード、root ブリッジヘルパー、再現可能なビルド成果物を含みます。
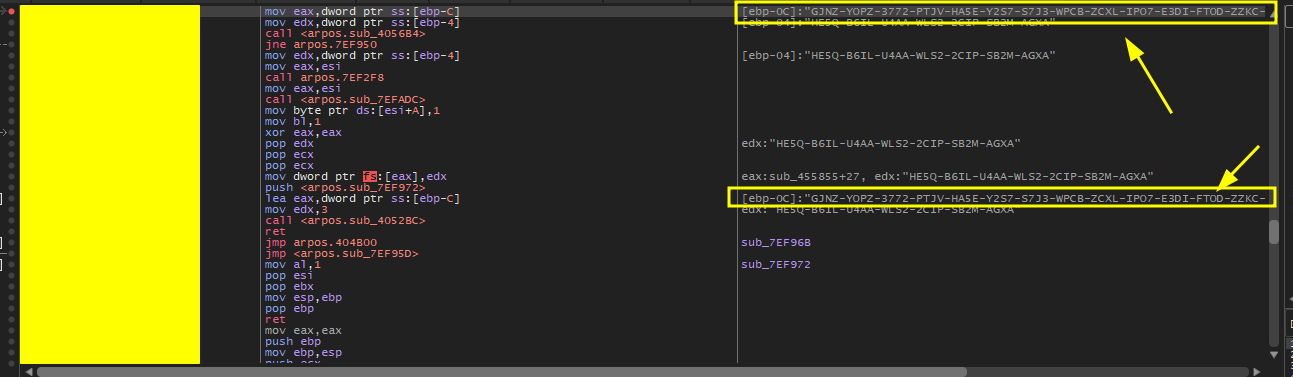 yonathanpy/cve-2025-65320
CVE-2025-65320の概念実証。デバッガーアタッチによるプロセスメモリからの平文ライセンスキー抽出を実証し、Abacre Restaurant POSでのソフトウェアアクティベーションバイパスを可能にします。
 shcesama/cve-2023-4863-analysis
CVE-2023-4863 (libwebpヒープバッファオーバーフロー) の教育的分析。ブルーチーム検出ツール、静的WebPスキャナー、防御的Javaバリデーター、Valgrindメモリ分析を備えた分離Dockerラボが含まれます。
 cenobyte-vincit/memdumper
macOSのデバッガentitlementsとDYLD_INSERT_LIBRARIESを悪用して、実行中のプロセスのメモリをダンプまたは検索しつつ、EDRの帰属を署名済みヘルパーバイナリへ移行させます。
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
RedLine Stealer のリバースエンジニアリング解析。.NET ベースの情報窃取型マルウェアで、C2 ドメイン (198.46.86.63、tempuri.org) を使用し、Windows Defender のバイパスと 7200 KB のペイロード抽出を行います。
 crackercat/cve-2021-44852
BS_RCIO64.sys(Biostar RACING GT Evo 2.1.1905.1700)に問題が見つかりました。低整合性プロセスがドライバのデバイスオブジェクトを開き、IOCTLを発行して任意の物理メモリ位置への読み取りまたは書き込み(または任意のアドレスの呼び出し)を行うことができ、任…








