
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-67246 — CVE-2025-67246 | Kitploit
ツール/GitHubGitHub/cdipper/cve-2025-67246
メモリフォレンジック脆弱性分析エクスプロイトハードウェアセキュリティバイナリ解析
GitHubcdipper/cve-2025-67246

CVE-2025-67246

CVE-2025-67246

リポジトリを見る
4910ヶ月前未レビュー
共有

CVE-2025-67246

脆弱性タイトル: LuDaShi の不適切なアクセス制御

影響を受けるバージョン: 6.1026.4505.112 未満

発見日時: 2025年12月2日

発見者: ZhouRui

分析レポート:

LuDaShi は、無料のハードウェア認証、コンピュータ(携帯電話)の安定性保証、システムパフォーマンスの向上を提供する、よく知られた無料のシステムユーティリティソフトウェアです。LuDaShi およびその関連システム製品(コンピュータパフォーマンス最適化、システムパフォーマンス監視)に含まれる ComputerZ_x64.sys ドライバには、下位4GBのカーネルアドレスを読み取ることができるデータが含まれています。
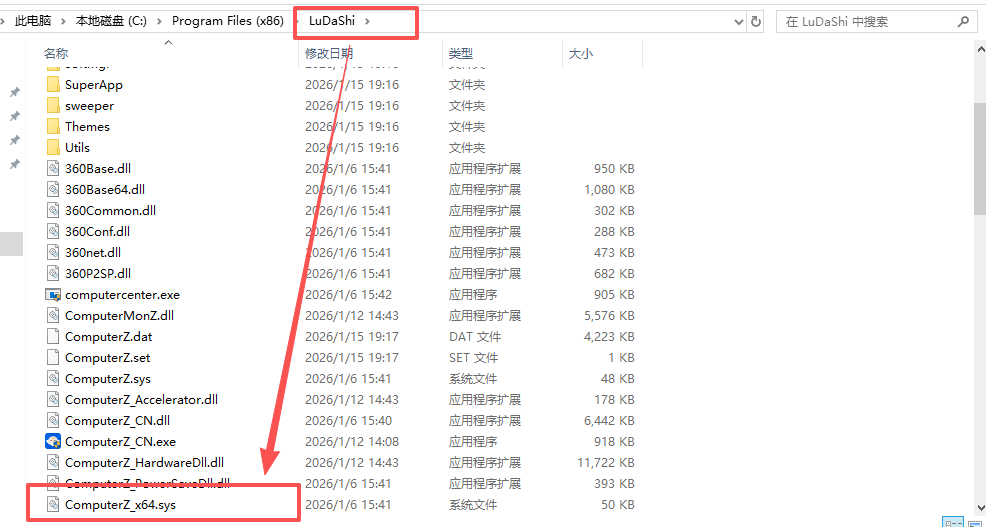
image-20260115191727859

このドライバは、IOCTL インターフェース (0xF1002508) をユーザー空間に公開しています。このインターフェースは、ユーザー提供の入力パラメータを処理する際に、渡されたメモリアドレスを適切に検証しません。ユーザー空間のプロセスは、このインターフェースを介して任意の下位4GBのアドレス値をドライバに渡すことができます。その後、ドライバはこのアドレスを使用して物理メモリの内容を読み取り、結果をユーザー空間の呼び出し元に返します。このアドレスパラメータには効果的なアクセス制御チェックがないため、攻撃者はこれを使用して、カーネル仮想アドレス空間を介して通常はアクセスできないシステムメモリ領域を読み取り、機密情報の漏洩を引き起こす可能性があります。この問題により、ローカル管理者は、読み込まれた脆弱なドライバを利用して、追加の特権なしにシステムメモリデータを取得でき、オペレーティングシステムのメモリアクセス分離メカニズムを侵害します。

このドライバは、アプリケーション層にデバイスオブジェクト (ComputerZ) への使用可能なシンボリックリンクを提供します。さらに下の、IOCTL を処理するディスパッチ関数 sub_11008 内で。
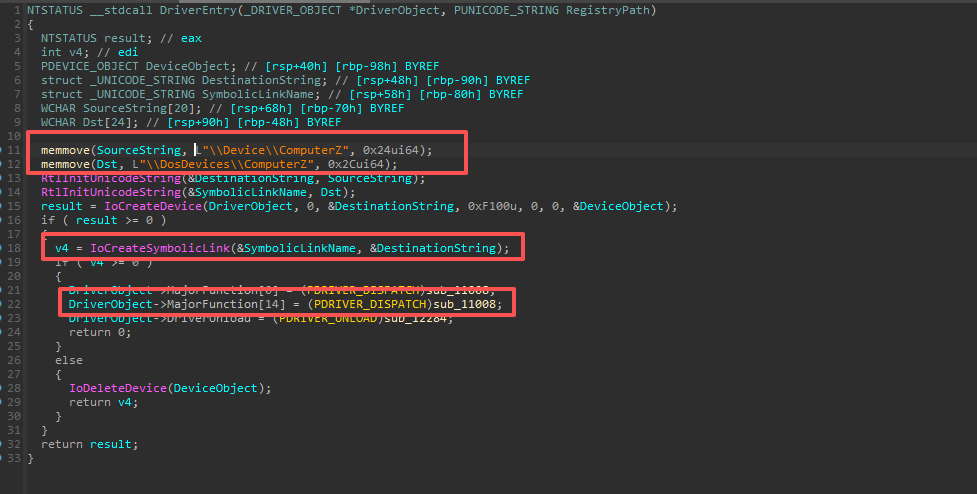
image-20260115185458609

IoControlCode が 0xF1002508 の場合、次のコードが実行されます。これは、MmMapIoSpace を介して下位4GB内の任意のカーネルアドレスデータをアプリケーション層にマッピングします。攻撃者は、Proof-of-Concept (POC) を構築して、下位4GB内の任意の物理アドレスから任意のサイズのデータを読み取り、アプリケーション層に返すことができます。

image-20260115185840971

このドライバをロードし、このリポジトリの POC コードを実行すると、攻撃効果は以下のようになります。この例では、物理アドレス 0xF0000 から 8 バイトのデータを読み取ろうとしましたが、読み取るデータ量は任意です。
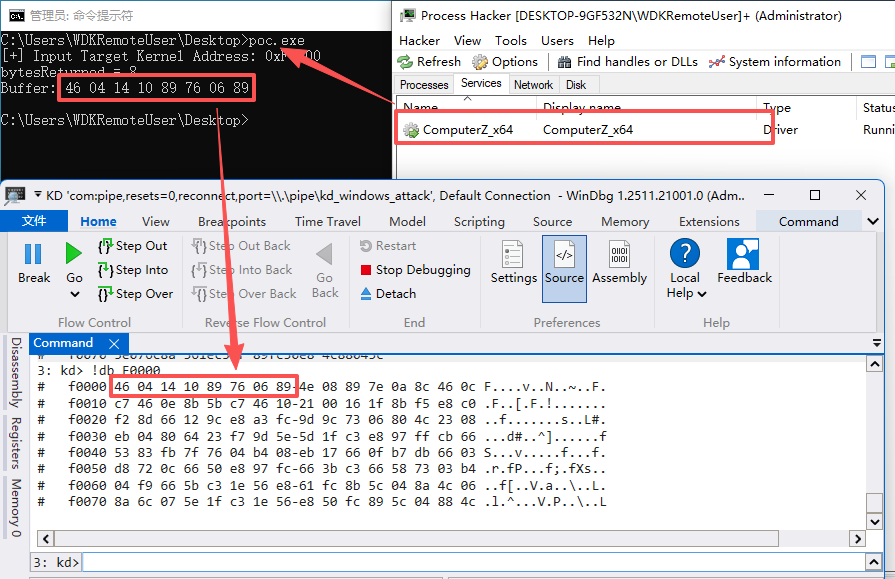

image-20260115191446704

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






