
 #1

 akatorich/kernelflirt
Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。
 9bie/php2shell-bypass-aslr-exp
PHP 8.4.26 + Apache mod_php において、セッションの upload_progress によるヒープリーク、ダングリングポインタの再利用、および ASLR バイパスを組み合わせて zif_system を呼び出す、RCE を実現する純粋な HTTP エクスプロイト。
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android カーネル LPE PoC for CVE-2026-43499、4.19 Qualcomm カーネルにおける rtmutex の use-after-free で、Redmi K40 向けに LD_PRELOAD ルートペイロードを適用したもの。
 winsiderss/systeminformer
高度なプロセス、ネットワーク、ディスク分析、スタックトレースデバッグ、マルウェア検出、サービス管理を備えたリアルタイムWindowsシステムモニター。ポータブルで無料。
 x64dbg/x64dbg
オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。
 radareorg/radare2
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) は RootMyVivo Neo 向けのエクスプロイトフォーク — iQOO Neo 11 (PD2520, SM8750, 6.6.89)。自身のデバイスでの許可された研究のみを目的としています。
 werwolv/imhex
🔍 リバースエンジニア、プログラマー、そして午前3時に作業するときに自分の網膜を大切にする人々のためのヘキサエディタ
 pdb333/cortex
Windowsランタイム分析ツールキット。メモリスキャン、デバッグ、自動化、AIフレンドリーなAPIを組み合わせています。

 jazho76/house_of_apple_2
glibc 2.43におけるHouse of Apple 2 FSOP手法のインタラクティブなGDBウォークスルー。vtableバイパス、スタックピボット、ROPを網羅した再現可能なサンドボックス付き。

 bert-janp/incident-response-powershell
PowerShellベースのインシデント対応ツールキットで、25以上のフォレンジックアーティファクト(プロセス、ネットワーク接続、レジストリ、ブラウザ履歴)を収集し、SIEM統合用にCSVをエクスポートします。Defender for Endpoint Live…
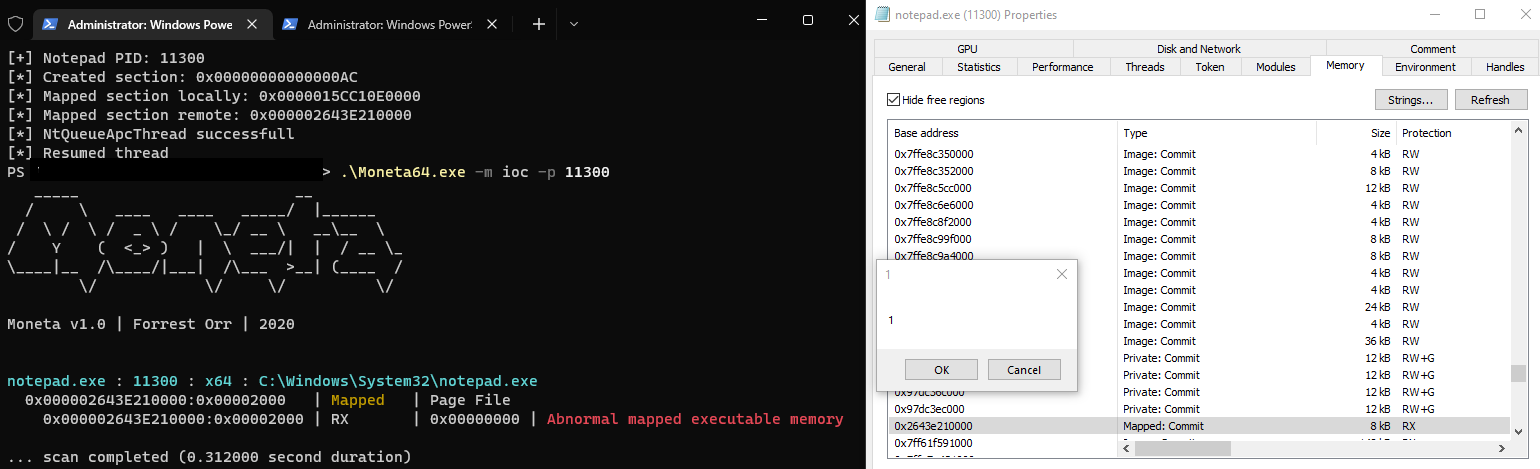 theflink/deepsleep
Gargoyle の x64 向け派生版。ROP と PIC のみを使用してメモリアーティファクトを隠します。
 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
 neo23x0/loki
IOCおよびYARAベースのスキャナーで、ファイル名の正規表現、YARAシグネチャ、ハッシュマッチング、エンドポイントでのC2バックコネクトチェックにより侵害指標を検出します。








