#1
 dave_m/clamtk
Linux システム向けの、使いやすく軽量なオンデマンド型ウイルススキャナー。 追加のヘルプについては、<a href="https://gitlab.com/dave_m/clamtk/wikis/home">wiki</a> を参照してください。
 nccgroup/ghostrings
Goバイナリ内の文字列定義を復元するためのGhidraスクリプト
 watchdogsecurity/ring3-kit
NT APIフック(NtQuerySystemInformation)を使用してタスクマネージャーからプロセスを隠す
 ctrlaltint3l/intelligence
マルウェアサンプル、脅威インテリジェンス、IOC、セキュリティツールログの集中リポジトリであり、脅威調査やインシデント対応ワークフローを支援します。
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 airbus-cert/vbsparkle
VBScript & VBA ソース間難読化解除ツール(部分評価付き)
 kernullist/windbg-decompile-ext
実行中の関数を逆アセンブルし、LLMを使用して検証済みの擬似コードを生成するWinDbg x64拡張機能。
 sh1n0g1/z9
イベントログからPowerShellベースのマルウェアアーティファクトを検出し、PowerShellスクリプトの静的解析を実行して悪意のある活動を特定します。
 0xdad0/papimonitor
FridaベースのAndroidアプリ向けランタイムAPIモニターで、事前定義またはカスタムカテゴリにわたって、呼び出されたAPI、パラメータ、戻り値、呼び出し元をログ記録します。
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS インターセプションプロキシ)
 robertdfrench/ifuncd-up
GNU IFUNC は CVE-2024-3094 の真の原因です
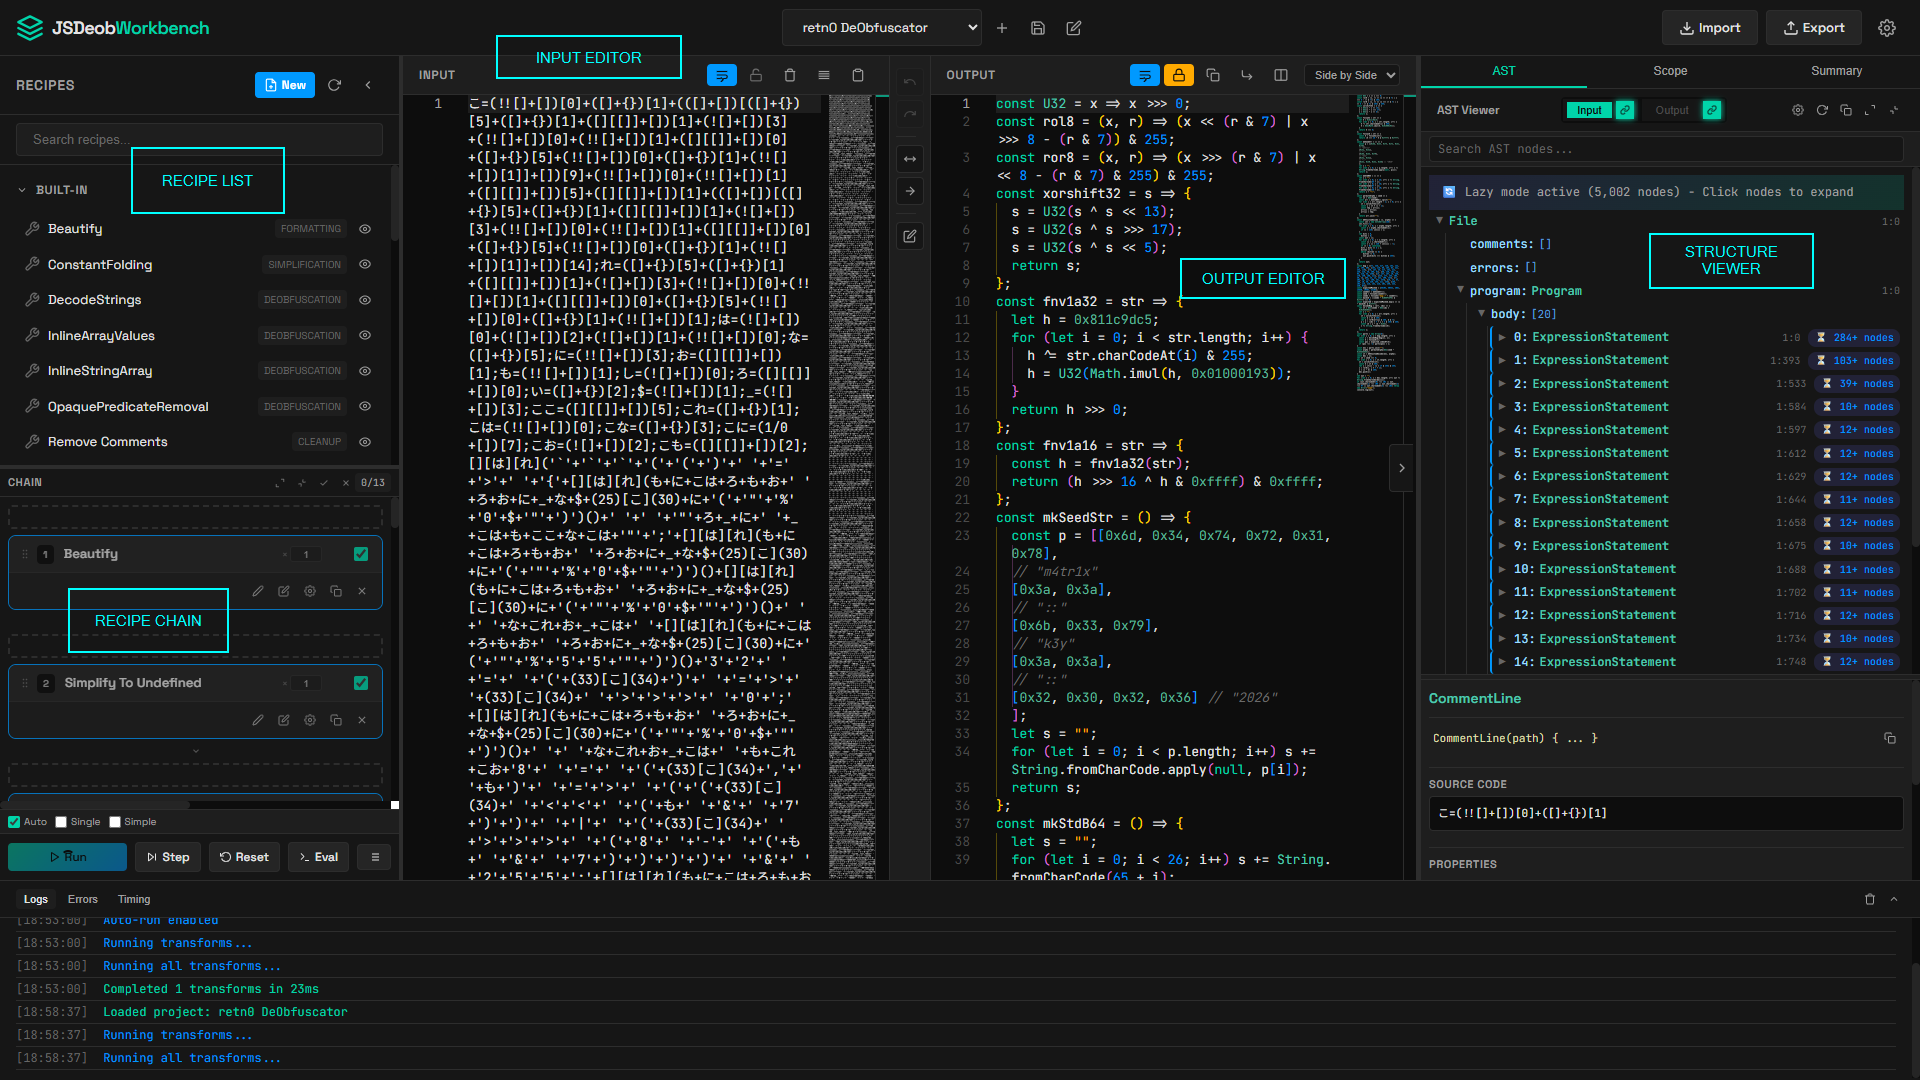 owl4444/jsdeob-workbench
難読化されたJavaScriptをビジュアルにリバースエンジニアリングします。変換を連鎖させ、ASTの変更を検査し、再利用可能なデオブフスケーション(難読化解除)プラグインを作成します。
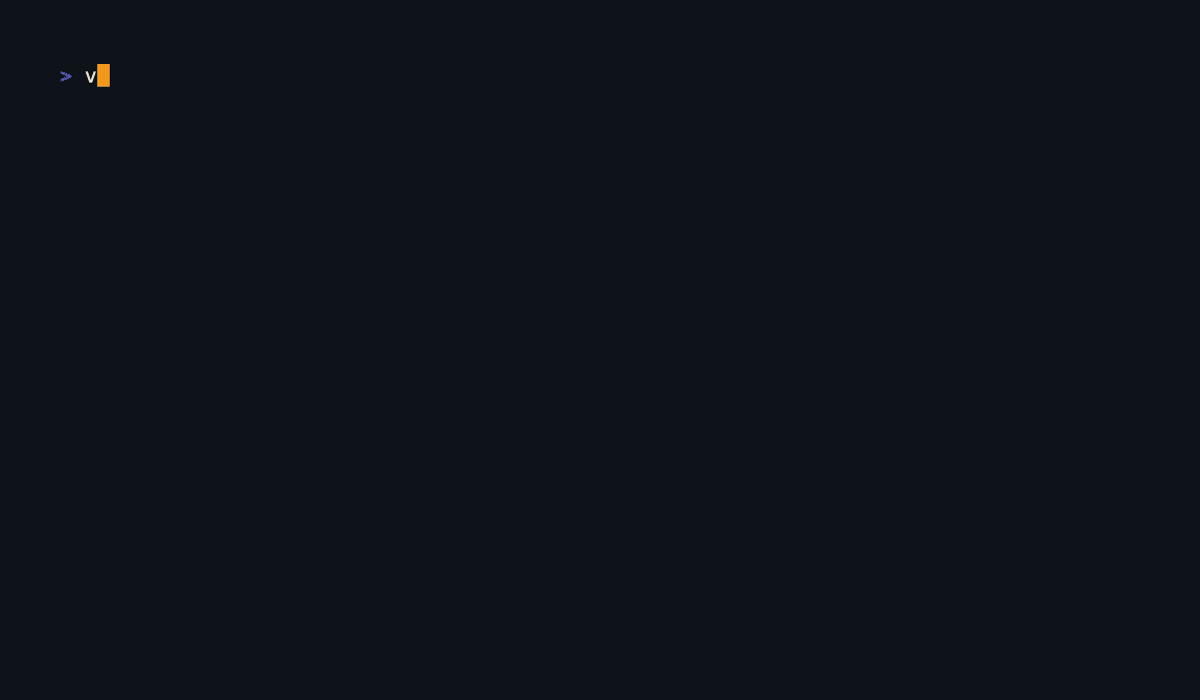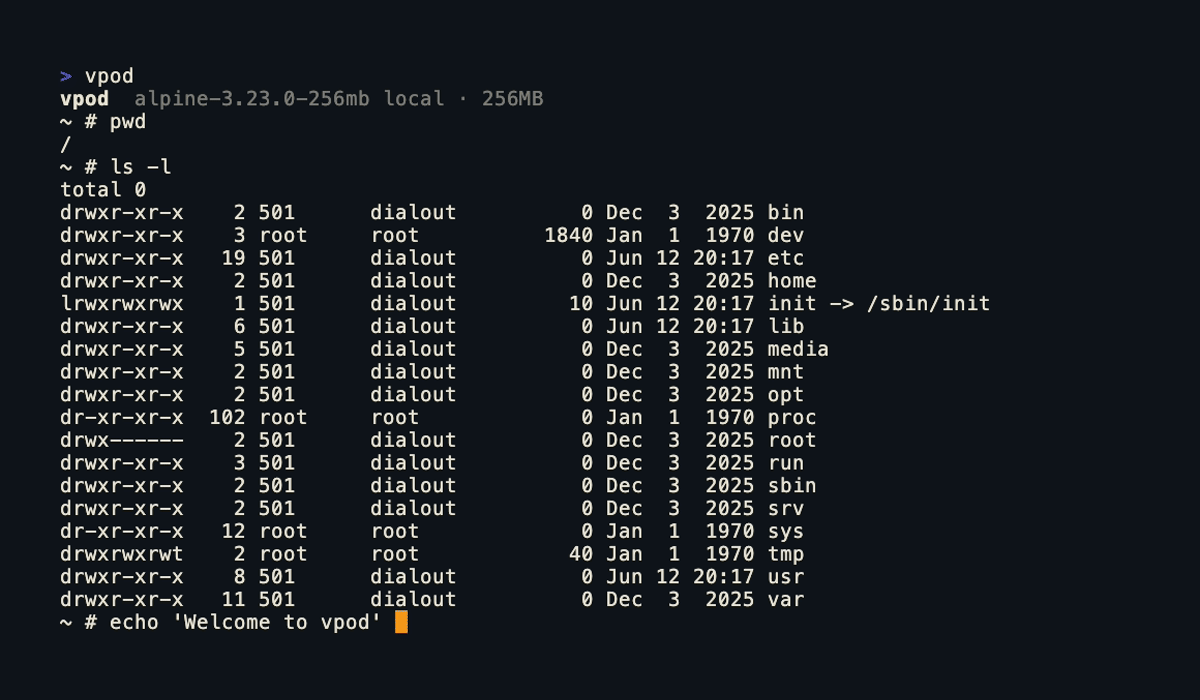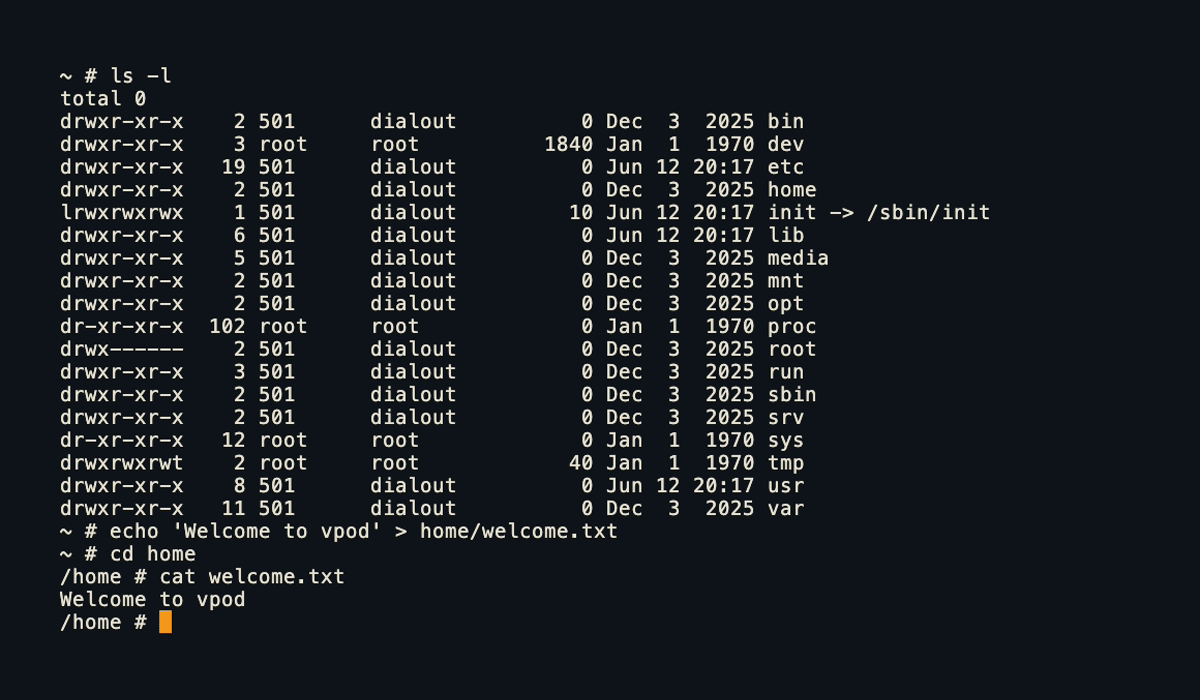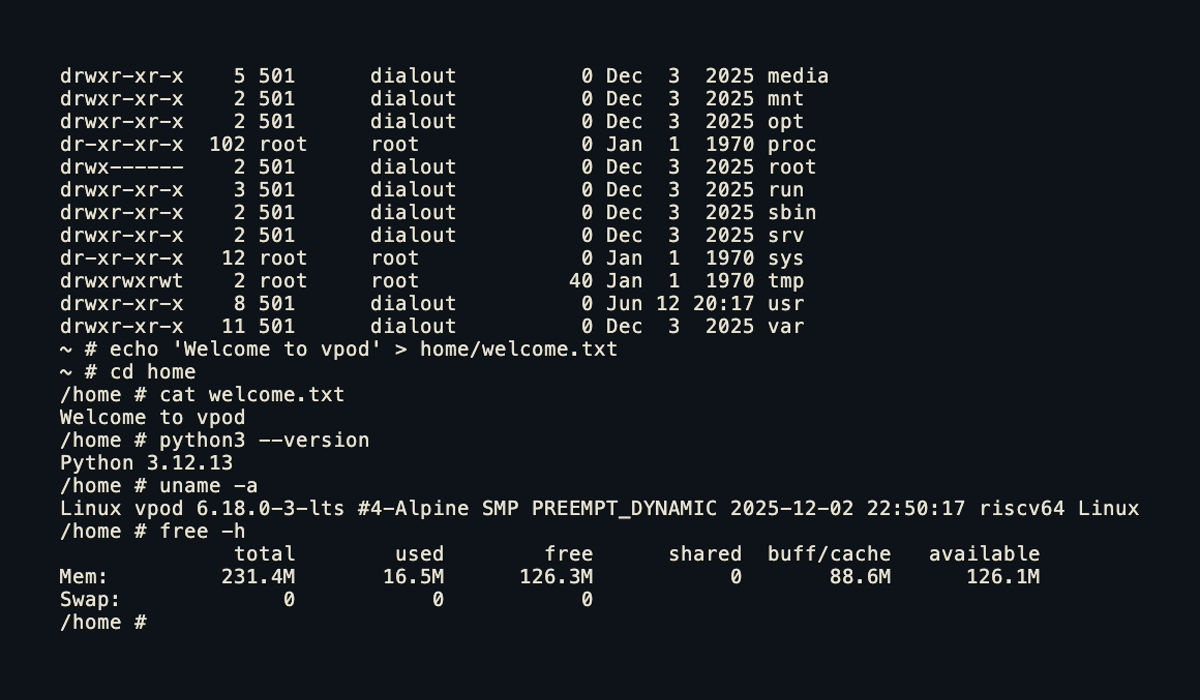 capsulerun/vpod
信頼できないプロセスを実行するための、軽量で安全なLinuxサンドボックス。ブラウザとサーバーの両方で動作します。
 tandasat/hello-vt-rp
Intel VT-rp(リダイレクト保護)技術の使用を実演するシンプルなハイパーバイザ。
 lfi-project/lfi
トップレベルのリポジトリ for LFI: 実用的で効率的で安全なソフトウェアベースのサンドボックス
 cert-polska/hfinger
pcapファイルからTsharkを使用してマルウェアのHTTPリクエストのユニークなフィンガープリントを生成し、リクエスト構造、ヘッダー、ペイロード特性の分析を通じてマルウェアファミリーの識別とグループ化を可能にします。
 google/kernel-research
Linuxカーネルエクスプロイトツールキット。エクスプロイト構築ライブラリ、ROPチェーンおよびスタックピボットジェネレータ、カーネルイメージランナー、カーネルエクスプロイト開発用のターゲットデータベースを提供します。