
 dbrll/ll-34
回路レベルのPDP-11/34エミュレータ

ll-34 は PDP-11/34A(1977年)の回路レベルエミュレータであり、実際の PDP-11/34A の回路図、マイクロコード、ロジックキャプチャからリバースエンジニアリングされた仮想 CPU を実行します。
もともとは、信号レベルでのトラブルシューティングを支援するために、実機 CPU のデジタルレプリカとして設計されました。 ゲートレベル(Verilog)ではなく回路レベル(ROM イメージ + 組み合わせ論理)が選ばれたのは、ハードウェアのバグを再現できるほど低レベルでありながら、プログラムを実行できるほど高速であるためです。
ソースツリーは以下のように構成されています:
| ディレクトリ | 説明 |
|---|---|
conformance/ | 参照マシンからのロジックキャプチャと自己検査プログラム。ll-34 はこれらに対してテストされます。 |
pdp11/ | マシン本体:CPU、UNIBUS、周辺機器、ブート ROM、プログラマコンソールモデル、ロジックアナライザプローブ。machine.c がこれを組み立てて実行します。 |
frontends/ | ユーザーインターフェース:cli/(ターミナル)、wasm/(ブラウザ GUI)、tty/(シリアル回線のホスト側)。 |
demos/ | ディスクイメージとプログラム。 |
docs/ | markdown に変換された DEC のドキュメント。 |
仮想 CPU(pdp11/kd11ea/)は、クロックジェネレータ、論理ゲート、ALU(C の論理でシミュレート)を再現し、ROM からダンプされたオリジナルのマイクロコードをステップ実行します。
以下のコンポーネントで構成されています:
| ファイル | 説明 |
|---|---|
roms/ | ROM ダンプと再構築(組み合わせ論理およびマイクロコード)。 |
kd11ea.c | CPU コア。マイクロコードを 1 サイクルにつき 1 マイクロワードずつステップ実行します。74xx ゲートと 74S181 ビットスライス ALU はここでモデル化されています。 |
rom_wiring.h | 組み合わせ ROM のアドレス配線と出力デコード。 |
ucode_rom.h | CPU マイクロコードを文書化し、512×48 ビットのマイクロワードにアセンブルします。 |
clockgen.c | クロックジェネレータ。CPU のペースを決めるオリジナルの遅延線をモデル化します。 |
mmu.c | メモリ管理。カーネル/ユーザーアドレス空間、および 16 ビットから 18 ビットへのメモリ変換。 |
int.c | 割り込みアービタ。優先度キューを実装し、UNIBUS デイジーチェーンのグラント順序を近似します。 |
clock.c | エミュレータ内部クロック。シミュレート時間を実時間と同期させます。 |
以下のデバイスが実装されています。UNIBUS は非同期であるため、すべてのデバイスがタイミングや信号の正確さを必要とするわけではありません。
特にプログラマコンソールは、Intel 8008 やそのボードの配線を低レベルで再構築するのではなく、その動作を高レベルでエミュレートしています。
デバイスはUNIBUSバックプレーン(unibus.c)に接続され、アドレスデコード、タイミング、バスサイクルを実行します。
プログラマコンソールは、PDP-11/34Aのフロントパネルスイッチとインジケータをエミュレートします。 バスの初期化、CPUの起動、コードのシングルステップ実行、任意のアドレスでのデータの検査と書き込み、エミュレータの終了が可能です。
コンソールは、CPUが停止するたびに自動的に起動します(電源投入時、HALT命令、またはCtrl-P)。
フロントエンドはエンジンから分離されているため、フォトリアルなフロントパネルGUIもWebAssemblyで提供されています。
デバッグコンソールは、マイクロコードレベルと命令レベルの両方のコードに対応したインタラクティブデバッガを提供します:
b addr:PCブレークポイントを設定(8進数)、blで一覧表示、bd nで削除c [addr] [n]:コアダンプ(8進数)g:実行を再開mmu:MMUの状態を表示(カーネル+ユーザーのPAR/PDR、現在のモードをマーク)n [n]:n命令をシングルステップ実行r:レジスタダンプs [n]:nマイクロ命令をシングルステップ実行し、完全な状態ダンプを表示(MPC、ALU、バス、レジスタ)u [addr] [n]:命令を逆アセンブル
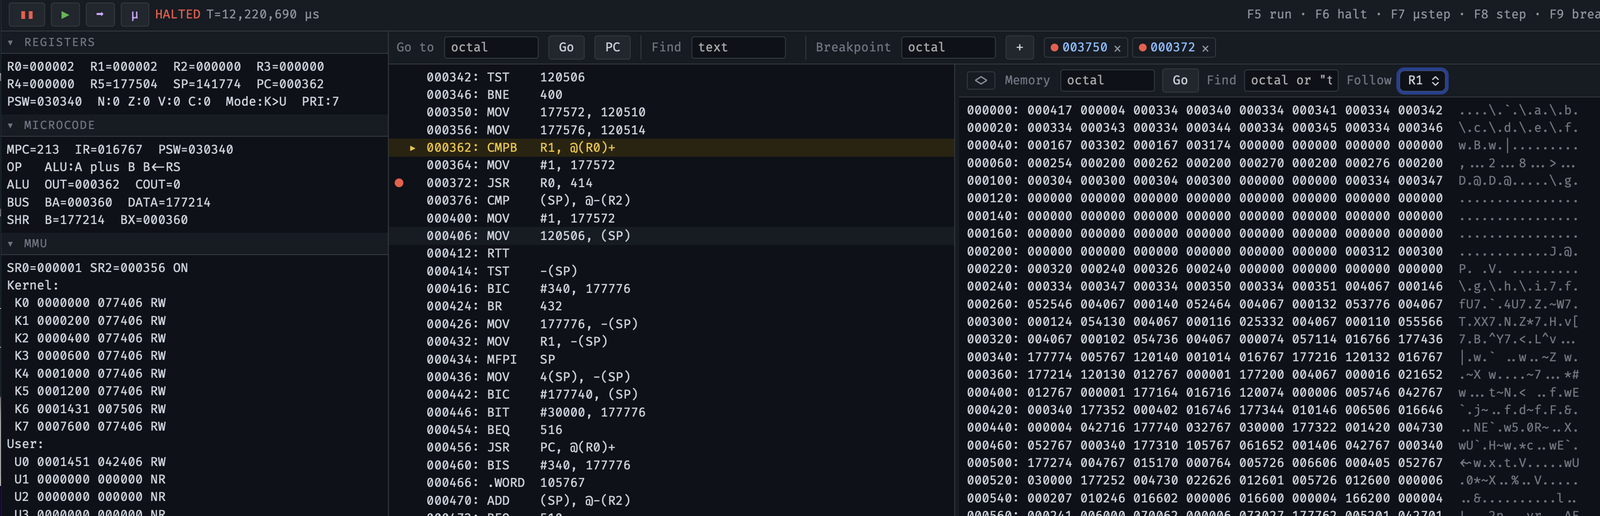
WebAssembly GUIのデバッグコンソール。
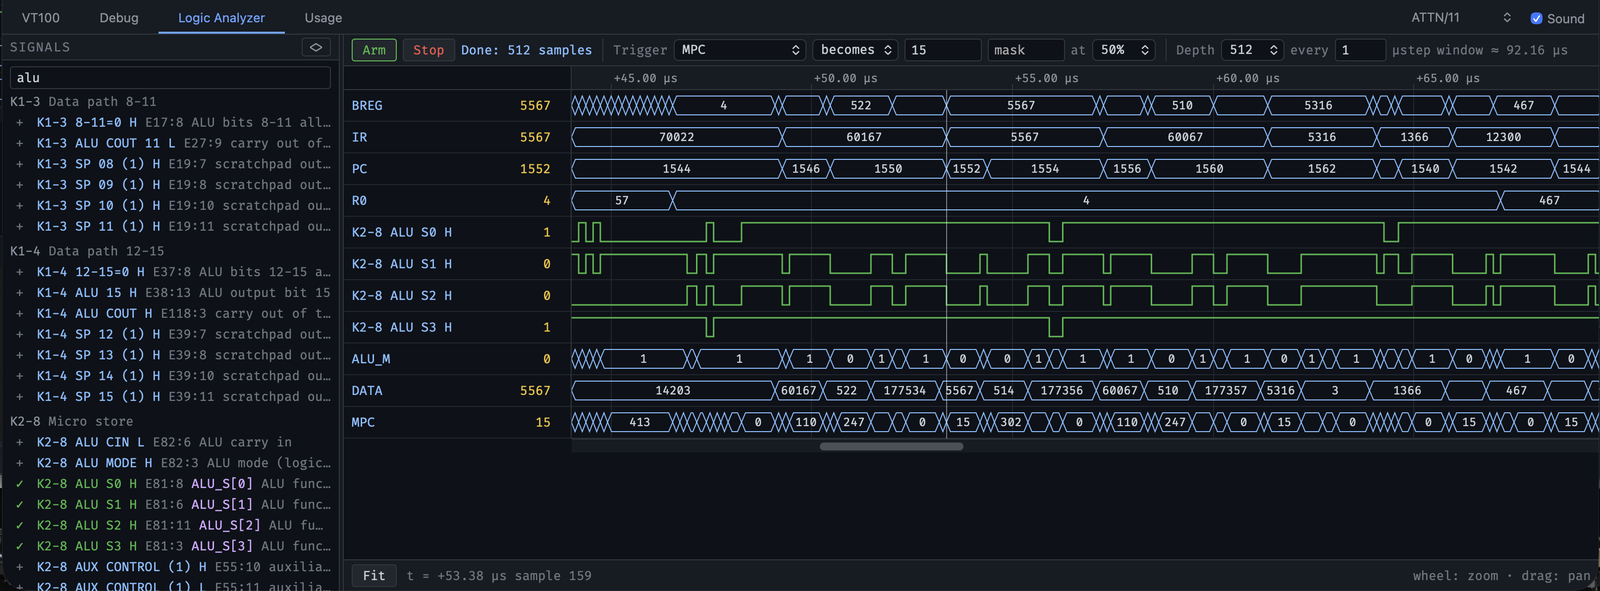
開発中のll-34のトラブルシューティングは、実際のハードウェアのトラブルシューティングと非常によく似ていたため、信号をトレースしデータパスをプローブするための内部ロジックアナライザが実装されました。これは、仮想CPUにおける微妙なROMおよびタイミングのバグを追跡する上で極めて有用であることが判明しました。
ロジックアナライザは、DECのプリントにちなんで命名されたCPUからの488個の信号をプローブできます。サンプルレートはリアルタイムのCPUクロック(5,555,556 Hz)で、サンプルあたり180 nsの分解能を持ちます。設定可能な分周器により、より長いキャプチャウィンドウのためにサンプルレートを低減できます。
キャプチャはリングバッファ(最大256Kサンプル)を使用し、任意の信号でのトリガ設定、調整可能なトリガ位置(プリ/ポスト比)、およびオフライン解析のためのVCDまたはsigrokエクスポートを備えています。

ll-34のロジックアナライザ(下)は、実際のハードウェアがll-34のトラブルシューティングに使われたのと同じように、実際のハードウェア(上)のトラブルシューティングに使用できます。
ll-34には、試してみるためのいくつかのプログラムとシステムが付属しています:ライフゲーム、V6 UNIX、オリジナルのTetrisゲーム付きRT-11 V4、そしてATTN/11(自己アテンションを備えた小さな学習可能なTransformer)です。
./ll-34 --rk ./demos/rtv4_rk.dsk
ブートROMはRK11から自動的にロードし、オペレーティングシステムを起動します。DIRでファイル一覧を表示し、HELPでヘルプを表示し、RUN TETRISでTetrisのデモを開始します(ただし$TERMはおそらく正しくないでしょう?)。RUN ADVENTでColossal Cave Adventureを開始します。これは実際のPDP-11/34上で構築されています。
./ll-34 --rk ./demos/v6bin.rk
ブートローダーは最小限の @ プロンプトを表示します。rkunix と入力して
Enter キーを押すと、数秒後に login: プロンプトが表示されます。
ユーザー名 root をパスワードなしで入力すればログインできます!
なお、初期の UNIX では cd は chdir という名前でした。
make と C11 コンパイラがあればよく、その他の依存関係はありません。
Linux(x86_64 および aarch64)で musl と glibc の両方、macOS aarch64、NetBSD 10 aarch64 において、警告なしでコンパイルできることを確認済みです。
make wasm は WebAssembly 版をビルドします(Emscripten が必要です)。go run frontends/wasm/serve.go で http://localhost:1134 にて配信されます。
CLI に加えて、フォトリアルな GUI を備えたスタンドアロンの WebAssembly 版がこちらで利用できます: https://dbrll.github.io/ll-34
注: ll-34 はリソースを大量に消費するエミュレータです。命令レベルのエミュレータとは異なり、マイクロコードを1サイクルずつステップ実行し、各ステップで ALU、組み合わせ ROM、スクラッチパッド、クロック生成器、バスタイミングを動作させます。 サイクル精度を維持するには、ホストが 5.5 MHz のクロック生成器のペースを持続的に維持する必要があります。
起動時、エミュレータは自身のベンチマークを実行し、実機の KD11-EA に対する相対速度を報告します。比率が 1x 未満の場合、ホストが追いつけずタイミング精度は保証されません。このベンチマークは WebAssembly 版では利用できません。ブラウザのタイマー分解能により信頼性が低いためです。WASM ビルドはネイティブより遅いため、スマートフォンで実行すると通常は遅すぎます。






