#1
 utkonos/lst2x64dbg
IDA、Ghidra、Binary Ninja、Relyzeファイルからラベルを抽出し、x64dbgデータベースにエクスポートします。radare2のメインアドレスも含みます。
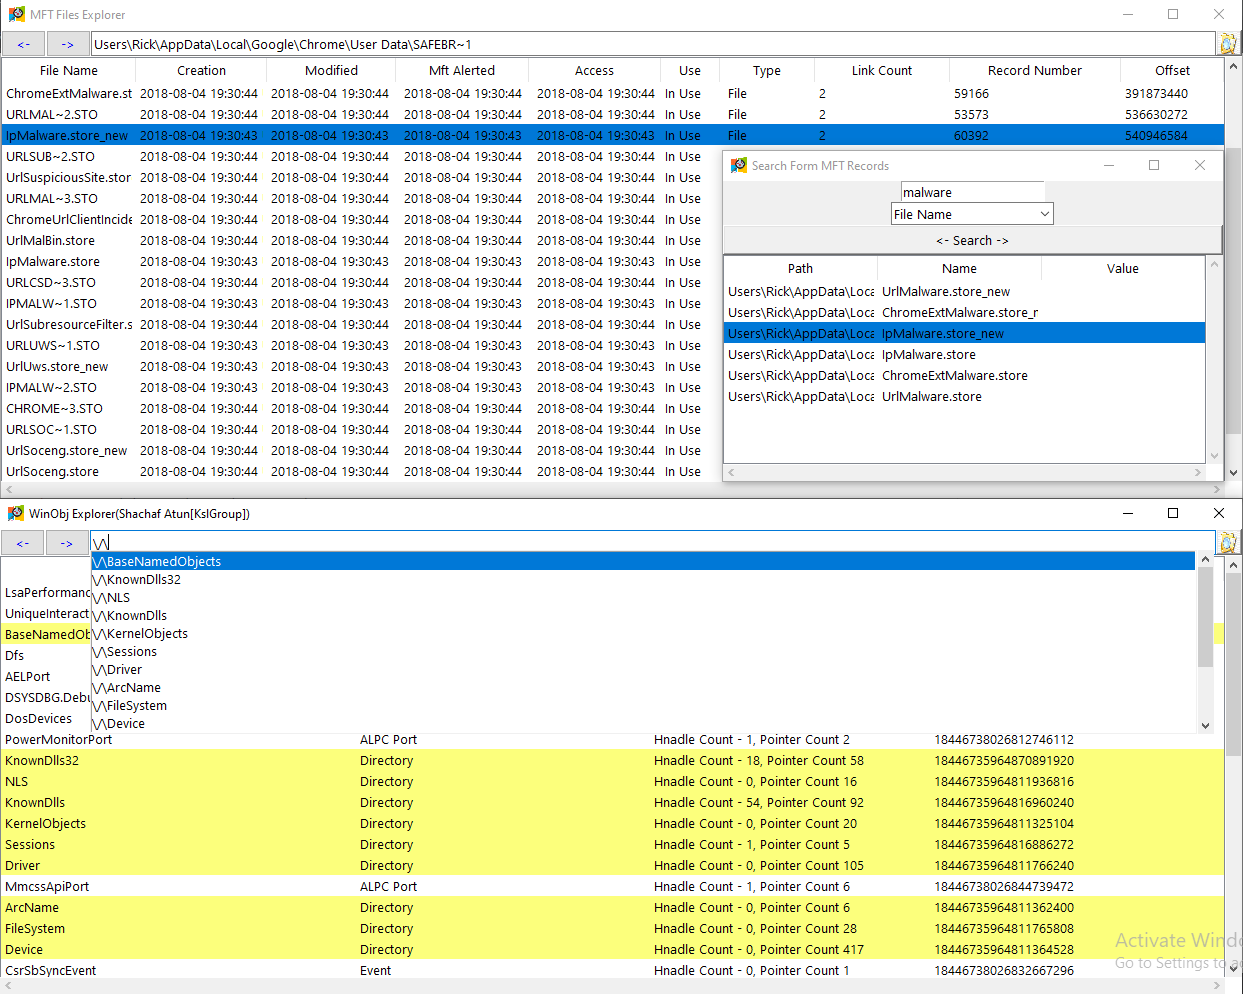 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 payatu/cve-2018-14442
Foxit Reader CVE-2018-14442 用 PoC
 rew-sploit/rew-sploit
MSF および *その他* の攻撃をエミュレートし、解析する
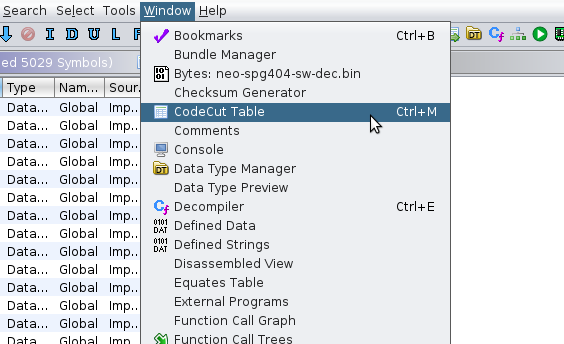 jhuapl/codecut
オブジェクトファイルの境界を特定するためのGhidraプラグイン。
 1d8/spybrowse
特定のブラウザ設定ファイル(履歴、設定など)を盗むために開発されたコード
 malwaretech/fsthook
KiFastSystemCallをフックしてネイティブ関数をインターセプトするライブラリ。
 67-6f-64/antioreans-codedevirtualizer
ThemidaのFISH仮想マシン(2.2.5.0-2.2.7.0)を逆仮想化し、保護されたバイナリからネイティブコードを復元するIDA 6.8プラグイン。リバースエンジニアリング研究向け。
 nccgroup/ccs
正規表現ベースのスキャナーで、コードベース内のハードコードされた認証情報を検出します。CI/CD統合に対応し、抑制コメントをサポートし、低い誤検出率を特徴とします。
 r00tkitsmm/pishi
Pishiは、macOS用のkcovのようなコードカバレッジツールです。
 0xkirisame/spica
eBPFベースのLinuxルートキット検出器。マルチチャンネルクロスビュー分析(sched_switch、NMI、/proc)を使用して、DKOM、トレースポイント改ざん、プロセス隠蔽を検出し、ハードウェアレベルの整合性検証を実施します。
 zypherion-technologies/hallwatch
間接システムコールを捕捉するユーザーモード検出器。Hell's Hall、Tartarus' Gate、RecycledGate、VEH syscalls、その他多数をトラップします。
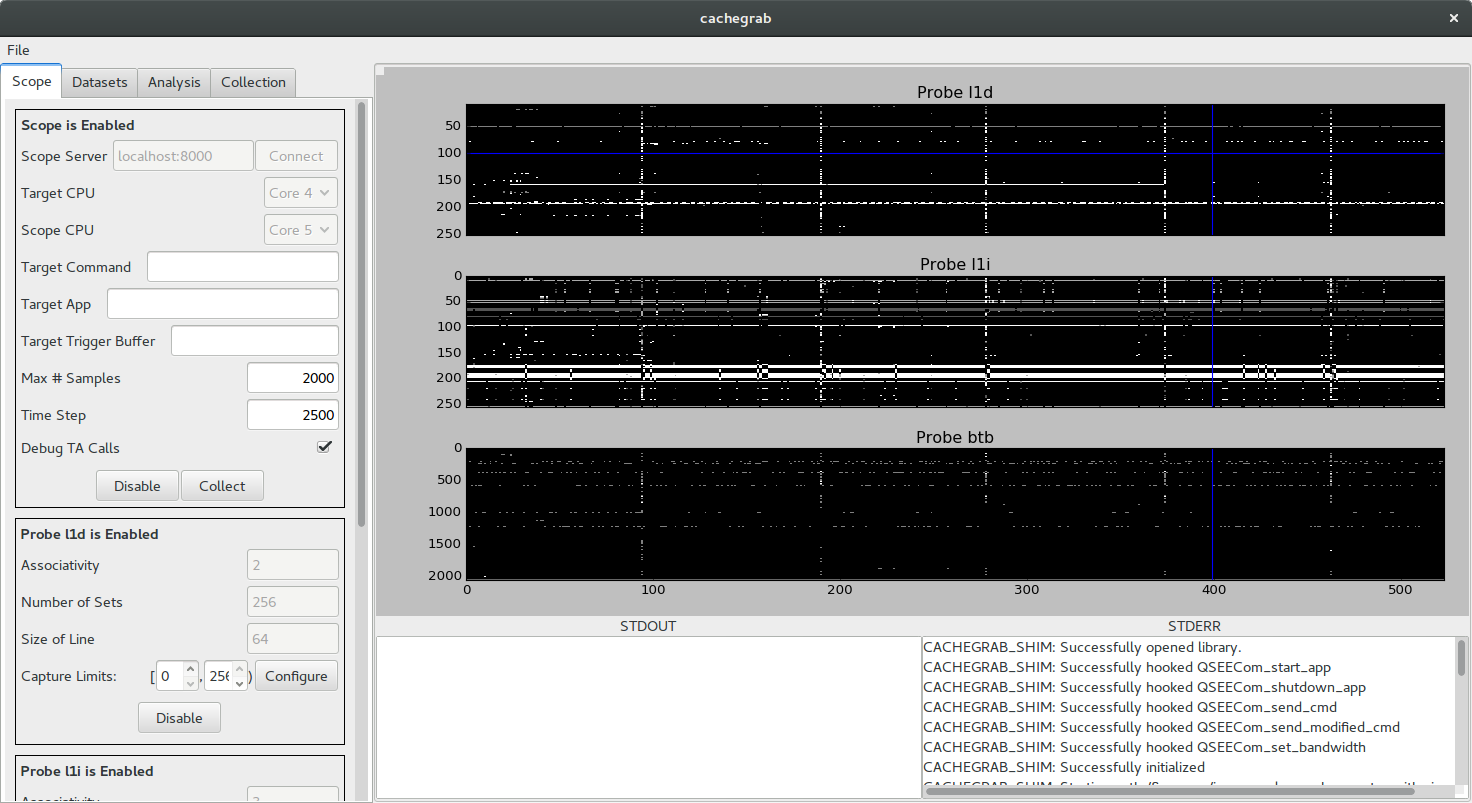 nccgroup/cachegrab
TrustZone対応ARMv8コアのセキュアワールド内のソフトウェアに対するトレース駆動キャッシュ攻撃の実行と可視化を支援するために設計されたツール
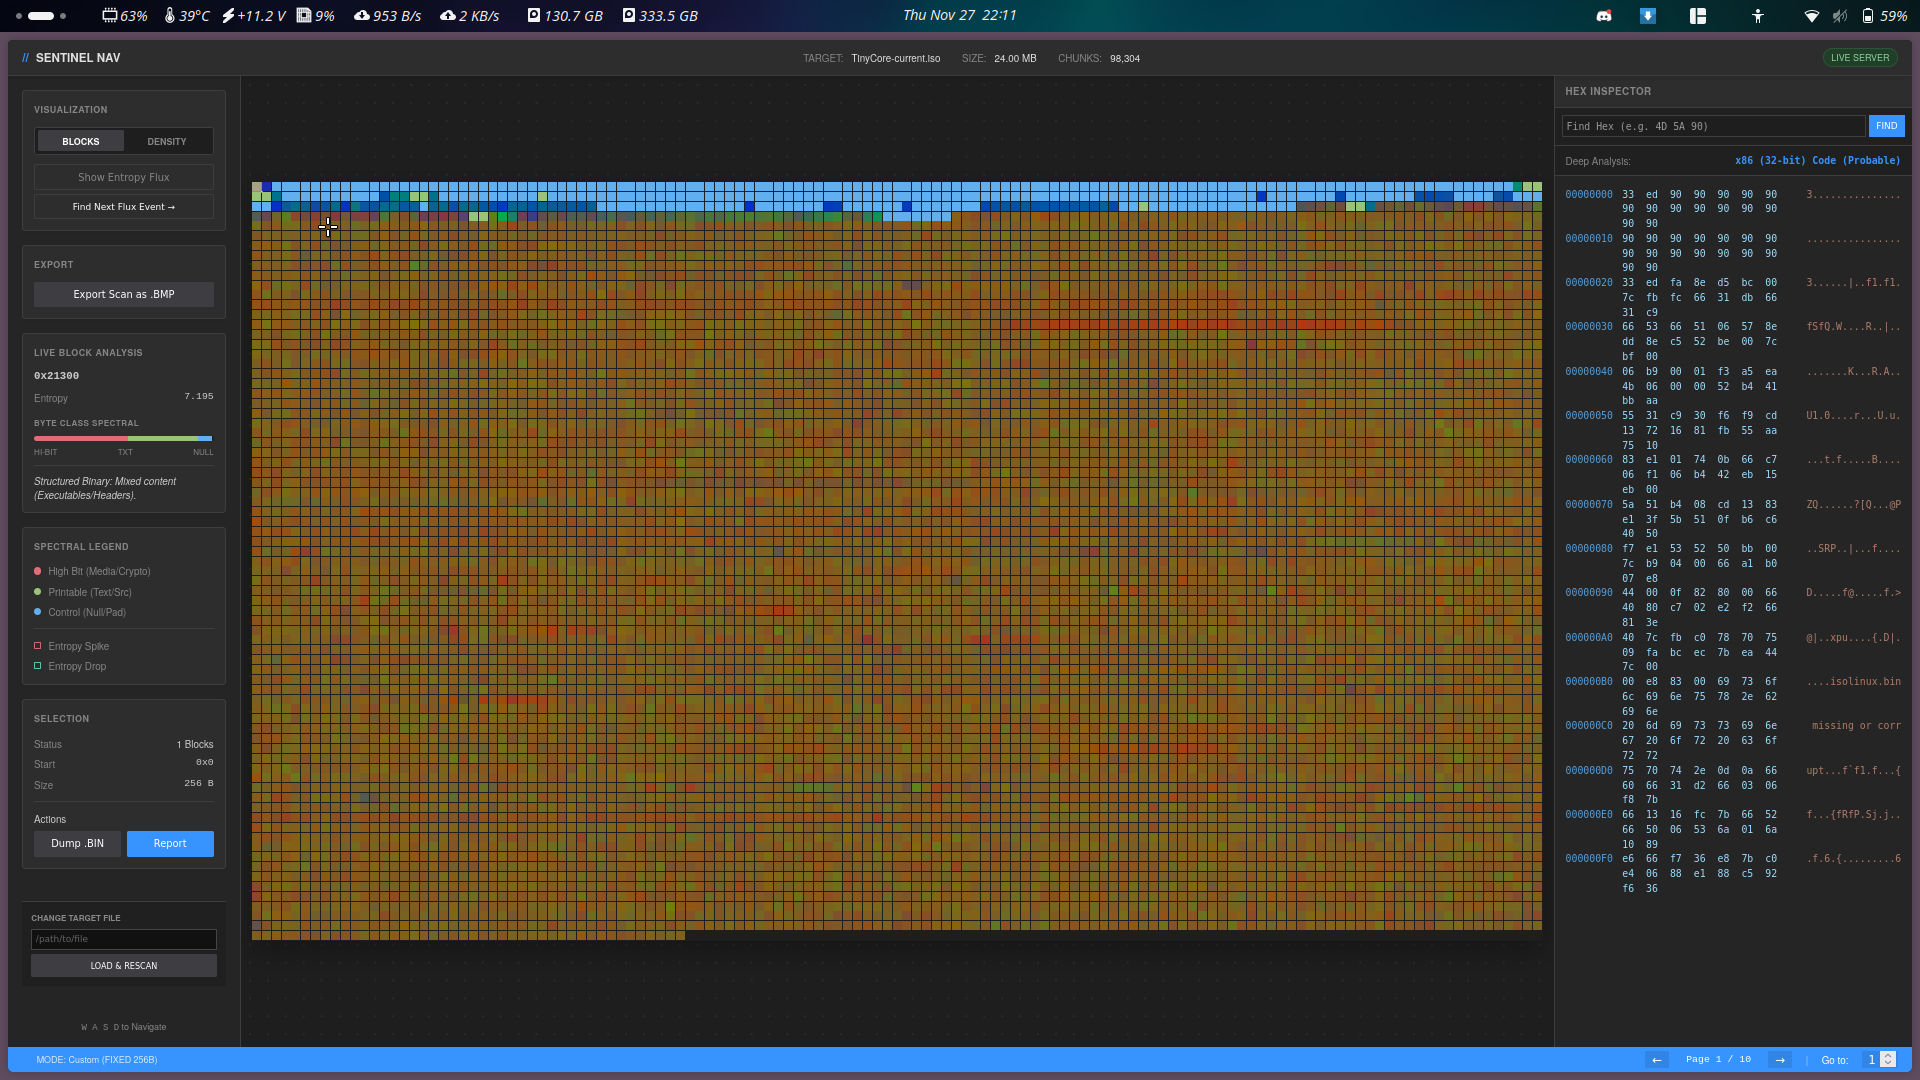 smolfiddle/sentinelnav
SentinelNav: 依存関係ゼロ、ピュアPythonのバイナリ可視化とフォレンジックツール。
 watchfulip/tp-link-decrypt
TP-Linkファームウェアを復号化する