Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Vol3xp — Volatility Explorer Suit (volatility 3) | Kitploit

ツール/GitHubGitHub/memoryforensics1/vol3xp
メモリフォレンジックリバースエンジニアリングフォレンジックマルウェア分析デジタルフォレンジックインシデントレスポンス
GitHubmemoryforensics1/vol3xp

Vol3xp

Volatility Explorer Suit (volatility 3)

リポジトリを見る
7012383年前Kitploit レビュー済み
共有

Vol3xp、Volatility 3 エクスプローラ プラグイン

WinObj -> Windowsカーネルオブジェクトエクスプローラ、https://github.com/kslgroup/WinObj の改良版 (volatility 3用、winobj.py)

WinObj(WinObj [sysinternals] と非常に類似)は、Struct Analyzer と VolExp の WinObjGui もサポートします。

RAMMap -> 物理アドレスマッピング (pfn.py)

RAMMap(Rammap [SysInternals] と非常に類似)ですが、さらに不審なページをマークします(詳細はPDFをご覧ください)。 このモジュールには3つのプラグインが含まれています:

  1. P2V - PfnDatabaseを使用して物理アドレスを仮想アドレスに変換し、ページの所有プロセス(存在する場合)を見つけます。
  2. PFNInfo - PfnDatabaseから物理ページの情報、ページの用途、ファイル名などを提供します。
  3. RAMMap - 上記2つのプラグインを使用します。すべての物理ページに対してRamMap風のUIを表示し、不審なページに色を付けます。 [プラグインの詳細についてはPDFを参照してください]

そしてメインイベント -> Volatility エクスプローラ (volexp.py)

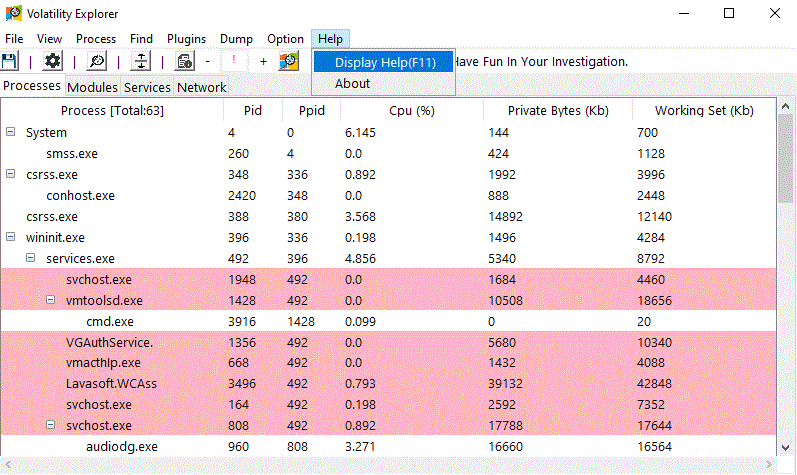
このプログラムは、ユーザーがメモリダンプをアップロードし、グラフィカルインターフェースを使って簡単にナビゲートできるようにします。 また、Volatility Framework (https://github.com/volatilityfoundation/volatility3) のプラグインとしても機能します。 このプログラムは Process Explorer/Hacker と同様に機能しますが、メモリダンプを分析できるようにします。 このプログラムは Windows、Linux、MacOS マシンで実行できますが、Windowsのメモリイメージのみを受け付けます。

注意: volatility 2用のエクスプローラ -> https://github.com/memoryforensics1/VolExp

クイックスタート

  1. volexp.pyファイルをダウンロードします(ダウンロードは )。

  2. スタンドアロンプログラムまたはVolatilityのプラグインとして実行:

  • スタンドアロンプログラムとして:
 python3 volexp
  • Volatilityプラグインとして:
 python3 vol.py -f <memory file path> windows.volexp.volexp

いくつかの機能:

python3 volexp.py
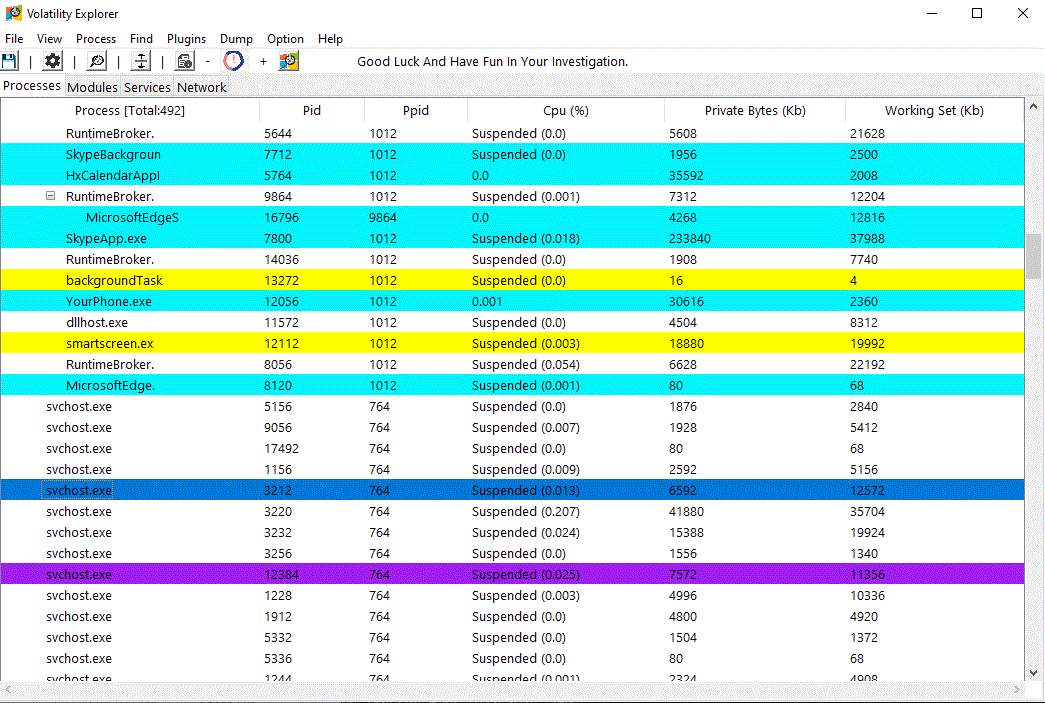
  • 一部の情報表示はリアルタイムで更新されません(プロセス情報(ゆっくり更新)を除く、struct analyzer、PEプロパティ、リアルタイムプラグインの実行などのリアルタイム機能は除く)。 vol3xpの例、特別なプロセス(サービス、保護)を識別するために使用される色
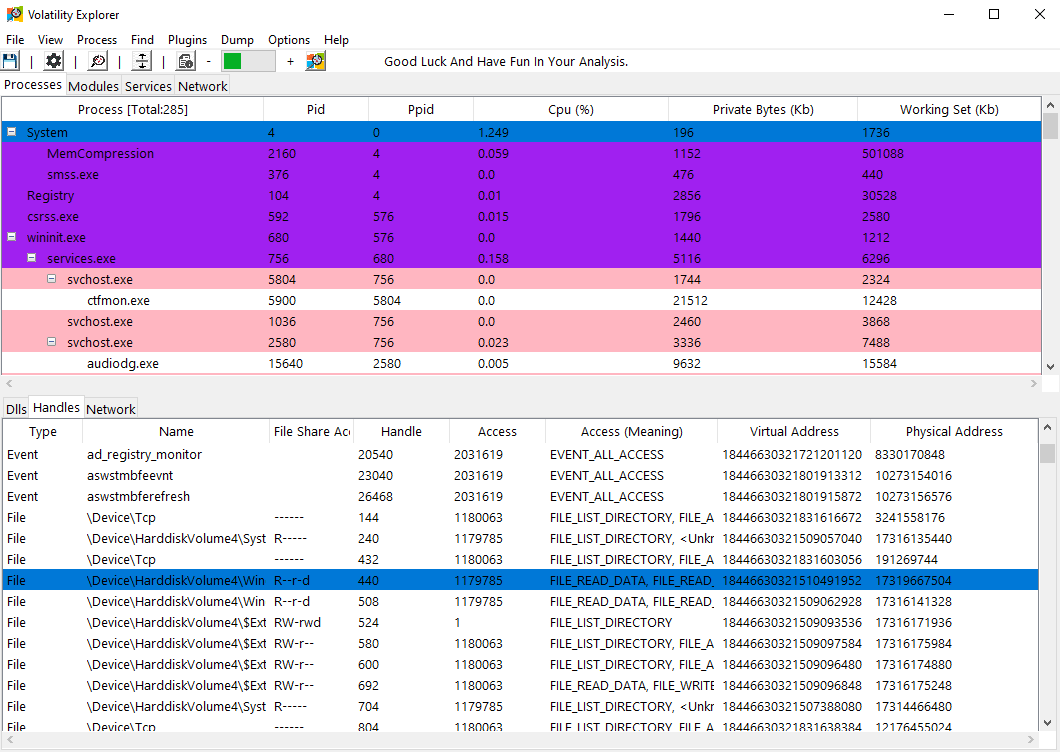
  • このプログラムは、各プロセスのロード済みDLL、開かれたハンドル、ネットワーク接続を表示することもできます(DLLのプロパティへのアクセスもオプションです)。 下部ペイン
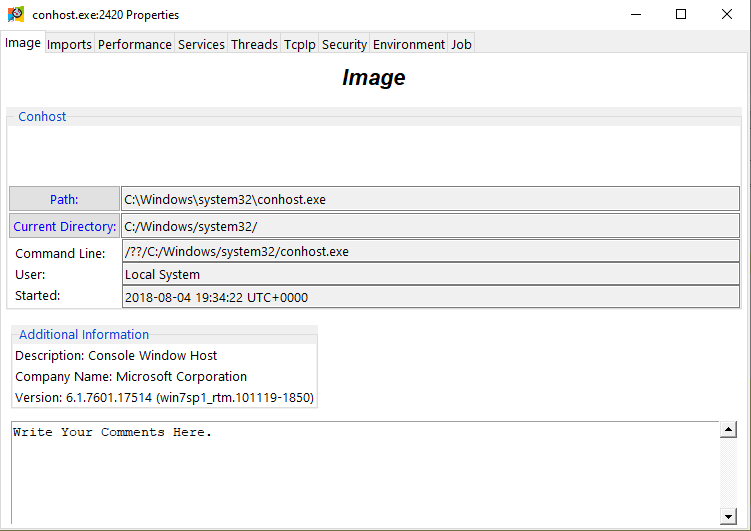
  • プロセスの詳細情報を表示するには、ダブルクリック(または左クリックしてプロパティを選択)で情報ウィンドウを開きます。 プロセスのプロパティ
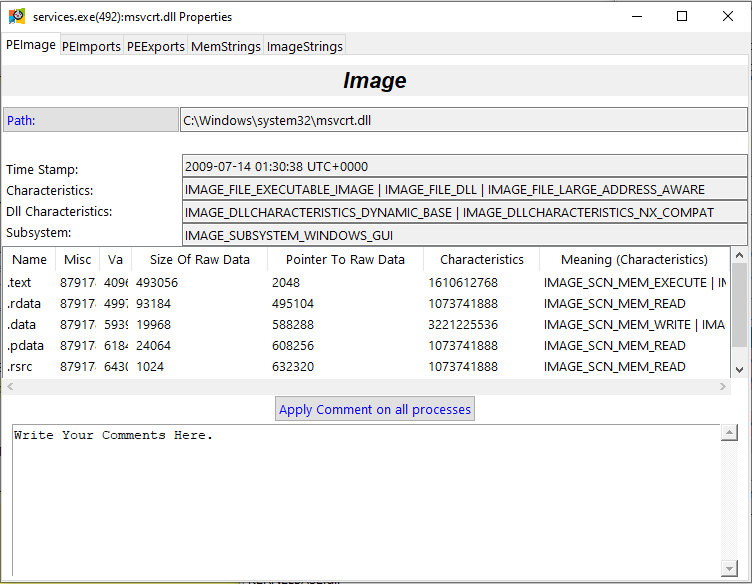
  • または、任意のPEに関する詳細情報を表示します。 PEプロパティ

  • このプログラムは、メモリダンプ内のファイルとその情報を表示できます。さらに、それらのファイルを抽出することもできます(HexDump/文字列表示もオプション)。 ファイルエクスプローラ
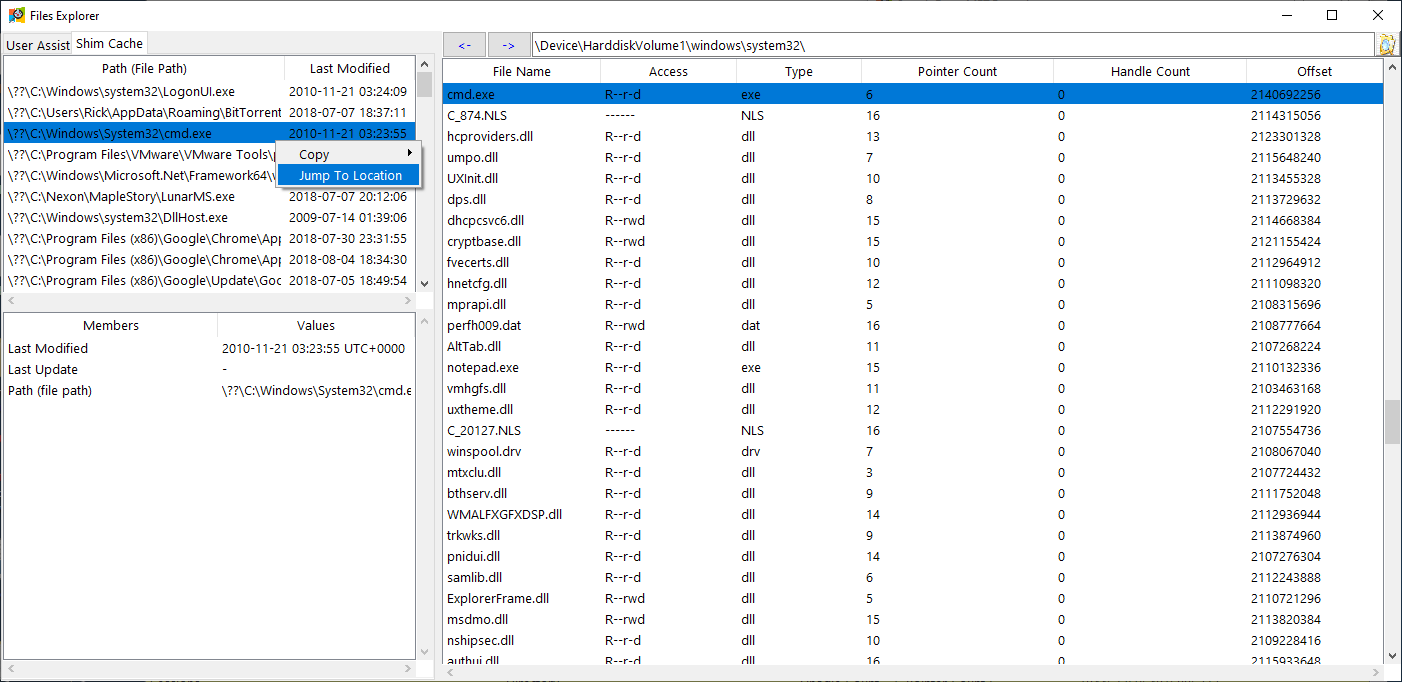
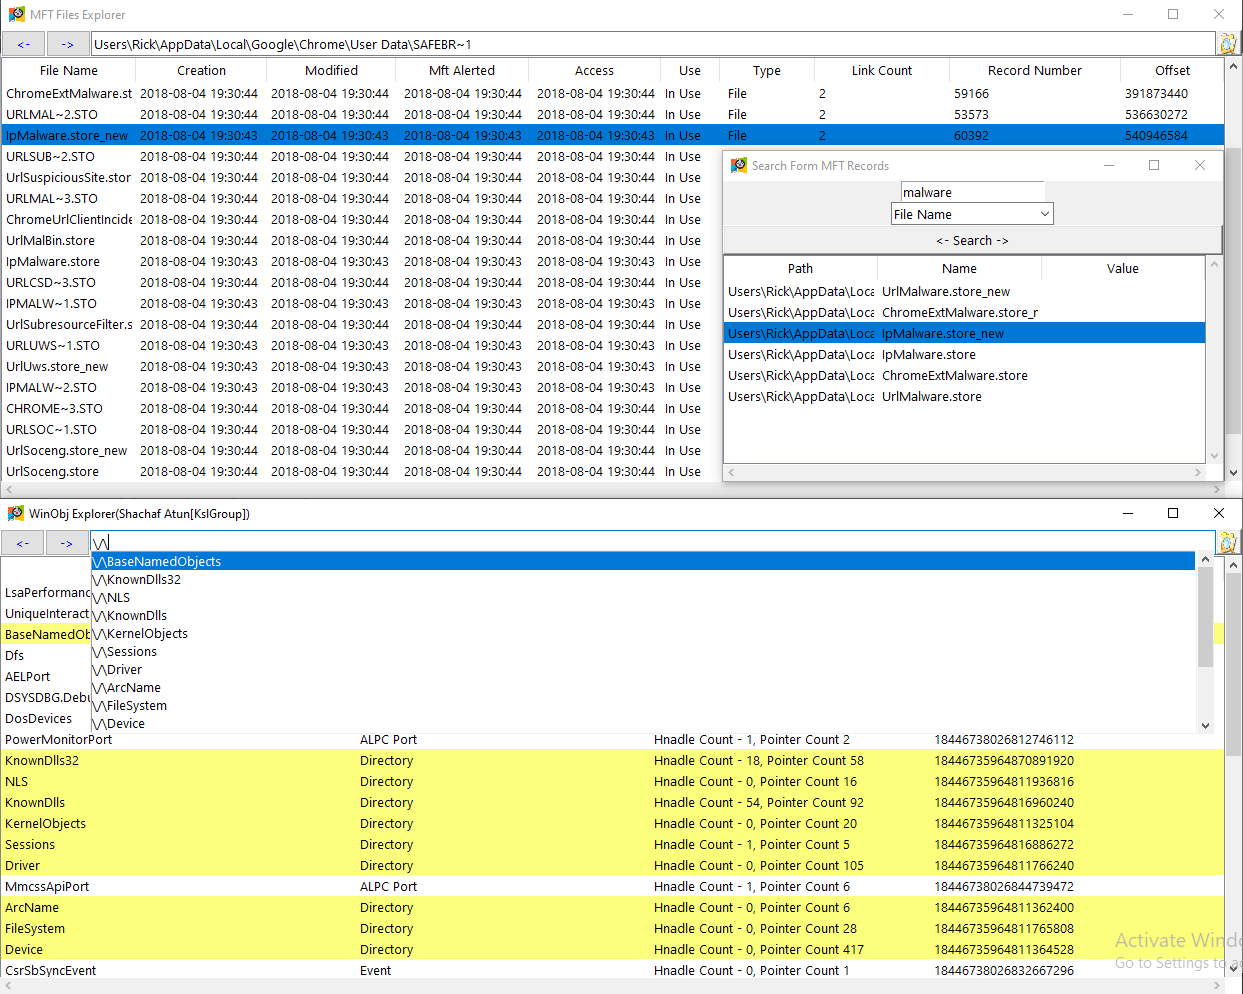
  • このプログラムは、Windowsオブジェクトとファイルのメタデータ(MFT)の表示をサポートします。 その他のエクスプローラ(Winobj と MFT エクスプローラ)

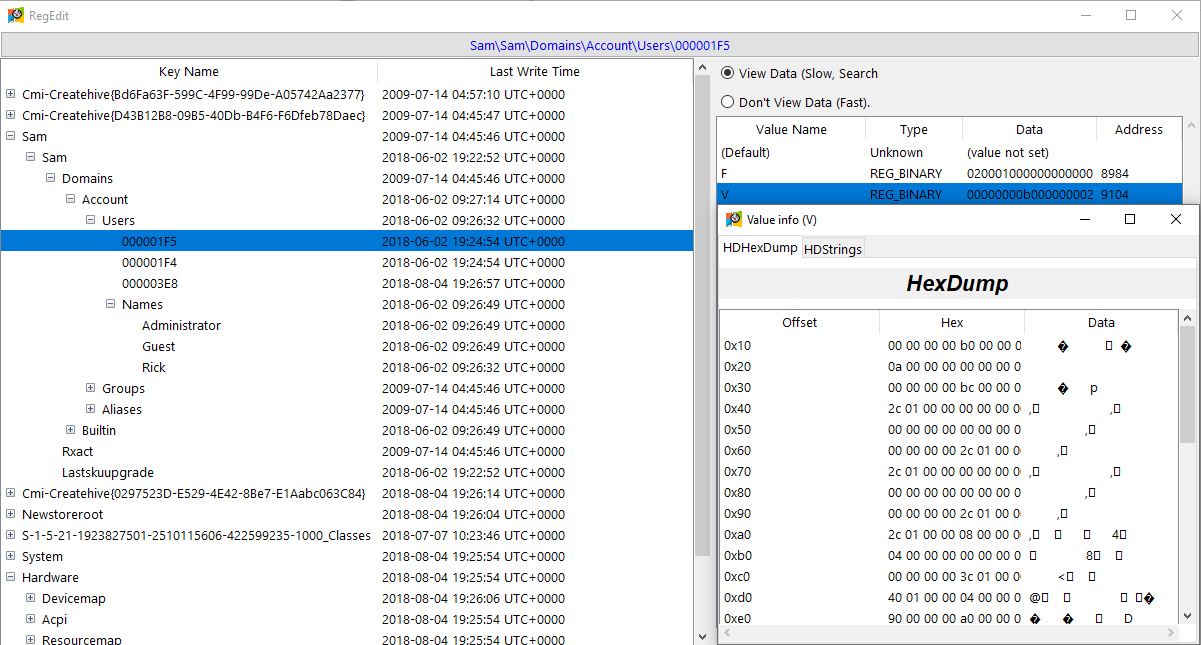
  • このプログラムは、メモリダンプのレジストリビューもサポートします。 レジストリビュー

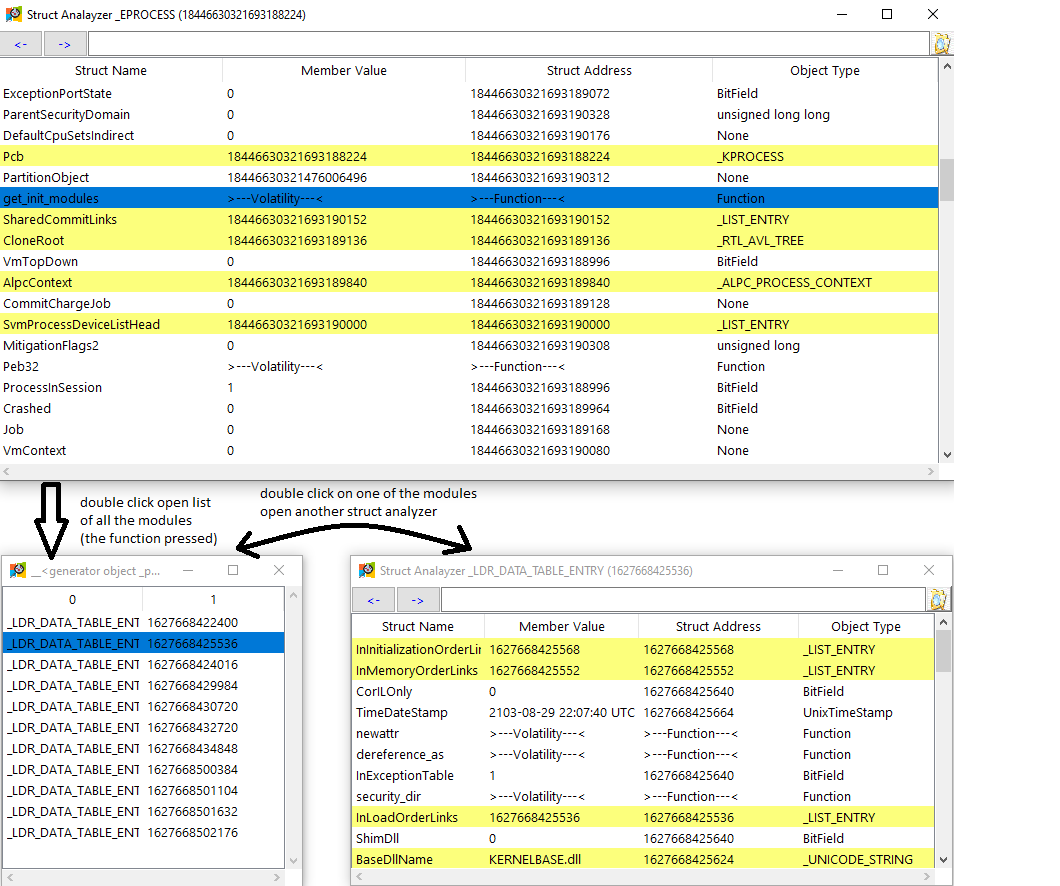
  • さらに、このプログラムは構造体分析をサポートします。(メモリの構造体への書き込み、構造体に対するVolatility関数の実行が可能です。) 別の構造体アナライザウィンドウで_EPROCESS構造体内のすべてのロードモジュールを取得する例: 構造体アナライザ
  • また、このプログラムは別のプラグインによって見つかった不審なプロセスを自動的にマークすることができます。 threadmapプラグインの実行例: コマンドプラグイン threadmap の実行
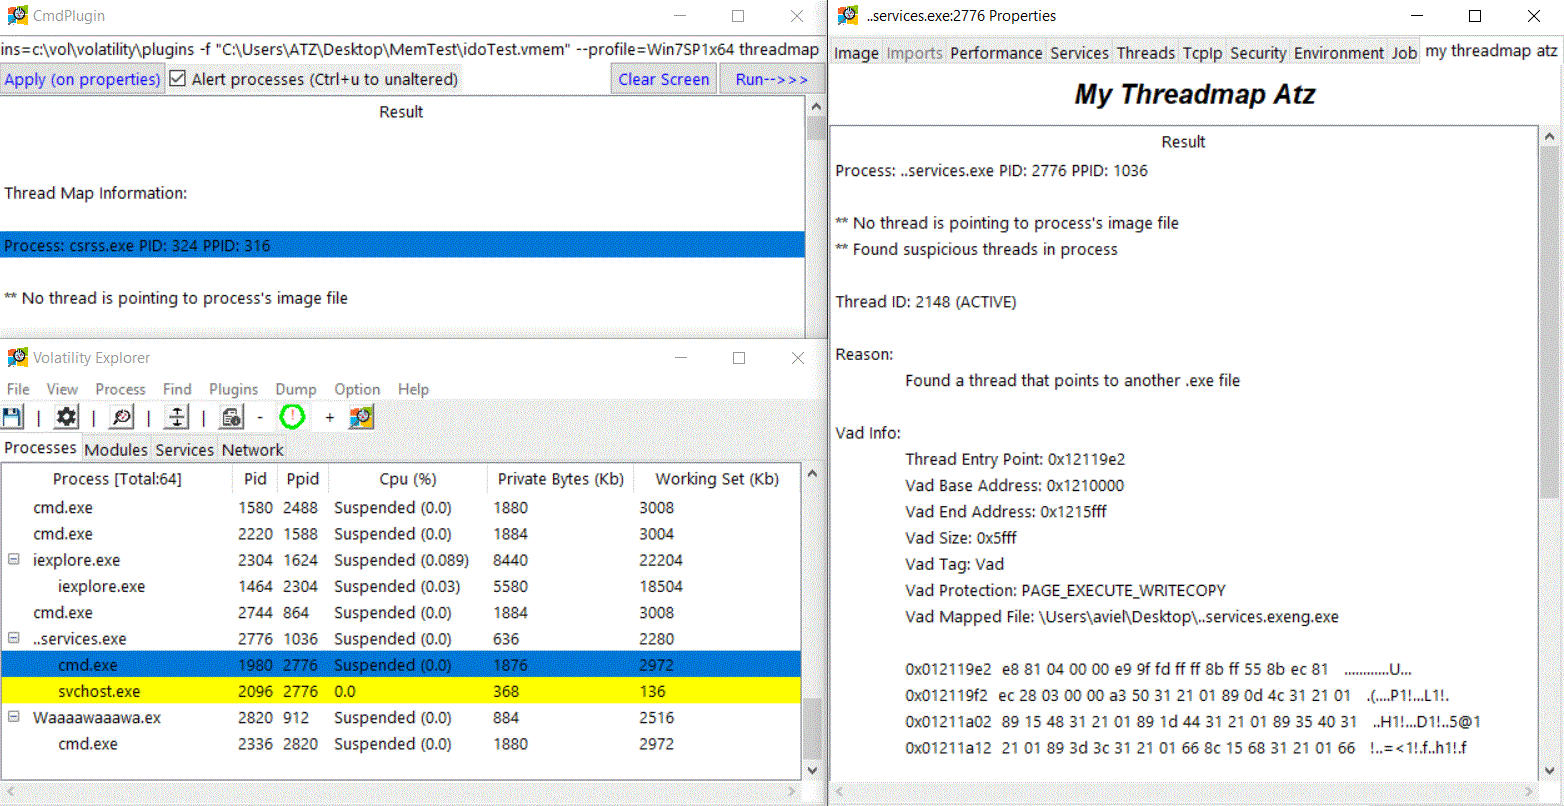
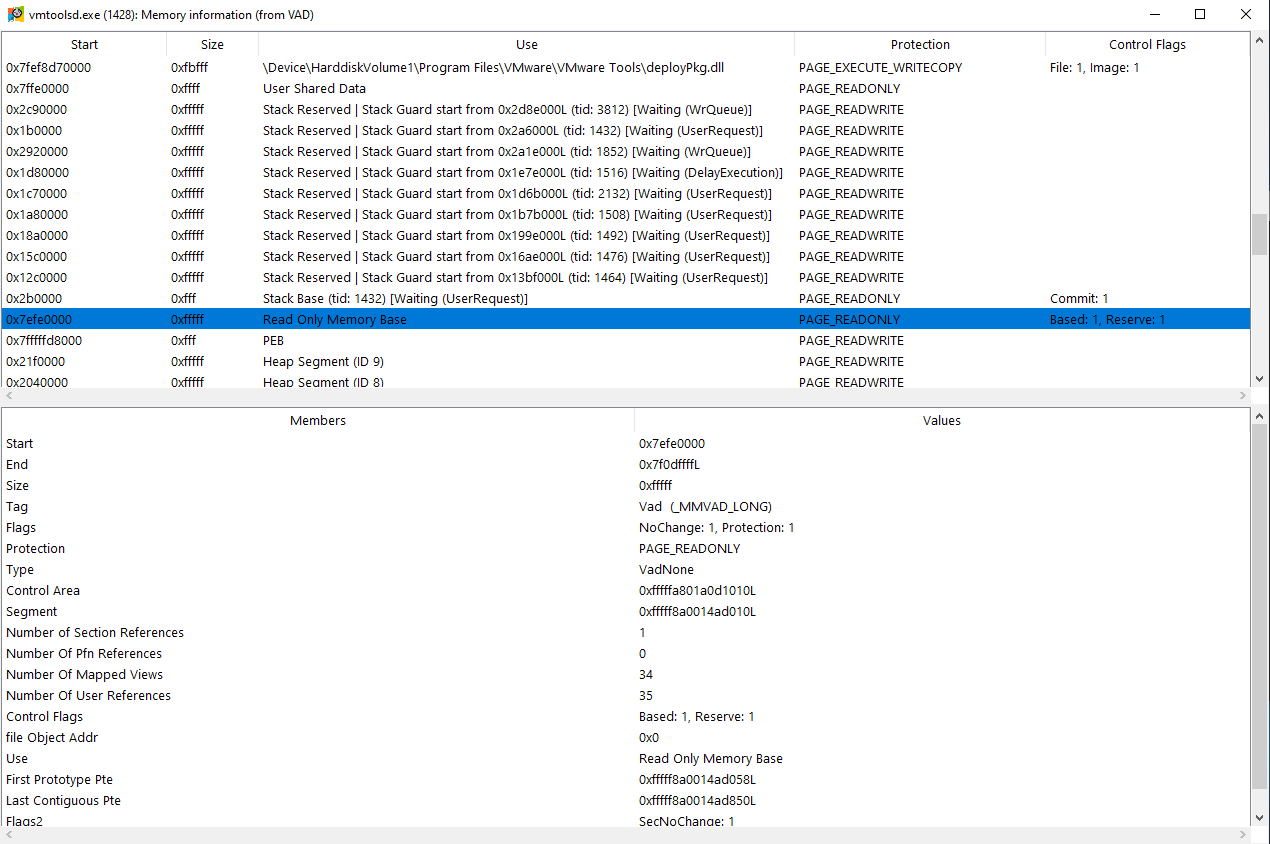
  • プロセスのメモリ使用量を表示します。 VAD情報

  • 特定のプロセスを手動でマークし、それにサイドノートを追加します。

  • ユーザーのアクションは後で使用するために別のファイルに保存できます。

ヘルプ: https://github.com/memoryforensics1/VolExp/wiki/VolExp-help:

volexp ヘルプ

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →