#1

 struppigel/hedgehog-tools
マルウェア分析、難読化解除、設定抽出のためのスクリプト集。AgentTesla、Qakbot、CobaltStrikeなどのマルウェアファミリー向けに、静的解析、アンパッキング、シェルコード変換、C2抽出をサポートします。
 sec-consult/msiscan
脆弱なMSIインストーラーにおけるローカル権限昇格の問題を特定するためのスキャンツール
 philarkwright/dga-detection
バイグラム頻度分析を用いたDGAドメイン検出
 nccgroup/iodide
Cisco IOSデバッガおよび統合逆アセンブラ環境
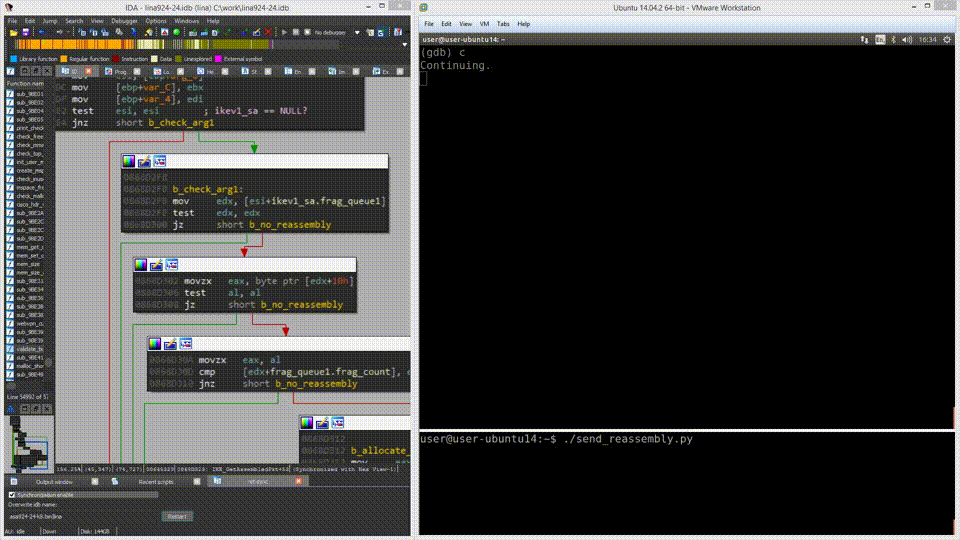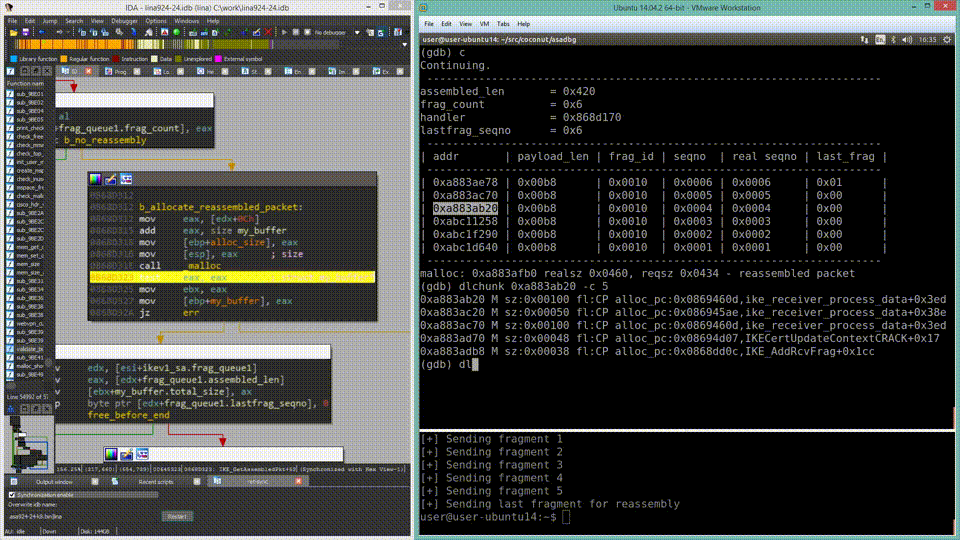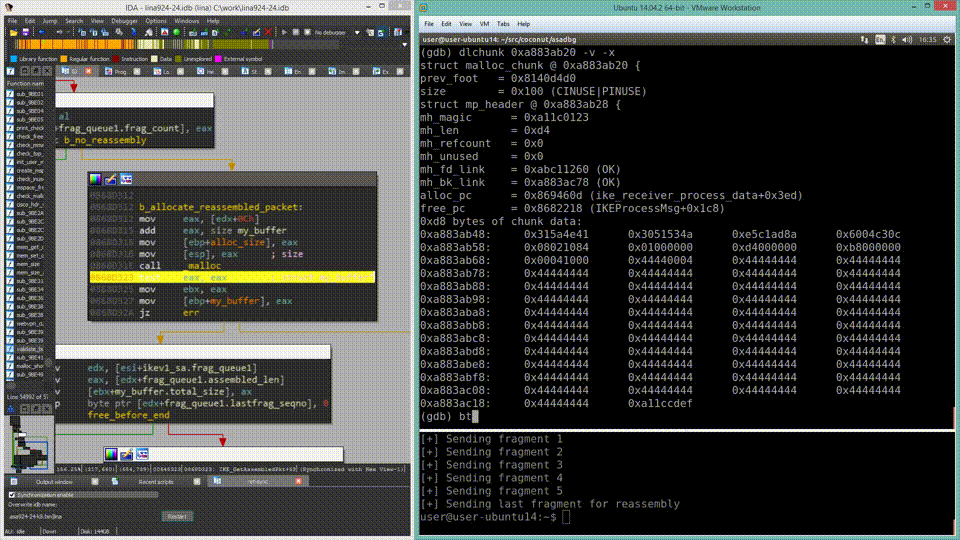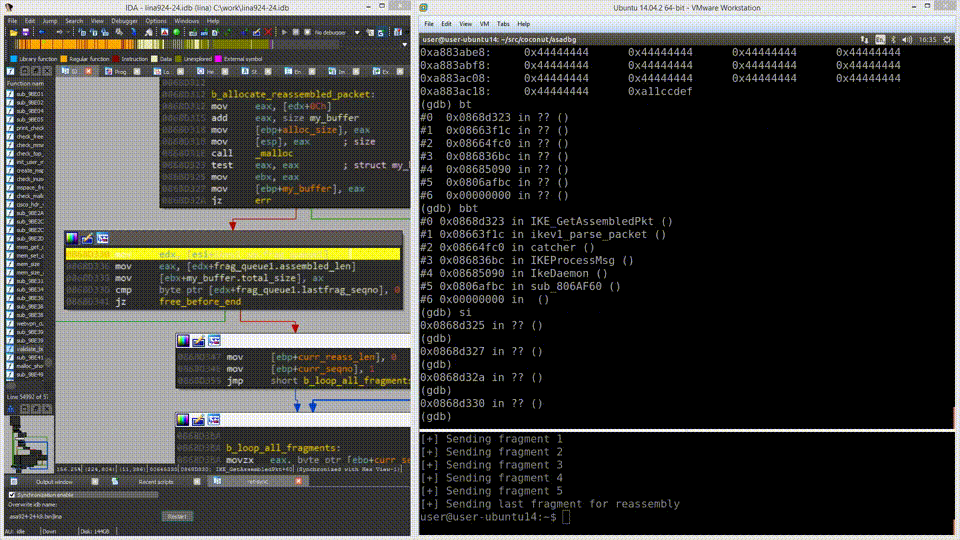 nccgroup/asadbg
asadbg は、Cisco ASA デバイスのライブデバッグを自動化するためのツールフレームワークです。
 bw3ll/jop_rocket
このフレームワークにより、ユーザーはJOPガジェットを発見でき、DEPをバイパスするための完全なJOPチェーン構築を自動化できます。JOP ROCKETは、Windowsジャンプ指向プログラミングの究極のソリューションです。JOP…
 therealdreg/masm32-kernel-programming
masm32カーネルプログラミング、ドライバー、チュートリアル、例、およびツール(クレジット:Four-F)
 bohops/dynamicdotnet
.NETの動的トレードクラフトを活用する、さまざまなコードスニペット集
 forensicxlab/vision-procmon
Rustで書かれたProcessMonitor可視化アプリケーション。
 dodo-sec/malware-analysis
セキュリティ研究者、リバースエンジニア、インシデントレスポンダー向けのリファレンスとしてまとめられた、厳選された詳細なマルウェア解析レポートのコレクション。
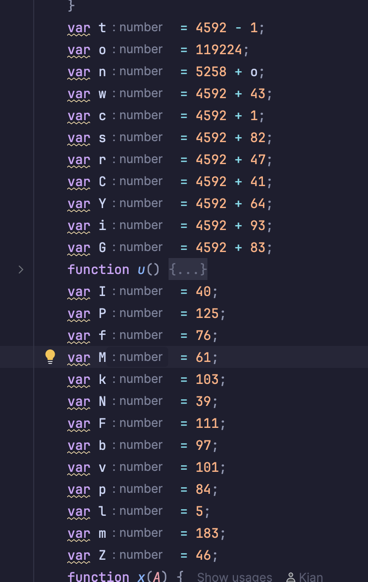 xkiian/datadome-vm
新しいDatadome VMのリバースエンジニアリング 🔥
 pchaigno/dga-collection
既知のドメイン生成アルゴリズムのコレクション
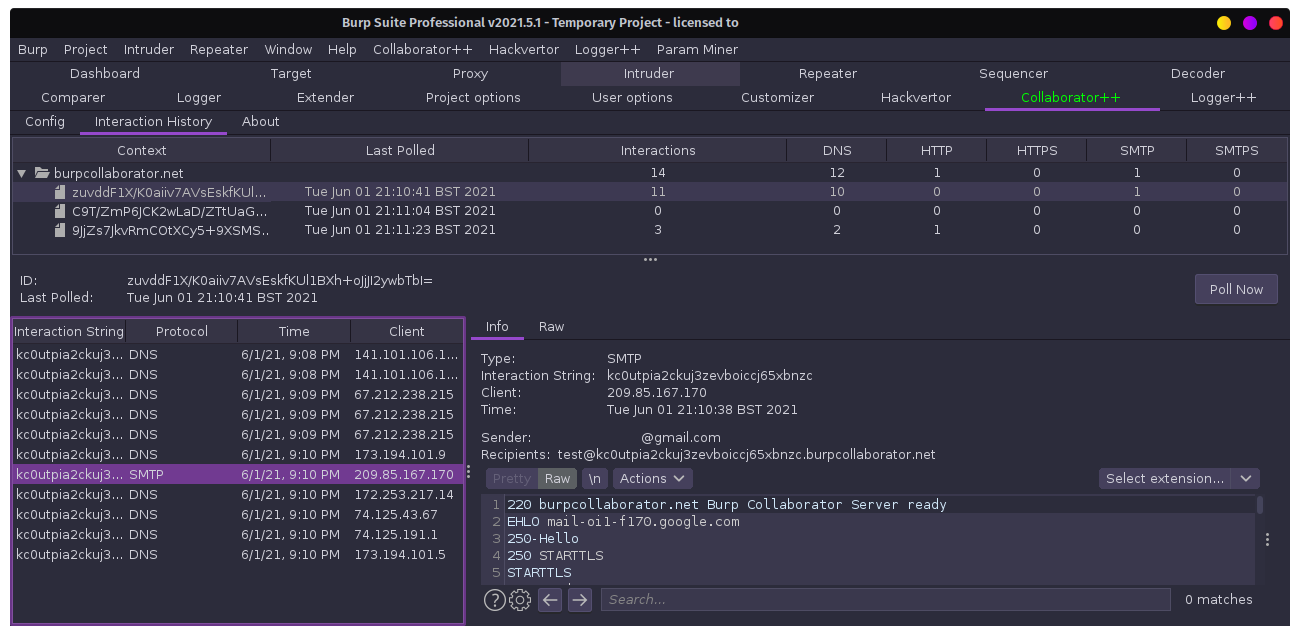 nccgroup/collaboratorplusplus
Burp SuiteのCollaboratorに、コンテキストキャプチャ、ポーリング履歴、およびプライベートサーバー展開向けのオプションのAES暗号化認証を追加する拡張機能。
 opensourcesec/cirtkit
コンピュータインシデントレスポンスチーム向けツール :computer:
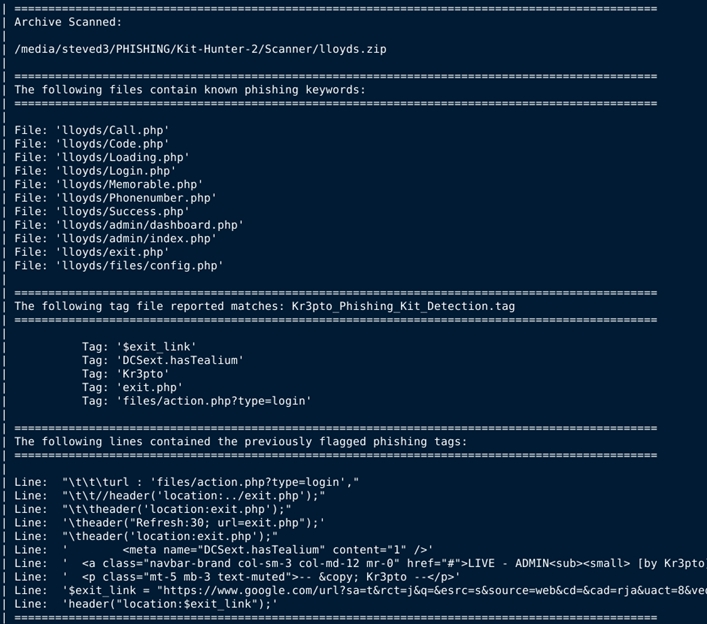 steved3/kit_hunter
専用およびセミ専用ホスティング向けの基本的なフィッシングキットスキャナー
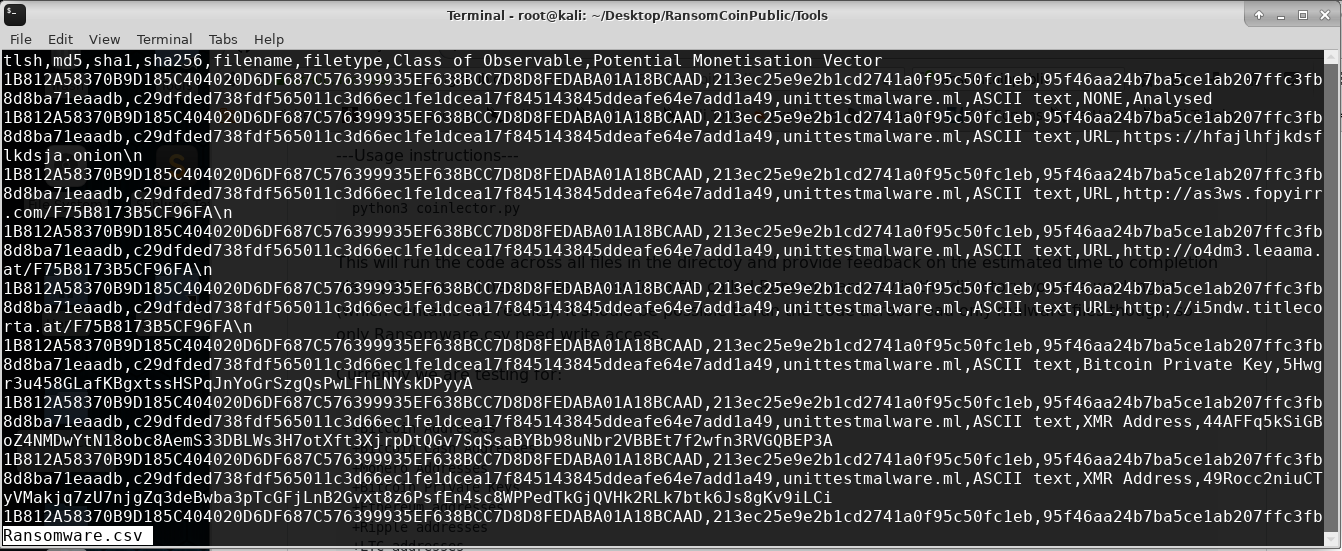 concinnity-risks/ransomcoinpublic
バイナリから暗号通貨アドレスやその他の侵害指標(IoC)を抽出するためのDFIRツール。
 clearbluejar/ghidrecomp
PythonコマンドラインGhidraデコンパイラ